コンピュータ監視・実践ガイド
エンドポイントのトラブルシューティングのためのコンピュータ監視ソフトウェア
コンピューター監視ソフトウェアを使用して、フリーズしたアプリケーション、見慣れないプロセス、繰り返し発生するデバイスの問題を調査し、サポート結果を確認します。
会社のコンピューターが繰り返しフリーズしたり、見慣れないプログラムが実行されたりする場合、IT 部門はデバイス レベルの記録を必要とします。コンピュータ監視ソフトウェアは、画面の可視性とアクティビティ履歴を統合するため、管理者は影響を受けるエンドポイントを調査し、ソフトウェアのトラブルと誤用を区別し、ダウンタイムが拡大する前に適切な対応を選択できます。
中小企業にとって、これはマウスの動きをすべて監視することではありません。それは、有給労働時間を保護し、許容可能な使用規則を施行し、事実に基づくインシデントを調査し、オフィス ネットワークの外部にある可能性のあるエンドポイントの制御を維持することです。適切なシステムにより、管理者は必要なときに可視性を得ることができ、管理ツールは見つけた内容に基づいて行動できるようになります。
01コンピュータの監視によりエンドポイントについて明らかになったもの
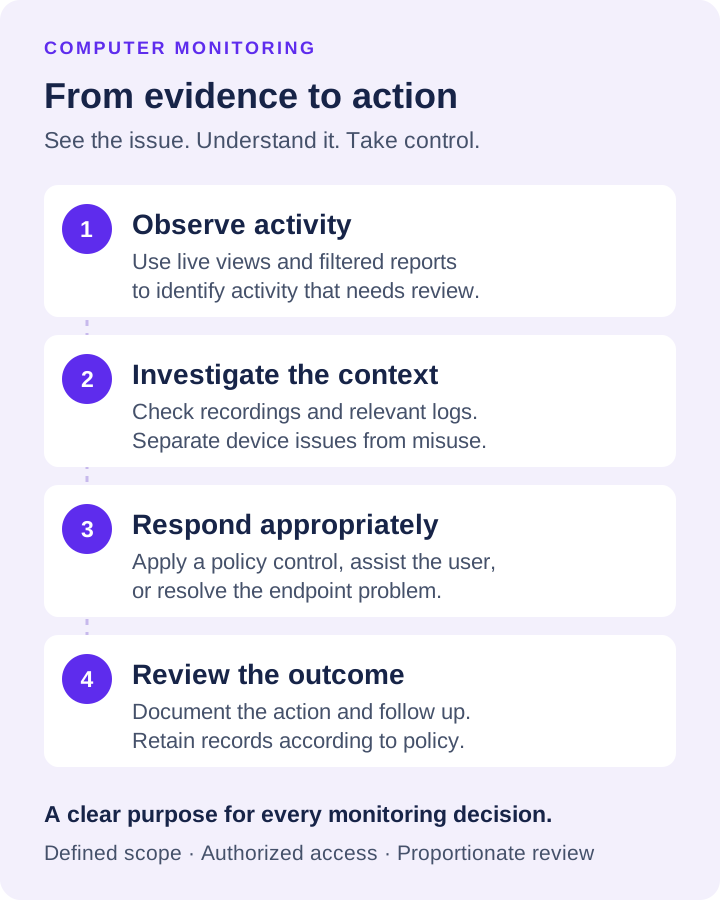
基本的な時間追跡ツールは、ユーザーがいつサインインするか、タスクを送信するかを表示できます。これは便利ですが、作業時間がどのように使用されたか、どのアプリケーションで使用されたか、ポリシー違反が発生したかどうかについては説明されていません。実用的な監視プラットフォームは、これらの質問に答えるために必要な運用記録を収集します。
ライブ画面表示により、マネージャまたは管理者は従業員の作業を中断することなく現在のアクティビティを確認できます。これは、リモートの従業員がサポートを必要とする場合、チームが顧客の機密情報を扱っている場合、または重要なシフト中に仕事が進んでいることを監督者が確認する必要がある場合に特に役立ちます。
画面録画は、ライブ表示だけでは不十分な場合に確認可能な履歴を提供します。インシデント発生後に競合するアカウントに依存する代わりに、管理者は記録されたデスクトップ アクティビティと、会社のポリシーで許可されている場合は音声を調べることができます。 キーストロークのログ、ウェブサイトの履歴、アプリケーションの使用、プロセスのログにより、繰り返しの注意散漫、不正なツール、危険な検索、または不審な動作を特定するために必要な詳細が追加されます。
最も有用なシステムは、この情報をフィルタリングされたレポートに変換します。マネージャーは、従業員、部門、日付範囲、アプリケーション、Web サイト、またはイベントの種類ごとにアクティビティを確認できる必要があります。特定の問題を見つけるために何時間も手動で確認する必要がある場合、生のモニタリング データの価値は限られています。
02可視化は仕事の半分にすぎません
モニタリングにより問題が特定されました。制御機能はそれを阻止するのに役立ちます。
従業員が気が散るウェブサイトや危険なウェブサイトに繰り返しアクセスする場合、管理者はそれらのウェブサイトをブロックする機能が必要です。未承認のソフトウェアによってライセンス、セキュリティ、または生産性の問題が発生した場合、アプリケーション制限によりそのソフトウェアが実行できなくなる可能性があります。 デバイス制御により、データ損失のリスクを生み出すリムーバブル メディアやその他のハードウェアへのアクセスを制限できます。
リモート管理も同様に重要です。 IT チームは、デバイスがオフィスに戻るのを待たずに、ファイルの転送または削除、コマンドの実行、コンピュータの再起動またはシャットダウン、およびリモート デスクトップ アシスタンスを提供できる必要があります。小規模な IT 部門にとって、これらの機能により無駄な移動が削減され、応答時間が短縮され、エンドポイントの軽微な問題が一日中中断される事態が回避されます。
この組み合わせにより、コンピューター監視ソフトウェアの役割が変わります。これは、受動的な監視アーカイブではなく、管理およびエンドポイント制御システムになります。アラートまたはレポートで問題が示された場合、管理者は同じ操作位置から調査、文書化、対応することができます。
03モニタリングで測定可能な結果が得られる場所
監視の最も強力なケースは、生産性の向上という漠然とした約束ではありません。これは、時間、費用、セキュリティ、または管理上の注意を要する、運用上の特定の問題です。
アプリケーションが繰り返しフリーズする場合は、コンピューター名、ユーザー、時刻、および目に見えるエラーを記録します。実行中のアプリケーションとプロセスを検査し、影響を受けた期間を使用状況レポートと比較します。別の管理対象コンピュータで同じタスクが失敗するかどうかを確認します。これにより、従業員が遅延の原因であると仮定することなく、調査の対象を絞り込むことができます。
馴染みのないプロセスは、別のチェックを受ける必要があります。プロセスを閉じるかブロックする前に、その名前、ビジネス目的、承認されているかどうかを確認してください。 アプリケーション コントロール は応答をサポートできます。監視は、ウイルス対策、パッチ管理、ファイル監査に代わるものではありません。マルウェア、不足しているアップデート、またはデータ転送が疑われる場合は、それらのシステムを関連付けます。
IT 管理者は、パフォーマンスの問題のように見えるワークフローのボトルネックを見つけるために監視を使用することがよくあります。ビジネス アプリケーションがフリーズしている、プロセスがシステム リソースを消費している、またはリモート接続が失敗しているなどの理由で、従業員が非アクティブに見える場合があります。プロセス データ、画面ビュー、およびリモート アクセスは、IT 部門がトレーニングの問題と技術的な障害を区別するのに役立ちます。
直接的なコスト管理の利点もあります。企業は、コンピューター、ライセンス、ネットワーク容量、管理者の時間、および従業員の時間に対して支払いを行います。不正なソフトウェア、繰り返し発生する非業務アクティビティ、回避可能なデバイスのダウンタイムを暴露するシステムは、無駄が常態化する前に無駄を修正するための基盤をリーダーに提供します。
04明確なルールでモニタリングを使用する
監視プログラムは、書面化されたポリシーと正当なビジネス目的に関連付けられている場合に最も効果的に機能します。従業員は、会社所有のデバイスとアカウントが監視される可能性があること、どのカテゴリのアクティビティが収集されるか、および情報がどのように使用される可能性があるかを理解する必要があります。要件は州、業界、労働協約、従業員の所在地によって異なるため、企業は弁護士に通知と同意の慣行を確認してもらう必要があります。
これは監視を避ける理由にはなりません。それが専門的に導入する理由です。 モニタリング レコードへのアクセスを、承認されたマネージャーと管理者に制限します。可能な場合は、ロールベースの権限を使用します。録音とログを保持する期間、保存場所、調査中に誰がエクスポートできるかを定義します。
繰り返し発生するデバイス障害の場合は、サポート チケット参照を使用して関連する間隔を保持します。障害が再発したときに、認定技術者がそれを取得できることをテストします。
目標は比例的な監視です。財務データを扱うリスクの高い役割では、詳細な記録と頻繁なレビューが正当化される場合があります。リスクの低い部門では、定期的なレポートと対象を絞った調査のみが必要な場合があります。どこでも同じ強度を適用すると、不必要なストレージ コストや管理上のノイズが発生する可能性があります。
05ワークステーションの障害を症状から検証結果まで追跡する
サポート事例: 企業の注文入力画面が PC-17 で応答を停止しました。従業員の説明と障害の発生時刻から始めます。目的は、タスクを復元して原因を特定することであり、従業員のアクティビティを評価することではありません。
- 特定: コンピュータ、ユーザー、アプリケーション、表示されるメッセージ、およびタイムゾーンを記録します。アクションを実行する前に、選択した画面が影響を受けるセッションに属していることを確認してください。
- 比較: 同じ許可されたタスクが同等のコンピュータで動作するかどうかを確認します。複数のデバイスが同じステップで障害を起こした場合は、単独のワークステーション障害として扱う前に、サービスまたはネットワークの所有者を確認してください。
- 検査: 利用可能な画面とプロセス情報を使用して、影響を受けるプログラムを特定します。プロセス名は手がかりであり、マルウェアの証拠やフリーズの原因ではありません。必要に応じて、アプリケーションまたはオペレーティング システムの診断を関連付けます。
- 行動: 範囲を限定したサポート行動についてユーザーと合意し、保存されていない作業内容を保護します。承認された変更と回復パスを記録します。名前が珍しいという理由だけで、馴染みのないプロセスを閉じないでください。
- 確認: 従業員に元のタスクを繰り返してもらいます。結果を記録し、次の同等の作業期間で再発がないか確認します。再起動されたコンピュータは、解決された障害とは異なります。
症状が再現できない場合は、次回発生するまで時間と条件を保存してください。セキュリティの証拠が見つかった場合は、中断を伴うクリーンアップの前にセキュリティ エスカレーション プロセスに従ってください。モニタリングは、診断、ウイルス対策、およびパッチ適用システムを補完します。それらに代わるものではありません。
リモート管理ガイドでは、サポート タスクの提供について説明しています。 リモート シェル チェックは、正しいアカウントと承認されたコマンドでのみ使用し、制限を適用する前に制御範囲を確認してください。
06仮定の前に証拠を置く
Net Monitor for Employees Pro は、ライブ画面の観察、デスクトップと音声の記録、アクティビティ ログ、レポート、コンテンツ制限、リモート ファイル管理、およびコンピュータ制御などの監視とエンドポイント管理を 1 つのシステムにもたらします。 完全に機能する登録不要の試用版により、チームはライセンスを購入する前に実際の企業ワークフローでこれらの機能をテストできます。
リモート チームでの時間盗難の削減、機密ファイルの保護、ソフトウェア ポリシーの適用、分散エンドポイントのサポートの改善など、定義されたユース ケースから始めます。ルールを設定し、レポートをテストし、ストレージを検証し、権限のある管理者に行動する権限を与えます。明確な証拠があれば、監督は当てずっぽうではなく、企業が防御できる運用プロセスに変わります。