Computermonitoring / Praktische gids
Computerbewakingssoftware voor probleemoplossing op eindpunten
Gebruik computerbewakingssoftware om vastgelopen applicaties, onbekende processen en terugkerende apparaatproblemen te onderzoeken en verifieer vervolgens het ondersteuningsresultaat.
Wanneer een bedrijfscomputer herhaaldelijk vastloopt of een onbekend programma uitvoert, heeft IT een record op apparaatniveau nodig. Software voor computermonitoring brengt de zichtbaarheid van het scherm en de activiteitsgeschiedenis samen, zodat een beheerder het getroffen eindpunt kan onderzoeken, softwareproblemen van misbruik kan scheiden en een proportionele reactie kan kiezen voordat de downtime zich verspreidt.
Voor kleine en middelgrote bedrijven gaat het er niet om dat elke muisbeweging op zichzelf wordt bekeken. Het gaat om het beschermen van betaalde werktijd, het afdwingen van regels voor acceptabel gebruik, het onderzoeken van incidenten met feiten en het behouden van controle over eindpunten die zich mogelijk buiten het kantoornetwerk bevinden. Het juiste systeem geeft managers inzicht wanneer ze dat nodig hebben en administratieve hulpmiddelen om actie te ondernemen op basis van wat ze vinden.
01Wat computermonitoring onthult over een eindpunt
Basistools voor tijdregistratie kunnen weergeven wanneer een gebruiker zich aanmeldt of een taak indient. Dat is nuttig, maar het verklaart niet hoe de werktijd werd gebruikt, welke toepassingen deze verbruikten en of er sprake was van een beleidsschending. Een praktisch monitoringplatform verzamelt de operationele gegevens die nodig zijn om deze vragen te beantwoorden.
Met live schermweergave kan een manager of beheerder de huidige activiteit controleren zonder de medewerker te onderbreken. Dit is met name waardevol wanneer een medewerker op afstand ondersteuning nodig heeft, wanneer een team gevoelige klantinformatie verwerkt, of wanneer een supervisor moet bevestigen dat het werk vordert tijdens een kritieke dienst.
Schermopname biedt een terugkijkbare geschiedenis wanneer live kijken niet voldoende is. In plaats van te vertrouwen op conflicterende accounts na een incident, kunnen beheerders opgenomen desktopactiviteit onderzoeken en, waar het bedrijfsbeleid dit toestaat, audio onderzoeken. Toetsaanslagregistratie, websitegeschiedenis, applicatiegebruik en proceslogboeken voegen de details toe die nodig zijn om herhaalde afleidingen, ongeautoriseerde tools, risicovolle zoekopdrachten of verdacht gedrag te identificeren.
De handigste systemen zetten deze informatie om in gefilterde rapporten. Een manager moet activiteiten kunnen beoordelen per medewerker, afdeling, datumbereik, applicatie, website of type evenement. Ruwe monitoringgegevens hebben een beperkte waarde als het vinden van een specifiek probleem urenlange handmatige beoordeling vereist.
02Zichtbaarheid is slechts de helft van het werk
Monitoring identificeert een probleem. Controlefuncties helpen dit te stoppen.
Als werknemers herhaaldelijk afleidende of gevaarlijke websites bezoeken, moeten beheerders de mogelijkheid hebben om die bestemmingen te blokkeren. Als niet-goedgekeurde software licentie-, beveiligings- of productiviteitsproblemen veroorzaakt, kunnen applicatiebeperkingen voorkomen dat de software wordt uitgevoerd. Apparaatbeheer kan de toegang tot verwisselbare media of andere hardware beperken, wat een risico op gegevensverlies met zich meebrengt.
Beheer op afstand is net zo belangrijk. IT-teams moeten bestanden kunnen overbrengen of verwijderen, opdrachten kunnen uitvoeren, computers opnieuw kunnen opstarten of afsluiten en desktophulp op afstand kunnen bieden zonder te hoeven wachten tot een apparaat terugkeert naar kantoor. Voor een kleine IT-afdeling zorgen deze mogelijkheden ervoor dat er minder reizen worden verspild, worden de responstijden verkort en wordt voorkomen dat een klein probleem met het eindpunt een verstoring van de hele dag wordt.
Deze combinatie verandert de rol van computermonitoringsoftware. Het wordt een beheer- en eindpuntcontrolesysteem in plaats van een passief surveillancearchief. Wanneer uit een waarschuwing of rapport een probleem naar voren komt, kan de beheerder dit vanuit dezelfde bedieningspositie onderzoeken, documenteren en reageren.
03Waar monitoring meetbare resultaten oplevert
Het sterkste argument voor monitoring is niet de vage belofte van een grotere productiviteit. Het is een specifiek operationeel probleem dat tijd, geld, beveiliging of managementaandacht kost.
Noteer bij herhaaldelijk vastlopen van applicaties de computernaam, gebruiker, tijd en zichtbare fout. Inspecteer de actieve applicaties en processen en vergelijk vervolgens de getroffen periode met gebruiksrapporten. Controleer of dezelfde taak mislukt op een andere beheerde computer. Dit beperkt het onderzoek zonder aan te nemen dat de werknemer de vertraging heeft veroorzaakt.
Een onbekend proces verdient een andere controle: stel de naam, het zakelijke doel vast en of het is goedgekeurd voordat u het sluit of blokkeert. Applicatiecontroles kunnen de reactie ondersteunen. Monitoring is geen vervanging voor antivirus, patchbeheer of bestandsaudit; correleer deze systemen wanneer malware, een ontbrekende update of een gegevensoverdracht wordt vermoed.
IT-beheerders maken vaak gebruik van monitoring om knelpunten in de workflow te vinden die op prestatieproblemen lijken. Een medewerker kan inactief lijken omdat een bedrijfsapplicatie vastloopt, een proces systeembronnen verbruikt of een externe verbinding mislukt. Procesgegevens, schermweergaven en toegang op afstand helpen IT een trainingsprobleem te scheiden van een technische storing.
Er is ook een duidelijk voordeel op het gebied van kostenbeheersing. Bedrijven betalen voor computers, licenties, netwerkcapaciteit, tijd van managers en uren van werknemers. Een systeem dat ongeautoriseerde software, terugkerende activiteiten buiten het werk en vermijdbare uitvaltijd van apparaten aan het licht brengt, geeft leiderschap een basis voor het corrigeren van verspilling voordat deze genormaliseerd wordt.
04Gebruik monitoring met duidelijke regels
Een monitoringprogramma werkt het beste als het gekoppeld is aan geschreven beleid en een legitiem zakelijk doel. Werknemers moeten begrijpen dat apparaten en accounts die eigendom zijn van het bedrijf kunnen worden gemonitord, welke categorieën activiteiten worden verzameld en hoe de informatie kan worden gebruikt. De vereisten variëren per staat, sector, collectieve arbeidsovereenkomst en de locatie van de werknemer. Bedrijven moeten daarom hun kennisgevings- en toestemmingspraktijken door een juridisch adviseur laten beoordelen.
Dit is geen reden om monitoring te vermijden. Het is een reden om het professioneel in te zetten. Beperk de toegang tot monitoringrecords tot geautoriseerde managers en beheerders. Gebruik op rollen gebaseerde machtigingen waar beschikbaar. Bepaal hoe lang opnames en logbestanden worden bewaard, waar ze worden opgeslagen en wie ze tijdens een onderzoek kan exporteren.
Bewaar bij een terugkerende apparaatfout het relevante interval met de supportticketreferentie. Test of een geautoriseerde technicus het kan ophalen wanneer de fout terugkeert.
Het doel is proportioneel toezicht. Een rol met een hoog risico bij het omgaan met financiële gegevens kan een gedetailleerde registratie en frequente beoordeling rechtvaardigen. Een afdeling met een lager risico heeft mogelijk alleen periodieke rapporten en gericht onderzoek nodig. Het overal toepassen van dezelfde intensiteit kan onnodige opslagkosten en administratieve rompslomp met zich meebrengen.
05Volg een werkstationfout van symptoom tot geverifieerd resultaat
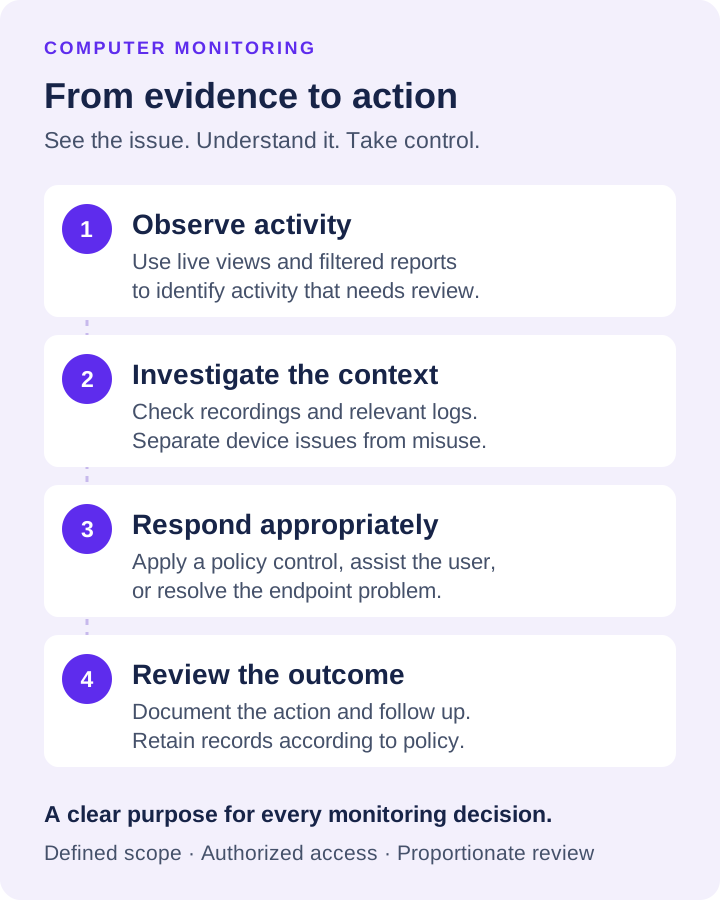
Illustratief ondersteuningsvoorbeeld: een bedrijfsorderinvoerscherm reageert niet meer op PC-17. Begin met de beschrijving van de medewerker en het tijdstip van de storing. Het doel is om de taak te herstellen en de oorzaak vast te stellen, niet om de activiteit van de werknemer te beoordelen.
- Identificeer: registreer computer, gebruiker, applicatie, zichtbaar bericht en tijdzone. Bevestig dat het geselecteerde scherm tot de betrokken sessie behoort voordat u actie onderneemt.
- Vergelijken: vraag of dezelfde geautoriseerde taak op een vergelijkbare computer werkt. Als meerdere apparaten in dezelfde stap uitvallen, controleer dan de service- of netwerkeigenaar voordat u deze als een geïsoleerde werkstationfout behandelt.
- Inspecteren: gebruik de beschikbare scherm- en procesinformatie om het getroffen programma te identificeren. Een procesnaam is een aanwijzing, geen bewijs van malware of de oorzaak van een bevriezing. Correleer applicatie- of besturingssysteemdiagnostiek waar nodig.
- Act: kom een specifieke ondersteuningsactie overeen met de gebruiker en bescherm niet-opgeslagen werk. Leg het goedgekeurde wijzigings- en herstelpad vast. Sluit onbekende processen niet alleen omdat hun naam ongebruikelijk is.
- Verifiëren: laat de medewerker de oorspronkelijke taak herhalen. Registreer het resultaat en controleer de volgende vergelijkbare werkperiode op herhaling. Een opnieuw opgestarte computer is niet hetzelfde als een opgeloste storing.
Als het symptoom niet kan worden gereproduceerd, bewaar dan de tijd en voorwaarden voor het volgende optreden. Als er beveiligingsbewijs verschijnt, volgt u het beveiligingsescalatieproces voordat u de disruptieve opruiming uitvoert. Monitoring vormt een aanvulling op diagnostische, antivirus- en patchsystemen; het vervangt ze niet.
De handleiding voor extern beheer behandelt de uitvoering van ondersteuningstaken. Gebruik shell-controles op afstand alleen met het juiste account en goedgekeurde opdrachten, en raadpleeg het controlebereik voordat u een beperking toepast.
06Zet bewijs boven aannames
Net Monitor for Employees Pro brengt monitoring en eindpuntbeheer in één systeem: live schermobservatie, desktop- en audio-opname, activiteitenlogboek, rapporten, inhoudsbeperkingen, extern bestandsbeheer en computerbediening. Met een volledig functionele proefperiode zonder registratie kan uw team deze mogelijkheden testen in echte bedrijfsworkflows voordat ze licenties aanschaffen.
Begin met een gedefinieerd gebruiksscenario: het terugdringen van tijddiefstal in een team op afstand, het beveiligen van gevoelige bestanden, het afdwingen van softwarebeleid of het verbeteren van de ondersteuning voor gedistribueerde eindpunten. Stel de regels in, test de rapporten, verifieer de opslag en geef geautoriseerde managers de mogelijkheid om te handelen. Duidelijk bewijs verandert toezicht van giswerk in een operationeel proces dat uw bedrijf kan verdedigen.