アクティビティ追跡 / 実践ガイド
従業員アクティビティトラッカー: 明確な作業タイムラインを構築する
従業員アクティビティ トラッカーを使用して、ユーザー、デバイス、アプリケーション、アイドル レコードを接続します。稼働日について結論を出す前に、タイムラインのギャップを確認してください。
従業員アクティビティ トラッカーは、会社のコンピュータで勤務日がどのように展開されたのかという特定の質問に答えるのに役立ちます。サインイン、アクティブ期間とアイドル期間、アプリケーションの使用、および Web サイトの記録は、そのタイムラインの一部を提供します。これらを一緒に読んで、ハンドオフの遅延、技術的な中断、再発するポリシーの問題を区別してください。
中小企業にとって、この可視性は実用的です。少数の注意散漫なユーザー、無許可のアプリケーション、または管理されていないリモート デバイスによって、実際の人件費が発生し、セキュリティ上の危険が生じる可能性があります。目標は、管理者をデータの中に埋没させることではありません。これは、アクションが必要なものを特定し、権限のあるスタッフに 1 つの管理コンソールからアクションを実行できるツールを提供することです。
01従業員の活動タイムラインから何が明らかになるか
基本的なタイムキーピングでは、誰かがいつサインインしたかがわかります。ユーザーが承認されたビジネス アプリケーション、ストリーミング メディア、機密ファイルの転送、または会社の制限の回避に午前中を費やしたかどうかはわかりません。効果的な従業員アクティビティ トラッカーは、特定のユーザーとデバイスに関連付けられた証拠によってそのギャップを埋めます。
ライブ画面表示は、スーパーバイザーがすぐに回答を必要とする場合に役立ちます。リモートの従業員が顧客のリクエストを処理しているか、アプリケーションでスタックしているか、または未承認のサービスを使用しているかを確認できます。 画面録画は、単純なアクティビティ ログでは提供できないコンテキストを追加します。繰り返されるエラー、ワークフローの遅延、またはデータ処理の問題の疑いを確認する必要がある場合、いつ何が起こったかが記録に記録されます。
Web サイト、アプリケーション、プロセス、およびキーストロークのログは、より広範なパターンを提供します。 レポートにより、ビジネス以外のウェブサイトでの長時間の使用、不正なソフトウェアの使用、危険なドメインへの繰り返しのアクセス、通常の勤務時間外の異常なアクティビティが明らかになります。この値は、イベントの生のストリームを読み取るのではなく、従業員、日付、デバイス、アプリケーション、または Web サイトごとにレコードをフィルタリングすることによって得られます。
オーディオ と キーストローク キャプチャ は、特定のビジネス ケースには適していますが、制限が必要です。これらの機能は機密性の高い記録を作成するため、運用上またはセキュリティ上の必要性が明確な場合にのみ有効にする必要があります。モニタリング設定は、役割、会社のデバイス ポリシー、適用される雇用、プライバシー、労働要件と一致している必要があります。
02注釈付きの従業員の活動タイムラインを読む
アクティビティ レポートで、1 人のユーザー、1 台のコンピュータ、定義された時間範囲でレビューを開始します。ログオン イベントとログオフ イベントを確認し、アクティブ期間とアイドル期間をアプリケーションと Web サイトの使用状況と比較します。特に従業員が複数のデバイスを使用している場合は、結論を出す前にタイムスタンプを照合します。
たとえば、2 つのアプリケーション セッション間のギャップは、顧客からの電話や承認の遅れを反映している可能性があります。間隔をチケットまたはタスクのレコードと比較し、コンテキストを尋ねます。関連するレポートをエクスポートし、説明を書き留めます。アクティビティ追跡によりシーケンスが確立されます。アイドル時間を自動的に失われた作業に変換したり、ファイル転送を証明したりするものではありません。
例: サポート従業員は朝の勤務中に PC-17 を使用します。以下の時間はレビューの例であり、製品によって生成された複合レポートではありません。各ソースを個別に保持し、比較する前にタイムゾーンを正規化します。
- 09:00 — ログオン。 ユーザー アクティビティ レポートには、セッションの開始が記録されます。これにより、最初に完了したタスクではなく、セッション境界が確立されます。
- 09:05 ~ 09:30 — アプリケーションの使用。 ビジネス アプリケーションがレポートに表示されます。チケットの更新間隔を比較します。アプリケーションが存在しても、途切れることのない注意力は確立されません。
- 09:30–09:45 — 記録された入力非アクティブ。 従業員は、通話記録によって裏付けられた顧客からの通話を特定します。ソースを変更するのではなく、元のアイドル間隔を保持して説明を追加します。
- 09:45–10:00 — レコードは利用できません。 デバイスと収集ステータスがチェックされるまで、カバレッジを不明としてマークします。失われたレコードを黙ってアイドル時間にしないでください。
- 10:00 — PC-22 で作業を再開します。 ユーザーとセッションを確認します。重複するデバイス間隔を連続した作業時間であるかのように加算しないでください。
共有ログインはアカウントを識別するものであり、それを使用しているユーザーを決定的に特定するものではありません。シフト記録を確認し、帰属が不確かな場合は説明を求めます。アクティビティを最も近い従業員名に割り当てるのではなく、未解決の質問を開いたままにしておきます。
サポートされている場合は、Export... を使用して選択した期間を保存し、承認されたレビュー記録に解釈を保存します。 アイドル時間ガイドでは、非アクティブ状態について説明しています。 生産性ガイド は、タイムラインを完了した作業に結び付けます。
03監視を使用して特定のビジネス上の問題を解決する
最も有用な導入は、定義された管理上の質問から始まります。利用可能なからといって、すべての収集オプションをオンにしないでください。測定可能なリスクに対処する証拠と管理を選択します。
生産性管理の場合は、アプリケーションと Web サイトのレポートから始めます。チーム、役割、またはシフト全体のアクティビティを比較して、繰り返し発生する注意散漫やボトルネックを特定します。ビジネス以外のアプリケーションに長時間使用されている場合は、時間の盗難を示す可能性がありますが、ワークフローの設計が不十分であることや、従業員がタスクを完了するために必要なツールを明らかにすることもできます。懲戒の決定を下す前に、状況を確認してください。
リモートワークの監視では、ライブ画面の表示と定期的な録画により、管理者は会社のシステムが期待どおりに使用されていることを確認できます。また、トレーニングの問題もすぐに明らかになります。複数の従業員が同じソフトウェア画面で苦労している場合、またはプロセスを途中で繰り返し放棄している場合、問題は個人のパフォーマンスではなくプロセスの失敗である可能性があります。
セキュリティのために、不正なプログラム、見慣れないプロセス、異常なファイル アクティビティ、危険な Web サイト、および制限を回避する試みに注意してください。内部関係者の脅威が、1 つの明らかな出来事を通じてそれ自体を明らかにすることはほとんどありません。検索可能なアクティビティ記録により、セキュリティ スタッフは異常な行動を調査し、インシデントがエスカレートした場合に証拠を保存するためのタイムラインが得られます。
エンドポイント管理には、プラットフォームを使用して実際の制御を適用します。データの削除が懸念される場合は、リムーバブル デバイスを制限します。従業員に個人メールの使用を依頼する代わりに、必要なファイルをリモートで転送します。問題のあるデバイスを再起動するか、承認されたコマンドを実行するか、デスクトップ セッションを共有して、サポート リクエストをより迅速に解決します。これらの機能により、管理を会社の管理下に置きながらダウンタイムが削減されます。
04データを収集する前にルールを設定する
監視は、会社のデバイスとアカウントが監視の対象となるビジネス資産であることを従業員が理解している場合に最も効果的に機能します。書面による許容使用および監視ポリシーでは、どのデバイスが対象となるか、どのような活動が収集される可能性があるか、会社がそれを収集する理由、誰が記録にアクセスできるか、および記録がどのくらいの期間保存されるかを定義する必要があります。
リモート従業員やハイブリッド従業員には特に注意してください。監視が勤務時間内のみに適用されるのか、個人的な使用が許可されているのか、従業員が個人アカウントで会社の機器を使用できるかどうかを明確にします。企業は、必要に応じて会社所有のエンドポイント、ビジネス アカウント、営業時間の監視を集中させることで、不必要なプライバシーの露出を減らすことができます。
記録とレポートへのアクセスは制限される必要があります。マネージャーは直属のチームの生産性レポートを必要とする場合がありますが、IT およびセキュリティ スタッフはインシデント対応のためにより詳細な技術ログを必要とする場合があります。すべてのスーパーバイザがキーストローク、オーディオ、または完全なデスクトップ記録にアクセスする必要があるわけではありません。役割ベースのアクセスと文書化されたレビュープロセスは、機密情報の悪用を防ぐのに役立ちます。
展開する前に、人事および資格のある法律顧問に、従業員と場所に適用されるポリシー、通知要件、および同意義務を確認してもらいます。州法、組合協定、顧客契約、規制対象データによって、何が収集および保持されるのが適切かが変わる可能性があります。
05従業員アクティビティ トラッカーを段階的に導入する
段階的に展開すると、突然全社規模の監視プログラムを実行するよりも明確な結果が得られます。会社所有のコンピュータのパイロット グループと、気が散る Web サイトへのアクセスの削減、不正なソフトウェアの発見、リモート サポートの応答時間の改善などの短い目標リストから始めます。
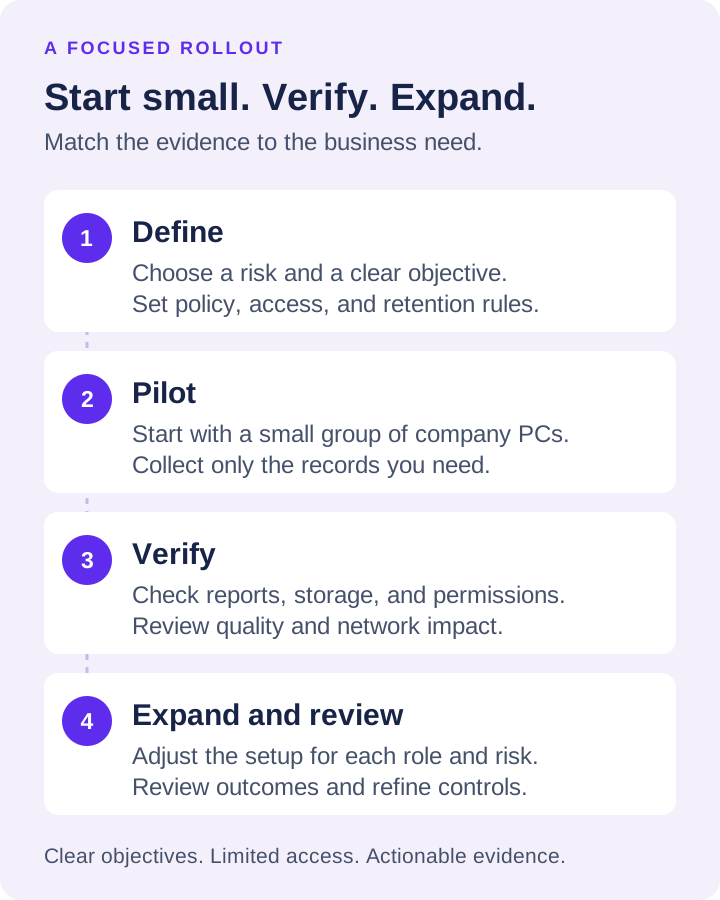
パイロット中に、レポートが不要なノイズを発生させることなく有用なパターンを識別することを確認します。録画品質、ストレージ容量、ネットワークへの影響、アクセス許可を確認します。レポート内で異常に見える可能性がある承認済みビジネス ツールの除外を構成します。シンプルなエスカレーション パスを確立します。アラートを誰がレビューするか、どのような証拠が必要か、問題がいつ人事、IT、セキュリティ、部門マネージャーに伝えられるかなどです。
次に、役割とリスク レベル別に展開します。財務、顧客サービス、エンジニアリング、出張営業の各チームは、同じ監視ニーズを持っているわけではありません。顧客対応の従業員は品質レビューのために画面録画を必要とする場合がありますが、金融ユーザーは Web サイト、アプリケーション、ファイル、およびリムーバブル デバイスに対するより厳格な管理を必要とする場合があります。構成を実行中の作業に合わせてください。
Net Monitor for Employees Pro は、ライブ画面の監視、詳細なアクティビティ記録、リモート コントロール、コンテンツ制限、および柔軟な記録ストレージを 1 つの管理者重視のシステムに組み合わせています。 完全に機能するトライアル版により、IT 部門はライセンスを締結する前に互換性、レポート品質、実際のエンドポイントの要件の管理を検証できます。
有用な監視プログラムは、ほとんどのデータを収集することではなく、意思決定を行うことによってその地位を獲得します。ビジネスの時間、費用、またはセキュリティを犠牲にするリスクから始め、それに対処するために必要な証拠を構成し、管理者に可視性から是正措置までの明確な道筋を提供します。