Pemantauan sesi RDP
Memantau Sesi RDP untuk Keamanan dan Kontrol
Lihat apa yang terjadi setelah masuk ke desktop jarak jauh. Padukan tampilan sesi langsung, bukti rekaman, dan kontrol perangkat untuk menyelidiki risiko serta mendukung tim Anda.
Koneksi RDP dapat terlihat tidak berbahaya dalam log autentikasi: pengguna sah masuk pada waktu yang diketahui dari perangkat yang diizinkan. Catatan itu tidak menunjukkan apa yang terjadi setelah desktop terbuka. Pemantauan sesi RDP memberi pimpinan TI dan operasi visibilitas untuk memverifikasi pekerjaan, menyelidiki aktivitas mencurigakan, dan merespons sebelum masalah akses jarak jauh berubah menjadi kehilangan data.
Remote Desktop Protocol (RDP) sering diperlukan untuk mendukung staf tersebar, mengelola server, mengakses aplikasi bisnis, dan membantu pengguna tanpa mendatangi meja mereka. Namun, protokol ini juga menciptakan jalur akses bernilai tinggi. Pengguna yang mengendalikan komputer jarak jauh dapat membuka file pelanggan, memindahkan data, memasang alat, mengubah pengaturan, atau memakai waktu perusahaan untuk kegiatan lain. Bagi usaha kecil dan menengah, tantangannya bukan sekadar mengizinkan RDP, melainkan memastikan akses terkendali, terlihat, dan didukung bukti.
01Apa itu pemantauan sesi RDP?
Pemantauan sesi RDP adalah proses mengamati dan meninjau aktivitas dalam sesi Remote Desktop. Proses ini memadukan catatan koneksi dengan tampilan layar langsung, rekaman sesi, dan laporan aktivitas relevan untuk menunjukkan apa yang terjadi setelah masuk. Tim TI memperoleh bukti untuk pemecahan masalah, penegakan kebijakan, dan penyelidikan insiden.
Log autentikasi dan koneksi membantu menentukan siapa yang terhubung, kapan, dari mana, dan berapa lama, bergantung pada peristiwa yang dikumpulkan. Detail ini berguna, tetapi meninggalkan celah besar. Sesi RDP dua jam bisa berarti pemeliharaan yang disetujui, kerja jarak jauh produktif, karyawan membuka situs nonkerja, atau penyerang memakai kredensial sah.
Dalam jejak audit Windows, peristiwa masuk berhasil 4624 dengan tipe masuk 10 (RemoteInteractive) mengidentifikasi proses masuk melalui Remote Desktop atau Terminal Services. Ini titik awal yang berguna untuk menghubungkan data, tetapi bukan rekaman desktop. Lihat referensi Microsoft tentang peristiwa 4624 untuk penjelasan setiap kolom.
Pemantauan tingkat sesi menutup celah itu. Tampilan layar langsung menunjukkan apa yang terjadi saat masih bisa diperbaiki. Rekaman layar dan aktivitas menyediakan catatan yang dapat ditinjau ketika manajer atau administrator keamanan perlu menyelidiki kemudian. Laporan aplikasi, situs web, dan proses menambah konteks yang dapat dicari. Catatan audit file dan log penekanan tombol dapat melengkapinya jika dikonfigurasi dan memiliki alasan yang sah, sehingga detail yang sulit diingat setelah insiden dapat direkonstruksi.
Manfaatnya tidak terbatas pada keamanan. Manajer departemen dapat menemukan alur kerja yang terhambat, kesalahan perangkat lunak berulang, dan kebutuhan pelatihan tanpa bergantung pada pembaruan status yang samar. TI dapat memastikan tugas dukungan selesai, mengetahui alasan perangkat diubah, dan mendokumentasikan tindakan administratif. Bukti yang mengungkap pelanggaran kebijakan juga dapat menyelesaikan perselisihan dan mengurangi waktu untuk menebak kejadian.
02Tentukan cakupan pemantauan RDP
Tidak semua koneksi RDP membutuhkan pengawasan yang sama. Teknisi help desk yang mereset kata sandi berbeda dari administrator yang mengakses server keuangan, dan keduanya berbeda dari karyawan yang memakai komputer kantor jarak jauh sepanjang hari. Pemantauan harus sesuai dengan peran, data yang tersedia dalam sesi, dan risiko sistem yang diakses.
Mulailah dengan mengidentifikasi sistem yang membutuhkan kontrol terkuat. Prioritaskan server berisi informasi pelanggan, penggajian, kekayaan intelektual, catatan keuangan, atau alat administrasi. Kemudian definisikan sesi normal untuk setiap peran. Aplikasi yang diharapkan, jam kerja, lokasi koneksi, durasi lazim, dan pola transfer file yang disetujui membentuk patokan.
Tanpa patokan, pemantauan menghasilkan informasi yang mengganggu. Sesi panjang mungkin normal bagi pengembang atau akuntan pada akhir bulan. Koneksi singkat ke server pukul dua dini hari bisa merupakan bantuan darurat yang sah atau memerlukan pemeriksaan segera. Konteks menentukan apakah peristiwa rutin atau berisiko.
Pemantauan RDP langsung dibandingkan perekaman sesi
Pemantauan RDP langsung mendukung kontrol operasional segera. Administrator mungkin melihat program tanpa izin dijalankan, pengguna mencoba menyalin file sensitif, atau pekerja jarak jauh berulang kali terhambat kesalahan. Dengan mengikuti prosedur respons yang disepakati, administrator dapat menghubungi pengguna, mengakhiri sesi melalui alat administrasi yang tepat, mengunci perangkat, atau mengambil tindakan lain yang ditentukan.
Perekaman dan pencatatan mendukung akuntabilitas serta penyelidikan. Peninjau berwenang dapat memverifikasi urutan tindakan, mengenali file atau aplikasi terkait, dan menyimpan bukti saat tampilan layar awal sudah hilang. Kedua fungsi penting. Tampilan langsung tanpa catatan tidak meninggalkan jejak audit. Catatan tanpa visibilitas langsung dapat menunda penanganan ketika setiap menit berarti.
03Buat kebijakan pemantauan RDP sebelum mengumpulkan data
Teknologi tidak menggantikan kebijakan. Sebelum merekam sesi desktop jarak jauh atau mengumpulkan aktivitas terperinci, buat aturan tentang penggunaan yang diizinkan, pemberitahuan, akses catatan, dan penyimpanan. Karyawan serta kontraktor harus memahami bahwa sistem milik perusahaan dan sesi akses jarak jauh dapat dipantau sesuai kebijakan. Persyaratan berbeda menurut negara bagian, industri, kontrak, dan yurisdiksi, sehingga penasihat hukum perlu meninjau kebijakan dan proses pemberitahuan.
Untuk tempat kerja di Britania Raya, panduan ICO tentang pemantauan pekerja menjelaskan pentingnya tujuan yang ditetapkan, transparansi, serta pemantauan yang diperlukan dan proporsional. Terapkan persyaratan yang sesuai dengan tenaga kerja Anda, bukan menganggap satu kebijakan cocok untuk semua lokasi.
Kebijakan harus menjelaskan siapa yang boleh memakai RDP, perangkat yang disetujui, waktu akses yang diizinkan, dan aktivitas terlarang. Tetapkan juga siapa yang dapat melihat rekaman dan laporan. Administrator keamanan mungkin membutuhkan akses lebih luas daripada manajer departemen, yang mungkin hanya memerlukan laporan timnya. Pembatasan akses melindungi karyawan dan mencegah bukti sensitif menjadi risiko internal baru.
Penyimpanan memerlukan pertimbangan praktis. Menyimpan semua rekaman selamanya menambah biaya dan jumlah materi sensitif yang harus dilindungi. Menyimpannya terlalu singkat dapat membuat bisnis tanpa bukti jika masalah baru diketahui beberapa minggu kemudian. Tetapkan masa simpan berdasarkan kebutuhan operasional, waktu penyelidikan, kapasitas penyimpanan, dan kewajiban yang berlaku.
04Apa yang perlu dicatat dalam jejak audit sesi RDP
Program pemantauan RDP yang kuat menangkap bukti berguna tanpa memaksa administrator menonton layar sepanjang hari. Fokus pada sinyal yang menjawab pertanyaan bisnis atau keamanan, lalu hubungkan menurut pengguna, host, dan waktu.
Bagi sebagian besar organisasi, ini berarti mengumpulkan kategori berikut:
- Detail koneksi, termasuk pengguna, perangkat tujuan, perangkat sumber, waktu mulai, waktu selesai, dan durasi sesi.
- Aktivitas atau rekaman layar pada sistem yang membutuhkan verifikasi visual.
- Aktivitas aplikasi, situs web, dan proses untuk mengungkap alat tanpa izin, gangguan perhatian, atau eksekusi mencurigakan.
- Aktivitas file dan perilaku transfer jarak jauh ketika informasi sensitif dapat disalin atau diekspor.
- Peringatan untuk peristiwa berisiko tinggi, seperti jam tidak biasa, kegagalan masuk berulang, aplikasi terlarang, perubahan perangkat, atau akses ke lokasi terbatas.
Kumpulkan peristiwa koneksi dan masuk dari Windows atau alat identitas dan keamanan yang sudah digunakan, lalu bandingkan dengan rekaman sesi serta laporan aktivitas. Audit file dan peringatan keamanan bergantung pada alat dan pengaturan audit yang diaktifkan. Pastikan bukti yang benar-benar direkam setiap sumber sebelum mengandalkannya saat insiden.
Jangan menganggap semua peringatan sama mendesaknya. Administrator yang menerima ratusan notifikasi bernilai rendah akhirnya akan melewatkan kejadian penting. Prioritaskan kondisi dengan risiko jelas: akses di luar jam yang disetujui, akun istimewa membuka program asing, upaya menonaktifkan perangkat lunak keamanan, atau transfer berulang dari sistem berisi data terlindungi.
05Padukan visibilitas RDP dengan kontrol perangkat
Melihat masalah berguna. Respons yang ditentukan membuat visibilitas itu dapat ditindaklanjuti. Pemantauan sesi RDP paling efektif ketika terhubung dengan kontrol perangkat yang memungkinkan TI bertindak melalui proses administrasi yang jelas.
Jika pengguna membuka situs atau aplikasi tidak disetujui selama sesi jarak jauh, blokir situs atau cegah aplikasi berjalan. Jika perangkat tampak disusupi, putus akses, kunci komputer, atau matikan sesuai prosedur insiden. Jika teknisi perlu memperbaiki konfigurasi, transfer file yang diperlukan, jalankan perintah yang disetujui, atau mulai ulang mesin dari jarak jauh tanpa menunggu tanggapan pengguna.
Terapkan kontrol dengan hati-hati. Memblokir program tanpa memeriksa tujuan bisnisnya dapat mengganggu pekerjaan sah, terutama pada organisasi dengan perangkat lunak khusus atau lama. Gunakan kelompok uji dan pengecualian terdokumentasi saat memperkenalkan pembatasan. Tujuannya menghilangkan risiko yang dapat dihindari dan waktu terbuang, tanpa menciptakan antrean masalah baru di help desk.
06Lindungi rekaman RDP dan log aktivitas
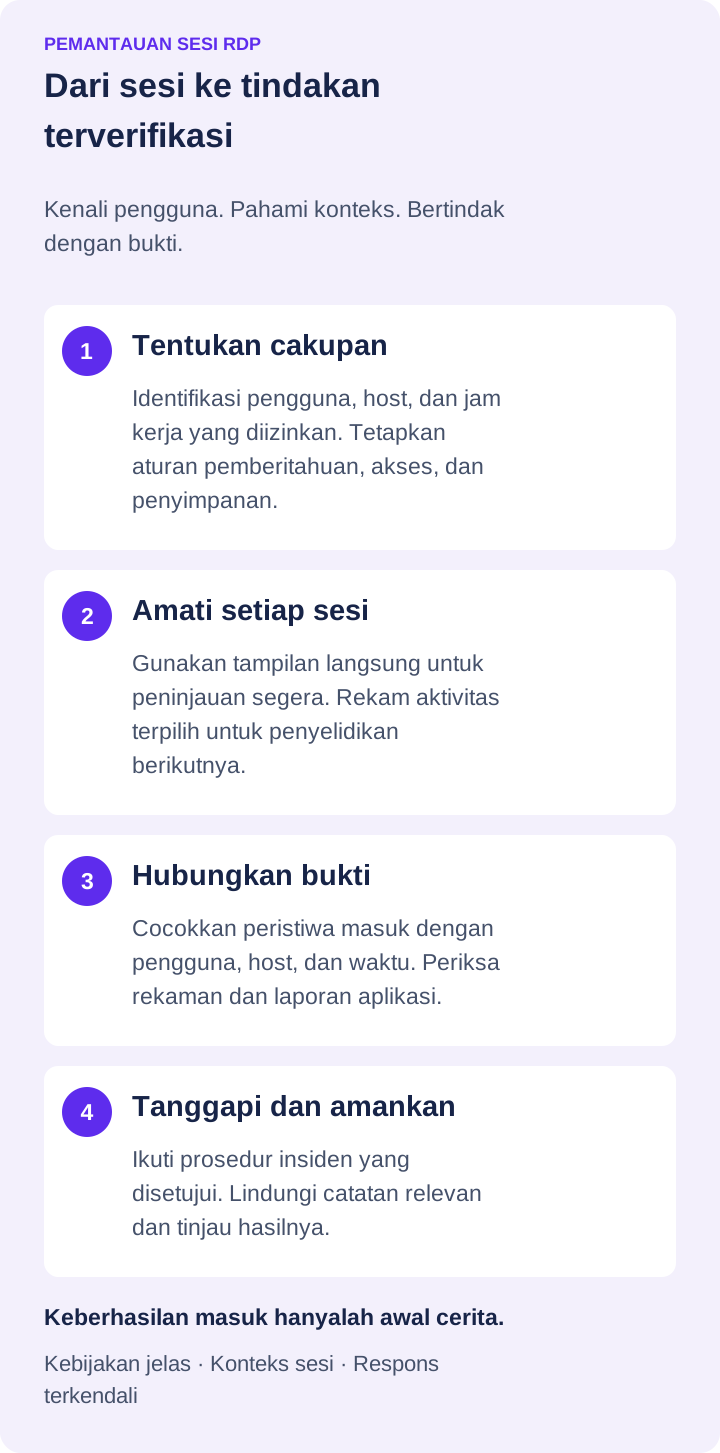
Rekaman RDP, tangkapan layar, dan log aktivitas dapat berisi informasi rahasia. Perlakukan sebagai catatan bisnis sensitif. Batasi akses administratif, terapkan kontrol akun yang kuat, dan simpan sesuai kebutuhan keamanan serta retensi. Atur enkripsi rekaman bila sesuai dan uji akses menggunakan akun yang diizinkan meninjau bukti.
Penyimpanan terpusat memudahkan peninjauan, terutama ketika karyawan dan perangkat berada di berbagai lokasi. Ini juga mencegah bukti tertinggal di komputer lokal yang dapat hilang, diganti, atau dihapus. Sesuai infrastrukturnya, organisasi dapat menyimpan rekaman pada berbagi SMB internal, server FTP atau SFTP, WebDAV, atau penyimpanan cloud seperti layanan kompatibel Amazon S3, Google Cloud Storage, dan Azure Blob Storage. Utamakan transfer terenkripsi seperti SFTP atau WebDAV melalui HTTPS untuk rekaman sensitif; FTP standar tidak mengenkripsi transfer.
Pilihan penyimpanan bergantung pada lingkungan Anda. Penyimpanan internal dapat memberi kontrol lokal lebih ketat, sedangkan cloud mempermudah perencanaan kapasitas dan akses tim TI tersebar. Dalam kedua kasus, uji prosedur pemulihan dan pastikan rekaman tersedia bagi peninjau berwenang ketika penyelidikan terjadi.
07Cara memantau sesi RDP dengan Net Monitor for Employees Pro
Net Monitor for Employees Pro mendukung pemantauan setiap sesi Terminal Services (TS/RDP). Agen pemantauan dipasang pada server RDP yang menjadi host sesi. Gunakan panduan penyiapan pemantauan sesi RDP untuk konfigurasinya:
- 1. Pasang Console. Siapkan konsol pemantauan pada komputer administrator di jaringan Anda.
- 2. Pasang Agent pada server RDP. Ikuti petunjuk pemasangan jaringan lokal untuk host sesi.
- 3. Tambahkan server ke Console. Pada Advanced Options, pilih This computer is a terminal server (TS, RDP). Tambahkan server sekali; sesinya akan muncul otomatis.
- 4. Validasi sesi uji yang diizinkan. Pastikan sesi pengguna yang benar terlihat, lalu uji pengaturan rekaman, stempel waktu, penyimpanan, dan akses peninjau sebelum memperluas penerapan.
Untuk pemantauan melalui Internet, opsi Use direct or cloud connection yang didokumentasikan membuat sesi TS/RDP dapat diakses melalui koneksi cloud. Diperlukan lisensi Cloud berbasis langganan; baca petunjuk koneksi cloud saat merencanakan akses bagi tim TI yang tersebar.
08Ubah catatan sesi RDP menjadi keputusan manajemen
Nilai pemantauan bukan jumlah data yang dikumpulkan, melainkan keputusan yang diambil darinya. Tinjau laporan aktivitas dengan jadwal sesuai tingkat risiko sistem. Cari pola berulang: waktu berlebihan dalam aplikasi nonbisnis, tugas yang berulang kali gagal, akses di luar jam kerja, perangkat lunak terlarang, atau aktivitas file abnormal.
Ketika masalah muncul, selidiki fakta sebelum membuat asumsi. Rekaman mungkin menunjukkan waktu yang tampak menganggur sebenarnya disebabkan aplikasi macet. Koneksi yang tidak biasa bisa merupakan jadwal pemeliharaan yang disetujui. Bukti melindungi bisnis sekaligus mendukung keputusan manajemen yang adil dan dapat dipertanggungjawabkan.
Net Monitor for Employees Pro membantu administrator memadukan tampilan layar langsung, perekaman, laporan aktivitas terfilter, dan kontrol perangkat jarak jauh dalam satu sistem operasional. Evaluasi uji coba gratis yang terkendali pada sejumlah perangkat perusahaan membantu memastikan apa yang perlu dilihat tim, kebutuhan penyimpanan, dan cara bukti sesi melengkapi peringatan keamanan yang sudah ada.
Program pemantauan RDP paling berguna adalah yang memungkinkan tim bertindak cepat: kebijakan jelas, peringatan terarah, catatan terlindungi, serta kewenangan intervensi yang ditentukan ketika sesi jarak jauh membahayakan produktivitas, data, atau operasi.
09Pertanyaan umum tentang pemantauan sesi RDP
Apakah log Windows menunjukkan semua yang terjadi dalam sesi RDP?
Tidak. Peristiwa masuk dan koneksi membantu mengidentifikasi akses dan waktunya, tetapi tidak menyediakan pemutaran visual desktop jarak jauh. Padukan peristiwa tersebut dengan perekaman layar yang diizinkan dan laporan aktivitas jika penyelidikan membutuhkan urutan serta konteks tindakan di layar.
Di mana agen pemantauan untuk sesi RDP harus dipasang?
Untuk Net Monitor for Employees Pro, pasang Agent pada server Terminal Services/RDP. Tambahkan server ke Console dengan opsi terminal server diaktifkan. Setiap sesi akan muncul otomatis, seperti dijelaskan dalam bantuan penyiapan RDP.
Berapa lama rekaman sesi RDP perlu disimpan?
Tetapkan masa penyimpanan tertulis berdasarkan kebutuhan penyelidikan, kewajiban kontrak dan hukum, sensitivitas data, serta kapasitas penyimpanan. Batasi akses, uji pengambilan rekaman, dan amankan catatan relevan jika insiden membutuhkan pemeriksaan lanjutan. Hindari penyimpanan tanpa batas sebagai pengaturan umum untuk semua rekaman.