Giám sát phiên RDP
Giám sát phiên RDP để bảo mật và kiểm soát
Xem điều gì diễn ra sau khi đăng nhập máy tính từ xa. Kết hợp quan sát trực tiếp, bằng chứng ghi lại và kiểm soát thiết bị để điều tra rủi ro và hỗ trợ nhóm.
Một kết nối RDP có thể trông vô hại trong nhật ký xác thực: người dùng hợp lệ đăng nhập vào thời điểm đã biết từ thiết bị được phép. Hồ sơ đó không cho thấy điều gì xảy ra sau khi màn hình làm việc mở ra. Giám sát phiên RDP giúp lãnh đạo CNTT và vận hành xác minh công việc, điều tra hoạt động đáng ngờ và ứng phó trước khi vấn đề truy cập từ xa trở thành mất dữ liệu.
Remote Desktop Protocol (RDP) thường cần thiết để hỗ trợ nhân viên phân tán, quản trị máy chủ, truy cập phần mềm nghiệp vụ và giúp người dùng mà không phải đến bàn làm việc của họ. Nó cũng tạo ra một đường truy cập có giá trị cao. Người kiểm soát máy tính từ xa có thể mở tệp khách hàng, di chuyển dữ liệu, cài công cụ, đổi thiết lập hoặc dùng thời gian công ty cho việc khác. Với doanh nghiệp vừa và nhỏ, câu hỏi không chỉ là có cho phép RDP hay không, mà còn là truy cập có được kiểm soát, quan sát và chứng minh bằng dữ liệu hay không.
01Giám sát phiên RDP là gì?
Giám sát phiên RDP là quá trình quan sát và xem xét hoạt động bên trong phiên Remote Desktop. Nó kết hợp hồ sơ kết nối với màn hình trực tiếp, bản ghi phiên và báo cáo liên quan để cho biết điều gì xảy ra sau đăng nhập. Đội CNTT có bằng chứng để xử lý lỗi, thực thi chính sách và điều tra sự cố.
Nhật ký xác thực và kết nối giúp xác định ai kết nối, khi nào, từ đâu và trong bao lâu, tùy sự kiện được thu thập. Những chi tiết này hữu ích nhưng vẫn để lại khoảng trống lớn. Phiên RDP hai giờ có thể là bảo trì được duyệt, làm việc từ xa hiệu quả, nhân viên duyệt trang ngoài công việc hoặc kẻ tấn công sử dụng thông tin đăng nhập hợp lệ.
Trong dấu vết kiểm toán Windows, sự kiện đăng nhập thành công 4624 với loại đăng nhập 10 (RemoteInteractive) xác định lần đăng nhập qua Remote Desktop hoặc Terminal Services. Đây là điểm khởi đầu hữu ích để đối chiếu, nhưng không phải bản ghi màn hình. Xem các trường và ý nghĩa trong tài liệu Microsoft về sự kiện 4624.
Giám sát ở cấp phiên lấp đầy khoảng trống đó. Xem màn hình trực tiếp cho thấy diễn biến khi còn có thể can thiệp. Bản ghi màn hình và hoạt động cung cấp hồ sơ để nhà quản lý hoặc quản trị viên bảo mật điều tra về sau. Báo cáo ứng dụng, trang web và tiến trình bổ sung bối cảnh có thể tìm kiếm. Hồ sơ kiểm toán tệp và nhật ký ghi phím có thể bổ sung khi đã được cấu hình và có lý do chính đáng, giúp tái dựng chi tiết khó nhớ sau sự cố.
Điều này không chỉ có ý nghĩa về bảo mật. Trưởng bộ phận có thể nhận ra quy trình bị đình trệ, lỗi phần mềm lặp lại và nhu cầu đào tạo mà không phụ thuộc vào cập nhật tình trạng mơ hồ. CNTT có thể xác nhận công việc hỗ trợ đã xong, tìm hiểu vì sao thiết bị bị thay đổi và ghi lại thao tác quản trị. Chính bằng chứng phát hiện vi phạm cũng có thể giải quyết tranh chấp và giảm thời gian phỏng đoán chuyện đã xảy ra.
02Xác định phạm vi giám sát RDP
Không phải kết nối RDP nào cũng cần cùng mức giám sát. Kỹ thuật viên hỗ trợ đặt lại mật khẩu khác với quản trị viên truy cập máy chủ tài chính, và cả hai khác với nhân viên dùng máy tính văn phòng từ xa cả ngày. Giám sát phải phù hợp với vai trò, dữ liệu truy cập được trong phiên và rủi ro của hệ thống đích.
Bắt đầu bằng việc xác định hệ thống cần kiểm soát chặt nhất. Ưu tiên máy chủ chứa thông tin khách hàng, bảng lương, tài sản trí tuệ, hồ sơ tài chính hoặc công cụ quản trị. Sau đó định nghĩa phiên bình thường cho mỗi vai trò. Ứng dụng dự kiến, giờ làm, vị trí kết nối, thời lượng thường gặp và hành vi truyền tệp được duyệt tạo thành đường cơ sở.
Không có đường cơ sở, giám sát tạo ra nhiễu. Phiên dài có thể bình thường với lập trình viên hoặc kế toán vào cuối tháng. Kết nối ngắn tới máy chủ lúc hai giờ sáng có thể là hỗ trợ khẩn cấp hợp lệ hoặc cần xem xét ngay. Bối cảnh quyết định sự kiện là thường lệ hay rủi ro.
Giám sát RDP trực tiếp và ghi lại phiên khác nhau thế nào?
Giám sát RDP trực tiếp hỗ trợ kiểm soát vận hành tức thời. Quản trị viên có thể thấy chương trình trái phép được mở, người dùng cố sao chép tệp nhạy cảm hoặc nhân viên từ xa liên tục mắc lỗi. Theo quy trình ứng phó đã thống nhất, quản trị viên có thể liên hệ người dùng, kết thúc phiên bằng công cụ quản trị phù hợp, khóa thiết bị hoặc thực hiện hành động đã xác định khác.
Ghi hình và ghi nhật ký phục vụ trách nhiệm giải trình và điều tra. Người xem được phép có thể xác minh trình tự thao tác, xác định tệp hoặc ứng dụng liên quan và bảo toàn bằng chứng khi trạng thái màn hình ban đầu đã mất. Cả hai chức năng đều quan trọng. Xem trực tiếp mà không ghi không để lại dấu vết kiểm toán. Có bản ghi nhưng thiếu quan sát trực tiếp có thể làm chậm việc ngăn chặn khi từng phút đều quan trọng.
03Xây dựng chính sách giám sát RDP trước khi thu thập dữ liệu
Công nghệ không thay thế chính sách. Trước khi ghi phiên máy tính từ xa hoặc thu thập hoạt động chi tiết, đặt quy tắc rõ ràng về sử dụng được phép, thông báo, truy cập hồ sơ và lưu giữ. Nhân viên và nhà thầu cần hiểu hệ thống công ty cùng phiên truy cập từ xa có thể được giám sát theo chính sách. Yêu cầu khác nhau theo tiểu bang, ngành, hợp đồng và thẩm quyền pháp lý; nhờ cố vấn pháp lý xem xét chính sách và quy trình thông báo.
Đối với nơi làm việc tại Vương quốc Anh, hướng dẫn giám sát người lao động của ICO giải thích tầm quan trọng của mục đích rõ ràng, minh bạch và giám sát cần thiết, tương xứng. Áp dụng yêu cầu phù hợp với lực lượng lao động của bạn thay vì cho rằng một chính sách dùng được ở mọi nơi.
Chính sách cần nêu ai được dùng RDP, thiết bị nào được duyệt, lúc nào được truy cập và hoạt động nào bị cấm. Cũng phải xác định ai được xem bản ghi và báo cáo. Quản trị viên bảo mật có thể cần phạm vi truy cập rộng hơn trưởng bộ phận, trong khi trưởng bộ phận chỉ cần báo cáo của nhóm mình. Hạn chế truy cập bảo vệ nhân viên và tránh biến bằng chứng nhạy cảm thành rủi ro nội bộ mới.
Lưu giữ cần sự cân nhắc thực tế. Giữ mọi bản ghi mãi mãi làm tăng chi phí và lượng nội dung nhạy cảm cần bảo vệ. Giữ quá ngắn có thể khiến doanh nghiệp thiếu bằng chứng khi vấn đề được phát hiện vài tuần sau. Đặt thời hạn dựa trên nhu cầu vận hành, thời gian điều tra, dung lượng lưu trữ và nghĩa vụ áp dụng.
04Cần thu thập gì trong dấu vết kiểm toán phiên RDP?
Chương trình giám sát RDP mạnh thu thập bằng chứng hữu ích mà không bắt quản trị viên xem màn hình cả ngày. Tập trung vào tín hiệu trả lời câu hỏi kinh doanh hoặc bảo mật và đối chiếu theo người dùng, máy chủ, thời gian.
Với phần lớn tổ chức, điều đó có nghĩa là thu thập các nhóm sau:
- Chi tiết kết nối, gồm người dùng, thiết bị đích, thiết bị nguồn, thời điểm bắt đầu và kết thúc, thời lượng phiên.
- Hoạt động màn hình hoặc bản ghi của hệ thống cần xác minh trực quan.
- Hoạt động ứng dụng, trang web và tiến trình để phát hiện công cụ trái phép, sự xao nhãng hoặc thực thi đáng ngờ.
- Hoạt động tệp và hành vi truyền từ xa khi thông tin nhạy cảm có thể bị sao chép hoặc xuất ra.
- Cảnh báo sự kiện rủi ro cao, như giờ bất thường, đăng nhập thất bại lặp lại, ứng dụng bị cấm, thay đổi thiết bị hoặc truy cập vị trí hạn chế.
Thu thập sự kiện kết nối và đăng nhập từ Windows hoặc công cụ quản lý danh tính và bảo mật hiện có, rồi so sánh với bản ghi phiên và báo cáo hoạt động. Kiểm toán tệp và cảnh báo bảo mật phụ thuộc vào công cụ và thiết lập kiểm toán đang bật. Xác nhận mỗi nguồn thực sự ghi được bằng chứng gì trước khi dựa vào chúng trong sự cố.
Tránh coi mọi cảnh báo đều khẩn cấp như nhau. Quản trị viên nhận hàng trăm thông báo ít giá trị cuối cùng sẽ bỏ sót sự kiện quan trọng. Ưu tiên điều kiện gắn với rủi ro rõ ràng: truy cập ngoài giờ cho phép, tài khoản đặc quyền mở chương trình lạ, nỗ lực tắt phần mềm bảo mật hoặc truyền lặp lại từ hệ thống có dữ liệu được bảo vệ.
05Kết hợp khả năng quan sát RDP với kiểm soát thiết bị
Nhìn thấy vấn đề là hữu ích. Biện pháp ứng phó đã định biến khả năng quan sát thành hành động. Giám sát phiên RDP hiệu quả nhất khi gắn với kiểm soát thiết bị để CNTT hành động qua quy trình quản trị rõ ràng.
Nếu người dùng truy cập trang web hoặc ứng dụng chưa được duyệt trong phiên từ xa, hãy chặn trang web hoặc ngăn ứng dụng chạy. Nếu thiết bị có vẻ bị xâm nhập, ngắt truy cập, khóa hoặc tắt máy theo quy trình sự cố. Nếu kỹ thuật viên cần sửa cấu hình, hãy chuyển tệp cần thiết, chạy lệnh được duyệt hoặc khởi động lại máy từ xa thay vì đợi người dùng phản hồi.
Cần áp dụng kiểm soát thận trọng. Chặn chương trình mà không kiểm tra mục đích kinh doanh có thể gián đoạn công việc hợp lệ, nhất là nơi dùng phần mềm chuyên dụng hoặc cũ. Dùng nhóm thí điểm và ngoại lệ có tài liệu khi đưa ra hạn chế. Mục tiêu là loại bỏ rủi ro tránh được và thời gian lãng phí, không tạo thêm tồn đọng cho bộ phận hỗ trợ.
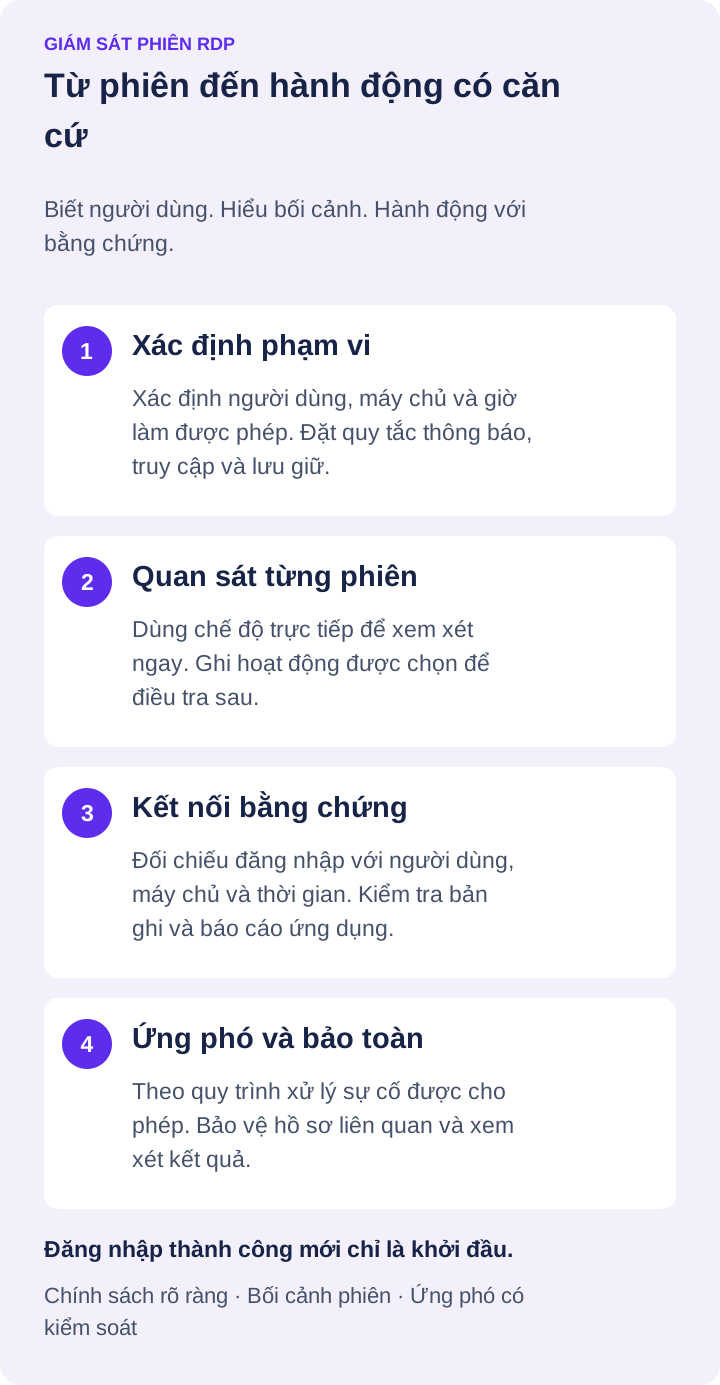
06Bảo vệ bản ghi RDP và nhật ký hoạt động
Bản ghi RDP, ảnh màn hình và nhật ký hoạt động có thể chứa thông tin mật. Hãy coi chúng là hồ sơ kinh doanh nhạy cảm. Giới hạn truy cập quản trị, kiểm soát tài khoản chặt chẽ và lưu ở nơi đáp ứng nhu cầu bảo mật, lưu giữ. Cấu hình mã hóa bản ghi khi phù hợp và thử quyền truy cập bằng tài khoản được phép xem bằng chứng.
Lưu trữ tập trung giúp xem xét dễ hơn, đặc biệt khi nhân viên và thiết bị ở nhiều nơi. Nó cũng tránh việc bằng chứng mắc lại trên máy cục bộ có thể bị mất, thay thế hoặc xóa. Theo hạ tầng, tổ chức có thể lưu bản ghi trên chia sẻ SMB nội bộ, máy chủ FTP hoặc SFTP, WebDAV hoặc đám mây như dịch vụ tương thích Amazon S3, Google Cloud Storage và Azure Blob Storage. Ưu tiên truyền mã hóa như SFTP hoặc WebDAV qua HTTPS cho bản ghi nhạy cảm; FTP tiêu chuẩn không mã hóa quá trình truyền.
Lựa chọn lưu trữ phụ thuộc môi trường. Lưu nội bộ có thể cho kiểm soát cục bộ chặt hơn, còn đám mây đơn giản hóa hoạch định dung lượng và truy cập cho đội CNTT phân tán. Dù chọn cách nào, hãy thử khôi phục và xác nhận người xem được phép vẫn lấy được bản ghi khi điều tra.
07Cách giám sát phiên RDP bằng Net Monitor for Employees Pro
Net Monitor for Employees Pro hỗ trợ giám sát từng phiên Terminal Services (TS/RDP). Agent giám sát phải được cài trên máy chủ RDP lưu trữ các phiên. Dùng hướng dẫn thiết lập giám sát phiên RDP để cấu hình:
- 1. Cài Console. Thiết lập bảng điều khiển giám sát trên máy tính quản trị viên trong mạng của bạn.
- 2. Cài Agent trên máy chủ RDP. Làm theo hướng dẫn cài đặt mạng cục bộ cho máy chủ lưu trữ phiên.
- 3. Thêm máy chủ vào Console. Trong Advanced Options, chọn This computer is a terminal server (TS, RDP). Chỉ thêm máy chủ một lần; các phiên sẽ tự động xuất hiện.
- 4. Xác minh một phiên thử nghiệm được phép. Đảm bảo đúng phiên người dùng được hiển thị, rồi kiểm tra thiết lập ghi, dấu thời gian, lưu trữ và quyền xem xét trước khi mở rộng triển khai.
Để giám sát qua Internet, tùy chọn được tài liệu hướng dẫn là Use direct or cloud connection cho phép truy cập các phiên TS/RDP qua kết nối đám mây. Tính năng này cần giấy phép Cloud theo thuê bao; xem hướng dẫn kết nối đám mây khi lập kế hoạch truy cập cho đội CNTT phân tán.
08Biến hồ sơ phiên RDP thành quyết định quản lý
Giá trị giám sát không nằm ở lượng dữ liệu, mà ở quyết định từ dữ liệu đó. Xem báo cáo hoạt động theo lịch phù hợp mức rủi ro của hệ thống. Tìm mô hình lặp lại: quá nhiều thời gian trong ứng dụng ngoài công việc, tác vụ thất bại nhiều lần, truy cập ngoài giờ, phần mềm bị cấm hoặc hoạt động tệp bất thường.
Khi có vấn đề, tìm hiểu sự thật trước khi giả định. Bản ghi có thể cho thấy thời gian tưởng như nhàn rỗi thực ra do ứng dụng bị treo. Kết nối bất thường có thể nằm trong lịch bảo trì được duyệt. Bằng chứng bảo vệ doanh nghiệp và hỗ trợ quyết định quản lý công bằng, có căn cứ.
Net Monitor for Employees Pro giúp quản trị viên kết hợp màn hình trực tiếp, ghi hình, báo cáo hoạt động có lọc và điều khiển thiết bị từ xa trong một hệ thống vận hành. Dùng thử miễn phí có kiểm soát trên nhóm nhỏ thiết bị công ty là cách thực tế để xác định nhóm cần xem gì, cần bao nhiêu lưu trữ và bằng chứng phiên bổ sung cho cảnh báo bảo mật hiện có ra sao.
Chương trình giám sát RDP hữu ích nhất là chương trình mà nhóm có thể hành động nhanh: chính sách rõ ràng, cảnh báo tập trung, hồ sơ được bảo vệ và thẩm quyền can thiệp xác định khi phiên từ xa đe dọa năng suất, dữ liệu hoặc vận hành.
09Câu hỏi thường gặp về giám sát phiên RDP
Nhật ký Windows có cho thấy mọi điều xảy ra trong phiên RDP không?
Không. Sự kiện đăng nhập và kết nối giúp xác định truy cập và thời gian, nhưng không cung cấp hình ảnh phát lại màn hình từ xa. Kết hợp chúng với việc ghi màn hình được cho phép và báo cáo hoạt động khi điều tra cần biết trình tự cùng bối cảnh của hành động trên màn hình.
Cần cài Agent giám sát phiên RDP ở đâu?
Với Net Monitor for Employees Pro, cài Agent trên máy chủ Terminal Services/RDP. Thêm máy chủ vào Console với tùy chọn máy chủ terminal được bật. Từng phiên sẽ tự động xuất hiện như mô tả trong phần trợ giúp thiết lập RDP.
Nên giữ bản ghi phiên RDP trong bao lâu?
Đặt thời hạn có tài liệu dựa trên nhu cầu điều tra, nghĩa vụ hợp đồng và pháp lý, độ nhạy cảm dữ liệu và dung lượng lưu trữ. Giới hạn truy cập, thử truy xuất và bảo toàn hồ sơ liên quan khi sự cố cần xem xét thêm. Tránh mặc định lưu vô thời hạn mọi bản ghi.