Supervisión de sesiones RDP
Supervisión de sesiones RDP para seguridad y control
Vea qué ocurre después de iniciar sesión en un escritorio remoto. Combine visibilidad en directo, pruebas grabadas y controles de equipos para investigar riesgos y ayudar a su equipo.
Una conexión RDP puede parecer inofensiva en un registro de autenticación: un usuario válido inició sesión a una hora conocida desde un dispositivo permitido. Ese registro no muestra qué sucedió después de abrir el escritorio. La supervisión de sesiones RDP da a los responsables de TI y operaciones visibilidad para verificar el trabajo, investigar actividades sospechosas y responder antes de que un problema de acceso remoto provoque una pérdida de datos.
El Protocolo de Escritorio remoto (RDP) suele ser necesario para ayudar al personal distribuido, administrar servidores, acceder a aplicaciones empresariales y asistir a usuarios sin desplazarse a sus mesas. También crea una vía de acceso de gran valor. Quien controla un equipo remoto puede abrir archivos de clientes, mover datos, instalar herramientas, cambiar ajustes o dedicar tiempo de la empresa a actividades ajenas al trabajo. Para las pequeñas y medianas empresas, la cuestión no es solo permitir RDP, sino garantizar que el acceso esté controlado, sea visible y cuente con pruebas.
01¿Qué es la supervisión de sesiones RDP?
La supervisión de sesiones RDP consiste en observar y revisar la actividad dentro de una sesión de Escritorio remoto. Combina registros de conexión, visualización de pantallas en directo, grabaciones e informes de actividad para mostrar qué ocurrió después del inicio de sesión. Esto proporciona a TI pruebas para resolver problemas, aplicar políticas e investigar incidentes.
Los registros de autenticación y conexión ayudan a determinar quién se conectó, cuándo, desde dónde y durante cuánto tiempo, según los eventos recopilados. Esos datos son útiles, pero dejan una laguna importante. Una sesión RDP de dos horas puede corresponder a mantenimiento aprobado, trabajo remoto productivo, navegación personal de un empleado o un atacante con credenciales legítimas.
En la auditoría de Windows, el evento de inicio de sesión correcto 4624, con tipo de inicio 10 (RemoteInteractive), identifica un acceso mediante Escritorio remoto o Servicios de Terminal. Es un punto de partida útil para relacionar datos, pero no es una grabación del escritorio. Consulte los campos y su significado en la referencia de Microsoft sobre el evento 4624.
La supervisión de cada sesión cubre esa laguna. La visualización de pantallas en directo muestra lo que ocurre mientras aún puede corregirse. Las grabaciones de pantalla y actividad ofrecen un registro revisable cuando un responsable o administrador de seguridad necesita investigar más tarde. Los informes de aplicaciones, sitios web y procesos añaden contexto consultable. La auditoría de archivos y los registros de pulsaciones pueden complementar las pruebas cuando están configurados y justificados, ayudando a reconstruir detalles difíciles de recordar después de un incidente.
Esto importa más allá de la seguridad. Los responsables de departamento pueden identificar procesos de trabajo bloqueados, errores de software repetidos y necesidades de formación sin depender de informes de estado vagos. TI puede confirmar si se completó una tarea de soporte, determinar por qué se modificó un equipo y documentar las acciones administrativas. Las mismas pruebas que revelan infracciones también pueden resolver disputas y reducir el tiempo dedicado a adivinar qué ocurrió.
02Defina el alcance de la supervisión RDP
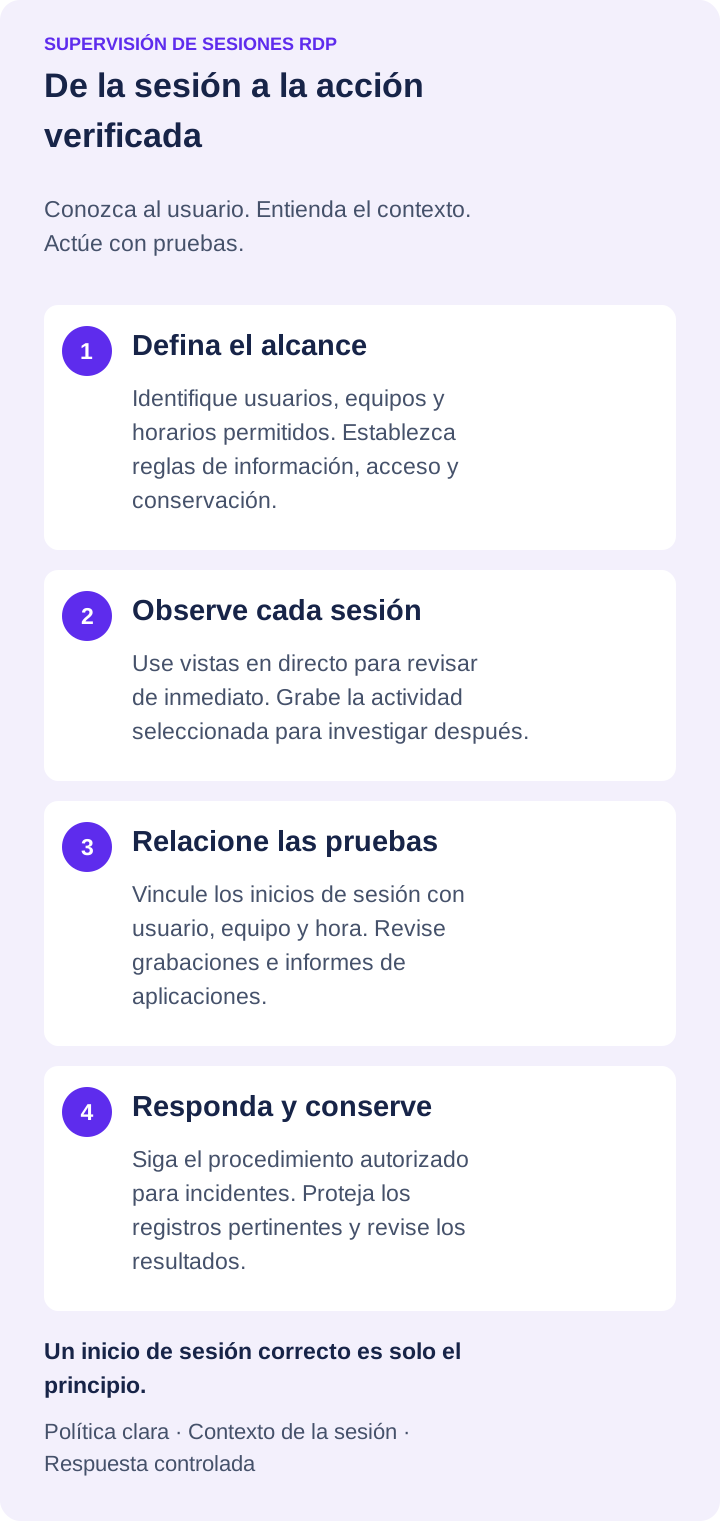
No todas las conexiones RDP requieren el mismo nivel de supervisión. Un técnico que se conecta para restablecer una contraseña no equivale a un administrador que accede a un servidor financiero ni a un empleado que utiliza un equipo remoto de oficina durante todo el día. La supervisión debe ajustarse al puesto, a los datos disponibles en la sesión y al riesgo del sistema al que se accede.
Empiece por identificar los sistemas que necesitan los controles más rigurosos. Priorice servidores con información de clientes, nóminas, propiedad intelectual, registros financieros o herramientas administrativas. Después defina una sesión normal para cada puesto. Las aplicaciones previstas, horarios, ubicaciones de conexión, duración habitual y transferencias de archivos aprobadas forman una referencia.
Sin esa referencia, la supervisión genera ruido. Una sesión larga puede ser normal para un desarrollador o un contable a final de mes. Una conexión breve a un servidor a las dos de la madrugada puede ser soporte urgente legítimo o requerir revisión inmediata. El contexto determina si un evento es habitual o arriesgado.
Supervisión RDP en directo frente a grabación de sesiones
La supervisión RDP en directo permite un control operativo inmediato. Un administrador puede ver que se inicia un programa no autorizado, que un usuario intenta copiar archivos sensibles o que un trabajador remoto queda bloqueado repetidamente por un error. Siguiendo el procedimiento acordado, puede contactar con el usuario, finalizar la sesión mediante las herramientas administrativas adecuadas, bloquear el equipo o ejecutar otra respuesta definida.
La grabación y los registros sirven para rendir cuentas e investigar. Permiten a un revisor autorizado verificar una secuencia de acciones, identificar los archivos o aplicaciones implicados y conservar pruebas cuando el estado original de la pantalla ya no existe. Ambas funciones importan. La visualización en directo sin registros no deja una pista de auditoría. Los registros sin visibilidad en directo pueden retrasar la contención cuando cada minuto cuenta.
03Establezca una política de supervisión RDP antes de recopilar datos
La tecnología no sustituye a las políticas. Antes de grabar sesiones de escritorio remoto o recopilar actividad detallada, establezca reglas claras sobre uso autorizado, avisos, acceso a registros y conservación. Empleados y contratistas deben comprender que los sistemas de la empresa y las sesiones de acceso remoto pueden supervisarse según la política corporativa. Los requisitos varían por estado, sector, contrato y jurisdicción; consulte a asesores jurídicos sobre la política y el proceso de información.
Para los lugares de trabajo del Reino Unido, la guía del ICO sobre supervisión de trabajadores explica la importancia de un propósito definido, la transparencia y una supervisión necesaria y proporcionada. Aplique los requisitos de su plantilla en lugar de suponer que una política sirve para todas las ubicaciones.
La política debe indicar quién puede usar RDP, qué dispositivos se aprueban, cuándo se permite el acceso y qué actividades se prohíben. También debe definir quién puede ver grabaciones e informes. Los administradores de seguridad pueden necesitar un acceso más amplio que los responsables de departamento, que quizá solo requieran informes de sus equipos. Restringir el acceso protege a los empleados y evita que las pruebas sensibles se conviertan en otro riesgo interno.
La conservación requiere criterio práctico. Guardar todas las grabaciones para siempre aumenta los costes y la cantidad de material sensible que debe protegerse. Guardarlas demasiado poco puede dejar al negocio sin pruebas cuando un problema se descubre semanas después. Defina los plazos según las necesidades operativas, los tiempos de investigación, la capacidad de almacenamiento y las obligaciones aplicables.
04Qué incluir en un registro de auditoría de sesiones RDP
Un programa sólido de supervisión RDP captura pruebas útiles sin obligar a los administradores a mirar pantallas todo el día. Céntrese en señales que respondan a una pregunta empresarial o de seguridad y relaciónelas por usuario, equipo y hora.
Para la mayoría de las organizaciones, esto significa recopilar estas categorías:
- Detalles de conexión: usuario, equipo de destino, dispositivo de origen, hora de inicio y finalización y duración de la sesión.
- Actividad de pantalla o grabaciones de los sistemas que requieren verificación visual.
- Actividad de aplicaciones, sitios web y procesos para detectar herramientas no autorizadas, distracciones o ejecuciones sospechosas.
- Actividad de archivos y transferencias remotas cuando pueda copiarse o exportarse información sensible.
- Alertas de eventos de alto riesgo, como horarios inusuales, inicios de sesión fallidos reiterados, aplicaciones prohibidas, cambios en dispositivos o accesos a ubicaciones restringidas.
Recopile eventos de conexión e inicio de sesión de Windows o de sus herramientas de identidad y seguridad, y compárelos con grabaciones e informes de actividad. La auditoría de archivos y las alertas de seguridad dependen de las herramientas y de los ajustes de auditoría habilitados. Confirme qué pruebas captura realmente cada fuente antes de depender de ella durante un incidente.
Evite dar la misma urgencia a todas las alertas. Un administrador que recibe cientos de avisos de poco valor acabará pasando por alto el evento importante. Priorice situaciones vinculadas a riesgos claros: acceso fuera del horario aprobado, una cuenta privilegiada que abre un programa desconocido, intentos de desactivar software de seguridad o transferencias repetidas desde un sistema con datos protegidos.
05Combine la visibilidad RDP con controles de equipos
Ver un problema es útil. Una respuesta definida permite actuar sobre esa visibilidad. La supervisión de sesiones RDP resulta más eficaz cuando se conecta con controles de equipos que permiten a TI intervenir mediante un proceso administrativo claro.
Si un usuario accede a una web o aplicación no aprobada durante una sesión remota, bloquee el sitio o impida que se ejecute la aplicación. Si un equipo parece comprometido, corte el acceso, bloquéelo o apáguelo según los procedimientos para incidentes. Si un técnico necesita corregir una configuración, transfiera el archivo necesario, ejecute un comando aprobado o reinicie el equipo remotamente en lugar de esperar una respuesta del usuario.
Aplique los controles con cuidado. Bloquear un programa sin comprobar su finalidad empresarial puede interrumpir trabajo legítimo, especialmente con software especializado o antiguo. Utilice grupos piloto y excepciones documentadas al introducir restricciones. El objetivo es eliminar riesgos evitables y tiempo desperdiciado, sin crear más trabajo pendiente para soporte.
06Proteja las grabaciones RDP y los registros de actividad
Las grabaciones RDP, capturas de pantalla y registros de actividad pueden contener información confidencial. Trátelos como documentos empresariales sensibles. Limite el acceso administrativo, proteja las cuentas y use almacenamiento adecuado para sus requisitos de seguridad y conservación. Configure el cifrado de grabaciones cuando corresponda y pruebe el acceso con las cuentas autorizadas para revisar pruebas.
El almacenamiento centralizado facilita la revisión, especialmente cuando empleados y dispositivos se distribuyen entre varias ubicaciones. También evita que las pruebas queden atrapadas en un equipo local que puede perderse, sustituirse o borrarse. Según la infraestructura, las organizaciones pueden almacenar grabaciones en recursos SMB internos, servidores FTP o SFTP, WebDAV o servicios en la nube como almacenamiento compatible con Amazon S3, Google Cloud Storage y Azure Blob Storage. Prefiera transferencias cifradas, como SFTP o WebDAV mediante HTTPS, para grabaciones sensibles; FTP estándar no cifra la transferencia.
La elección del almacenamiento depende del entorno. El almacenamiento interno puede ofrecer mayor control local, mientras que la nube simplifica la planificación de capacidad y el acceso de equipos de TI distribuidos. En ambos casos, pruebe la restauración y confirme que las grabaciones estén disponibles para los revisores autorizados cuando surja una investigación.
07Cómo supervisar sesiones RDP con Net Monitor for Employees Pro
Net Monitor for Employees Pro permite supervisar sesiones individuales de Servicios de Terminal (TS/RDP). El agente de supervisión debe instalarse en el servidor RDP que aloja las sesiones. Utilice la guía de configuración de supervisión de sesiones RDP:
- 1. Instale la Console. Configure la consola de supervisión en el equipo del administrador dentro de su red.
- 2. Instale el Agent en el servidor RDP. Siga las instrucciones de instalación en la red local para el servidor que aloja las sesiones.
- 3. Añada el servidor a la Console. En Advanced Options, seleccione This computer is a terminal server (TS, RDP). Añada el servidor una vez; sus sesiones aparecerán automáticamente.
- 4. Valide una sesión de prueba permitida. Confirme que se ve la sesión del usuario correcto y pruebe los ajustes de grabación, marcas de tiempo, almacenamiento y acceso de los revisores antes de ampliar la implantación.
Para supervisar a través de Internet, la opción documentada Use direct or cloud connection hace accesibles las sesiones TS/RDP mediante la conexión en la nube. Requiere una licencia Cloud por suscripción; consulte las instrucciones de conexión en la nube al planificar el acceso de un equipo de TI distribuido.
08Convierta los registros de sesión RDP en decisiones de gestión
El valor de la supervisión no es el volumen de datos recopilados, sino las decisiones tomadas a partir de ellos. Revise los informes de actividad con una frecuencia acorde al riesgo de los sistemas. Busque patrones: tiempo excesivo en aplicaciones no empresariales, tareas fallidas repetidas, accesos fuera de horario, software prohibido o actividad de archivos anormal.
Cuando aparezca un problema, investigue los hechos antes de hacer suposiciones. Una grabación puede mostrar que la aparente inactividad se debía a una aplicación bloqueada. Una conexión inusual puede corresponder a mantenimiento aprobado. Las pruebas protegen al negocio y también permiten decisiones de gestión justas y justificables.
Net Monitor for Employees Pro ayuda a combinar visualización en directo, grabación, informes de actividad filtrados y controles remotos de equipos en un mismo sistema operativo de gestión. Una evaluación gratuita controlada en un grupo limitado de dispositivos permite confirmar qué necesita ver su equipo, cuánto almacenamiento requiere y cómo las pruebas de sesión complementan las alertas de seguridad existentes.
El programa de supervisión RDP más útil es aquel con el que su equipo puede actuar rápidamente: políticas claras, alertas centradas en riesgos, registros protegidos y autoridad definida para intervenir cuando una sesión remota pone en riesgo la productividad, los datos o las operaciones.
09Preguntas frecuentes sobre la supervisión de sesiones RDP
¿Los registros de Windows muestran todo lo ocurrido en una sesión RDP?
No. Los eventos de inicio de sesión y conexión ayudan a identificar accesos y horarios, pero no reproducen visualmente el escritorio remoto. Combínelos con grabaciones de pantalla autorizadas e informes de actividad cuando una investigación necesite la secuencia y el contexto de las acciones en pantalla.
¿Dónde debe instalarse el agente para supervisar sesiones RDP?
En Net Monitor for Employees Pro, instale el Agent en el servidor de Servicios de Terminal/RDP. Añada ese servidor a la Console con la opción de servidor de terminales activada. Las sesiones individuales aparecerán automáticamente, tal como explica la ayuda de configuración RDP.
¿Cuánto tiempo deben conservarse las grabaciones de sesiones RDP?
Establezca un plazo documentado según las necesidades de investigación, las obligaciones contractuales y legales, la sensibilidad de los datos y el almacenamiento disponible. Restrinja el acceso, pruebe la recuperación y conserve los registros pertinentes cuando un incidente requiera más revisión. Evite conservar indefinidamente todas las grabaciones por defecto.