RDP oturumu izleme
Güvenlik ve Kontrol için RDP Oturumlarını İzleme
Uzak masaüstüne giriş yapıldıktan sonra neler olduğunu görün. Riskleri araştırmak ve ekibinizi desteklemek için canlı oturum görünürlüğünü, kayıtlı kanıtları ve cihaz kontrollerini birleştirin.
Bir RDP bağlantısı kimlik doğrulama günlüğünde zararsız görünebilir: geçerli bir kullanıcı, bilinen bir zamanda izinli cihazdan giriş yapmıştır. Bu kayıt, masaüstü açıldıktan sonra ne olduğunu göstermez. RDP oturumlarını izlemek, BT ve operasyon yöneticilerine işi doğrulamak, şüpheli etkinliği araştırmak ve uzaktan erişim sorunu veri kaybına dönüşmeden müdahale etmek için görünürlük sağlar.
Uzak Masaüstü Protokolü (RDP), dağıtık personele destek vermek, sunucuları yönetmek, iş uygulamalarına erişmek ve kullanıcıların masasına gitmeden yardım etmek için sıklıkla gereklidir. Aynı zamanda yüksek değerli bir erişim yolu oluşturur. Uzak bilgisayarı kontrol eden kullanıcı müşteri dosyalarını açabilir, veri taşıyabilir, araç kurabilir, ayar değiştirebilir veya şirket zamanını iş dışı etkinliklerde kullanabilir. Küçük ve orta ölçekli işletmeler için konu yalnızca RDP’ye izin vermek değil; erişimin kontrollü, görünür ve kanıtlarla desteklenmiş olmasıdır.
01RDP oturumu izleme nedir?
RDP oturumu izleme, bir Uzak Masaüstü oturumu içindeki etkinliği gözlemleme ve inceleme sürecidir. Oturum açıldıktan sonra neler olduğunu göstermek için bağlantı kayıtlarını canlı ekran görünürlüğü, oturum kayıtları ve ilgili etkinlik raporlarıyla birleştirir. BT ekiplerine sorun giderme, politika uygulama ve olay incelemesi için kanıt sunar.
Kimlik doğrulama ve bağlantı günlükleri, toplanan olaylara bağlı olarak kimin, ne zaman, nereden ve ne kadar süreyle bağlandığını belirlemeye yardımcı olur. Bunlar yararlıdır, ancak önemli bir boşluk bırakır. İki saatlik bir RDP oturumu onaylı bakım, verimli uzaktan çalışma, ilgisiz sitelerde gezinen çalışan veya meşru kimlik bilgileri kullanan saldırgan anlamına gelebilir.
Windows denetim izinde, oturum açma türü 10 (RemoteInteractive) olan başarılı oturum açma olayı 4624, Uzak Masaüstü veya Terminal Hizmetleri üzerinden girişi belirtir. Verileri ilişkilendirmek için yararlı bir başlangıçtır, ancak masaüstü kaydı değildir. Alanların anlamı için Microsoft’un 4624 olayı başvurusuna bakın.
Oturum düzeyinde izleme bu boşluğu kapatır. Canlı ekran görüntüleme, olayları hâlâ düzeltme imkânı varken gösterir. Ekran ve etkinlik kayıtları, yönetici veya güvenlik sorumlusu daha sonra araştırma yapmak istediğinde incelenebilir kayıt sağlar. Uygulama, web sitesi ve süreç raporları aranabilir bağlam ekler. Dosya denetim kayıtları ve tuş vuruşu günlükleri, yapılandırıldıklarında ve gerekçeleri bulunduğunda kanıtları tamamlayarak olay sonrasında hatırlanması güç ayrıntıları yeniden kurmaya yardımcı olabilir.
Bu yalnızca güvenlik açısından önemli değildir. Departman yöneticileri belirsiz durum güncellemelerine dayanmadan aksayan iş akışlarını, yinelenen yazılım hatalarını ve eğitim ihtiyaçlarını belirleyebilir. BT ekipleri destek görevinin tamamlandığını doğrulayabilir, cihazın neden değiştirildiğini anlayabilir ve idari işlemleri belgeleyebilir. Politika ihlallerini açığa çıkaran aynı kanıtlar anlaşmazlıkları çözebilir ve ne olduğunu tahmin etmek için harcanan zamanı azaltabilir.
02RDP izlemenin kapsamını belirleyin
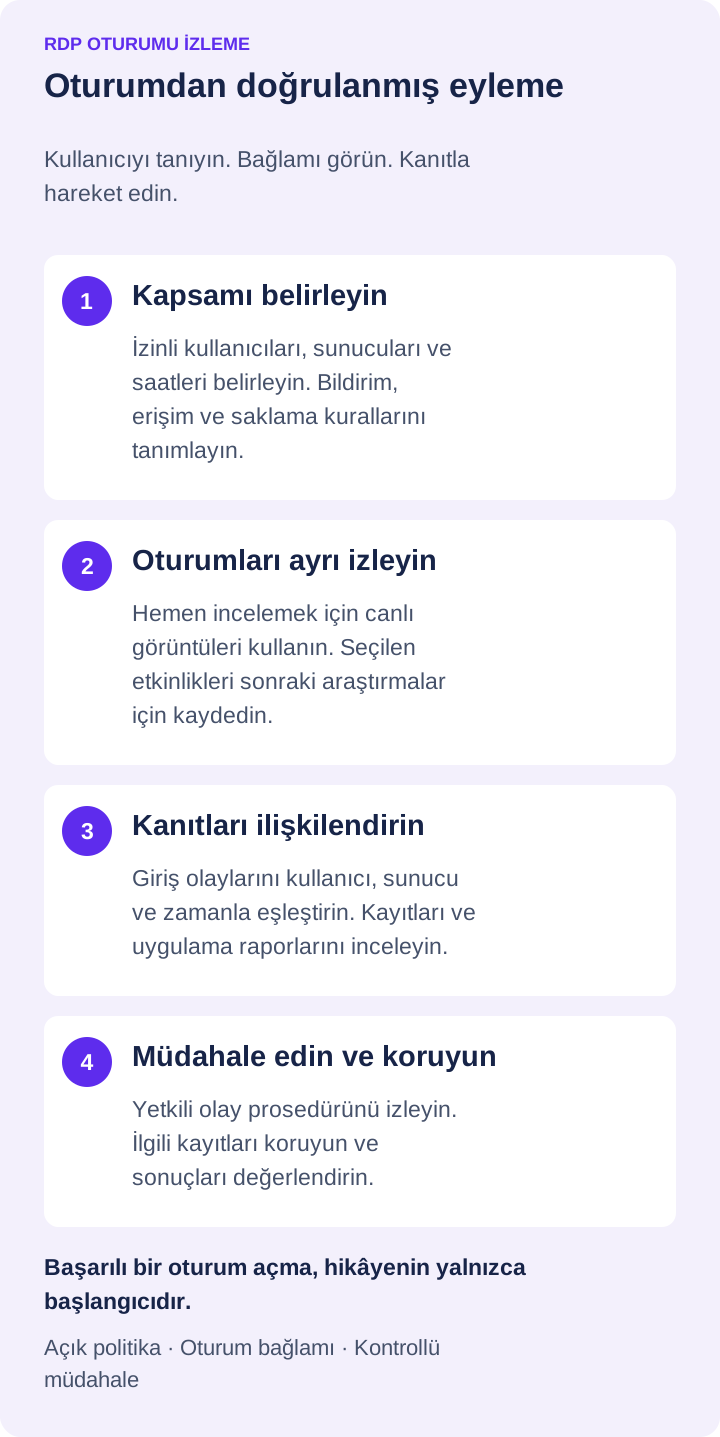
Her RDP bağlantısı aynı gözetim düzeyini gerektirmez. Parola sıfırlamak için bağlanan destek teknisyeni, finans sunucusuna erişen yöneticiden farklıdır; bunların ikisi de gün boyu uzaktaki ofis bilgisayarını kullanan çalışandan farklıdır. İzleme, role, oturumdan erişilen verilere ve hedef sistemin riskine uygun olmalıdır.
Önce en güçlü kontrollere ihtiyaç duyan sistemleri belirleyin. Müşteri bilgileri, bordro verileri, fikrî mülkiyet, mali kayıtlar veya yönetim araçları içeren sunucular önceliklidir. Sonra her rol için normal oturumu tanımlayın. Beklenen uygulamalar, çalışma saatleri, bağlantı konumları, olağan süre ve onaylı dosya aktarımı davranışları bir temel oluşturur.
Bu temel olmadan izleme gereksiz bilgi üretir. Uzun bir oturum, ay sonunda bir geliştirici veya muhasebeci için normal olabilir. Saat 02.00’de sunucuya kısa bağlantı meşru acil destek olabilir ya da hemen inceleme gerektirebilir. Olayın rutin mi riskli mi olduğunu bağlam belirler.
Canlı RDP izleme ve oturum kaydı arasındaki fark
Canlı RDP izleme anlık operasyonel kontrol sağlar. Yönetici yetkisiz bir programın açıldığını, kullanıcının hassas dosyaları kopyalamaya çalıştığını veya uzaktan çalışanın tekrar tekrar bir hataya takıldığını görebilir. Kararlaştırılmış müdahale prosedürünü izleyerek kullanıcıyla iletişim kurabilir, uygun yönetim araçlarıyla oturumu bitirebilir, uç noktayı kilitleyebilir veya başka bir tanımlı eylem uygulayabilir.
Kayıt ve günlük tutma, hesap verebilirlik ve inceleme içindir. Yetkili inceleyicinin eylem sırasını doğrulamasını, ilgili dosya veya uygulamaları belirlemesini ve ilk ekran durumu kaybolduktan sonra kanıtları korumasını sağlar. Her iki işlev de önemlidir. Kayıtsız canlı görüntüleme denetim izi bırakmaz. Canlı görünürlüğü olmayan kayıtlar, her dakikanın önemli olduğu durumlarda kontrol altına almayı geciktirebilir.
03Veri toplamadan önce RDP izleme politikası oluşturun
Teknoloji politikanın yerini almaz. Uzak masaüstü oturumlarını kaydetmeden veya ayrıntılı etkinlik verisi toplamadan önce yetkili kullanım, bilgilendirme, kayıtlara erişim ve saklama için açık kurallar koyun. Çalışanlar ve yükleniciler, şirket sistemlerinin ve uzak erişim oturumlarının şirket politikası kapsamında izlenebileceğini bilmelidir. Gereklilikler eyalete, sektöre, sözleşmeye ve yargı alanına göre değişir; politika ile bildirim sürecini hukuk danışmanına inceletin.
Birleşik Krallık’taki işyerleri için ICO’nun çalışan izleme rehberi, tanımlı amaç, şeffaflık ve gerekli, orantılı izlemenin önemini açıklar. Tek bir politikanın her yere uyacağını varsaymak yerine iş gücünüz için geçerli gereklilikleri uygulayın.
Politika RDP’yi kimin kullanabileceğini, onaylı cihazları, izin verilen saatleri ve yasaklı etkinlikleri belirtmelidir. Kayıt ve raporları kimin görüntüleyebileceğini de tanımlamalıdır. Güvenlik yöneticileri departman sorumlularından daha geniş erişime ihtiyaç duyabilir; sorumlulara yalnızca kendi ekiplerinin raporları yeterli olabilir. Erişimi kısıtlamak çalışanları korur ve hassas kanıtların başka bir iç riske dönüşmesini önler.
Saklama pratik muhakeme gerektirir. Tüm kayıtları sonsuza dek tutmak maliyet yaratır ve korunması gereken hassas içerik miktarını büyütür. Çok kısa tutmak ise sorun haftalar sonra keşfedildiğinde işletmeyi kanıtsız bırakabilir. Süreleri operasyonel ihtiyaçlar, inceleme zaman çizelgeleri, depolama kapasitesi ve geçerli yükümlülüklere göre belirleyin.
04RDP oturum denetim izinde neler kaydedilmeli?
Güçlü bir RDP izleme programı, yöneticileri bütün gün ekran izlemeye zorlamadan yararlı kanıt toplar. İş veya güvenlik sorusunu yanıtlayan sinyallere odaklanın ve bunları kullanıcı, sunucu ve zamana göre ilişkilendirin.
Çoğu kuruluş için bu, aşağıdaki kategorileri toplamak anlamına gelir:
- Kullanıcı, hedef cihaz, kaynak cihaz, başlangıç ve bitiş zamanı ile oturum süresini içeren bağlantı ayrıntıları.
- Görsel doğrulama gereken sistemler için ekran etkinliği veya kayıtları.
- Yetkisiz araçları, dikkat dağınıklığını veya şüpheli çalıştırmaları ortaya çıkaran uygulama, web sitesi ve süreç etkinliği.
- Hassas bilgilerin kopyalanabildiği veya dışa aktarılabildiği durumlarda dosya etkinliği ve uzaktan aktarım davranışı.
- Alışılmadık saatler, yinelenen başarısız girişler, yasaklı uygulamalar, cihaz değişiklikleri veya kısıtlı konumlara erişim gibi yüksek riskli olaylara ilişkin uyarılar.
Bağlantı ve oturum açma olaylarını Windows’tan veya mevcut kimlik ve güvenlik araçlarınızdan toplayın; ardından oturum kayıtları ve etkinlik raporlarıyla karşılaştırın. Dosya denetimi ve güvenlik uyarıları, ortamınızda etkinleştirilen araçlara ve denetim ayarlarına bağlıdır. Bir olay sırasında güvenmeden önce her kaynağın gerçekte hangi kanıtları topladığını doğrulayın.
Her uyarıyı aynı derecede acil kabul etmeyin. Yüzlerce düşük değerli bildirim alan yönetici sonunda önemli olayı kaçırır. Açık riske bağlı koşullara öncelik verin: izinli saatlerin dışında erişim, ayrıcalıklı hesabın bilinmeyen program açması, güvenlik yazılımını devre dışı bırakma girişimi veya korunan veri içeren sistemden yinelenen aktarımlar.
05RDP görünürlüğünü cihaz kontrolüyle birleştirin
Sorunu görmek yararlıdır. Tanımlanmış müdahale bu görünürlüğü eyleme dönüştürür. RDP oturumu izleme, BT’nin açık bir yönetim süreci üzerinden hareket etmesini sağlayan uç nokta kontrolleriyle bağlantılı olduğunda en etkili olur.
Kullanıcı uzak oturumda onaysız site veya uygulamaya erişirse siteyi engelleyin veya uygulamanın çalışmasını önleyin. Uç nokta ele geçirilmiş görünüyorsa olay prosedürlerine göre erişimi kesin, bilgisayarı kilitleyin ya da kapatın. Destek teknisyeninin yapılandırma düzeltmesi gerekiyorsa kullanıcıyı beklemek yerine gerekli dosyayı aktarın, onaylı komutu çalıştırın veya makineyi uzaktan yeniden başlatın.
Kontrolleri dikkatli uygulayın. Programın iş amacını kontrol etmeden engellemek, özellikle özel veya eski yazılımlı kuruluşlarda meşru işi kesintiye uğratabilir. Kısıtlamaları devreye alırken pilot gruplar ve belgelenmiş istisnalar kullanın. Amaç yeni destek talepleri biriktirmek değil, önlenebilir risk ve zaman kaybını ortadan kaldırmaktır.
06RDP kayıtlarını ve etkinlik günlüklerini koruyun
RDP kayıtları, ekran görüntüleri ve etkinlik günlükleri gizli bilgiler içerebilir. Bunları hassas iş kayıtları olarak ele alın. Yönetici erişimini sınırlayın, güçlü hesap kontrolleri uygulayın ve güvenlik ile saklama gereksinimlerinize uygun depolama kullanın. Gerektiğinde kayıt şifrelemesini yapılandırın ve kanıtları incelemeye yetkili hesaplarla erişimi test edin.
Merkezî depolama, özellikle çalışanlar ve uç noktalar farklı konumlardayken incelemeyi kolaylaştırır. Kanıtların kaybolabilecek, değiştirilebilecek veya silinebilecek yerel bilgisayarda kalmasını da önler. Kuruluşlar altyapılarına göre kayıtları iç SMB paylaşımlarında, FTP veya SFTP sunucularında, WebDAV’da ya da Amazon S3 uyumlu depolama, Google Cloud Storage ve Azure Blob Storage gibi bulut hizmetlerinde saklayabilir. Hassas kayıtlar için SFTP veya HTTPS üzerinden WebDAV gibi şifreli aktarımı tercih edin; standart FTP aktarımı şifrelemez.
Depolama seçimi ortamınıza bağlıdır. İç depolama daha sıkı yerel kontrol sunabilir; bulut ise kapasite planlamasını ve dağıtık BT ekiplerinin erişimini kolaylaştırabilir. Her iki durumda da geri yükleme prosedürlerini test edin ve inceleme gerektiğinde yetkili kişilerin kayıtlara erişebildiğini doğrulayın.
07Net Monitor for Employees Pro ile RDP oturumları nasıl izlenir?
Net Monitor for Employees Pro, Terminal Hizmetleri (TS/RDP) oturumlarının ayrı ayrı izlenmesini destekler. İzleme aracısı, oturumları barındıran RDP sunucusuna kurulmalıdır. Yapılandırma için RDP oturumu izleme kurulum kılavuzunu kullanın:
- 1. Console’u kurun. İzleme konsolunu ağınızdaki yönetici bilgisayarına kurun.
- 2. Agent’ı RDP sunucusuna kurun. Oturum sunucusu için yerel ağ kurulum yönergelerini izleyin.
- 3. Sunucuyu Console’a ekleyin. Advanced Options altında This computer is a terminal server (TS, RDP) seçeneğini işaretleyin. Sunucuyu bir kez ekleyin; oturumları otomatik görünür.
- 4. İzinli bir test oturumunu doğrulayın. Doğru kullanıcı oturumunun göründüğünü kontrol edin. Yaygınlaştırmadan önce kayıt ayarlarını, zaman damgalarını, depolamayı ve inceleyici erişimini test edin.
İnternet üzerinden izleme için belgelenmiş Use direct or cloud connection seçeneği, TS/RDP oturumlarını bulut bağlantısıyla erişilebilir kılar. Bu, abonelik tabanlı Cloud lisansı gerektirir; dağıtık BT ekibinin erişimini planlarken bulut bağlantısı yönergelerini inceleyin.
08RDP oturum kayıtlarını yönetim kararlarına dönüştürün
İzlemenin değeri veri miktarında değil, bu verilerle alınan kararlardadır. Etkinlik raporlarını ilgili sistemlerin risk düzeyine uygun aralıklarla inceleyin. İş dışı uygulamalarda aşırı zaman, sürekli başarısız görevler, mesai dışı erişim, yasaklı yazılım veya olağandışı dosya etkinliği gibi tekrar eden kalıpları arayın.
Sorun ortaya çıktığında varsayım yapmadan önce gerçekleri araştırın. Kayıt, görünürde boş geçen sürenin donmuş uygulamadan kaynaklandığını gösterebilir. Alışılmadık bağlantı onaylı bakım penceresi olabilir. Kanıtlar işletmeyi korurken adil ve savunulabilir yönetim kararlarını da destekler.
Net Monitor for Employees Pro, yöneticilerin canlı ekran görünürlüğünü, kaydı, filtrelenmiş etkinlik raporlarını ve uzak uç nokta kontrollerini tek bir operasyonel sistemde birleştirmesine yardımcı olur. Sınırlı bir şirket cihazı grubunda kontrollü ücretsiz deneme, ekibin neyi görmesi gerektiğini, depolama ihtiyacını ve oturum kanıtlarının mevcut güvenlik uyarılarıyla nasıl birlikte kullanılacağını doğrulamanın pratik yoludur.
En yararlı RDP izleme programı, ekibinizin hızlı hareket edebildiği programdır: açık politika, odaklı uyarılar, korunan kayıtlar ve uzak oturum verimliliği, verileri ya da operasyonları riske attığında müdahale etmek için belirlenmiş yetki.
09RDP oturumu izleme hakkında sık sorulan sorular
Windows günlükleri RDP oturumunda olan her şeyi gösterir mi?
Hayır. Oturum açma ve bağlantı olayları erişim ile zamanlamayı belirlemeye yardımcı olur, ancak uzak masaüstünün görsel tekrarını sağlamaz. İncelemede ekrandaki eylemlerin sırası ve bağlamı gerekiyorsa bu olayları yetkili ekran kayıtları ve etkinlik raporlarıyla birleştirin.
RDP oturumları için izleme aracısı nereye kurulmalıdır?
Net Monitor for Employees Pro için Agent’ı Terminal Hizmetleri/RDP sunucusuna kurun. Bu sunucuyu terminal sunucusu seçeneği açık olarak Console’a ekleyin. RDP kurulum yardımında açıklandığı gibi, ayrı oturumlar otomatik görünür.
RDP oturum kayıtları ne kadar süre saklanmalıdır?
İnceleme ihtiyaçlarına, sözleşmesel ve yasal yükümlülüklere, veri hassasiyetine ve depolama kapasitesine göre belgelenmiş bir süre belirleyin. Erişimi kısıtlayın, geri getirmeyi test edin ve olay daha fazla inceleme gerektiriyorsa ilgili kayıtları koruyun. Her kayıt için süresiz saklamayı varsayılan hâle getirmeyin.