Evidências de violação de política/Guia prático
Exemplo de evidência de violação de política: documente um incidente
Veja como documentar uma suspeita de transferência não autorizada de arquivos com um cronograma factual, um registro de evidências e a explicação do funcionário. Preserve os registros de origem e distinga as observações das descobertas.
Um administrador vê um laptop da empresa abrir um site de armazenamento pessoal enquanto uma pasta do cliente está selecionada. O funcionário diz que a transferência foi aprovada. Um exemplo útil de evidência de violação de política conecta essa preocupação à regra aplicável, aos registros de origem e às verificações de autorização, sem presumir que ocorreu uma violação completa.
Para pequenas e médias empresas, esta distinção é importante. Uma acusação vaga cria conflitos, desperdiça tempo de gestão e pode levar a um tratamento injusto. Um registo de atividades datado, juntamente com a política relevante e uma revisão documentada, dá à gestão um ponto de partida factual. A investigação ainda deve considerar as informações faltantes, a autorização e a explicação do funcionário antes de chegar a uma conclusão.
Qual é um exemplo útil de evidência de violação de política?
Um arquivo de caso útil conecta o evento observado a um dispositivo ou conta, um período de tempo, a regra aplicável e fontes preservadas. Inclua evidências contraditórias, a explicação do funcionário e questões não resolvidas. Um registo passível de revisão apoia uma decisão fundamentada; isso não garante um resultado legal.
01O que torna as evidências de violação de política confiáveis?
A evidência não é simplesmente uma captura de tela de algo questionável. É um registro que conecta uma ação observada a uma regra de negócios específica e preserva contexto suficiente para que um gerente, revisor de RH ou administrador de TI entenda o evento. Uma alegação descreve uma preocupação; a evidência fornece o material usado para testá-la.
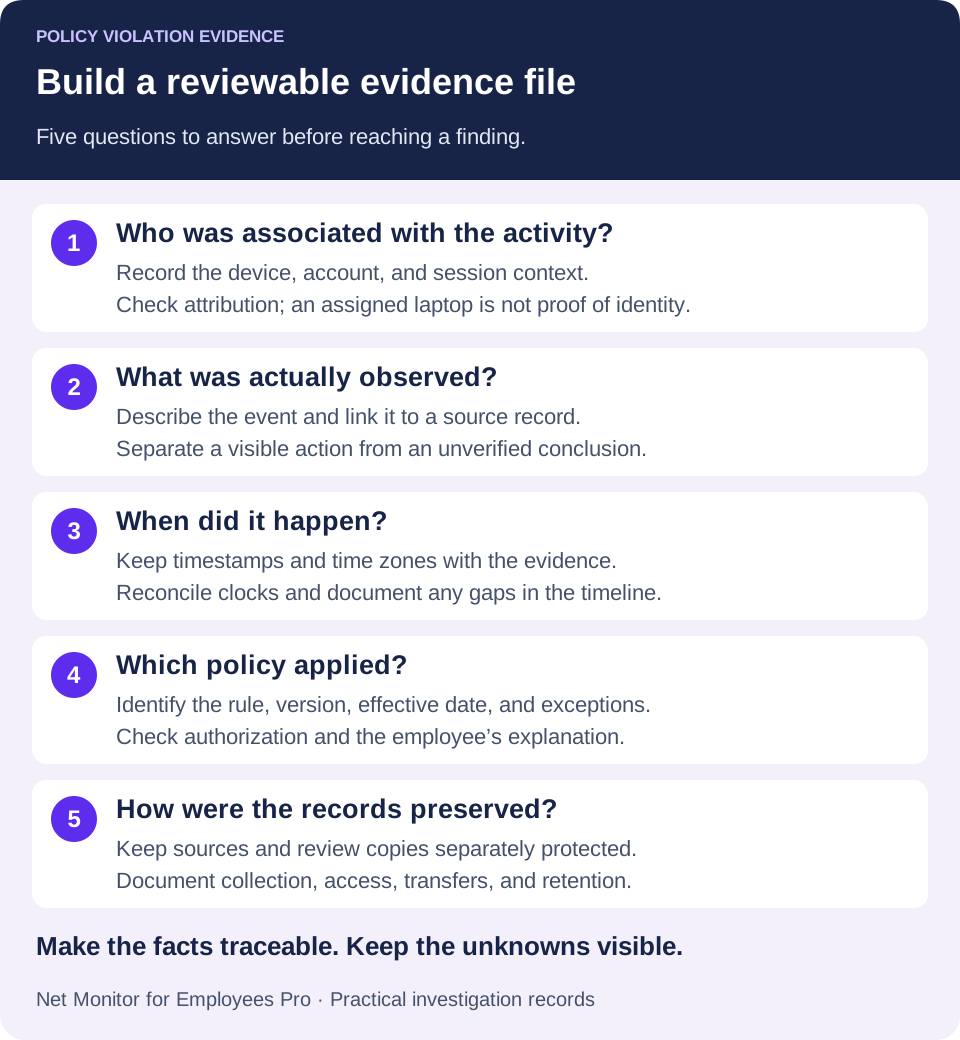
Um arquivo de evidências útil aborda cinco questões: quem estava associado ao dispositivo ou conta, o que foi observado, quando ocorreu, qual política foi aplicada e como o registro foi preservado. Se a atribuição ou o momento forem incertos, declare essa incerteza. A falta de detalhes nem sempre torna as evidências inúteis, mas pode limitar a conclusão que o registro sustenta.
Por exemplo, uma captura de tela que mostra um site proibido é mais fraca sem o nome do dispositivo, o contexto do usuário, o carimbo de data/hora ou a atividade circundante. Pode mostrar uma página aberta, mas não quem a abriu, por quanto tempo alguém esteve nela ou se seu uso afetou o trabalho. Um relatório de atividades do site filtrado e um segmento de gravação de tela relevante adicionam contexto. Eles ainda precisam de interpretação: uma aba aberta não é prova de intenção ou de uma transferência de arquivo concluída.
Corresponda a avaliação ao risco. Uma pequena preocupação com a produtividade pode exigir uma revisão do relatório e uma conversa. Suspeita de roubo de dados, assédio, acesso não autorizado ou um sério problema de conformidade pode exigir preservação especializada, acesso mais restrito e envolvimento do RH, da liderança de segurança ou do aconselhamento jurídico. Use o procedimento de investigação da organização e os requisitos aplicáveis à situação.
02Exemplo de evidência de violação de política: uma suspeita de transferência não autorizada de arquivos
Considere este exemplo fictício de treinamento. A política da empresa proíbe a transferência de listas de clientes, registros financeiros ou arquivos de projetos internos para armazenamento pessoal sem autorização por escrito. Um funcionário de vendas está se preparando para deixar a empresa e a TI percebe atividades incomuns no laptop designado da empresa. A saída fornece contexto para uma revisão de acesso, mas não é evidência de má conduta.
O pacote de evidências não deve começar com “O funcionário roubou arquivos”. Esta é uma conclusão que requer apoio. Comece com a preocupação e depois documente os registros disponíveis em uma sequência clara. Dê a cada item um ID de evidência para que o revisor possa rastrear a declaração até sua fonte.
| Item de evidência | O que pode estabelecer | O que ainda precisa ser verificado |
|---|---|---|
| E01 · Política e reconhecimento | A versão da política em vigor e o registro de que ela foi comunicada ao funcionário. | A cláusula relevante, data de vigência, exceções aprovadas e se a conduta se enquadra nessa regra. |
| E02 · Relatório de atividades do endpoint | Acesso a um site ou aplicativo de armazenamento no dispositivo gravado e no contexto do usuário, nos horários mostrados. | Atribuição de conta, sessões compartilhadas ou remotas, fuso horário e lacunas na coleta. Uma visita por si só não prova upload. |
| E03 · Gravação de tela ou capturas de tela | A sequência visível, como seleção de pasta, uma caixa de diálogo de upload e qualquer mensagem de progresso ou conclusão exibida. | Se a gravação cobre toda a ação. A seleção de arquivos ou um indicador de progresso por si só não comprovam uma entrega bem-sucedida. |
| E04 · Detalhes de arquivos e pastas | Nomes, caminhos, versões, carimbos de data/hora relevantes e confidencialidade comercial estabelecidos a partir de fontes autorizadas. | Quais arquivos estavam realmente envolvidos. O nome de uma pasta não estabelece o conteúdo de cada arquivo ou o escopo de exposição. |
| E05 · Registros de serviço, acesso ou segurança | Eventos da conta de destino disponíveis, resultados de transferência e detalhes da sessão do sistema relevante. | Se o log registra um upload concluído, apenas uma conexão ou outra coisa; também conciliar seu relógio e cobertura. |
| E06 · Notas de investigação e tratamento | Quem coletou e revisou cada item, quando e como foi preservado e quais explicações foram consideradas. | Perguntas não resolvidas, autoridade para acesso, resposta do funcionário e base para a conclusão final. |
Um exemplo factual de resumo de incidente
A nota inicial abaixo descreve deliberadamente uma possível violação. Todos os nomes, identificadores e datas são ilustrativos. Neste exemplo, o revisor reconciliou os carimbos de data/hora relevantes com o UTC e registrou essa verificação no arquivo do caso.
"Em 8 de maio de 2026, entre 16h06 e 16h18 UTC, o relatório de atividades E02 registra o acesso a um site de armazenamento em nuvem no contexto do usuário conectado do laptop SALES-17. A gravação E03 mostra a seleção da pasta '2026 Renewal Pipeline' e um indicador de progresso de upload. A gravação disponível não estabelece a entrega final ou propriedade da conta de destino. Política E01, reconhecida em 4 de janeiro de 2026, proíbe transferências não aprovadas de dados comerciais internos e de clientes para contas pessoais. O revisor está verificando os registros do serviço de destino, a atribuição da conta e qualquer autorização por escrito. Nenhuma descoberta sobre o motivo ou uma transferência não autorizada concluída foi feita.
Esta declaração é específica, factual e passível de revisão. Descreve a atividade visível sem assumir intenção. Se um registro de serviço autorizado confirmar posteriormente um upload concluído, adicione seu ID de evidência e a descoberta exata que ele suporta. Se o funcionário apresentar uma aprovação por escrito válida, documente e verifique-a. Se os factos materiais permanecerem indisponíveis, registe a limitação em vez de converter a suspeita em certeza. Uma descoberta deve seguir a revisão concluída e não precedê-la.
Documente a explicação e o resultado
Registre a resposta do funcionário com precisão, incluindo fatos contestados e quaisquer mensagens ou aprovações de apoio. Em seguida, explique quais pontos foram corroborados, contraditos ou deixados sem solução. Um revisor pode concluir que ocorreu uma transferência autorizada, que uma cláusula específica da política foi violada ou que as evidências são insuficientes para determinar o que aconteceu. O tomador de decisão autorizado da organização determina qualquer ação adicional sob seu procedimento; o relatório de atividades não toma essa decisão.
03Preservar registros relevantes e planejar a revisão
Um erro comum é reagir a um evento suspeito antes de planejar como preservar e avaliar as evidências. Arquivos locais, histórico do navegador, sessões e gravações podem mudar ou expirar. Preservar prontamente o material relevante através do processo de investigação estabelecido. O investigador deve decidir como e quando notificar o funcionário, considerando o procedimento aplicável e qualquer risco específico para provas ou testemunhas. Não presuma que todos os funcionários alterarão as evidências ou usarão a preservação como motivo para atrasar indefinidamente uma resposta justa.
Para uma referência específica da jurisdição, a orientação da Acas no Reino Unido sobre preparar uma investigação recomenda planejar as fontes, o momento e as responsabilidades. Também aborda a informação do trabalhador e as circunstâncias em que as provas ou testemunhas podem estar em risco. Aplique os requisitos relevantes à sua força de trabalho.
Comece identificando a janela de tempo. Um evento pode apontar para um padrão mais amplo, mas a coleta de semanas de atividades não relacionadas aumenta a exposição da privacidade e retarda a revisão. Concentre-se no período antes e depois do evento e expanda apenas quando as evidências apoiarem isso. Registre quaisquer lacunas causadas por um dispositivo estar off-line, pela desativação do registro ou pela limpeza de retenção.
Preserve os registros originais em sua forma nativa sempre que possível. Mantenha carimbos de data/hora, identificadores de dispositivos, filtros de relatórios e metadados de gravação intactos. Produza cópias de trabalho para revisão e restrinja o acesso à fonte preservada. Registre quem coletou, transferiu ou acessou cada item, quando e por quê. Mantenha as versões cortadas, editadas, anotadas ou convertidas claramente separadas para que uma captura de tela editada não se torne o único registro.
Mantenha um registro de tratamento de evidências
Na coleta, atribua um ID de item e registre seu sistema de origem, coletor, horário e fuso horário da coleta, nome do arquivo original ou referência, método de coleta e local de armazenamento. Registrar transferências e transformações subsequentes. Onde o seu processo de evidências usa hashes de arquivo, calcule e proteja-os na coleta e verifique-os ao verificar as cópias. Um hash correspondente oferece suporte a verificações de integridade de arquivo; não prova quem executou a ação registrada ou se ela violou uma política. As orientações sobre preservação de evidências digitais (PDF) do NIST explicam a documentação de origem, verificações de integridade e armazenamento protegido para manipuladores de evidências.
No Net Monitor for Employees Pro, o Reporting fornece filtros de computador, usuário e tempo, com Export... para a saída atual do relatório. Registre os filtros e as configurações de coleta junto com a exportação. No Screen Recorder, Save as video... combina gravações selecionadas em um vídeo. Trate essa saída como uma cópia de revisão e preserve as gravações originais quando o caso assim o exigir. Revise as configurações de retenção antes que a limpeza de rotina remova material relevante.
O contexto também pode liberar um funcionário. Um supervisor pode ter orientado a transferência, a TI pode ter instalado o aplicativo sinalizado para teste ou a aparente inatividade pode refletir um telefonema, documentos em papel ou um sistema remoto aprovado. Um bom monitoramento identifica fatos. Uma boa gestão verifica esses fatos antes de decidir o que eles significam.
04Corrobore o evento em vez de contar sinais
Um sinal pode levantar uma preocupação. Registos independentes podem reforçar ou contestar a explicação, o que é útil ao analisar alegados roubos de tempo, navegação pessoal excessiva, software não autorizado ou utilização indevida de equipamento. A independência é importante: três capturas de tela de um evento não são três confirmações independentes. Verifique o que cada fonte realmente mede e se dois relatórios são derivados do mesmo registro subjacente.
Suponha que um funcionário remoto seja suspeito de trabalhar menos horas do que o relatado. A inatividade do teclado ou do mouse por si só não é suficiente. Não consegue distinguir leitura, apoio por telefone ou uma ruptura legítima com o desligamento. Compare os registros disponíveis de aplicativos e sites com a atividade do sistema de tarefas, gravações relevantes e as expectativas da função. O guia de revisão do tempo ocioso explica como evitar equiparar falta de contribuição com falta de trabalho.
Os registros podem mostrar streaming repetido de entretenimento e mídias sociais pessoais durante o horário de trabalho declarado, sem uso registrado do aplicativo comercial necessário. Para uma função que envolve o tratamento contínuo de tickets, isso garante a verificação da saída dos tickets, das tarefas atribuídas, dos intervalos e da explicação do funcionário. Para trabalhos de pesquisa intensa ou baseados em campo, os mesmos sinais podem significar algo diferente. A falta de atividade em um relatório também pode refletir uma coleta incompleta e não uma falta de trabalho.
É por isso que a linguagem política é importante. Definir conduta proibida, uso pessoal aceitável, aplicativos aprovados, expectativas de relatórios e regras de tratamento de dados antes da aplicação. O monitoramento mostra atividade; a política escrita de monitoramento do local de trabalho ajuda a estabelecer se a conduta confirmada ultrapassou os limites definidos.
Como referência no Reino Unido, a orientação de Acas sobre realizar uma investigação enfatiza a apuração objetiva dos fatos e a consideração de evidências de ambos os lados. Uma revisão útil registra contradições e preocupações com a confiabilidade junto com o material que apoia a alegação.
05Conter o risco ativo sem tratar a contenção como uma descoberta
As evidências apoiam uma investigação, mas um risco ativo pode necessitar de uma resposta operacional imediata. Se dados confidenciais parecerem estar saindo de um endpoint da empresa para um destino não aprovado, aguardar todo o processo de RH pode permitir maior exposição. O proprietário da segurança deve coordenar a contenção e preservação proporcionais durante o procedimento do incidente.
Dependendo do ambiente e da autoridade, a resposta pode incluir limitar o acesso à conta, bloquear um site ou aplicativo, restringir dispositivos removíveis, encerrar uma sessão ou proteger o endpoint. Essas ações podem exigir diferentes sistemas de identidade, rede ou gerenciamento de dispositivos. Considere o risco de perturbar o trabalho legítimo e de alterar as provas. Suspeita de malware ou exfiltração de dados precisa de avaliação imediata de segurança; problemas rotineiros de produtividade podem exigir treinamento ou uma regra específica. A contenção temporária é uma medida de proteção e não uma prova de má conduta do funcionário.
Net Monitor for Employees Pro oferece suporte a esse trabalho com visualização de tela ao vivo, gravações de desktop, atividades de sites e aplicativos, informações de processos e relatórios filtrados. Seus controles suportados incluem restrições de sites, ações de aplicativos e processos, gerenciamento remoto de arquivos e administração de endpoint. Utilize as provas juntamente com documentos políticos e registos dos serviços relevantes. O produto não substitui um processo de investigação nem fornece automaticamente todos os eventos de auditoria de serviço em nuvem, confirmação de transferência ou registro de tratamento de evidências.
Antes de aplicar uma restrição, verifique seu escopo na ajuda de Ferramentas e Restrições. Ações imediatas em computadores selecionados e restrições globais persistentes têm efeitos diferentes. O guia de controle da Internet e o guia de aplicativos e processos explicam as ações suportadas. Documente o que foi alterado, quem aprovou e se as ferramentas legítimas ainda funcionam depois.
06Proteja a privacidade e aplique padrões comparáveis
A autoridade de monitoramento não elimina a necessidade de limites. Forneça um aviso claro por escrito sobre quais dispositivos e contas da empresa podem ser monitorados, com que finalidade e como os registros podem ser revisados. Combine a coleta com as necessidades comerciais legítimas. Os requisitos aplicáveis de emprego, privacidade, indústria, acordos trabalhistas e contratuais variam, especialmente para áudio, pressionamentos de teclas, dispositivos pessoais e funcionários que trabalham em diferentes jurisdições. Peça ao consultor apropriado para avaliar o escopo proposto.
Evite coletar mais do que o necessário para a investigação e não divulgue as gravações casualmente. Limite o acesso a gerentes, RH, TI, segurança e aconselhamento com uma necessidade definida de conhecimento. Defina períodos de retenção adequados à finalidade e aos requisitos aplicáveis. Preservar as provas do caso através do processo aprovado quando a eliminação de rotina tiver de ser suspensa e, em seguida, rever a sua retenção contínua. Não mantenha todas as atividades dos funcionários indefinidamente só porque um caso permanece aberto.
Proteja a fonte preservada e quaisquer cópias de trabalho. Se estiver usando criptografia de gravação, mantenha os backups de chave privada necessários seguros e disponíveis para reprodução autorizada. A criptografia da gravação é separada do destino de armazenamento e não protege automaticamente os relatórios exportados ou o arquivo mais amplo do caso. Defina também controles de acesso apropriados para esses itens.
A consistência é importante. Se a navegação pessoal for tolerada numa equipa e punida noutra situação comparável, a diferença necessita de uma explicação defensável. Aplique os mesmos padrões de revisão ao considerar os requisitos da função, as exceções permitidas, a orientação prévia, a autorização e a gravidade do evento. Registre o raciocínio em vez de confiar na impressão do gerente.
Um registro bem construído faz mais do que apoiar a disciplina. Ajuda a corrigir comportamentos antecipadamente, proteger os dados da empresa e mostrar que as regras são aplicadas através de factos e não de suspeitas. Configure as fontes de evidências antes de um incidente, preserve o material relevante quando ele ocorrer e tome decisões a partir de um registro que você possa explicar, incluindo uma decisão de que nenhuma violação foi estabelecida.
07Um modelo prático de documentação sobre violação de política
Use esses campos em seu sistema de gerenciamento de casos ou documento de investigação aprovado. Registre as observações separadamente das descobertas e anexe referências de fontes em vez de colar uma coleção inexplicável de capturas de tela.
- Caso e escopo: ID do caso, investigador, preocupação, finalidade autorizada, dispositivos ou contas e período de revisão.
- Regra aplicável: nome da política, versão, data de vigência, cláusula relevante, registro de comunicação e exceções conhecidas.
- Fatos observados: uma sequência datada com fusos horários e um ID de evidência para cada declaração material.
- Registro de evidências: fonte, método e horário de coleta, coletor, local protegido, detalhes de integridade onde foram usadas e histórico de acesso ou transferência.
- Resposta do funcionário: explicação, fatos contestados, material de apoio e como cada ponto relevante foi verificado.
- Limites e conclusões: lacunas de coleta, evidências contraditórias, questões não resolvidas e o que é ou não estabelecido na política.
- Resposta e revisão: tomador de decisão autorizado, qualquer contenção ou acompanhamento, motivo, data de revisão e decisão de retenção de evidências.
Antes de fechar o arquivo, pergunte se outro revisor autorizado poderia reconstruir a linha do tempo e entender a conclusão sem depender de sua memória. Se a resposta for não, melhore as referências das fontes ou documente a incerteza restante.
08Evidências de violação de política: perguntas comuns
Qual é um bom exemplo de evidência de violação de política?
Uma suspeita de transferência não autorizada de arquivos pode ser documentada com a política aplicável, um registro de atividade do dispositivo e do usuário, imagens de tela relevantes, registros de serviço de destino disponíveis e notas de revisão. O exemplo é útil quando cada declaração é rastreável até uma fonte e a explicação do funcionário e os fatos não resolvidos são incluídos.
Uma captura de tela é suficiente para provar a má conduta do funcionário?
Uma captura de tela pode mostrar o que estava visível em um determinado momento. Não pode estabelecer quem executou a ação, se a transferência foi concluída ou se a atividade foi autorizada. Preserve sua fonte e contexto e, em seguida, corrobore os fatos relevantes antes de fazer uma conclusão.
Qual é a diferença entre uma observação e uma descoberta?
“A gravação mostra uma caixa de diálogo de upload” é uma observação. “O funcionário realizou uma transferência não autorizada que violou a cláusula 4.2” é uma constatação que necessita de respaldo para preenchimento, atribuição, falta de autorização e norma aplicável. Não pule essas verificações.
O software de monitoramento cria uma cadeia de custódia completa?
Não automaticamente. O monitoramento pode fornecer registros de origem e exportações, enquanto a organização deve documentar a coleta, o manuseio, o acesso, a preservação e quaisquer transformações por meio de seu processo de evidências. Um carimbo de data e hora, uma gravação criptografada ou um relatório exportado por si só não constituem um histórico de tratamento completo.
Por quanto tempo as evidências da investigação devem ser retidas?
Não existe um período único que sirva para todos os casos. Siga a política de retenção aprovada e os requisitos aplicáveis, preserve o material necessário para um assunto ativo e documente qualquer retenção estendida. Verifique a limpeza de relatórios e gravações separadamente e restrinja o acesso.