Política de monitoramento do local de trabalho/Guia prático
Política de vigilância no local de trabalho: uma lista de verificação prática
Desenvolva uma política de vigilância no local de trabalho que cubra a finalidade, os dispositivos, os dados coletados, o acesso, a retenção, a notificação e a verificação de que as configurações técnicas correspondem à política.
Um gerente descobre que um funcionário remoto passou horas em sites de streaming. A TI encontra software de acesso remoto não aprovado em um laptop da empresa. Um arquivo do cliente é copiado para uma conta pessoal na nuvem. Sem uma política clara de vigilância no local de trabalho, esses incidentes tornam-se argumentos sobre expectativas em vez de decisões apoiadas em fatos.
As ferramentas de monitoramento fornecem visibilidade. A política determina quando essa visibilidade é usada, o que é coletado, quem pode acessá-la e como a empresa agirá com base no que encontrar. Para organizações de pequeno e médio porte, essa distinção é importante. Uma declaração vaga de que os funcionários “podem ser monitorados” não fornece aos gerentes um padrão operacional prático nem fornece uma base confiável para decisões quando surge um problema de produtividade, segurança ou disciplinar.
01O que uma política de vigilância no local de trabalho deve fazer
Uma política viável de vigilância no local de trabalho tem duas funções: proteger os ativos da empresa e estabelecer limites que os funcionários possam compreender. Explique quais dispositivos, redes, contas e dados comerciais de propriedade da empresa são fornecidos para fins de trabalho e quais monitoramento, registro, restrições ou revisões se aplicam. Conecte cada prática a uma finalidade operacional, de segurança, de conformidade ou investigativa definida. Possuir um dispositivo não justifica, por si só, vigilância ilimitada.
A política também deve eliminar a incerteza. Os funcionários precisam saber se a empresa registra atividades na tela, rastreia sites e aplicativos, captura pressionamentos de teclas, registra atividades em arquivos, grava áudio ou monitora dispositivos usados fora do escritório. Se um recurso for implantado, diga-o claramente. Suposições ocultas criam disputas evitáveis e enfraquecem o reconhecimento dos funcionários.
Este não é um convite para coletar todos os pontos de dados possíveis apenas porque o software os disponibiliza. O nível certo de monitoramento depende da função, da sensibilidade dos dados, do modelo de propriedade do dispositivo e do risco comercial. Uma estação de trabalho financeira que lida com dados de folha de pagamento pode exigir controles mais rígidos do que um computador compartilhado em uma sala de conferência. Um laptop corporativo usado em um escritório doméstico exige limites diferentes dos de um dispositivo pessoal registrado para acesso limitado.
02Defina os dispositivos, as pessoas e os horários cobertos
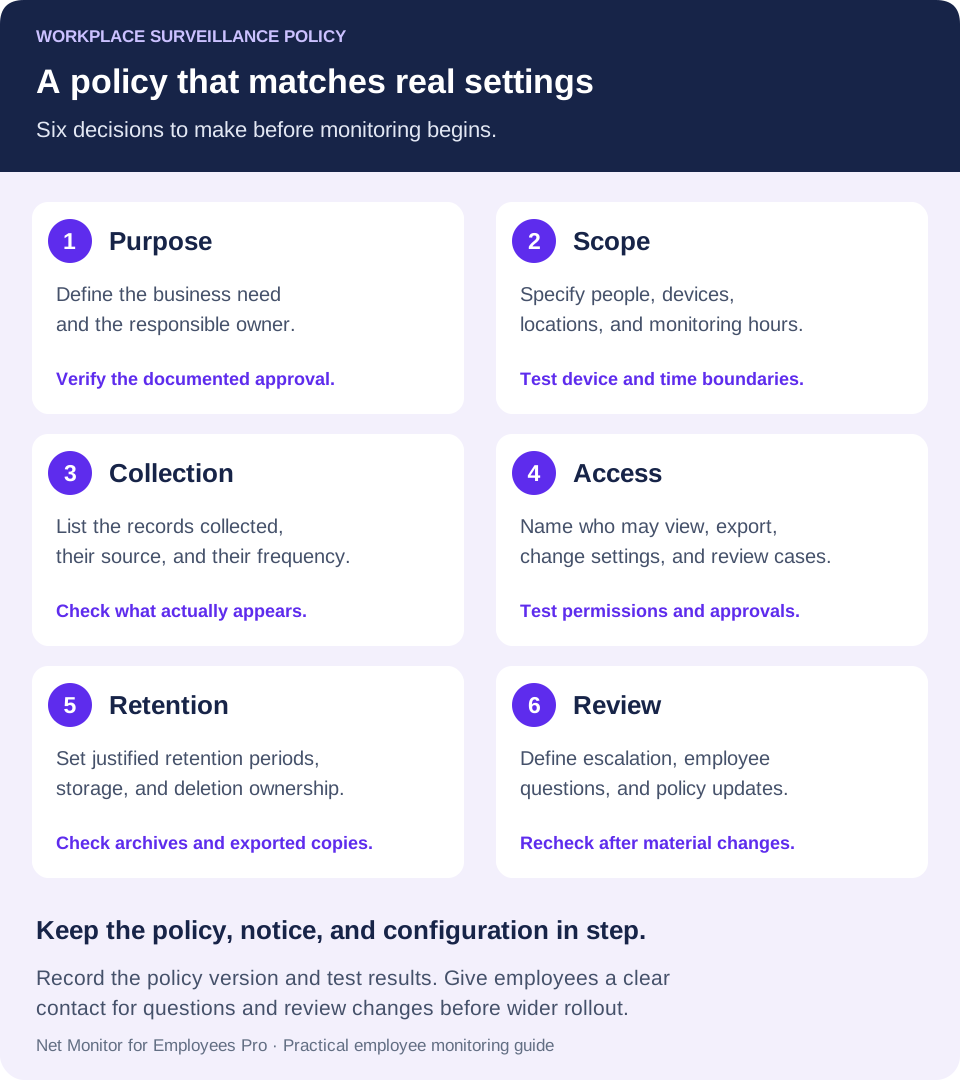
Comece com os ativos e atividades cobertos pela apólice. Seja específico sobre computadores, dispositivos móveis, servidores, contas de e-mail, plataformas de colaboração, conexões VPN, aplicativos em nuvem, mídias removíveis e redes da empresa de propriedade da empresa. Se a empresa permitir dispositivos pessoais, defina se o monitoramento se aplica apenas a um perfil de trabalho gerenciado, desktop virtual ou aplicativo comercial aprovado. Nomeie também os grupos de funcionários e locais cobertos. Confirme se sua configuração técnica pode impor o limite descrito; uma promessa de perfil de trabalho não será útil se o software capturar todo o dispositivo pessoal.
Uma política sólida deve distinguir a atividade empresarial do espaço pessoal. Por exemplo, a empresa pode declarar que a monitorização ocorre nos equipamentos e sistemas da empresa, inclusive quando utilizados remotamente, evitando ao mesmo tempo a vigilância de dispositivos pessoais ou contas pessoais fora dos ambientes de trabalho aprovados. Torne o limite explícito na política e verifique-o na implantação real.
Também deve abordar o uso fora do horário comercial. Se os funcionários tiverem permissão para usar os laptops da empresa pessoalmente, diga se o monitoramento continua durante esse uso e se eles devem esperar que a atividade pessoal no dispositivo seja visível. Muitas organizações reduzem o risco limitando o uso pessoal dos equipamentos da empresa, em vez de tentar separar a atividade comercial da atividade privada após o fato. Um aviso de que a atividade pessoal pode estar visível não torna todas as coletas apropriadas. Defina e teste os períodos de monitoramento permitidos, incluindo o que acontece quando um dispositivo se reconecta ou um funcionário trabalha em um turno diferente.
03Indique exatamente o que o monitoramento de funcionários coleta
Não enterre as práticas de cobrança em uma linguagem jurídica ampla. Identifique as categorias de informações que seus sistemas implantados realmente coletam, como imagens ou gravações de tela, aplicativos ativos, sites visitados, atividade de pesquisa, transferências de arquivos, horários de login e logout, atividade de processo, conexões de dispositivos e eventos de segurança. Descreva se cada categoria é coletada continuamente, de acordo com um cronograma ou somente após uma ação autorizada. Distinguir a visualização ao vivo das gravações armazenadas e informar aos funcionários se as informações são coletadas enquanto trabalham remotamente.
A gravação de áudio, o uso da webcam e o registro de pressionamentos de tecla merecem uma análise separada porque podem capturar conversas privadas, credenciais e outras informações confidenciais. Avalie se um método menos intrusivo atenderia ao mesmo propósito. Habilite um recurso somente quando seu uso tiver uma justificativa documentada, acesso rigidamente controlado e a revisão legal, notificação e permissões necessárias. Listar um recurso em uma política não é autorização suficiente para usá-lo.
A política deve deixar claro que a empresa pode bloquear sites, aplicativos, armazenamento externo, software não autorizado ou funções inseguras do dispositivo. O monitoramento sem fiscalização deixa os gerentes observando a repetição do mesmo problema. Se mídias sociais, sites de jogos, armazenamento em nuvem não autorizado ou ferramentas de controle remoto criarem um risco, defina quem pode aprovar restrições, os dispositivos afetados e como os funcionários solicitam uma exceção para trabalho legítimo.
Verifique as Desktop Recorder configurações separadamente das configurações de relatórios. Uma programação de gravação de tela não estabelece, por si só, o período de coleta de relatórios de sites, aplicativos ou teclas digitadas. Para restrições de dispositivos, a ajuda de Ferramentas e Restrições explica a diferença entre ações imediatas em computadores selecionados e restrições persistentes que se aplicam globalmente aos computadores dos funcionários.
04Defina uma finalidade comercial para cada controle
É mais provável que os funcionários sigam uma política que conecte a vigilância às necessidades reais do negócio. Declare o resultado pretendido: verificar a atividade de trabalho, proteger dados confidenciais, detectar software não autorizado, investigar incidentes, impor regras de uso aceitável e manter um registro quando uma ação de gerenciamento for necessária.
Esse propósito deve orientar a implantação. A visualização da tela ao vivo pode ajudar um gerente a dar suporte a um novo funcionário, confirmar se uma estação de trabalho remota está funcionando ou investigar uma suspeita de violação de política. Relatórios de sites e aplicativos podem identificar padrões que justificam uma revisão de navegação fora do trabalho, software não aprovado ou gargalo no fluxo de trabalho. Onde seus sistemas de segurança os coletam, os registros de processos e acesso a arquivos podem ajudar a investigar movimentos fora dos sistemas aprovados. Os registros de atividades adicionam contexto; eles não comprovam automaticamente o roubo de tempo ou a transferência de arquivos.
Evite fazer dos relatórios de produtividade o único objetivo. Uma pessoa pode parecer ativa enquanto produz um trabalho ruim, e alguém pode mostrar menos atividade no teclado ao resolver um cliente complexo ou um problema técnico. Os relatórios devem informar o julgamento da gestão e não substituí-lo. Revise a função do funcionário, a carga de trabalho atribuída, os prazos, a qualidade dos resultados e as expectativas documentadas antes de tratar os dados das atividades como prova de desempenho insatisfatório.
Por exemplo, se a preocupação for software de compartilhamento de arquivos não autorizado, comece identificando o aplicativo, avaliando seu uso comercial e aplicando uma regra de aplicativo aprovada. A captura contínua de áudio coletaria informações diferentes e muito mais intrusivas e não seria um substituto proporcional para essa tarefa de controle de aplicativos. Documente o motivo de cada escolha de coleção antes do lançamento.
05Controlar o acesso, a retenção e o armazenamento de registros
Os registros de vigilância são informações comerciais confidenciais. Uma política deve nomear as funções autorizadas a visualizar telas ao vivo, revisar gravações, exportar relatórios, alterar configurações de monitoramento e aprovar investigações. Na maioria das pequenas empresas, esse grupo deve ser limitado a administradores de TI designados, pessoal de segurança, líderes seniores de operações e gerentes com necessidade documentada de conhecimento.
Limitar o acesso por função ajuda a evitar a navegação casual e reduz a chance de o monitoramento de dados se tornar um problema interno de privacidade. Exija que os administradores usem contas individuais, protejam credenciais e mantenham uma trilha de auditoria de ações administrativas sempre que possível. Os gerentes não deveriam poder revisar os registros dos funcionários simplesmente por curiosidade. Mapeie essas responsabilidades com as permissões disponíveis na ferramenta de monitoramento, nas estações de trabalho do administrador e no sistema de armazenamento. Se uma aprovação ou controle de auditoria desejado não estiver integrado à ferramenta, documente o processo separado que o fornece.
As regras de retenção também são importantes. Defina um período justificado para cada tipo de registro, com base em sua finalidade e requisitos aplicáveis, em vez de guardar tudo caso se torne útil. Não guarde tudo para sempre. Uma retenção mais longa aumenta os custos de armazenamento, amplia o impacto de uma violação e torna os registros mais difíceis de gerenciar. Defina diferentes períodos de retenção para relatórios de atividades de rotina, alertas de segurança e evidências preservadas para uma investigação ativa ou retenção legal.
Para equipes distribuídas, determine onde as gravações e os relatórios são armazenados e quem controla esse armazenamento. Use repositórios aprovados com permissões definidas em vez de permitir cópias não controladas nas áreas de trabalho dos administradores. As organizações que usam armazenamento em nuvem devem documentar destinos de armazenamento aprovados, requisitos de criptografia e procedimentos de exclusão.
Em Net Monitor for Employees Pro, verifique a retenção de gravação e retenção de relatório separadamente, incluindo cópias mantidas em computadores de funcionários, no arquivo do console e em qualquer destino externo aprovado. A criptografia de gravação é configurada independentemente do local de armazenamento; não presuma que ele criptografa todos os relatórios de atividades ou arquivos exportados. Designe alguém para testar a exclusão, proteger backups de chaves e gerenciar evidências preservadas de incidentes.
06Tornar o aviso e o reconhecimento dos funcionários operacionais
Forneça a política aos funcionários antes do início do monitoramento, durante a integração e sempre que a política mudar materialmente. Quando apropriado ou exigido, obtenha uma confirmação assinada ou eletrônica confirmando que o funcionário recebeu a política, entende que os sistemas da empresa podem ser monitorados e concorda em seguir os requisitos de uso aceitável.
Uma confirmação pode documentar o recebimento e ajudar a reduzir a ambiguidade. Não é o mesmo que consentimento dado livremente, não renuncia aos direitos dos funcionários e não torna permissível uma prática de monitoramento que de outra forma seria ilegal. Para funcionários remotos, inclua informações consistentes em acordos de trabalho remoto e formulários de atribuição de dispositivos. Mantenha a versão da política, a data de entrega e o registro de confirmação e forneça aos funcionários um contato para dúvidas, solicitações de acesso ou preocupações.
As regras federais, estaduais e locais dos EUA podem afetar as práticas de monitoramento, especialmente para gravação de áudio, comunicações eletrônicas, dados biométricos, requisitos de notificação e funcionários localizados em estados diferentes da sede da empresa. Acordos sindicais, contratos com clientes e regulamentações específicas do setor podem acrescentar restrições adicionais. Peça a um consultor qualificado de emprego e privacidade que analise a política e a configuração planejada antes da implantação, especialmente se o monitoramento incluir áudio, pressionamentos de teclas, dispositivos pessoais ou funcionários em diversas jurisdições. Este guia fornece uma estrutura operacional, não uma política jurídica específica da jurisdição.
Verifique as regras onde os funcionários trabalham
Os requisitos variam. Por exemplo, a lei de notificação de monitoramento eletrônico de Nova York exige que empregadores privados cobertos com sede no estado forneçam aos funcionários afetados um aviso prévio por escrito no momento da contratação, obtenham reconhecimento e publiquem um aviso para monitoramento coberto. Seu escopo e exceções são importantes; não trate esse exemplo como uma regra nacional.
Para implantações no Reino Unido, a orientação de monitoramento de trabalhadores da ICO aborda base legal, transparência, necessidade e proporcionalidade, e explica por que o consentimento geralmente é inadequado em uma relação de trabalho. A OIC atualmente classifica esta orientação como sob revisão após alterações legislativas. Verifique os requisitos atuais com seus consultores antes de finalizar a política e a configuração.
07Transforme a política em um processo de gerenciamento repetível
Uma política falha quando aparece no manual do funcionário enquanto o monitoramento é configurado de forma inconsistente. Estabeleça um processo simples para revisão e escalonamento de rotina. Os gestores devem utilizar relatórios regulares para identificar padrões e não para reagir a uma hora incomum. A TI deve investigar indicadores de segurança, aplicativos não autorizados e movimentos suspeitos de arquivos. Descobertas graves devem ser documentadas, preservadas e encaminhadas ao gerente, líder de RH, proprietário de segurança ou advogado apropriado. Registre o motivo de uma revisão, seu escopo aprovado, o revisor e o resultado. Dê ao funcionário uma oportunidade apropriada para explicar a atividade antes de tirar uma conclusão de desempenho.
Use ações graduais quando o problema for uso indevido comum, em vez de má conduta deliberada. Um primeiro caso de navegação excessiva fora do trabalho pode exigir orientação e um lembrete da política. O comportamento repetido pode justificar restrições mais rígidas ou disciplina formal. Evidências confiáveis de roubo de dados, compartilhamento de credenciais, instalação de malware ou exclusão intencional de registros exigem uma resposta de segurança mais rápida.
A política atribui autoridade e revisa limites. Use o exemplo de documentação de incidente para a tarefa separada de registrar observações, explicações de funcionários e descobertas.
Revise a política pelo menos anualmente e após qualquer mudança importante nas práticas de trabalho remoto, propriedade de dispositivos, incidentes de segurança ou tecnologia de monitoramento. A melhor política não é a mais longa. É aquele que os gestores podem aplicar de forma consistente, os funcionários podem compreender e a TI pode aplicar sem criar novos riscos. Atribua um proprietário e uma data de revisão. Verifique novamente as configurações e o texto sempre que um novo recurso for ativado ou um novo grupo de funcionários for adicionado.
08Lista de verificação da política de vigilância no local de trabalho antes da implementação
Use este esboço para revisar seu rascunho com TI, RH e as pessoas responsáveis pelos requisitos de privacidade e emprego. Substitua promessas amplas por decisões que sua equipe possa verificar:
- Objetivo e propriedade: nomeie o problema comercial, o proprietário da política, o aprovador, a data de vigência e a próxima data de revisão.
- Cobertura e limites: liste grupos de funcionários, locais, dispositivos gerenciados, acesso remoto, exclusões de dispositivos pessoais e períodos de monitoramento.
- Coleta e restrições: identifique cada categoria de dados ativada, sua frequência, o sistema que os coleta e quaisquer regras de site, aplicativo ou dispositivo.
- Avisos e perguntas: especifique quando e como os funcionários recebem a política, como o recebimento é registrado e para onde vão as dúvidas ou preocupações.
- Acesso autorizado: identifica quem pode visualizar, exportar, alterar configurações ou aprovar uma investigação e como suas ações são documentadas.
- Retenção e proteção: defina períodos justificados, armazenamento aprovado, controles de acesso, responsabilidades de exclusão e um processo para preservar registros de incidentes relevantes.
- Revisão e resposta: defina o escalonamento, as explicações dos funcionários, as aprovações de exceções e o acompanhamento proporcional.
Execute uma pequena verificação da política até as configurações
Antes de uma implantação mais ampla, use dispositivos de teste autorizados e atividades de amostra inofensivas. Confirme quais eventos aparecem, se a gravação começa e para nos horários pretendidos, quem pode recuperar um relatório e onde as cópias baixadas ou exportadas estão armazenadas. Teste uma ação restrita e uma tarefa de trabalho aprovada. Se um resultado entrar em conflito com a política, corrija a configuração ou revise o escopo aprovado antes da implementação. Mantenha o registro do teste com a versão da política.
Quando ocorre um problema, um aviso claro, controles definidos e registros confiáveis dão à sua empresa espaço para agir de forma decisiva. Crie essas regras antes da primeira investigação, e não depois que as evidências já estiverem em questão.
Planilha de políticas para configurações
Preencha uma entrada para cada prática de coleta. Esta é uma planilha operacional, não uma política jurídica universal.
- Objetivo: [questão de negócios]. Dados: [tipo de registro]. Escopo: [dispositivos, pessoas, horários, locais].
- Acesso: [revisor autorizado e aprovação]. Retenção: [período, proprietário de exclusão, exceção de preservação de caso].
- Aviso: [versão da política, método de entrega, data]. Verificação: [configuração real, dispositivo testado, resultado observado, revisor, próxima revisão].
Exemplo: uma revisão de relatório de site deve nomear o período de revisão permitido e os revisores; não deve autorizar silenciosamente a captura de áudio. Se um limite prometido não puder ser aplicado, resolva a incompatibilidade antes da implementação.
09Perguntas sobre política de vigilância no local de trabalho
O que uma política de vigilância no local de trabalho deve incluir?
Inclua a finalidade, pessoas e sistemas cobertos, categorias de cobrança, períodos de monitoramento, revisores autorizados, regras de retenção, aviso aos funcionários e processo de escalonamento. Explique os limites do trabalho remoto e dos dispositivos pessoais, como os funcionários podem fazer perguntas e quem é o proprietário das atualizações da política.
Uma política de monitoramento de funcionários é o mesmo que uso aceitável?
Eles servem a propósitos diferentes. O uso aceitável descreve como os funcionários podem usar os recursos da empresa. Uma política de monitoramento explica como a empresa observa e registra esse uso, quem pode revisá-lo e os limites de cobrança. Faça referência cruzada dos documentos para que uma restrição e a forma como ela é aplicada sejam consistentes.
Uma confirmação assinada permite algum tipo de monitoramento?
Não. Pode documentar que o funcionário recebeu a apólice, mas não substitui aviso aplicável, base legal, consentimento, consulta ou outros requisitos. Avalie a atividade de monitoramento específica e as jurisdições envolvidas antes da implantação.
Por quanto tempo os registros de monitoramento dos funcionários devem ser mantidos?
Não existe um período único adequado para cada registro ou negócio. Definir e justificar períodos de acordo com finalidade, risco e requisitos aplicáveis. Defina como as evidências relevantes serão preservadas para uma investigação autorizada e, em seguida, verifique a exclusão no armazenamento do dispositivo, nos arquivos do console, nas exportações e em outros destinos aprovados.
Como podemos garantir que o software corresponda à política?
Mapeie cada categoria de coleção e restrição para sua configuração real. Teste os dispositivos escolhidos, horários, configurações de relatório, permissões de acesso, armazenamento e processo de exclusão usando dados inofensivos. Repita a verificação após alterações na política de materiais, na força de trabalho ou no software.