Politika ihlali kanıtları
Politika İhlali Kanıtı: Sağlam Bir İnceleme Örneği
Şüpheli bir yetkisiz dosya aktarımını olgusal zaman çizelgesi, kanıt listesi ve çalışanın açıklamasıyla belgeleyin. Kaynakları koruyun, gözlemleri sonuçlardan ayırın.
Bir yönetici saat 09.12’de müşteri şikâyeti alır. Hesaptan sorumlu çalışan mesajı hiç almadığını söyler. Mesele artık birinin çalışanı ilgisiz bulması değil; şirketin ne olduğunu, ne zaman olduğunu ve hangi politikanın geçerli olduğunu belirleyebilmesidir. Yararlı bir politika ihlali kanıtı örneği, başka bir inceleyenin doğrulayabileceği kayıtlarla bu soruları yanıtlar.
Bu ayrım küçük ve orta ölçekli işletmeler için önemlidir. Belirsiz suçlamalar çatışma yaratır, yönetimin zamanını tüketir ve haksız uygulamalara yol açabilir. Tarihli kayıt, ilgili politika ve belgelenmiş inceleme olgusal bir başlangıç sağlar. Sonuca varmadan önce eksik bilgiler, izinler ve çalışanın açıklaması değerlendirilmelidir.
Yararlı bir politika ihlali kanıtı örneği nedir?
Olası ihlali bir cihaz veya hesap, zaman aralığı, geçerli kural ve korunmuş kaynaklarla ilişkilendiren belgeli bir sıralamadır. Güçlü örnek gözlemleri doğrulanmamış hususlardan ayırır, çalışanı aklayabilecek bilgileri içerir ve sonuca nasıl varıldığını açıklar. Sağlamlık, incelenebilir ve destekli olmak demektir; izleme kaydı hukuki sonucu otomatik olarak garanti etmez.
01Politika ihlali kanıtlarını güvenilir yapan nedir?
Kanıt yalnızca şüpheli bir ekran görüntüsü değildir. Gözlenen eylemi somut iş kuralına bağlar ve yönetici, İK ya da BT yöneticisinin olayı anlayacağı bağlamı korur. İddia bir endişeyi anlatır; kanıt onu sınamak için malzeme sağlar.
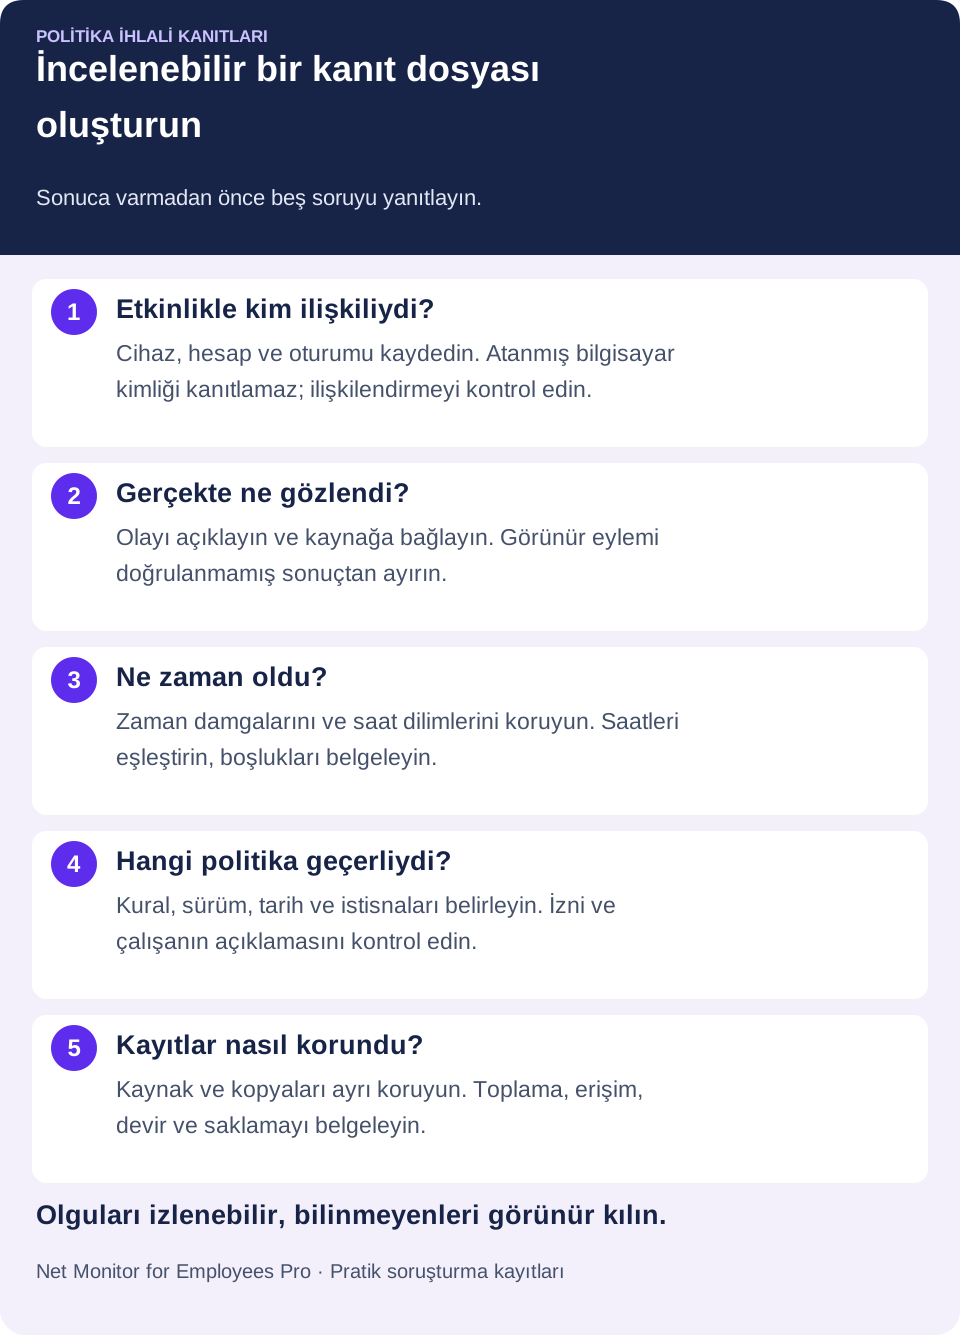
Yararlı dosya beş soruyu yanıtlar: cihaz veya hesap kiminle ilişkiliydi, ne gözlendi, ne zaman oldu, hangi politika geçerliydi ve kayıt nasıl korundu? Kimlik ya da zaman belirsizliğini belirtin. Eksik ayrıntı kanıtı her zaman kullanılamaz yapmaz, ancak desteklediği sonucu sınırlandırabilir.
Yasak bir siteyi gösteren görüntü; cihaz adı, kullanıcı bağlamı, zaman ve çevredeki etkinlik olmadan daha zayıftır. Açık sayfa, kimin açtığını, ne kadar ilgilendiğini veya işi etkileyip etkilemediğini göstermez. Filtrelenmiş web sitesi etkinlik raporu ve ilgili ekran kaydı bağlam ekler. Yine de açık sekme niyeti veya tamamlanmış aktarımı kanıtlamaz.
İncelemeyi riske göre düzenleyin. Küçük bir verimlilik sorunu rapor ve görüşme gerektirebilir. Veri hırsızlığı, taciz, yetkisiz erişim veya ciddi uyum şüphesi; uzman koruma, daha dar erişim, İK, güvenlik yönetimi veya hukuk danışmanı gerektirebilir. Kurumun soruşturma sürecine ve ilgili gerekliliklere uyun.
02Politika ihlali kanıtı örneği: şüpheli yetkisiz dosya aktarımı
Bu kurgusal eğitim örneğinde politika; müşteri listelerini, mali kayıtları ve iç proje dosyalarını yazılı izin olmadan kişisel depolamaya aktarmayı yasaklar. Ayrılmaya hazırlanan bir satış çalışanının şirket dizüstüsünde BT olağandışı etkinlik görür. Ayrılış erişim incelemesine bağlam sağlar, fakat kötü davranış kanıtı değildir.
Dosyaya “Çalışan dosyaları çaldı” diye başlamayın. Bu sonuç kanıt gerektirir. Önce endişeyi açıklayın, sonra mevcut kayıtları açık bir sırayla belgeleyin. Her parçaya bir kanıt kimliği vererek ifadelerin kaynağına izlenmesini sağlayın.
| Kanıt öğesi | Neyi ortaya koyabilir? | Neler hâlâ kontrol edilmeli? |
|---|---|---|
| E01 · Politika ve tebellüğ | Yürürlükteki sürüm ve çalışana iletildiğini gösteren kayıt. | İlgili madde, yürürlük tarihi, onaylı istisnalar ve davranışın kural kapsamında olup olmadığı. |
| E02 · Uç nokta etkinlik raporu | Belirtilen saatlerde, kayıtlı cihaz ve kullanıcı bağlamında depolama sitesine veya uygulamaya erişim. | Hesap ilişkilendirmesi, ortak veya uzak oturumlar, saat dilimi ve toplama boşlukları. Ziyaret tek başına yükleme kanıtı değildir. |
| E03 · Ekran kaydı veya görüntüleri | Klasör seçimi, yükleme penceresi, ilerleme veya tamamlanma mesajı gibi görünür sıra. | Kaydın tüm eylemi kapsayıp kapsamadığı. Dosya seçimi veya ilerleme göstergesi başarılı teslimi kanıtlamaz. |
| E04 · Dosya ve klasör ayrıntıları | Yetkili kaynaklardan belirlenen adlar, yollar, sürümler, zamanlar ve ticari hassasiyet. | Gerçekte hangi dosyaların dahil olduğu. Klasör adı her dosyanın içeriğini veya açığa çıkma kapsamını kanıtlamaz. |
| E05 · Hizmet, erişim veya güvenlik kayıtları | İlgili sistemde bulunan hedef hesap olayları, aktarım sonuçları ve oturum ayrıntıları. | Günlüğün tamamlanmış yükleme, yalnızca bağlantı veya başka olay kaydedip kaydetmediği; saat ve kapsam uyumu. |
| E06 · Soruşturma ve işleme notları | Her öğeyi kimin topladığı ve incelediği, ne zaman ve nasıl korunduğu, hangi açıklamaların dikkate alındığı. | Açık sorular, erişim yetkisi, çalışanın yanıtı ve nihai sonucun dayanağı. |
Olgusal olay özeti örneği
Aşağıdaki ilk not bilerek olası ihlali anlatır. Tüm adlar, kimlikler ve tarihler örnektir. İnceleyen, ilgili zamanları UTC ile eşleştirmiş ve bu kontrolü dosyaya yazmıştır.
“8 Mayıs 2026 günü 16:06–16:18 UTC arasında E02 etkinlik raporu, SALES-17 dizüstüsünde oturum açmış kullanıcının bağlamında bir bulut depolama sitesine erişim kaydeder. E03, ‘2026 Renewal Pipeline’ klasörünün seçimini ve yükleme ilerleme göstergesini gösterir. Mevcut kayıt, son teslimi veya hedef hesabın sahibini ortaya koymaz. 4 Ocak 2026’da tebellüğ edilen E01 politikası, müşteri ve iç iş verilerinin onaysız kişisel hesaplara aktarımını yasaklar. Hedef hizmet kayıtları, hesap ilişkilendirmesi ve yazılı izinler kontrol edilmektedir. Niyet veya tamamlanmış yetkisiz aktarım hakkında sonuç çıkarılmamıştır.”
Bu ifade somut, olgusal ve incelenebilirdir; niyet varsaymaz. Yetkili biçimde elde edilen hizmet kaydı yüklemeyi doğrularsa kimliğini ve desteklediği kesin bulguyu ekleyin. Çalışan geçerli yazılı izin sunarsa belgeleyip doğrulayın. Önemli bilgiler yoksa şüpheyi kesinliğe dönüştürmeyin, sınırlılığı kaydedin. Sonuç tamamlanan incelemeden sonra gelmelidir.
Hem açıklamayı hem sonucu belgeleyin
Çalışanın yanıtını, tartışmalı olguları ve destekleyici mesaj veya izinleri doğru kaydedin. Nelerin doğrulandığını, çürütüldüğünü veya açık kaldığını açıklayın. Sonuç izinli aktarım, belirli madde ihlali ya da yetersiz kanıt olabilir. Sonraki işlemleri yetkili karar verici prosedüre göre belirler; etkinlik raporu karar vermez.
03İlgili kayıtları koruyun ve incelemeyi planlayın
Yaygın hata, kanıtın korunmasını ve değerlendirilmesini planlamadan tepki vermektir. Yerel dosyalar, tarayıcı geçmişi, oturumlar ve kayıtlar değişebilir veya silinebilir. İlgili malzemeyi belirlenmiş süreçle hızla koruyun. Soruşturmacı, prosedürü ve kanıt ya da tanıklara yönelik somut riski değerlendirerek çalışana ne zaman, nasıl bilgi verileceğine karar vermelidir. Her çalışanın kanıt değiştireceğini varsaymayın; korumayı adil süreci süresiz erteleme gerekçesi yapmayın.
Birleşik Krallık’a özgü kaynak olarak Acas’ın soruşturmaya hazırlık rehberi kaynakların, takvimin ve sorumlulukların planlanmasını önerir. Çalışanın bilgilendirilmesini ve kanıt veya tanık risklerini de ele alır. Kendi çalışanlarınız için geçerli gereklilikleri uygulayın.
Önce zaman aralığını belirleyin. Tek olay geniş bir örüntüye işaret edebilir; ancak haftalarca ilgisiz etkinlik toplamak mahremiyet riskini ve iş yükünü artırır. Öncesi ve sonrasına odaklanın, yalnızca kanıt destekliyorsa genişletin. Çevrimdışı cihaz, kapalı günlük veya otomatik temizleme boşluklarını kaydedin.
Mümkünse özgün kayıtları doğal biçiminde koruyun. Zamanları, cihaz kimliklerini, filtreleri ve meta verileri değiştirmeyin. Çalışma kopyaları oluşturup kaynak erişimini sınırlayın. Kimin neyi ne zaman, neden topladığını, aktardığını veya açtığını kaydedin. Kırpılmış, maskelenmiş, açıklanmış ya da dönüştürülmüş sürümleri ayırın; düzenlenmiş görüntü tek kayıt olmasın.
Kanıt işleme günlüğü tutun
Toplamada öğe kimliği, kaynak sistem, toplayan kişi, saat ve saat dilimi, özgün ad veya referans, yöntem ve depolama konumunu kaydedin. Sonraki devir ve dönüşümleri yazın. Dosya özetleri kullanılıyorsa toplarken hesaplayıp koruyun ve kopyaları doğrulayın. Eşleşen özet bütünlüğü destekler; eylemi kimin yaptığını veya ihlali kanıtlamaz. NIST’in dijital kanıt koruma rehberi (PDF) kaynak belgeleme, bütünlük kontrolleri ve korumalı depolamayı açıklar.
Net Monitor for Employees Pro içindeki Reporting, bilgisayar, kullanıcı ve zaman filtreleri ile geçerli rapor için Export... sunar. Filtre ve toplama ayarlarını dışa aktarımla kaydedin. Screen Recorder içindeki Save as video..., seçilen kayıtları videoya birleştirir. Bunu inceleme kopyası sayın; gerektiğinde kaynakları koruyun. Temizleme ilgili malzemeyi silmeden saklama ayarlarını kontrol edin.
Bağlam çalışanı aklayabilir. Aktarımı amir istemiş, uygulamayı BT test için yüklemiş olabilir. Görünür hareketsizlik telefon, kâğıt belgeler veya onaylı uzak sistemden kaynaklanabilir. İyi izleme olguları bulur; iyi yönetim anlamlarını doğrular.
04Sinyal saymak yerine olayı doğrulayın
Tek sinyal endişe yaratabilir. Bağımsız kayıtlar; çalışma süresi, aşırı kişisel gezinme, yetkisiz yazılım veya ekipman kötüye kullanımı açıklamasını destekleyebilir ya da sorgulatabilir. Aynı olayın üç görüntüsü üç bağımsız doğrulama değildir. Her kaynağın ne ölçtüğünü ve raporların aynı günlükten gelip gelmediğini kontrol edin.
Uzak çalışanın bildirdiğinden az çalıştığı düşünülüyorsa klavye veya fare hareketsizliği yeterli değildir. Okuma, telefon desteği ve meşru molayı çalışmamaktan ayıramaz. Uygulama ve web kayıtlarını görev sistemi, ilgili videolar ve rol beklentileriyle karşılaştırın. Boşta kalma süresi inceleme rehberi, giriş yokluğunu iş yokluğu saymamayı açıklar.
Kayıtlar, bildirilen saatlerde eğlence ve kişisel sosyal medya gösterip gerekli iş uygulamasını göstermeyebilir. Sürekli destek talebi işleyen rolde tamamlanan talepleri, görevleri, molaları ve açıklamayı kontrol edin. Araştırma veya sahada aynı sinyal farklı anlam taşıyabilir. Eksik etkinlik, eksik toplama da olabilir.
Bu yüzden politika dili önemlidir. Yasak davranışları, izinli kişisel kullanımı, onaylı uygulamaları, raporlama beklentilerini ve veri kurallarını uygulamadan önce belirleyin. İzleme etkinliği gösterir; yazılı işyeri izleme politikası doğrulanan davranışın tanımlı sınırı aşıp aşmadığını belirlemeye yardımcı olur.
Acas’ın Birleşik Krallık için soruşturma yürütme rehberi, nesnel olgu araştırmasını ve iki tarafın kanıtlarını vurgular. İddiayı destekleyenlerle birlikte çelişkileri ve güvenilirlik sorunlarını kaydedin.
05Aktif riski sınırlayın, bunu bulgu saymayın
Kanıt soruşturmayı destekler, ancak aktif risk hızlı müdahale gerektirebilir. Hassas veriler onaysız hedefe gidiyor görünüyorsa İK sürecinin tamamını beklemek daha fazla açığa çıkmaya yol açabilir. Güvenlik sorumlusu, olay prosedürüyle orantılı sınırlama ve korumayı koordine etmelidir.
Ortam ve yetkiye göre hesap sınırlama, site/uygulama engelleme, çıkarılabilir aygıt kısıtlama, oturum sonlandırma veya uç noktayı güvene alma gerekebilir. Farklı kimlik, ağ veya cihaz yönetimi sistemleri kullanılabilir. Meşru işi kesintiye uğratma ve kanıt değiştirme risklerini düşünün. Zararlı yazılım veya veri sızdırma şüphesi hızlı güvenlik değerlendirmesi; sıradan verimlilik sorunu rehberlik veya hedefli kural gerektirebilir. Geçici sınırlama koruyucu adımdır, suç kanıtı değildir.
Net Monitor for Employees Pro, canlı ekranlar, masaüstü kayıtları, web/uygulama etkinliği, süreç bilgisi ve filtreli raporlar sağlar. Desteklenen kontroller site kısıtları, uygulama/süreç işlemleri, uzak dosyalar ve uç nokta yönetimini içerir. Bunları politikalar ve ilgili hizmet kayıtlarıyla birlikte kullanın. Ürün soruşturmanın yerini almaz veya her bulut denetimi, aktarım teyidi ve kanıt işleme kaydını otomatik sunmaz.
Kısıtlama öncesinde kapsamı Tools and Restrictions yardımında kontrol edin. Seçili bilgisayarlardaki anlık işlemler, kalıcı genel kısıtlardan farklıdır. Internet Control ve Applications and Processes rehberleri desteklenen işlemleri açıklar. Değişikliği, onaylayanı ve meşru araçların sonrasında çalıştığını belgeleyin.
06Mahremiyeti koruyun, karşılaştırılabilir standartlar uygulayın
İzleme yetkisi sınırsızlık değildir. Hangi şirket cihazlarının ve hesaplarının, ne amaçla ve nasıl inceleneceğini yazılı bildirin. Toplamayı meşru ihtiyaca göre sınırlayın. İş, gizlilik, sektör, toplu sözleşme ve sözleşme gereklilikleri; özellikle ses, tuş kayıtları, kişisel cihazlar ve farklı yargı alanlarında değişir. Uygun danışmana kapsamı değerlendirtin.
Gereğinden fazlasını toplamayın, kayıtları gelişigüzel paylaşmayın. Erişimi ihtiyaç sahibi yönetici, İK, BT, güvenlik ve danışmanlarla sınırlayın. Amaç ve kurallara uygun süre belirleyin. Dava kanıtı için rutin silmeyi onaylı süreçle durdurup devam eden saklamayı yeniden değerlendirin. Bir açık dosya tüm çalışan geçmişinin süresiz tutulmasını haklı çıkarmaz.
Kaynak ve çalışma kopyalarını koruyun. Kayıt şifrelemesi kullanıyorsanız gerekli özel anahtar yedeklerini güvenli ve yetkili oynatma için erişilebilir tutun. Şifreleme depolama hedefinden ayrıdır; dışa aktarılan raporları veya tüm dosyayı otomatik korumaz. Bunlara da erişim kontrolleri koyun.
Tutarlılık önemlidir. Bir ekipte kişisel gezinmeye izin verilip benzer durumda diğerinde ceza veriliyorsa açıklanabilir gerekçe gerekir. Rol, istisna, önceki yönlendirme, izin ve olay ciddiyetini dikkate alarak aynı inceleme standartlarını uygulayın. Yönetici izlenimi yerine gerekçeyi kaydedin.
İyi dosya yalnızca disipline hizmet etmez. Davranışı erken düzeltir, veriyi korur ve kuralların şüpheyle değil olgularla uygulandığını gösterir. Kaynakları önceden kurun, olayda ilgili malzemeyi koruyun ve ihlal saptanmadığı kararı dahil açıklanabilir kayıtla karar verin.
07Pratik politika ihlali belgeleme şablonu
Bu alanları onaylı vaka sisteminizde veya soruşturma belgesinde kullanın. Gözlem ve sonuçları ayırın; açıklamasız görüntüler yerine kaynak referansları ekleyin.
- Vaka ve kapsam: kimlik, soruşturmacı, endişe, yetkili amaç, cihaz/hesaplar ve inceleme dönemi.
- Geçerli kural: politika adı, sürüm, yürürlük tarihi, madde, bildirim kaydı ve bilinen istisnalar.
- Gözlenen olgular: saat dilimleri ve her önemli ifade için kanıt kimliği içeren tarihli sıra.
- Kanıt listesi: kaynak, toplama yöntemi/zamanı, toplayan, güvenli konum, varsa bütünlük bilgisi ve erişim/devir geçmişi.
- Çalışan yanıtı: açıklama, tartışmalı olgular, destekleyici malzeme ve her noktanın kontrolü.
- Sınırlar ve sonuç: toplama boşlukları, çelişkiler, açık sorular ve politika açısından kanıtlanan veya kanıtlanmayan hususlar.
- Müdahale ve takip: yetkili karar verici, sınırlama veya takip, gerekçe, inceleme tarihi ve saklama kararı.
Kapatmadan önce başka bir yetkili inceleyenin sizin hafızanıza gerek duymadan zamanı ve sonucu anlayıp anlayamayacağını sorun. Değilse kaynak referanslarını iyileştirin veya belirsizliği belgeleyin.
08Politika ihlali kanıtları: sık sorulan sorular
İyi bir politika ihlali kanıtı örneği nedir?
Şüpheli aktarım; politika, cihaz/kullanıcı etkinliği, ekran kaydı, mevcut hedef hizmet logları ve inceleme notlarıyla belgelenebilir. Her ifade kaynağa izlenebiliyor, çalışan açıklaması ve çözülmemiş olgular yer alıyorsa örnek yararlıdır.
Ekran görüntüsü kötü davranışı kanıtlamaya yeter mi?
O anda görüneni gösterir; yapanı, tamamlanan aktarımı veya izni ortaya koymayabilir. Kaynak ve bağlamı koruyun, sonuç öncesinde olguları doğrulayın.
Gözlem ile sonuç arasındaki fark nedir?
“Kayıt yükleme penceresi gösteriyor” gözlemdir. “Çalışan 4.2 maddesini ihlal eden yetkisiz aktarımı tamamladı” sonucu; tamamlanma, ilişkilendirme, izinsizlik ve geçerli kural için destek gerektirir. Bu kontrolleri atlamayın.
Yazılım tam bir kanıt muhafaza zinciri oluşturur mu?
Otomatik olarak hayır. Kaynak ve dışa aktarımlar sağlayabilir; kurum toplama, işleme, erişim, koruma ve dönüşümleri belgelemelidir. Zaman damgası, şifreli kayıt veya rapor tek başına tam geçmiş değildir.
Soruşturma kanıtı ne kadar saklanmalı?
Her vakaya uygun tek süre yoktur. Onaylı politika ve kuralları izleyin, aktif dosyada gerekeni koruyun, uzatmaları belgeleyin. Rapor ve kayıt temizliğini ayrı kontrol edin, erişimi sürekli sınırlandırın.