Dowody naruszenia zasad / Poradnik praktyczny
Przykład dowodu naruszenia zasad: udokumentowanie zdarzenia
Zobacz, jak udokumentować podejrzenie nieautoryzowanego przesłania plików za pomocą faktycznego harmonogramu, rejestru dowodów i wyjaśnień pracownika. Zachowaj zapisy źródłowe i odróżniaj obserwacje od ustaleń.
Administrator widzi, że firmowy laptop otwiera witrynę internetową z osobistą pamięcią masową, podczas gdy wybrany jest folder klienta. Pracownik twierdzi, że transfer został zatwierdzony. Przydatny przykład dowodu naruszenia zasad łączy tę obawę z obowiązującą zasadą, zapisami źródłowymi i kontrolami autoryzacji bez zakładania, że doszło do całkowitego naruszenia.
W przypadku małych i średnich firm to rozróżnienie ma znaczenie. Niejasne oskarżenie powoduje konflikt, marnuje czas kierownictwa i może prowadzić do niesprawiedliwego traktowania. Datowany zapis działalności w połączeniu z odpowiednią polityką i udokumentowanym przeglądem daje kierownictwu faktyczny punkt wyjścia. Dochodzenie musi nadal uwzględniać brakujące informacje, upoważnienia i wyjaśnienia pracownika, zanim dojdzie do ustaleń.
Jaki jest przydatny przykład dowodu naruszenia zasad?
Przydatne akta sprawy łączą zaobserwowane zdarzenie z urządzeniem lub kontem, okresem czasu, obowiązującą regułą i zachowanymi źródłami. Dołącz sprzeczne dowody, wyjaśnienia pracownika i nierozwiązane pytania. Dokumentacja podlegająca przeglądowi stanowi podstawę do podjęcia uzasadnionej decyzji; nie gwarantuje skutku prawnego.
01Co sprawia, że dowody naruszenia zasad są wiarygodne?
Dowód to nie tylko zrzut ekranu czegoś wątpliwego. Jest to zapis, który łączy zaobserwowane działanie z konkretną regułą biznesową i zachowuje wystarczający kontekst, aby menedżer, recenzent HR lub administrator IT mógł zrozumieć zdarzenie. Zarzut opisuje obawę; dowody stanowią materiał użyty do jego przetestowania.
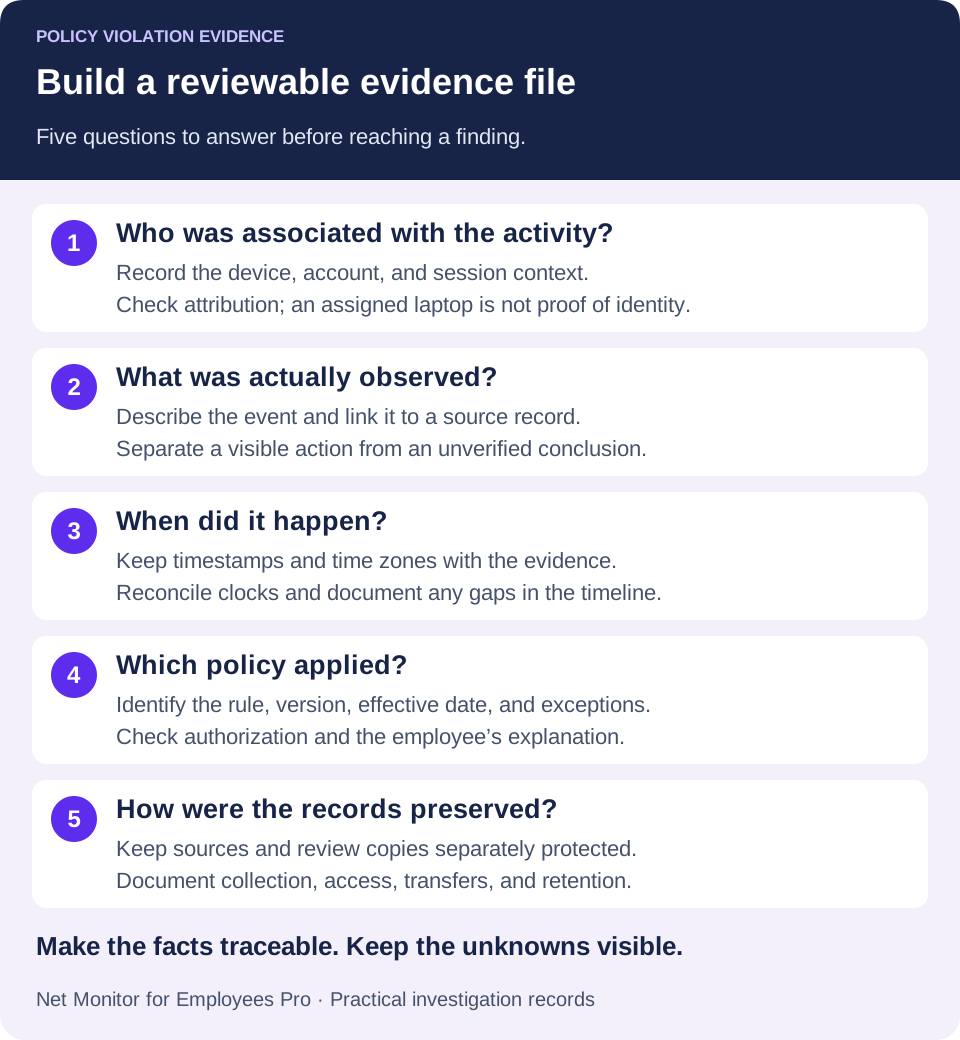
Przydatny plik dowodowy odpowiada na pięć pytań: kto był powiązany z urządzeniem lub kontem, co zaobserwowano, kiedy to nastąpiło, jakie zasady zastosowano i jak zachowano zapis. Jeżeli przypisanie lub czas są niepewne, należy podać tę niepewność. Brakujący szczegół nie zawsze powoduje, że dowód staje się bezużyteczny, ale może ograniczyć ustalenia poparte aktami.
Na przykład zrzut ekranu przedstawiający zabronioną witrynę internetową jest słabszy bez nazwy urządzenia, kontekstu użytkownika, sygnatury czasowej lub aktywności w otoczeniu. Może pokazywać otwartą stronę, ale nie podaje, kto ją otworzył, jak długo ktoś się nią zajmował i czy jej użycie miało wpływ na pracę. Filtrowany raport aktywności w witrynie i odpowiedni segment nagrania ekranu dodają kontekst. Nadal wymagają interpretacji: otwarta karta nie jest dowodem zamiaru ani zakończonego przesyłania plików.
Dopasuj ocenę do ryzyka. Drobne problemy związane z produktywnością mogą wymagać przeglądu raportu i rozmowy. Podejrzewana kradzież danych, nękanie, nieautoryzowany dostęp lub poważny problem dotyczący zgodności mogą wymagać specjalistycznej ochrony, ściślejszego dostępu i zaangażowania działu HR, kierownictwa ds. bezpieczeństwa lub radcy prawnego. Skorzystaj z procedury dochodzeniowej organizacji i wymagań mających zastosowanie do danej sytuacji.
02Przykład dowodu naruszenia zasad: podejrzenie nieautoryzowanego transferu plików
Rozważ ten fikcyjny przykład szkolenia. Polityka firmy zabrania przenoszenia list klientów, dokumentacji finansowej lub wewnętrznych plików projektów do magazynu osobistego bez pisemnego upoważnienia. Pracownik sprzedaży przygotowuje się do odejścia z firmy, a IT zauważa nietypową aktywność na przydzielonym mu firmowym laptopie. Odejście zapewnia kontekst dla przeglądu dostępu, ale nie stanowi dowodu niewłaściwego postępowania.
Pakiet dowodów nie powinien zaczynać się od słów „Pracownik ukradł pliki”. To wniosek wymagający wsparcia. Zacznij od problemu, a następnie udokumentuj dostępne zapisy w przejrzystej kolejności. Nadaj każdemu elementowi identyfikator dowodu, aby recenzent mógł prześledzić oświadczenie aż do jego źródła.
| Element dowodu | Co może ustalić | Co jeszcze wymaga sprawdzenia |
|---|---|---|
| E01 · Polityka i potwierdzenie | Wersja obowiązującej polityki i zapis, że została ona przekazana pracownikowi. | Odpowiednia klauzula, data wejścia w życie, zatwierdzone wyjątki i to, czy dane zachowanie podlega tej regule. |
| E02 · Raport aktywności punktu końcowego | Dostęp do witryny lub aplikacji zajmującej się przechowywaniem w nagranym urządzeniu i kontekście użytkownika, w podanych godzinach. | Przypisanie konta, sesje współdzielone lub zdalne, strefa czasowa i luki w zbiorach. Sama wizyta nie oznacza przesłania. |
| E03 · Nagranie ekranu lub zrzuty ekranu | Widoczna sekwencja, np. wybór folderu, okno dialogowe przesyłania i wyświetlany komunikat o postępie lub zakończeniu. | Czy nagranie obejmuje całą akcję. Sam wybór pliku lub wskaźnik postępu nie dowodzą pomyślnego dostarczenia. |
| E04 · Szczegóły pliku i folderu | Odpowiednie nazwy, ścieżki, wersje, znaczniki czasu i wrażliwość biznesowa ustalone na podstawie autoryzowanych źródeł. | O które pliki faktycznie chodziło. Nazwa folderu nie określa zawartości każdego pliku ani zakresu ekspozycji. |
| E05 · Zapisy dotyczące usług, dostępu lub bezpieczeństwa | Dostępne zdarzenia na koncie docelowym, wyniki przelewów i szczegóły sesji z odpowiedniego systemu. | Czy dziennik rejestruje ukończenie przesyłania, jedynie połączenie, czy coś innego; także pogodzić jego zegar i zasięg. |
| E06 · Uwagi dotyczące kontroli i postępowania | Kto zebrał i sprawdził każdy przedmiot, kiedy i jak został zachowany oraz jakie wyjaśnienia uwzględniono. | Nierozwiązane pytania, uprawnienia dostępu, odpowiedź pracownika i podstawa ostatecznego ustalenia. |
Przykład oparty na faktach i podsumowaniu zdarzenia
Początkowa uwaga poniżej celowo opisuje możliwe naruszenie. Wszystkie nazwy, identyfikatory i daty mają charakter poglądowy. W tym przykładzie recenzent uzgodnił odpowiednie znaczniki czasu z czasem UTC i odnotował tę kontrolę w aktach sprawy.
„8 maja 2026 r., między 16:06 a 16:18 UTC, raport aktywności E02 rejestruje dostęp do witryny internetowej magazynu w chmurze w kontekście zalogowanego użytkownika laptopa SALES-17. Nagranie E03 pokazuje wybór folderu „2026 Renewal Pipeline” i wskaźnik postępu przesyłania. Dostępne nagranie nie określa ostatecznej dostawy ani własności konta docelowego. Polityka E01, potwierdzony 4 stycznia 2026 r., zabrania niezatwierdzonego przesyłania danych klientów i wewnętrznych danych biznesowych na konta osobiste. Osoba sprawdzająca sprawdza dokumentację dotyczącą miejsca docelowego, przypisanie konta i wszelkie pisemne upoważnienia. Nie stwierdzono żadnych ustaleń dotyczących motywu ani nieukończonego nieautoryzowanego transferu.
To stwierdzenie jest konkretne, oparte na faktach i podlega przeglądowi. Opisuje widoczną aktywność bez zakładania intencji. Jeśli dokument autoryzowanego serwisu później potwierdzi ukończenie przesyłania, dodaj jego identyfikator dowodu i dokładne wyniki, które obsługuje. Jeżeli pracownik przedstawi ważną pisemną zgodę, należy ją udokumentować i zweryfikować. Jeśli istotne fakty pozostają niedostępne, zanotuj ograniczenie, zamiast przekształcać podejrzenie w pewność. Ustalenia powinny następować po zakończonej recenzji, a nie ją poprzedzać.
Udokumentuj zarówno wyjaśnienie, jak i wynik
Dokładnie zapisz odpowiedź pracownika, włączając sporne fakty i wszelkie uzupełniające wiadomości lub zgody. Następnie wyjaśnij, które punkty zostały potwierdzone, zaprzeczone lub pozostawione nierozwiązane. Osoba dokonująca przeglądu może stwierdzić, że doszło do autoryzowanego przeniesienia, naruszono określoną klauzulę polisy lub że dowody są niewystarczające do ustalenia, co się stało. Upoważniony decydent organizacji określa dalsze działania w ramach swojej procedury; raport z działalności nie podejmuje takiej decyzji.
03Zachowaj odpowiednie zapisy i zaplanuj przegląd
Częstym błędem jest reagowanie na jedno podejrzane zdarzenie przed zaplanowaniem sposobu zabezpieczenia i oceny dowodów. Pliki lokalne, historia przeglądarki, sesje i nagrania mogą ulec zmianie lub wygasnąć. Niezwłocznie zabezpiecz odpowiedni materiał w ramach ustalonego procesu dochodzenia. Osoba prowadząca dochodzenie powinna zdecydować, w jaki sposób i kiedy powiadomić pracownika, biorąc pod uwagę obowiązującą procedurę i wszelkie szczególne ryzyko dla dowodów lub świadków. Nie zakładaj, że każdy pracownik zmieni dowody lub wykorzysta ich zabezpieczenie jako powód do opóźnienia w nieskończoność uczciwej reakcji.
W przypadku odniesienia do konkretnej jurysdykcji brytyjskie wytyczne firmy Acas dotyczące przygotowania dochodzenia zalecają planowanie źródeł, harmonogramu i obowiązków. Dotyczy także informowania pracownika i okoliczności, w których dowody lub świadkowie mogą być zagrożeni. Zastosuj wymagania odpowiednie dla swoich pracowników.
Zacznij od określenia okna czasowego. Jedno zdarzenie może wskazywać na szerszy wzorzec, ale gromadzenie tygodni niepowiązanych działań zwiększa ryzyko naruszenia prywatności i spowalnia przeglądanie. Skoncentruj się na okresie przed i po zdarzeniu, a następnie rozwijaj tylko wtedy, gdy potwierdzają to dowody. Zapisz wszelkie przerwy spowodowane przez urządzenie w trybie offline, wyłączeniem rejestrowania lub czyszczeniem przechowywania.
Jeśli to możliwe, zachowaj oryginalne zapisy w ich natywnej formie. Zachowaj nienaruszone znaczniki czasu, identyfikatory urządzeń, filtry raportów i metadane nagrań. Twórz kopie robocze do przeglądu i ograniczaj dostęp do zachowanego źródła. Zapisz, kto zebrał, przekazał lub uzyskał dostęp do każdego przedmiotu, kiedy i dlaczego. Trzymaj przycięte, zredagowane, opatrzone adnotacjami lub przekonwertowane wersje wyraźnie oddzielone, aby edytowany zrzut ekranu nie stał się jedynym zapisem.
Prowadź dziennik postępowania z dowodami
Podczas odbioru przypisz identyfikator przedmiotu i zapisz jego system źródłowy, kolekcjoner, czas i strefę czasową gromadzenia, oryginalną nazwę pliku lub odniesienie, metodę gromadzenia i lokalizację przechowywania. Rejestruj kolejne przekazania i transformacje. Jeżeli w procesie dowodowym wykorzystywane są skróty plików, oblicz je i chroń podczas gromadzenia danych oraz weryfikuj je podczas sprawdzania kopii. Pasujący skrót obsługuje sprawdzanie integralności plików; nie udowadnia, kto wykonał zarejestrowaną czynność ani czy naruszyła ona politykę. Wytyczne dotyczące przechowywania dowodów cyfrowych (PDF) NIST wyjaśniają dokumentację źródłową, kontrole integralności i chronione przechowywanie dla osób zajmujących się dowodami.
W Net Monitor for Employees Pro, Raportowanie udostępnia filtry komputera, użytkownika i czasu, z opcją Export... dla bieżącego wyniku raportu. Zapisz filtry i ustawienia kolekcji wraz z eksportem. W Nagrywarce ekranowej polecenie Save as video... łączy wybrane nagrania w film. Traktuj ten wynik jako kopię recenzyjną i zachowaj nagrania źródłowe, gdy wymaga tego sprawa. Przejrzyj ustawienia przechowywania, zanim rutynowe czyszczenie usunie odpowiedni materiał.
Kontekst może również oczyścić pracownika. Przełożony mógł zlecić przeniesienie, dział IT mógł zainstalować oznaczoną aplikację do testów lub widoczny brak aktywności może wynikać z rozmowy telefonicznej, dokumentów papierowych lub zatwierdzonego systemu zdalnego. Dobry monitoring identyfikuje fakty. Dobre kierownictwo sprawdza te fakty przed podjęciem decyzji, co one oznaczają.
04Potwierdź zdarzenie zamiast zliczać sygnały
Jeden sygnał może wzbudzić niepokój. Niezależne zapisy mogą wzmocnić lub podważyć wyjaśnienia, co jest przydatne podczas sprawdzania rzekomej kradzieży czasu, nadmiernego przeglądania stron osobistych, nieautoryzowanego oprogramowania lub niewłaściwego użycia sprzętu. Niezależność ma znaczenie: trzy zrzuty ekranu z jednego wydarzenia nie są trzema niezależnymi potwierdzeniami. Sprawdź, co faktycznie mierzy każde źródło i czy dwa raporty pochodzą z tego samego dziennika źródłowego.
Załóżmy, że podejrzewa się, że pracownik zdalny pracuje w mniejszej liczbie godzin niż podano. Sam brak aktywności klawiatury lub myszy nie wystarczy. Nie można rozróżnić czytania, wsparcia telefonicznego ani uzasadnionej przerwy od wycofania się. Porównaj dostępne rekordy aplikacji i stron internetowych z aktywnością w systemie zadań, odpowiednimi nagraniami i oczekiwaniami roli. przewodnik po recenzjach w czasie bezczynności wyjaśnia, jak uniknąć utożsamiania braku wkładu z brakiem pracy.
Rekordy mogą wykazywać powtarzające się transmisje strumieniowe rozrywki i osobiste media społecznościowe w deklarowanych godzinach pracy, bez zarejestrowanego użycia wymaganej aplikacji biznesowej. Na stanowisku obejmującym ciągłą obsługę zgłoszeń, co oznacza sprawdzanie wystawienia biletów, przydzielonych obowiązków, przerw i wyjaśnień pracownika. W przypadku prac badawczych lub terenowych te same sygnały mogą oznaczać coś innego. Brakująca aktywność w raporcie może również odzwierciedlać niekompletny zbiór, a nie brakującą pracę.
Dlatego język polityki ma znaczenie. Zdefiniuj zabronione postępowanie, dopuszczalny użytek osobisty, zatwierdzone aplikacje, oczekiwania w zakresie raportowania i zasady przetwarzania danych przed egzekwowaniem. Monitoring wykazuje aktywność; spisana polityka monitorowania miejsca pracy pomaga ustalić, czy potwierdzone zachowanie przekroczyło określoną granicę.
Jako odniesienie do Wielkiej Brytanii, wytyczne firmy Acas dotyczące przeprowadzania dochodzenia kładą nacisk na obiektywne ustalanie faktów i uwzględnianie dowodów po obu stronach. Przydatna recenzja odnotowuje sprzeczności i wątpliwości dotyczące wiarygodności materiałów potwierdzających zarzut.
05Ochrona aktywnego ryzyka bez traktowania zabezpieczenia jako ustalenia
Dowody potwierdzają dochodzenie, ale aktywne ryzyko może wymagać szybkiej reakcji operacyjnej. Jeśli wydaje się, że wrażliwe dane opuszczają punkt końcowy firmy i udają się do niezatwierdzonego miejsca docelowego, oczekiwanie na cały proces HR może pozwolić na dalsze ujawnienie. Właściciel bezpieczeństwa powinien koordynować proporcjonalne zabezpieczenie i zabezpieczenie w ramach procedury incydentu.
W zależności od środowiska i uprawnień reakcja może obejmować ograniczenie dostępu do konta, zablokowanie witryny lub aplikacji, ograniczenie urządzeń wymiennych, zakończenie sesji lub zabezpieczenie punktu końcowego. Działania te mogą wymagać różnych systemów zarządzania tożsamością, siecią lub urządzeniami. Należy wziąć pod uwagę ryzyko zakłócenia legalnej pracy i zmiany dowodów. Podejrzewa się, że złośliwe oprogramowanie lub wyciek danych wymaga szybkiej oceny bezpieczeństwa; rutynowe problemy z produktywnością mogą wymagać coachingu lub ukierunkowanej zasady. Tymczasowe zamknięcie to krok ochronny, a nie dowód niewłaściwego postępowania pracownika.
Net Monitor for Employees Pro obsługuje tę pracę, wyświetlając ekran na żywo, nagrania na pulpicie, aktywność w witrynach internetowych i aplikacjach, informacje o procesach i filtrowane raporty. Obsługiwane kontrole obejmują ograniczenia witryn internetowych, działania aplikacji i procesów, zdalne zarządzanie plikami i administrację punktami końcowymi. Korzystaj z dowodów wraz z dokumentami dotyczącymi polityki i zapisami odpowiednich służb. Produkt nie zastępuje procesu dochodzeniowego ani nie zapewnia automatycznie każdego zdarzenia audytu usługi w chmurze, potwierdzenia przelewu ani zapisu dotyczącego postępowania z dowodami.
Przed zastosowaniem ograniczenia sprawdź jego zakres w pomocy do narzędzi i ograniczeń. Natychmiastowe działania na wybranych komputerach i utrzymujące się globalne ograniczenia mają różne skutki. W Przewodniku kontroli Internetu i Przewodniku po aplikacjach i procesach wyjaśniono obsługiwane działania. Dokumentuj, co zostało zmienione, kto to zatwierdził i czy legalne narzędzia nadal działają.
06Chroń prywatność i stosuj porównywalne standardy
Organ monitorujący nie eliminuje potrzeby wyznaczania granic. Należy przekazać jasne pisemne powiadomienie o tym, które urządzenia i konta firmowe mogą być monitorowane, w jakim celu i w jaki sposób można przeglądać dokumentację. Dopasuj kolekcję do uzasadnionych potrzeb biznesowych. Obowiązujące wymagania dotyczące zatrudnienia, prywatności, branży, umów o pracę i umów są różne, szczególnie w przypadku dźwięku, naciśnięć klawiszy, urządzeń osobistych i personelu pracującego w różnych jurysdykcjach. Poproś odpowiedniego doradcę o ocenę proponowanego zakresu.
Unikaj gromadzenia większej ilości nagrań niż potrzeba dochodzenia i nie rozpowszechniaj nagrań przypadkowo. Ogranicz dostęp do menedżerów, działów HR, IT, bezpieczeństwa i doradztwa, mając określoną potrzebę wiedzy. Ustaw okresy przechowywania odpowiadające celowi i obowiązującym wymaganiom. Zachowaj dowody sprawy w zatwierdzonym procesie, gdy rutynowe usuwanie musi zostać zawieszone, a następnie sprawdź ich dalsze przechowywanie. Nie przechowuj w nieskończoność wszystkich działań pracowników tylko dlatego, że jedna sprawa pozostaje otwarta.
Chroń zarówno zachowane źródło, jak i wszelkie działające kopie. Jeśli używasz szyfrowania nagrywania, przechowuj wymagane kopie zapasowe klucza prywatnego w bezpiecznym miejscu i udostępniając je do autoryzowanego odtwarzania. Szyfrowanie nagrań jest niezależne od miejsca przechowywania i nie chroni automatycznie eksportowanych raportów ani szerszych akt sprawy. Ustaw także odpowiednią kontrolę dostępu dla tych elementów.
Spójność ma znaczenie. Jeśli przeglądanie osobiste jest tolerowane w jednym zespole i karane w innej porównywalnej sytuacji, różnica wymaga uzasadnienia. Stosuj te same standardy przeglądu, biorąc pod uwagę wymagania dotyczące roli, dozwolone wyjątki, wcześniejsze wytyczne, autoryzację i powagę zdarzenia. Zapisz uzasadnienie, zamiast polegać na wrażeniu menedżera.
Dobrze zbudowana dokumentacja może więcej niż tylko wspierać dyscyplinę. Pomaga wcześnie skorygować zachowanie, chronić dane firmy i pokazać, że zasady są stosowane na podstawie faktów, a nie podejrzeń. Skonfiguruj źródła dowodów przed incydentem, zachowaj odpowiednie materiały, gdy do nich dojdzie, i podejmuj decyzje na podstawie zapisów, które możesz wyjaśnić – łącznie z decyzją stwierdzającą, że nie stwierdzono żadnego naruszenia.
07Praktyczny szablon dokumentacji naruszeń zasad
Użyj tych pól w zatwierdzonym systemie zarządzania sprawami lub dokumencie dochodzenia. Zapisuj obserwacje oddzielnie od ustaleń i dołącz odniesienia do źródeł, zamiast wklejać niewyjaśniony zbiór zrzutów ekranu.
- Sprawa i zakres: identyfikator sprawy, badacz, problem, autoryzowany cel, urządzenia lub konta oraz okres przeglądu.
- Obowiązująca reguła: nazwa polityki, wersja, data wejścia w życie, odpowiednia klauzula, zapis komunikacji i znane wyjątki.
- Zaobserwowane fakty: datowana sekwencja ze strefami czasowymi i identyfikatorem dowodu dla każdego istotnego stwierdzenia.
- Rejestr dowodów: źródło, metoda i czas gromadzenia, osoba zbierająca, chroniona lokalizacja, szczegóły dotyczące integralności, gdzie są używane oraz historia dostępu lub transferu.
- Odpowiedź pracownika: wyjaśnienia, sporne fakty, materiały pomocnicze oraz sposób sprawdzenia każdego istotnego punktu.
- Ograniczenia i ustalenia: luki w zbiorach, sprzeczne dowody, nierozwiązane pytania oraz to, co jest, a co nie jest ustalone w ramach polityki.
- Odpowiedź i przegląd: upoważniony decydent, wszelkie zabezpieczenia lub działania następcze, powód, data przeglądu i decyzja o zatrzymaniu dowodów.
Przed zamknięciem pliku zapytaj, czy inny autoryzowany recenzent mógłby zrekonstruować harmonogram i zrozumieć wnioski bez polegania na Twojej pamięci. Jeśli odpowiedź brzmi nie, popraw odniesienia do źródeł lub udokumentuj pozostałe niepewności.
08Dowody naruszenia zasad: częste pytania
Jaki jest dobry przykład dowodu naruszenia zasad?
Podejrzany nieautoryzowany transfer plików można udokumentować za pomocą obowiązujących zasad, rejestru aktywności urządzenia i użytkownika, odpowiedniego materiału ekranowego, dostępnych rejestrów usług docelowych i notatek z przeglądu. Przykład jest przydatny, gdy każde stwierdzenie można powiązać ze źródłem i uwzględniono wyjaśnienia pracownika oraz nierozwiązane fakty.
Czy zrzut ekranu wystarczy, aby udowodnić niewłaściwe postępowanie pracownika?
Zrzut ekranu może pokazać to, co było widoczne w danym momencie. Nie może ustalić, kto dokonał czynności, czy transfer się zakończył, czy też czynność została autoryzowana. Zachowaj jego źródło i kontekst, a następnie przed dokonaniem ustaleń potwierdź istotne fakty.
Jaka jest różnica między obserwacją a ustaleniem?
„Nagranie przedstawia okno przesyłania” to obserwacja. „Pracownik dokonał nieautoryzowanego przeniesienia, które naruszyło klauzulę 4.2” to ustalenie wymagające wsparcia w zakresie uzupełnienia, przypisania, braku autoryzacji i obowiązującej reguły. Nie pomijaj tych kontroli.
Czy oprogramowanie monitorujące tworzy kompletny łańcuch dostaw?
Nie automatycznie. Monitoring może zapewnić dokumentację źródłową i eksport, podczas gdy organizacja musi dokumentować gromadzenie, obsługę, dostęp, konserwację i wszelkie przekształcenia w ramach swojego procesu dowodowego. Sam znacznik czasu, zaszyfrowane nagranie lub wyeksportowany raport nie stanowią pełnej historii obsługi.
Jak długo należy przechowywać dowody z dochodzenia?
Nie ma jednego okresu, który pasowałby do każdego przypadku. Postępuj zgodnie z zatwierdzoną polityką przechowywania i obowiązującymi wymogami, przechowuj materiały potrzebne do aktywnej sprawy i dokumentuj wszelkie dłuższe przechowywanie. Sprawdź osobno czyszczenie raportów i nagrań i ogranicz dostęp w całym zakresie.