ポリシー違反の証拠/実践ガイド
ポリシー違反の証拠の例: インシデントを文書化する
事実のタイムライン、証拠記録、および従業員の説明を使用して、不正なファイル転送の疑いを文書化する方法をご覧ください。情報源の記録を保存し、観察結果と結果を区別します。
管理者は、会社のラップトップで顧客フォルダが選択されているときに個人用ストレージ Web サイトを開いているのを確認しました。従業員は、異動は承認されたと述べた。有用なポリシー違反の証拠の例では、完全な違反が発生したと想定することなく、その懸念を該当するルール、ソース レコード、および承認チェックに関連付けています。
中小企業にとって、この区別は重要です。曖昧な告発は対立を生み、管理時間が無駄になり、不公平な扱いにつながる可能性があります。日付の付いた活動記録と、関連するポリシーおよび文書化されたレビューを組み合わせることで、経営陣は事実に基づいた出発点を得ることができます。調査では、発見に至る前に、不足している情報、権限、および従業員の説明を考慮する必要があります。
有用なポリシー違反の証拠の例は何ですか?
便利なケース ファイルは、監視されたイベントをデバイスまたはアカウント、期間、適用可能なルール、および保存されたソースに関連付けます。矛盾する証拠、従業員の説明、未解決の疑問を含めます。レビュー可能な記録は、合理的な決定を裏付けます。法的な結果を保証するものではありません。
01ポリシー違反の証拠が信頼できる理由は何ですか?
証拠とは、単に疑わしいもののスクリーンショットではありません。これは、観察されたアクションを特定のビジネス ルールに関連付け、マネージャー、人事レビュー担当者、または IT 管理者がイベントを理解するのに十分なコンテキストを保持するレコードです。申し立ては懸念を説明します。証拠は、それをテストするために使用された材料を提供します。
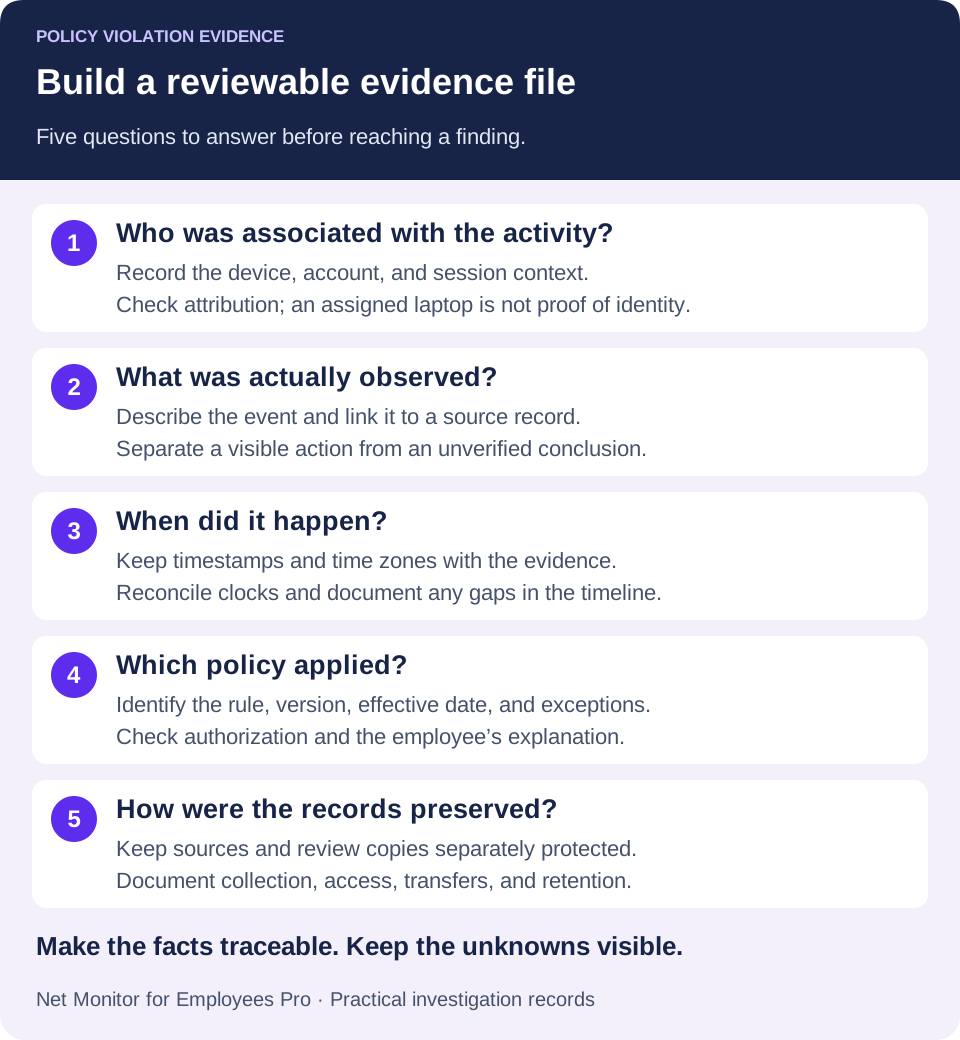
有用な証拠ファイルは、誰がデバイスまたはアカウントに関連付けられていたか、何が観察されたか、いつ発生したか、どのポリシーが適用されたか、および記録がどのように保存されたかという 5 つの質問に対処します。帰属や時期が不確実な場合は、その不確実性を明記してください。詳細が欠けていても必ずしも証拠が役に立たなくなるわけではありませんが、記録が裏付ける所見が限定される可能性があります。
たとえば、禁止された Web サイトを示すスクリーンショットは、デバイス名、ユーザー コンテキスト、タイムスタンプ、または周囲のアクティビティがないと強度が低くなります。開いているページは表示されるかもしれませんが、誰がそれを開いたのか、誰かがどのくらいの時間そのページにアクセスしたか、その使用が仕事に影響を与えたかどうかは表示されません。フィルタリングされたウェブサイトアクティビティレポートと関連する画面録画セグメントによりコンテキストが追加されます。まだ解釈が必要です。開いているタブは意図の証明でも、ファイル転送の完了でもありません。
レビューをリスクに合わせてください。生産性に関する小さな懸念がある場合は、レポートのレビューと会話が必要になる場合があります。データの盗難、嫌がらせ、不正アクセス、または重大なコンプライアンス問題の疑いがある場合は、専門家の保存、より厳格なアクセス、および人事、セキュリティ リーダー、または法律顧問の関与が必要となる場合があります。組織の調査手順と状況に適用される要件を使用します。
02ポリシー違反の証拠の例: 不正なファイル転送の疑い
この架空のトレーニング例を考えてみましょう。会社のポリシーでは、書面による許可なしに顧客リスト、財務記録、または内部プロジェクト ファイルを個人ストレージに転送することを禁止しています。営業社員が退職の準備をしており、IT 部門は、割り当てられた会社のラップトップで異常なアクティビティが行われていることに気付きました。離脱はアクセス審査の背景を提供しますが、不正行為の証拠ではありません。
証拠パッケージは「従業員がファイルを盗んだ」で始まってはなりません。それは支持が必要な結論だ。懸念事項から始めて、利用可能な記録を明確な順序で文書化します。各項目に証拠 ID を与えると、レビュー担当者がステートメントをソースまで追跡できるようになります。
| 証拠アイテム | 確立できるもの | まだ確認が必要なもの |
|---|---|---|
| E01 · ポリシーと承認 | 有効なポリシーのバージョンと、それが従業員に伝えられた記録。 | 関連する条項、発効日、承認された例外、および行為がその規則に該当するかどうか。 |
| E02 · エンドポイント アクティビティ レポート | 示されている時間における、記録されたデバイスおよびユーザー コンテキストでのストレージ Web サイトまたはアプリケーションへのアクセス。 | アカウントの属性、共有またはリモート セッション、タイム ゾーン、および収集のギャップ。訪問しただけではアップロードを証明することはできません。 |
| E03 · 画面の録画またはスクリーンショット | フォルダーの選択、アップロード ダイアログ、表示される進行状況または完了メッセージなどの表示シーケンス。 | 記録がアクション全体をカバーしているかどうか。ファイルの選択や進行状況インジケーターだけでは、配信が成功したことを証明することはできません。 |
| E04 · ファイルとフォルダーの詳細 | 関連する名前、パス、バージョン、タイムスタンプ、および認可されたソースから確立されたビジネス機密性。 | 実際に関与していたファイル。フォルダー名によってすべてのファイルの内容や公開範囲が決まるわけではありません。 |
| E05 · サービス、アクセス、またはセキュリティ記録 | 関連システムからの利用可能な宛先アカウント イベント、転送結果、およびセッションの詳細。 | ログにアップロードの完了、単なる接続、またはその他のものが記録されているかどうか。また、クロックとカバレッジを調整します。 |
| E06 ・調査および取り扱い上の注意事項 | それぞれの品物を誰が収集し検討したのか、いつ、どのように保存され、どのような説明が考慮されたのか。 | 未解決の質問、アクセス権限、従業員の反応、最終結果の根拠。 |
事実に基づくインシデントの概要の例
以下の最初の注記は、侵害の可能性を意図的に説明しています。すべての名前、識別子、および日付は例示です。この例では、レビュー担当者は関連するタイムスタンプを UTC に調整し、そのチェックをケース ファイルに記録しました。
「2026 年 5 月 8 日の 16:06 から 16:18 UTC の間、アクティビティ レポート E02 は、ラップトップ SALES-17 のサインイン ユーザー コンテキストでのクラウド ストレージ Web サイトへのアクセスを記録します。記録 E03 には、フォルダー「2026 Renewal Pipeline」の選択とアップロードの進行状況インジケーターが表示されます。利用可能な記録は、最終的な配信または宛先アカウントの所有権を確立するものではありません。ポリシー E01、承認済み2026 年 1 月 4 日、個人アカウントへの顧客および内部ビジネス データの未承認の転送を禁止しています。審査担当者は宛先サービスの記録、アカウントの帰属、および書面による許可を確認していますが、動機や完了した不正転送については発見されていません。」
この記述は具体的で、事実に基づいており、レビュー可能です。意図を想定せずに、目に見えるアクティビティを説明します。後で承認されたサービス記録によってアップロードの完了が確認された場合は、その証拠 ID とそれがサポートする正確な所見を追加します。従業員が有効な書面による承認を提出した場合は、それを文書化して検証します。重要な事実が入手できない場合は、疑惑を確信に変えるのではなく、その制限を記録してください。調査結果は、完了したレビューの前ではなく、レビューの後にある必要があります。
説明と結果の両方を文書化する
争点となっている事実や裏付けとなるメッセージや承認など、従業員の反応を正確に記録します。次に、どの点が裏付けられたか、矛盾しているか、未解決のままであるかを説明します。レビュー担当者は、承認された譲渡が行われた、特定のポリシー条項に違反した、または何が起こったのかを判断するには証拠が不十分であると結論付ける可能性があります。組織の権限を与えられた意思決定者が、その手順に基づいてさらなる行動を決定します。活動報告書はその決定を下しません。
03関連記録を保存し、レビューを計画する
よくある間違いは、証拠の保存と評価の方法を計画する前に、1 つの疑わしいイベントに対応してしまうことです。ローカル ファイル、ブラウザ履歴、セッション、録画は変更されたり、期限切れになったりする可能性があります。確立された調査プロセスを通じて、関連資料を速やかに保存します。捜査官は、該当する手順と証拠や証人に対する特定のリスクを考慮して、いつどのように従業員に通知するかを決定する必要があります。すべての従業員が証拠を改ざんしたり、公正な対応を無期限に遅らせる理由として保存を利用したりすると想定しないでください。
管轄区域固有の参照として、調査の準備に関する Acas の英国ガイダンスでは、情報源、タイミング、責任を計画することを推奨しています。また、証拠や証人が危険にさらされる可能性がある状況を労働者に通知することについても取り上げます。従業員に関連する要件を適用します。
時間枠を特定することから始めます。 1 つのイベントがより広範なパターンを示している可能性がありますが、無関係なアクティビティを数週間収集すると、プライバシーの露出が増加し、レビューが遅くなります。イベントの前後の期間に焦点を当て、証拠がそうすることを裏付ける場合にのみ拡張します。デバイスがオフラインになったり、ログが無効になったり、保持クリーンアップによって発生したギャップを記録します。
可能な限り、元のレコードをネイティブ形式で保存します。タイムスタンプ、デバイス識別子、レポートフィルター、記録メタデータをそのまま維持します。レビュー用に作業コピーを作成し、保存されたソースへのアクセスを制限します。各アイテムを誰がいつ、なぜ収集、転送、またはアクセスしたかを記録します。編集されたスクリーンショットが唯一の記録にならないように、トリミング、編集、注釈付け、または変換されたバージョンを明確に分けて保存してください。
証拠処理ログを保管する
収集時に、アイテム ID を割り当て、そのソース システム、コレクター、収集時刻とタイム ゾーン、元のファイル名または参照、収集方法、および保管場所を記録します。その後のハンドオフと変換をログに記録します。証拠プロセスでファイル ハッシュを使用する場合は、収集時にファイル ハッシュを計算して保護し、コピーをチェックするときに検証します。一致するハッシュはファイルの整合性チェックをサポートします。記録されたアクションを誰が実行したか、またはポリシーに違反したかどうかを証明するものではありません。 NIST のデジタル証拠保存ガイダンス (PDF) では、ソース文書、整合性チェック、証拠取り扱い者向けの保護されたストレージについて説明しています。
Net Monitor for Employees Pro の レポート では、コンピュータ、ユーザー、および時間のフィルタが提供され、現在のレポート出力の Export... が提供されます。エクスポートと一緒にフィルターと収集設定を記録します。 スクリーンレコーダー で、Save as video... は、選択した録画をビデオに結合します。その出力をレビュー コピーとして扱い、必要に応じてソース録音を保存します。定期的なクリーンアップによって関連するマテリアルが削除される前に、保持設定を確認してください。
コンテキストは従業員をクリアすることもできます。監督者が転送を指示したり、IT 部門がテスト用にフラグを立てたアプリケーションをインストールしたり、明らかな非アクティブさが電話、紙文書、または承認されたリモート システムを反映している可能性があります。適切なモニタリングは事実を特定します。優れた経営者は、それらの事実が何を意味するのかを判断する前に、それらの事実を確認します。
04シグナルを数える代わりにイベントを裏付ける
1 つの信号が懸念を引き起こす可能性があります。独立した記録は説明を強化したり異議を唱えたりすることができ、時間の盗難、過度の個人的な閲覧、不正なソフトウェア、または機器の不正使用の疑いを検討するときに役立ちます。独立性は重要です。1 つのイベントの 3 つのスクリーンショットは、3 つの独立した確認にはなりません。各ソースが実際に何を測定しているのか、また 2 つのレポートが同じ基礎となるログから派生しているかどうかを確認してください。
リモート従業員の労働時間が報告よりも少ない疑いがあるとします。キーボードやマウスが非アクティブであるだけでは十分ではありません。読書、電話ベースのサポート、または正当な活動休止を区別することはできません。利用可能なアプリケーションと Web サイトの記録を、タスク システムのアクティビティ、関連する記録、役割の期待と比較します。 アイドル時間レビューガイドでは、インプットの不足を仕事の不足と同一視することを避ける方法について説明しています。
記録には、要求された業務時間中に繰り返しエンターテイメント ストリーミングや個人のソーシャル メディアが記録されている可能性がありますが、必要なビジネス アプリケーションの使用は記録されていません。継続的なチケット処理を伴う役割の場合、チケットの出力、割り当てられた職務、休憩、従業員の説明を確認する必要があります。研究中心の作業やフィールドベースの作業では、同じ信号でも意味が異なる場合があります。レポート内のアクティビティが欠落している場合は、作業が欠落しているのではなく、収集が不完全であることを反映している可能性もあります。
これが、ポリシーの文言が重要である理由です。施行前に、禁止された行為、許容される個人使用、承認されたアプリケーション、報告の期待、およびデータ処理ルールを定義します。モニタリングはアクティビティを示します。 書面による職場監視ポリシーは、確認された行為が定義された一線を超えているかどうかを確認するのに役立ちます。
英国の参考として、調査の実施に関する Acas のガイダンスでは、客観的な事実調査と双方の証拠の考慮が強調されています。有用なレビューには、主張を裏付ける資料とともに、矛盾と信頼性に関する懸念が記録されています。
05封じ込めを所見として扱うことなく、アクティブなリスクを封じ込める
証拠は調査を裏付けていますが、アクティブなリスクには迅速な運用上の対応が必要な場合があります。機密データが企業のエンドポイントから未承認の宛先に流出しているように見える場合、人事プロセス全体を待つとさらに危険にさらされる可能性があります。セキュリティ所有者は、インシデント手順を通じて適切な封じ込めと保存を調整する必要があります。
環境と権限に応じて、応答には、アカウント アクセスの制限、Web サイトまたはアプリケーションのブロック、リムーバブル デバイスの制限、セッションの終了、またはエンドポイントの保護が含まれる場合があります。これらのアクションには、異なる ID、ネットワーク、またはデバイス管理システムが必要になる場合があります。正当な作業が中断されたり、証拠が変更されたりするリスクを考慮してください。マルウェアまたはデータ漏洩の疑いがある場合は、迅速なセキュリティ評価が必要です。日常的な生産性の問題には、コーチングや対象を絞ったルールが必要になる場合があります。一時的な封じ込めは保護措置であり、従業員の不正行為の証拠ではありません。
Net Monitor for Employees Pro は、ライブ画面表示、デスクトップ録画、Web サイトとアプリケーションのアクティビティ、プロセス情報、フィルタリングされたレポートを使用してこの作業をサポートします。サポートされているコントロールには、Web サイトの制限、アプリケーションとプロセスのアクション、リモート ファイル管理、エンドポイント管理が含まれます。証拠は、ポリシー文書や関連サービスからの記録と併せて使用します。この製品は、調査プロセスを置き換えたり、すべてのクラウド サービス監査イベント、転送確認、または証拠処理記録を自動的に提供したりするものではありません。
制限を適用する前に、ツールと制限のヘルプで制限の範囲を確認してください。選択したコンピュータに対する即時アクションと永続的なグローバル制限では、異なる影響があります。 インターネット制御ガイドとアプリケーションとプロセス ガイドでは、サポートされているアクションについて説明しています。何が変更されたか、誰がそれを承認したか、正規のツールがその後も機能するかどうかを文書化します。
06プライバシーを保護し、同等の基準を適用する
監視権限によって境界の必要性がなくなるわけではありません。どの会社のデバイスやアカウントが監視されるのか、どのような目的で、どのように記録が確認されるのかについて、明確に書面で通知します。コレクションを正当なビジネス ニーズに合わせます。適用される雇用、プライバシー、業界、労働協約、および契約上の要件は、特にオーディオ、キーストローク、個人用デバイス、および管轄区域を越えて働くスタッフに関しては異なります。適切なアドバイザーに提案された範囲を評価してもらいます。
調査に必要以上の情報を収集したり、録音したものを気軽に配布したりしないでください。明らかに知る必要があるマネージャー、人事、IT、セキュリティ、および弁護士へのアクセスを制限します。目的と該当する要件に合わせて保存期間を設定します。定期的な削除を一時停止する必要がある場合は、承認されたプロセスを通じて事件証拠を保存し、継続的な保存を検討します。 1 つのケースが未解決のままであるからといって、すべての従業員のアクティビティを無期限に保持しないでください。
保存されたソースと作業用コピーの両方を保護します。 録音暗号化を使用している場合は、必要な秘密キーのバックアップを安全に保管し、承認された再生に使用できるようにしてください。記録の暗号化は保存先とは別のものであり、エクスポートされたレポートや広範なケース ファイルは自動的に保護されません。それらのアイテムにも適切なアクセス制御を設定します。
一貫性が重要です。あるチームでは個人的な閲覧が容認され、別の同等の状況では罰せられる場合、その違いについては弁護できる説明が必要だ。役割要件、許可される例外、事前のガイダンス、認可、イベントの重大さを考慮しながら、同じレビュー基準を適用します。マネージャーの印象に頼るのではなく、その理由を記録してください。
しっかりと構築された記録は、規律をサポートするだけではありません。これは、行動を早期に修正し、企業データを保護し、疑惑ではなく事実を通じてルールが適用されることを示すのに役立ちます。インシデントが発生する前に証拠ソースを設定し、インシデントが発生したときに関連資料を保存し、違反が確立されていないという決定を含め、説明可能な記録に基づいて決定を下します。
07実践的なポリシー違反文書テンプレート
承認された事件管理システムまたは調査文書でこれらのフィールドを使用してください。観察結果を調査結果とは別に記録し、説明のないスクリーンショットのコレクションを貼り付けるのではなく、ソース参照を添付します。
- ケースと範囲: ケース ID、調査員、懸念事項、承認された目的、デバイスまたはアカウント、およびレビュー期間。
- 適用されるルール: ポリシー名、バージョン、発効日、関連条項、通信記録、および既知の例外。
- 観察された事実: タイムゾーンを含む日付付きのシーケンスと各重要な記述の証拠 ID。
- 証拠登録: ソース、収集方法と収集時間、収集者、保護された場所、使用された場合の完全性の詳細、およびアクセスまたは転送履歴。
- 従業員の反応: 説明、争点となっている事実、裏付けとなる資料、関連する各点の確認方法。
- 制限と発見: 収集のギャップ、矛盾する証拠、未解決の疑問、ポリシーに基づいて何が確立されているか、何が確立されていないのか。
- 回答とレビュー: 権限を与えられた意思決定者、封じ込めまたはフォローアップ、理由、レビュー日、および証拠保持の決定。
ファイルを閉じる前に、他の承認されたレビュー担当者がタイムラインを再構築し、記憶に頼らずに結論を理解できるかどうかを尋ねてください。答えが「いいえ」の場合は、ソース参照を改善するか、残っている不確実性を文書化します。
08ポリシー違反の証拠: よくある質問
ポリシー違反の証拠として適切な例は何ですか?
不正なファイル転送の疑いがある場合は、該当するポリシー、デバイスとユーザーのアクティビティ記録、関連する画面映像、利用可能な宛先サービス記録、およびレビューメモを使用して文書化できます。この例は、各発言がソースまで追跡可能であり、従業員の説明と未解決の事実が含まれている場合に役立ちます。
スクリーンショットは従業員の不正行為を証明するのに十分ですか?
スクリーンショットには、その時点で表示されていたものを示すことができます。誰がアクションを実行したか、転送が完了したかどうか、またはアクティビティが承認されたかどうかが確立されない場合があります。ソースとコンテキストを保存し、発見を行う前に関連する事実を裏付けます。
観察と所見の違いは何ですか?
「記録にアップロード ダイアログが表示されている」は観察です。 「従業員が第 4.2 条に違反した不正な異動を完了した」という事実は、完了、帰属、権限の欠如、および適用される規則についての裏付けが必要な所見です。これらのチェックを省略しないでください。
監視ソフトウェアは完全な保管過程を作成しますか?
自動的には行われません。モニタリングはソース記録とエクスポートを提供できますが、組織は証拠プロセスを通じて収集、処理、アクセス、保存、およびあらゆる変換を文書化する必要があります。タイムスタンプ、暗号化された記録、またはエクスポートされたレポートだけでは、完全な処理履歴とは言えません。
捜査証拠はどのくらいの期間保存する必要がありますか?
すべてのケースに適合する単一の期間はありません。承認された保存ポリシーと該当する要件に従い、アクティブな案件に必要な資料を保存し、保存期間が延長された場合は文書化します。レポートと記録のクリーンアップを個別に確認し、全体を通じてアクセスを制限します。