Pruebas de infracciones de políticas
Ejemplo de pruebas de una infracción de políticas bien fundamentado
Documente una posible transferencia no autorizada con una cronología objetiva, un registro de pruebas y la explicación del empleado. Conserve las fuentes y distinga las observaciones de las conclusiones.
A las 9:12, un responsable recibe una queja de un cliente. El empleado encargado afirma que nunca recibió el mensaje. La cuestión ya no es si alguien considera que no respondió, sino si la empresa puede determinar qué ocurrió, cuándo y qué política se aplica. Un ejemplo útil de pruebas de una infracción de políticas responde con registros que otro revisor puede comprobar.
Esta distinción importa a las pequeñas y medianas empresas. Una acusación imprecisa genera conflictos, consume tiempo y puede provocar un trato injusto. Un registro fechado, la política pertinente y una revisión documentada ofrecen un punto de partida objetivo. Antes de concluir, deben considerarse la información que falta, las autorizaciones y la explicación del empleado.
¿Qué es un ejemplo útil de pruebas de una infracción de políticas?
Es una secuencia documentada que relaciona un posible incumplimiento con un dispositivo o cuenta, un periodo, la norma aplicable y las fuentes conservadas. Distingue lo observado de lo no verificado, incluye elementos que puedan exculpar al empleado y explica cómo se llegó a la conclusión. «Bien fundamentado» significa verificable y respaldado; ningún registro de supervisión garantiza por sí solo un resultado jurídico.
01¿Qué hace fiables las pruebas de una infracción?
Una prueba no es simplemente una captura sospechosa. Vincula una acción observada con una norma concreta y conserva contexto suficiente para que dirección, Recursos Humanos o TI comprendan el evento. La acusación plantea una inquietud; las pruebas permiten contrastarla.
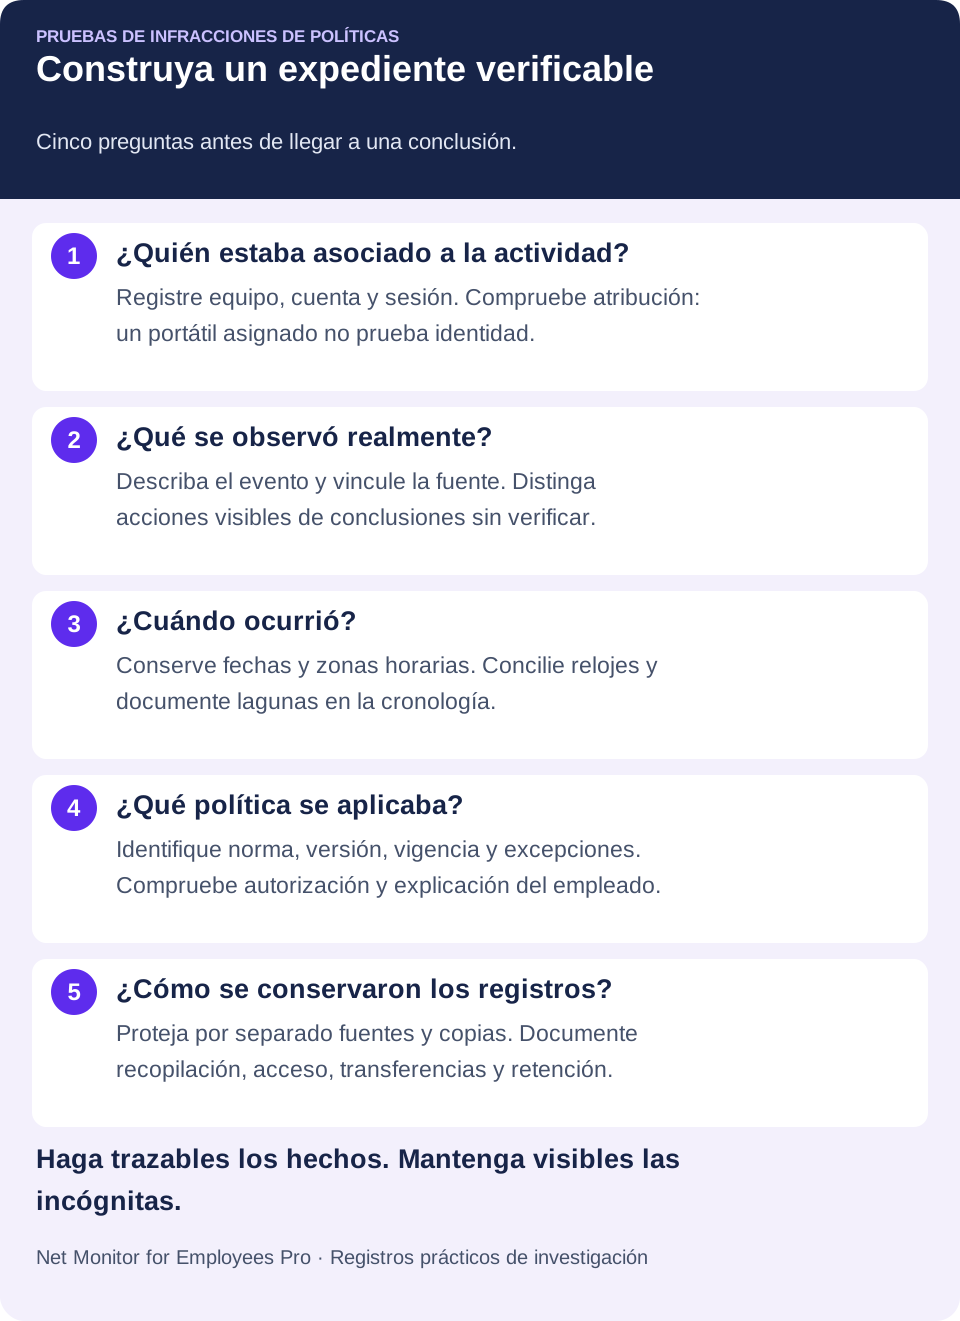
Un expediente útil responde a cinco preguntas: quién estaba asociado al equipo o cuenta, qué se observó, cuándo, qué política regía y cómo se conservó el registro. Declare las dudas sobre atribución u horarios. La ausencia de un detalle no siempre inutiliza la prueba, pero puede limitar las conclusiones que permite.
Por ejemplo, una captura de un sitio prohibido pierde fuerza sin nombre del equipo, contexto de usuario, fecha y actividad circundante. Puede mostrar una página abierta sin demostrar quién la abrió, cuánto la atendió o si afectó al trabajo. Un informe de actividad web filtrado y un segmento pertinente de grabación aportan contexto. Aun así, una pestaña abierta no prueba intención ni una transferencia completada.
Ajuste la revisión al riesgo. Una duda menor de productividad puede requerir revisar un informe y conversar. El posible robo de datos, acoso, acceso indebido o incumplimiento grave puede exigir conservación especializada, acceso más restringido e intervención de RR. HH., seguridad o asesoría jurídica. Aplique el procedimiento de investigación y los requisitos correspondientes.
02Ejemplo de pruebas: una posible transferencia de archivos no autorizada
Considere este supuesto ficticio de formación. La política prohíbe transferir listas de clientes, datos financieros o archivos internos a almacenamiento personal sin autorización escrita. Un empleado de ventas va a dejar la empresa y TI detecta actividad inusual en su portátil corporativo. La salida justifica revisar accesos, pero no demuestra conducta indebida.
El expediente no debe empezar con «El empleado robó archivos». Esa conclusión necesita respaldo. Describa primero la preocupación y ordene los registros disponibles. Asigne un identificador a cada prueba para poder relacionar cada afirmación con su fuente.
| Elemento probatorio | Qué puede establecer | Qué falta comprobar |
|---|---|---|
| E01 · Política y constancia de recepción | La versión vigente y el registro de que se comunicó al empleado. | La cláusula pertinente, fecha de vigencia, excepciones aprobadas y si la conducta entra en su ámbito. |
| E02 · Informe de actividad del equipo | Acceso a un sitio o aplicación de almacenamiento en el contexto registrado de equipo y usuario, a las horas indicadas. | Atribución de cuenta, sesiones compartidas o remotas, zona horaria y lagunas de captura. Una visita no demuestra una carga. |
| E03 · Grabación o capturas de pantalla | La secuencia visible: selección de carpeta, diálogo de carga y mensajes de progreso o finalización. | Si cubre toda la acción. Seleccionar archivos o ver progreso no demuestra una entrega correcta. |
| E04 · Datos de archivos y carpetas | Nombres, rutas, versiones, fechas y sensibilidad empresarial determinada mediante fuentes autorizadas. | Qué archivos estuvieron realmente implicados. El nombre de una carpeta no acredita todos sus contenidos ni el alcance de la exposición. |
| E05 · Registros del servicio, acceso o seguridad | Eventos disponibles de la cuenta de destino, resultados de transferencia y detalles de sesión del sistema correspondiente. | Si el registro refleja una carga completada, una simple conexión u otra cosa; comprobar también reloj y cobertura. |
| E06 · Notas de investigación y manejo | Quién recopiló y revisó cada elemento, cuándo y cómo se conservó, y qué explicaciones se consideraron. | Preguntas pendientes, autoridad para acceder, respuesta del empleado y fundamento de la conclusión final. |
Ejemplo de resumen objetivo de un incidente
La nota inicial siguiente describe deliberadamente un posible incumplimiento. Nombres, identificadores y fechas son ilustrativos. En este supuesto, el revisor ha conciliado las marcas de tiempo con UTC y documentado esa comprobación.
«El 8 de mayo de 2026, entre las 16:06 y las 16:18 UTC, el informe E02 registra acceso a un sitio de almacenamiento en la nube en el contexto del usuario conectado al portátil SALES-17. La grabación E03 muestra la selección de “2026 Renewal Pipeline” y un indicador de progreso de carga. No establece la entrega final ni la titularidad de la cuenta de destino. La política E01, cuya recepción se confirmó el 4 de enero de 2026, prohíbe transferencias no aprobadas de datos de clientes e internos a cuentas personales. Se están comprobando los registros del servicio de destino, la atribución de la cuenta y posibles autorizaciones escritas. No se ha concluido nada sobre el motivo ni sobre una transferencia no autorizada completada».
Esta descripción es concreta, objetiva y verificable. Expone lo visible sin suponer intención. Si un registro obtenido con autorización confirma después la carga, añada su ID y el hecho exacto que respalda. Documente y compruebe cualquier permiso escrito válido que aporte el empleado. Si faltan hechos esenciales, registre esa limitación; no transforme sospechas en certeza. La conclusión debe seguir a la revisión completa.
Documente la explicación y el resultado
Registre fielmente la respuesta del empleado, los hechos discutidos y mensajes o autorizaciones de apoyo. Explique qué se corroboró, contradijo o quedó abierto. El revisor podría establecer una transferencia autorizada, una infracción concreta o pruebas insuficientes. La persona facultada decide las medidas posteriores conforme al procedimiento; el informe de actividad no decide por ella.
03Conserve los registros pertinentes y planifique la revisión
Un error frecuente es reaccionar antes de planificar la conservación y valoración. Archivos locales, historial, sesiones y grabaciones pueden cambiar o caducar. Preserve pronto lo pertinente mediante el procedimiento establecido. El investigador debe decidir cómo y cuándo informar al empleado, atendiendo al procedimiento y a riesgos concretos para pruebas o testigos. No presuponga que todos alterarán pruebas ni retrase indefinidamente una respuesta justa por conservarlas.
Como referencia específica del Reino Unido, la guía de Acas para preparar una investigación recomienda planificar fuentes, tiempos y responsabilidades. También aborda cómo informar al trabajador y los riesgos para pruebas o testigos. Aplique los requisitos pertinentes para su plantilla.
Delimite primero el periodo. Un evento puede revelar un patrón mayor, pero recopilar semanas de actividad ajena al caso aumenta la exposición de datos y retrasa la revisión. Céntrese en el antes y después del evento; amplíe solo si las pruebas lo justifican. Documente lagunas por equipos desconectados, registros desactivados o limpieza automática.
Preserve los originales en su formato nativo cuando sea posible. Mantenga fechas, identificadores, filtros y metadatos. Cree copias de trabajo y restrinja el acceso a las fuentes. Anote quién recopiló, transfirió o consultó cada elemento, cuándo y por qué. Separe versiones recortadas, censuradas, anotadas o convertidas para que una captura editada no sea el único registro.
Mantenga un registro de manejo de pruebas
Al recopilar, asigne un ID y anote sistema de origen, persona, hora y zona horaria, nombre original o referencia, método y ubicación. Registre entregas y transformaciones posteriores. Si usa hashes, calcúlelos y protéjalos al recoger los archivos y verifíquelos al comprobar copias. Un hash coincidente ayuda a verificar integridad, pero no demuestra autoría ni infracción. La guía de conservación de pruebas digitales de NIST (PDF) trata documentación de fuentes, integridad y almacenamiento protegido.
En Net Monitor for Employees Pro, Reporting ofrece filtros de equipo, usuario y tiempo, con Export... para el informe actual. Guarde filtros y ajustes de captura junto al exportado. En Screen Recorder, Save as video... combina grabaciones seleccionadas en un vídeo. Trátelo como copia de revisión y conserve las fuentes si el caso lo requiere. Revise la retención antes de que la limpieza elimine material pertinente.
El contexto también puede exculpar. Un supervisor pudo ordenar la transferencia; TI pudo instalar la aplicación para pruebas; la aparente inactividad pudo corresponder a llamadas, documentos en papel o un sistema remoto aprobado. Una buena supervisión identifica hechos. Una buena dirección comprueba qué significan.
04Corrobore el evento en lugar de contar señales
Una señal puede suscitar preocupación. Registros independientes pueden confirmar o cuestionar una explicación sobre fraude horario, navegación personal excesiva, software no autorizado o uso indebido. Tres capturas del mismo evento no son tres confirmaciones independientes. Compruebe qué mide cada fuente y si dos informes proceden del mismo registro.
Suponga que se sospecha que alguien trabaja menos horas de las declaradas. La inactividad del teclado o ratón no distingue lectura, soporte telefónico o una pausa legítima de falta de trabajo. Compare aplicaciones y sitios con actividad del sistema de tareas, grabaciones pertinentes y expectativas del puesto. La guía de revisión de inactividad explica cómo evitar equiparar ausencia de entradas con ausencia de trabajo.
Los registros podrían mostrar entretenimiento y redes sociales personales durante horas declaradas, sin uso registrado de la aplicación laboral requerida. En atención continua de incidencias, revise casos resueltos, tareas, pausas y explicación. En investigación o trabajo de campo, las mismas señales pueden significar algo diferente. La actividad ausente también puede deberse a captura incompleta.
Por eso importa la política escrita. Defina conductas prohibidas, uso personal admisible, aplicaciones aprobadas, expectativas de información y reglas de datos antes de aplicarlas. La supervisión muestra actividad; la política escrita de supervisión laboral ayuda a determinar si la conducta confirmada traspasó un límite definido.
La guía británica de Acas para realizar una investigación destaca la búsqueda objetiva de hechos y las pruebas de ambas partes. Registre contradicciones y dudas de fiabilidad junto con los elementos que apoyan la acusación.
05Contenga el riesgo activo sin confundirlo con una conclusión
Las pruebas respaldan la investigación, pero un riesgo activo puede exigir respuesta inmediata. Si parece que datos sensibles salen hacia un destino no aprobado, esperar todo el proceso de RR. HH. podría permitir más exposición. Seguridad debe coordinar contención proporcionada y conservación conforme al procedimiento de incidentes.
Según entorno y autoridad, puede limitar cuentas, bloquear sitios o aplicaciones, restringir dispositivos extraíbles, terminar sesiones o proteger el equipo. Esto puede requerir distintos sistemas de identidad, red o gestión. Considere la interrupción de trabajo legítimo y la alteración de pruebas. El posible malware o la exfiltración requieren evaluación rápida; problemas rutinarios de productividad pueden necesitar orientación o reglas específicas. Contener temporalmente protege, pero no demuestra conducta indebida.
Net Monitor for Employees Pro aporta visualización en directo, grabaciones de escritorio, actividad web y de aplicaciones, procesos e informes filtrados. Sus controles incluyen restricciones web, acciones sobre aplicaciones y procesos, archivos remotos y administración de equipos. Use estas pruebas junto con políticas y registros de los servicios pertinentes. El producto no sustituye una investigación ni aporta automáticamente todos los eventos de auditoría en la nube, confirmaciones de transferencia o registros de custodia.
Antes de restringir, revise el alcance en la ayuda de Tools and Restrictions. Las acciones inmediatas sobre equipos seleccionados difieren de restricciones globales persistentes. Las guías de Internet Control y Applications and Processes explican las acciones compatibles. Documente cambios, aprobación y funcionamiento posterior de herramientas legítimas.
06Proteja la privacidad y aplique criterios comparables
La facultad de supervisar no elimina los límites. Informe por escrito qué dispositivos y cuentas se supervisan, para qué y cómo se revisarán los registros. Ajuste la captura a necesidades legítimas. Los requisitos laborales, de privacidad, sectoriales, contractuales y colectivos varían, especialmente para audio, pulsaciones, equipos personales y trabajadores en distintas jurisdicciones. Solicite una valoración especializada del alcance.
No recopile más de lo necesario ni difunda grabaciones informalmente. Limite el acceso a responsables, RR. HH., TI, seguridad y asesores que lo necesiten. Establezca plazos adecuados al propósito y los requisitos. Suspenda la eliminación rutinaria de pruebas solo mediante el proceso aprobado y revise su conservación posterior. Un caso abierto no justifica guardar indefinidamente toda la actividad de la plantilla.
Proteja fuentes y copias. Si usa cifrado de grabaciones, conserve seguras y disponibles las copias de las claves privadas necesarias para reproducirlas con autorización. El cifrado es independiente del destino de almacenamiento y no protege automáticamente informes exportados ni todo el expediente. Aplique controles de acceso también a esos elementos.
La coherencia importa. Si un equipo tolera navegación personal y otro la sanciona en circunstancias comparables, la diferencia necesita explicación defendible. Aplique criterios comunes considerando funciones, excepciones, orientación previa, autorizaciones y gravedad. Documente el razonamiento en lugar de impresiones.
Un buen registro no solo respalda disciplina. Ayuda a corregir temprano, proteger datos y aplicar reglas basadas en hechos. Configure las fuentes antes del incidente, conserve lo relevante cuando ocurra y decida sobre un expediente explicable, incluida la conclusión de que no se acreditó ninguna infracción.
07Plantilla práctica para documentar infracciones de políticas
Use estos campos en el sistema de casos o documento aprobado. Separe observaciones y conclusiones, y adjunte referencias a fuentes en vez de capturas sin explicación.
- Caso y alcance: ID, investigador, preocupación, propósito autorizado, dispositivos o cuentas y periodo revisado.
- Norma aplicable: nombre, versión, vigencia, cláusula, constancia de comunicación y excepciones conocidas.
- Hechos observados: secuencia fechada con zonas horarias e ID de prueba para cada afirmación relevante.
- Registro de pruebas: fuente, método y fecha de recopilación, persona, ubicación protegida, integridad cuando proceda e historial de accesos o transferencias.
- Respuesta del empleado: explicación, hechos discutidos, material de apoyo y comprobación de cada punto pertinente.
- Limitaciones y conclusión: lagunas, contradicciones, preguntas pendientes y lo acreditado o no según la política.
- Respuesta y seguimiento: persona facultada, contención o medidas, motivo, fecha de revisión y decisión de conservación.
Antes de cerrar, pregunte si otro revisor autorizado podría reconstruir la cronología y entender la conclusión sin depender de su memoria. Si no, mejore las referencias o documente la incertidumbre restante.
08Pruebas de infracciones: preguntas frecuentes
¿Qué es un buen ejemplo de pruebas de una infracción?
Una posible transferencia no autorizada puede documentarse con política, actividad de equipo y usuario, grabación pertinente, registros disponibles del destino y notas de revisión. Es útil si cada afirmación remite a una fuente e incluye explicación del empleado y hechos no resueltos.
¿Basta una captura para demostrar conducta indebida?
Una captura muestra lo visible en un momento. Puede no establecer autoría, finalización de la transferencia o autorización. Preserve fuente y contexto y corrobore los hechos antes de concluir.
¿En qué se diferencian observación y conclusión?
«La grabación muestra un diálogo de carga» es una observación. «El empleado completó una transferencia no autorizada que vulneró la cláusula 4.2» exige demostrar finalización, atribución, falta de permiso y norma aplicable. No omita estas comprobaciones.
¿La supervisión crea una cadena de custodia completa?
No automáticamente. Puede aportar fuentes y exportaciones; la organización debe documentar recopilación, manejo, acceso, conservación y transformaciones. Una fecha, grabación cifrada o informe exportado no constituyen por sí solos un historial completo.
¿Cuánto tiempo deben conservarse las pruebas?
No existe un plazo universal. Siga la política y requisitos aplicables, preserve material necesario para asuntos activos y documente prórrogas. Compruebe por separado la limpieza de informes y grabaciones, restringiendo siempre el acceso.