Evidenze di violazione delle policy/Guida pratica
Esempio di prova di violazione delle policy: documentare un incidente
Scopri come documentare un sospetto trasferimento di file non autorizzato con una sequenza temporale effettiva, un registro delle prove e la spiegazione del dipendente. Conservare i record di origine e distinguere le osservazioni dai risultati.
Un amministratore vede un laptop aziendale aprire un sito Web di archiviazione personale mentre è selezionata una cartella del cliente. Il dipendente dice che il trasferimento è stato approvato. Un utile esempio di prova di violazione delle policy collega tale preoccupazione alla regola applicabile, ai record di origine e ai controlli di autorizzazione senza dare per scontato che si sia verificata una violazione completa.
Per le piccole e medie imprese, questa distinzione è importante. Un'accusa vaga crea conflitto, fa perdere tempo alla gestione e può portare a un trattamento ingiusto. Una registrazione datata delle attività, abbinata alla politica pertinente e a una revisione documentata, fornisce al management un punto di partenza concreto. L’indagine deve comunque considerare le informazioni mancanti, l’autorizzazione e la spiegazione del dipendente prima di giungere a una conclusione.
Qual è un utile esempio di prova di violazione delle policy?
Un file del caso utile collega l'evento osservato a un dispositivo o account, un periodo di tempo, la regola applicabile e le fonti conservate. Includere prove contraddittorie, la spiegazione del dipendente e domande irrisolte. Un record revisionabile supporta una decisione ragionata; non garantisce un esito legale.
01Cosa rende affidabili le prove di violazione delle norme?
La prova non è semplicemente uno screenshot di qualcosa di discutibile. Si tratta di un record che collega un'azione osservata a una regola aziendale specifica e preserva un contesto sufficiente affinché un manager, un revisore delle risorse umane o un amministratore IT possa comprendere l'evento. Un'accusa descrive una preoccupazione; le prove forniscono il materiale utilizzato per testarlo.
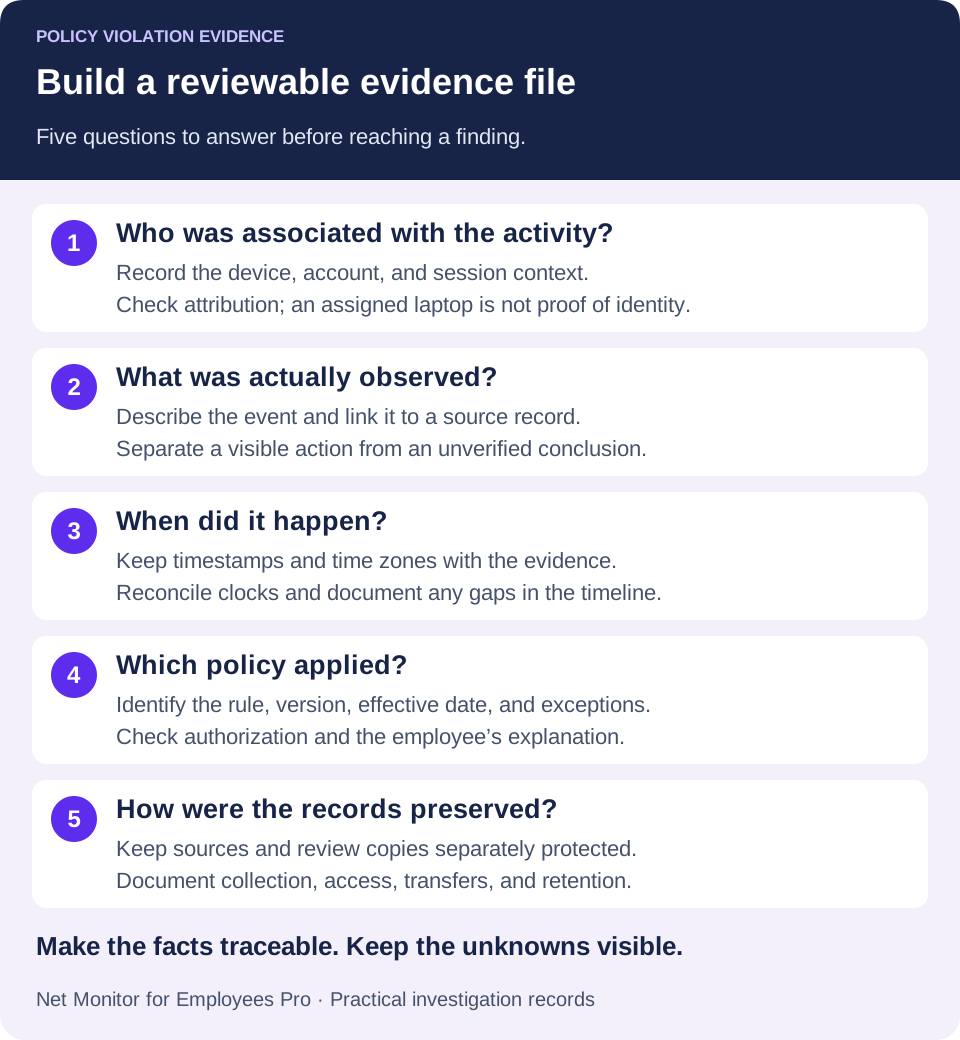
Un utile file di prove risponde a cinque domande: chi è stato associato al dispositivo o all'account, cosa è stato osservato, quando si è verificato, quale policy è stata applicata e come è stato conservato il record. Se l'attribuzione o la tempistica sono incerte, dichiarare tale incertezza. Un dettaglio mancante non rende sempre inutili le prove, ma può limitare la scoperta supportata dalla documentazione.
Ad esempio, uno screenshot che mostra un sito Web vietato è più debole senza nome del dispositivo, contesto utente, timestamp o attività circostante. Potrebbe mostrare una pagina aperta, ma non chi l'ha aperta, per quanto tempo qualcuno l'ha utilizzata o se il suo utilizzo ha influito sul lavoro. Un rapporto sull'attività del sito web filtrato e un segmento di registrazione dello schermo pertinente aggiungono contesto. Hanno ancora bisogno di interpretazione: una scheda aperta non è una prova di intenti o un trasferimento di file completato.
Abbina la recensione al rischio. Un piccolo problema di produttività può richiedere una revisione del rapporto e una conversazione. Sospetti furti di dati, molestie, accessi non autorizzati o gravi problemi di conformità possono richiedere la conservazione di specialisti, un accesso più rigoroso e il coinvolgimento delle risorse umane, della leadership della sicurezza o di consulenti legali. Utilizzare la procedura di indagine dell’organizzazione e i requisiti applicabili alla situazione.
02Esempio di prova di violazione delle policy: un sospetto trasferimento di file non autorizzato
Considera questo esempio di formazione fittizia. La politica aziendale vieta il trasferimento di elenchi di clienti, documenti finanziari o file di progetti interni in archivi personali senza autorizzazione scritta. Un addetto alle vendite si sta preparando a lasciare l'azienda e l'IT nota un'attività insolita sul laptop aziendale assegnato. La partenza fornisce il contesto per una revisione dell’accesso, ma non è una prova di cattiva condotta.
Il pacchetto di prove non deve iniziare con "File rubati dal dipendente". Questa è una conclusione che richiede sostegno. Inizia con la preoccupazione, quindi documenta i record disponibili in una sequenza chiara. Assegna a ciascun elemento un ID di prova in modo che il revisore possa risalire a un'affermazione fino alla sua fonte.
| Elemento di prova | Cosa può stabilire | Cosa è ancora da verificare |
|---|---|---|
| E01 · Politica e riconoscimento | La versione della polizza in vigore e la registrazione che è stata comunicata al dipendente. | La clausola pertinente, la data di entrata in vigore, le eccezioni approvate e se la condotta rientra in tale regola. |
| E02 · Rapporto sull'attività dell'endpoint | Accesso a un sito Web o a un'applicazione di archiviazione nel dispositivo registrato e nel contesto dell'utente, negli orari indicati. | Attribuzione account, sessioni condivise o remote, fuso orario e lacune nella raccolta. Una visita da sola non dimostra il caricamento. |
| E03 · Registrazione dello schermo o screenshot | La sequenza visibile, come la selezione della cartella, una finestra di dialogo di caricamento e qualsiasi messaggio di avanzamento o completamento visualizzato. | Indica se la registrazione copre l'intera azione. La selezione del file o un indicatore di avanzamento da soli non dimostrano la corretta consegna. |
| E04 · Dettagli di file e cartelle | Nomi, percorsi, versioni, timestamp e sensibilità aziendale pertinenti stabiliti da fonti autorizzate. | Quali file erano effettivamente coinvolti. Il nome di una cartella non stabilisce il contenuto di ogni file o l'ambito di esposizione. |
| E05 · Documenti di servizio, accesso o sicurezza | Eventi dell'account di destinazione disponibili, risultati del trasferimento e dettagli della sessione dal sistema pertinente. | Se il log registra un caricamento completato, semplicemente una connessione o qualcos'altro; riconciliare anche l'orologio e la copertura. |
| E06 · Note di indagine e gestione | Chi ha raccolto e rivisto ciascun elemento, quando e come è stato conservato e quali spiegazioni sono state prese in considerazione. | Domande irrisolte, autorità di accesso, risposta del dipendente e base per la conclusione finale. |
Esempio di riepilogo di un incidente fattuale
La nota iniziale di seguito descrive deliberatamente una possibile violazione. Tutti i nomi, gli identificatori e le date sono illustrativi. Per questo esempio, il revisore ha riconciliato i timestamp rilevanti con l'UTC e ha registrato il controllo nel fascicolo del caso.
"L'8 maggio 2026, tra le 16:06 e le 16:18 UTC, il rapporto di attività E02 registra l'accesso a un sito Web di archiviazione cloud nel contesto utente registrato del laptop SALES-17. La registrazione E03 mostra la selezione della cartella "2026 Renewal Pipeline" e un indicatore di avanzamento del caricamento. La registrazione disponibile non stabilisce la consegna finale o la proprietà dell'account di destinazione. Politica E01, riconosciuta il 4 gennaio 2026, vieta i trasferimenti non approvati di dati aziendali interni e dei clienti ad account personali. Il revisore sta controllando i record del servizio di destinazione, l'attribuzione dell'account e qualsiasi autorizzazione scritta. Non è stata effettuata alcuna individuazione del motivo o di un trasferimento non autorizzato completato.
Questa dichiarazione è specifica, basata sui fatti e verificabile. Descrive l'attività visibile senza presupporre un intento. Se un record di servizio autorizzato conferma successivamente un caricamento completato, aggiungi il suo ID di prova e il risultato esatto che supporta. Se il dipendente produce un'approvazione scritta valida, documentarla e verificarla. Se i fatti materiali rimangono non disponibili, registrare la limitazione anziché convertire il sospetto in certezza. Un risultato dovrebbe seguire la revisione completata, non precederla.
Documentare sia la spiegazione che il risultato
Registrare accuratamente la risposta del dipendente, compresi i fatti contestati ed eventuali messaggi o approvazioni di supporto. Quindi spiegare quali punti sono stati confermati, contraddetti o lasciati irrisolti. Un revisore potrebbe concludere che si è verificato un trasferimento autorizzato, che una particolare clausola della policy è stata violata o che le prove non sono sufficienti per determinare cosa sia successo. Il decisore autorizzato dell’organizzazione determina ogni ulteriore azione nell’ambito della sua procedura; il rapporto di attività non prende tale decisione.
03Conserva i record pertinenti e pianifica la revisione
Un errore comune è reagire a un evento sospetto prima di pianificare come preservare e valutare le prove. File locali, cronologia del browser, sessioni e registrazioni possono cambiare o scadere. Conservare tempestivamente il materiale rilevante attraverso il processo di indagine stabilito. L'investigatore dovrebbe decidere come e quando avvisare il dipendente, considerando la procedura applicabile e qualsiasi rischio specifico per prove o testimoni. Non dare per scontato che ogni dipendente altererà le prove o utilizzerà la conservazione come motivo per ritardare indefinitamente una risposta equa.
Per un riferimento specifico alla giurisdizione, le linee guida di Acas nel Regno Unito sulla preparazione di un'indagine raccomandano di pianificare le fonti, i tempi e le responsabilità. Riguarda inoltre l'informazione del lavoratore e le circostanze in cui prove o testimoni potrebbero essere a rischio. Applica i requisiti rilevanti per la tua forza lavoro.
Iniziare identificando la finestra temporale. Un evento può indicare un modello più ampio, ma raccogliere settimane di attività non correlate aumenta l’esposizione alla privacy e rallenta la revisione. Concentrarsi sul periodo precedente e successivo all'evento, quindi espandere solo quando le prove lo supportano. Registra eventuali lacune causate dallo stato offline di un dispositivo, dalla disabilitazione della registrazione o dalla pulizia della conservazione.
Conservare i record originali nella loro forma nativa ove possibile. Mantieni intatti timestamp, identificatori del dispositivo, filtri dei report e metadati di registrazione. Produrre copie di lavoro per la revisione e limitare l'accesso alla fonte preservata. Registra chi ha raccolto, trasferito o effettuato l'accesso a ciascun elemento, quando e perché. Mantieni chiaramente separate le versioni ritagliate, oscurate, annotate o convertite in modo che uno screenshot modificato non diventi l'unico record.
Conservare un registro di gestione delle prove
Al momento del ritiro, assegnare un ID articolo e registrarne il sistema di origine, il raccoglitore, l'ora e il fuso orario del ritiro, il nome o il riferimento del file originale, il metodo di raccolta e il percorso di archiviazione. Registra i successivi trasferimenti e trasformazioni. Laddove il processo di prova utilizza hash di file, calcolali e proteggili al momento della raccolta e verificali durante il controllo delle copie. Un hash corrispondente supporta i controlli di integrità dei file; non dimostra chi ha eseguito l'azione registrata o se ha violato una policy. La guida alla conservazione delle prove digitali (PDF) del NIST spiega la documentazione originale, i controlli di integrità e l'archiviazione protetta per i gestori delle prove.
In Net Monitor for Employees Pro, Reporting fornisce filtri per computer, utente e ora, con Export... per l'output del report corrente. Registra i filtri e le impostazioni della raccolta insieme all'esportazione. In Registratore schermo, Save as video... combina le registrazioni selezionate in un video. Tratta l'output come una copia di revisione e conserva le registrazioni originali quando il caso lo richiede. Rivedi le impostazioni di conservazione prima che la pulizia di routine rimuova il materiale pertinente.
Il contesto può anche cancellare un dipendente. Un supervisore potrebbe aver diretto il trasferimento, l'IT potrebbe aver installato l'applicazione contrassegnata per il test o l'apparente inattività potrebbe riflettere una telefonata, documenti cartacei o un sistema remoto approvato. Un buon monitoraggio identifica i fatti. Una buona gestione controlla questi fatti prima di decidere cosa significano.
04Conferma l'evento invece di contare i segnali
Un segnale può sollevare una preoccupazione. Documenti indipendenti possono rafforzare o contestare la spiegazione, il che è utile quando si esaminano presunti furti di tempo, navigazione personale eccessiva, software non autorizzato o uso improprio delle apparecchiature. L'indipendenza conta: tre screenshot di un evento non sono tre conferme indipendenti. Controlla cosa misura effettivamente ciascuna fonte e se due report derivano dallo stesso registro sottostante.
Supponiamo che un dipendente remoto sia sospettato di lavorare meno ore di quanto riportato. L’inattività della tastiera o del mouse da sola non è sufficiente. Non può distinguere la lettura, il supporto telefonico o una pausa legittima dal disimpegno. Confronta i record disponibili delle applicazioni e dei siti Web con l'attività del sistema di attività, le registrazioni pertinenti e le aspettative del ruolo. La guida alla revisione nei tempi di inattività spiega come evitare di equiparare la mancanza di input alla mancanza di lavoro.
I record potrebbero mostrare ripetuti streaming di intrattenimento e social media personali durante l'orario di lavoro dichiarato, senza alcun utilizzo registrato dell'applicazione aziendale richiesta. Per un ruolo che prevede la gestione continua dei ticket, ciò garantisce il controllo dell'output dei ticket, dei compiti assegnati, delle pause e della spiegazione del dipendente. Per il lavoro di ricerca o sul campo, gli stessi segnali possono significare qualcosa di diverso. L'attività mancante in un report può anche riflettere una raccolta incompleta, non un lavoro mancante.
Ecco perché il linguaggio politico è importante. Definire la condotta vietata, l'uso personale accettabile, le applicazioni approvate, le aspettative di reporting e le regole di gestione dei dati prima dell'applicazione. Il monitoraggio mostra l'attività; la politica scritta di monitoraggio sul posto di lavoro aiuta a stabilire se la condotta confermata ha oltrepassato un limite definito.
Come riferimento per il Regno Unito, le linee guida di Acas sullo svolgimento di un'indagine enfatizzano l'individuazione oggettiva dei fatti e la considerazione delle prove da entrambe le parti. Un'utile revisione registra contraddizioni e problemi di affidabilità insieme al materiale a sostegno dell'accusa.
05Contenere il rischio attivo senza considerare il contenimento come una constatazione
Le prove supportano un'indagine, ma un rischio attivo potrebbe richiedere una pronta risposta operativa. Se sembra che i dati sensibili lascino un endpoint aziendale per una destinazione non approvata, l'attesa dell'intero processo HR potrebbe consentire un'ulteriore esposizione. Il proprietario della sicurezza dovrebbe coordinare il contenimento e la preservazione proporzionati attraverso la procedura dell’incidente.
A seconda dell'ambiente e dell'autorità, la risposta può includere la limitazione dell'accesso all'account, il blocco di un sito Web o di un'applicazione, la limitazione dei dispositivi rimovibili, la conclusione di una sessione o la protezione dell'endpoint. Queste azioni potrebbero richiedere diversi sistemi di gestione di identità, rete o dispositivi. Considerare il rischio di interrompere il lavoro legittimo e di modificare le prove. Il sospetto malware o l'esfiltrazione di dati necessitano di una tempestiva valutazione della sicurezza; i problemi di produttività di routine possono richiedere coaching o una regola mirata. Il contenimento temporaneo è una misura protettiva, non una prova della cattiva condotta dei dipendenti.
Net Monitor for Employees Pro supporta questo lavoro con visualizzazione di schermate live, registrazioni desktop, attività di siti Web e applicazioni, informazioni sui processi e report filtrati. I controlli supportati includono restrizioni sui siti Web, azioni di applicazioni e processi, gestione remota dei file e amministrazione degli endpoint. Utilizzare le prove insieme ai documenti politici e ai registri dei servizi pertinenti. Il prodotto non sostituisce un processo di indagine né fornisce automaticamente ogni evento di audit del servizio cloud, conferma di trasferimento o record di gestione delle prove.
Prima di applicare una restrizione, controllane l'ambito nella guida Strumenti e restrizioni. Le azioni immediate su computer selezionati e le restrizioni globali persistenti hanno effetti diversi. La guida al controllo Internet e la guida alle applicazioni e ai processi spiegano le azioni supportate. Documenta cosa è stato modificato, chi lo ha approvato e se gli strumenti legittimi funzionano ancora in seguito.
06Proteggere la privacy e applicare standard comparabili
L'autorità di controllo non elimina la necessità di confini. Fornire una chiara comunicazione scritta su quali dispositivi e account aziendali possono essere monitorati, per quale scopo e come i registri possono essere esaminati. Adattare la raccolta alle legittime esigenze aziendali. I requisiti applicabili in materia di occupazione, privacy, settore, contratto di lavoro e contrattuali variano, in particolare per audio, sequenze di tasti, dispositivi personali e personale che lavora in diverse giurisdizioni. Chiedere al consulente appropriato di valutare l'ambito proposto.
Evitare di raccogliere più di quanto necessario per l'indagine e non far circolare le registrazioni in modo casuale. Limita l'accesso a manager, risorse umane, IT, sicurezza e consulenti con una necessità definita di sapere. Imposta periodi di conservazione adatti allo scopo e ai requisiti applicabili. Conservare le prove del caso attraverso il processo approvato quando l'eliminazione di routine deve essere sospesa, quindi rivederne la conservazione continua. Non mantenere tutte le attività dei dipendenti a tempo indeterminato solo perché un caso rimane aperto.
Proteggi sia la fonte preservata che eventuali copie funzionanti. Se utilizzi la crittografia della registrazione, mantieni i backup della chiave privata richiesti sicuri e disponibili per la riproduzione autorizzata. La crittografia della registrazione è separata dalla destinazione di archiviazione e non protegge automaticamente i report esportati o il file del caso più ampio. Imposta controlli di accesso appropriati anche per questi elementi.
La coerenza è importante. Se la navigazione personale è tollerata in una squadra e punita in un’altra situazione comparabile, la differenza necessita di una spiegazione difendibile. Applicare gli stessi standard di revisione considerando i requisiti del ruolo, le eccezioni consentite, le indicazioni preventive, l'autorizzazione e la gravità dell'evento. Registra il ragionamento invece di fare affidamento sull’impressione del manager.
Un record ben costruito non si limita a supportare la disciplina. Aiuta a correggere tempestivamente i comportamenti, a proteggere i dati aziendali e a dimostrare che le regole vengono applicate sulla base dei fatti anziché del sospetto. Configura le fonti di prova prima di un incidente, conserva il materiale rilevante quando si verifica e prendi decisioni da un record che puoi spiegare, inclusa la decisione che non è stata accertata alcuna violazione.
07Un pratico modello di documentazione sulla violazione delle policy
Utilizzare questi campi nel sistema di gestione dei casi approvato o nel documento di indagine. Registra le osservazioni separatamente dai risultati e allega i riferimenti alle fonti anziché incollare una raccolta inspiegabile di screenshot.
- Caso e ambito: ID del caso, investigatore, preoccupazione, scopo autorizzato, dispositivi o account e periodo di revisione.
- Regola applicabile: nome della policy, versione, data di entrata in vigore, clausola pertinente, record di comunicazione ed eccezioni note.
- Fatti osservati: una sequenza datata con fusi orari e un ID di prova per ciascuna dichiarazione materiale.
- Registro delle prove: fonte, metodo e ora di raccolta, raccoglitore, posizione protetta, dettagli di integrità dove utilizzati e cronologia di accesso o trasferimento.
- Risposta del dipendente: spiegazione, fatti contestati, materiale di supporto e modalità di verifica di ciascun punto pertinente.
- Limiti e risultati: lacune nella raccolta, prove contraddittorie, domande irrisolte e ciò che è o non è stabilito dalla politica.
- Risposta e revisione: decisore autorizzato, qualsiasi contenimento o follow-up, motivo, data di revisione e decisione sulla conservazione delle prove.
Prima di chiudere il file, chiedi se un altro revisore autorizzato potrebbe ricostruire la sequenza temporale e comprendere la conclusione senza fare affidamento sulla tua memoria. Se la risposta è no, migliorare i riferimenti alla fonte o documentare l'incertezza rimanente.
08Prove di violazione delle norme: domande comuni
Qual è un buon esempio di prova di violazione delle policy?
Un sospetto trasferimento di file non autorizzato può essere documentato con la policy applicabile, un record delle attività del dispositivo e dell'utente, filmati dello schermo pertinenti, record del servizio di destinazione disponibile e note di revisione. L’esempio è utile quando ogni affermazione è riconducibile a una fonte e sono incluse la spiegazione del dipendente e i fatti irrisolti.
Uno screenshot è sufficiente per dimostrare la cattiva condotta dei dipendenti?
Uno screenshot può mostrare ciò che era visibile in un dato momento. Non può stabilire chi ha eseguito l'azione, se un trasferimento è terminato o se l'attività è stata autorizzata. Preserva la fonte e il contesto, quindi conferma i fatti rilevanti prima di fare una scoperta.
Qual è la differenza tra un'osservazione e un risultato?
"La registrazione mostra una finestra di dialogo di caricamento" è un'osservazione. "Il dipendente ha completato un trasferimento non autorizzato che ha violato la clausola 4.2" è una constatazione che necessita di supporto per il completamento, l'attribuzione, la mancanza di autorizzazione e la norma applicabile. Non saltare questi controlli.
Il software di monitoraggio crea una catena di custodia completa?
Non automaticamente. Il monitoraggio può fornire documenti di origine ed esportazioni, mentre l'organizzazione deve documentare la raccolta, la gestione, l'accesso, la conservazione e qualsiasi trasformazione attraverso il processo di evidenza. Un timestamp, una registrazione crittografata o un report esportato da soli non costituiscono una cronologia di gestione completa.
Per quanto tempo devono essere conservate le prove dell'indagine?
Non esiste un singolo periodo adatto a ogni caso. Seguire la politica di conservazione approvata e i requisiti applicabili, conservare il materiale necessario per una questione attiva e documentare qualsiasi conservazione estesa. Controlla separatamente i report e la pulizia delle registrazioni e limita l'accesso ovunque.