Dovezi privind încălcarea politicii/Ghid practic
Exemplu de dovezi privind încălcarea politicii: documentați un incident
Vedeți cum să documentați un transfer de fișier neautorizat suspectat cu o cronologie reală, un registru de dovezi și explicația angajatului. Păstrați înregistrările sursă și distingeți observațiile de constatări.
Un administrator vede un laptop al companiei care deschide un site web de stocare personală în timp ce este selectat un dosar client. Angajatul spune că transferul a fost aprobat. Un exemplu util de dovezi privind încălcarea politicii conectează această problemă cu regula aplicabilă, înregistrările sursă și verificările de autorizare, fără a presupune că a avut loc o încălcare completă.
Pentru întreprinderile mici și mijlocii, această distincție contează. O acuzație vagă creează conflicte, pierde timp de gestionare și poate duce la un tratament inechitabil. O înregistrare a activității datată, asociată cu politica relevantă și o revizuire documentată, oferă managementului un punct de plecare real. Investigația trebuie să ia în considerare în continuare informațiile lipsă, autorizarea și explicația angajatului înainte de a ajunge la o constatare.
Ce este un exemplu util de dovezi de încălcare a politicii?
Un fișier de caz util conectează evenimentul observat la un dispozitiv sau cont, o perioadă de timp, regula aplicabilă și sursele păstrate. Includeți dovezi contradictorii, explicația angajatului și întrebări nerezolvate. O înregistrare care poate fi revizuită susține o decizie motivată; nu garantează un rezultat legal.
01De ce dovezile privind încălcarea politicii sunt fiabile?
Dovezile nu sunt doar o captură de ecran a ceva îndoielnic. Este o înregistrare care conectează o acțiune observată cu o anumită regulă de afaceri și păstrează suficient context pentru ca un manager, un examinator de resurse umane sau un administrator IT să înțeleagă evenimentul. O acuzație descrie o îngrijorare; dovezile furnizează materialul folosit pentru a-l testa.
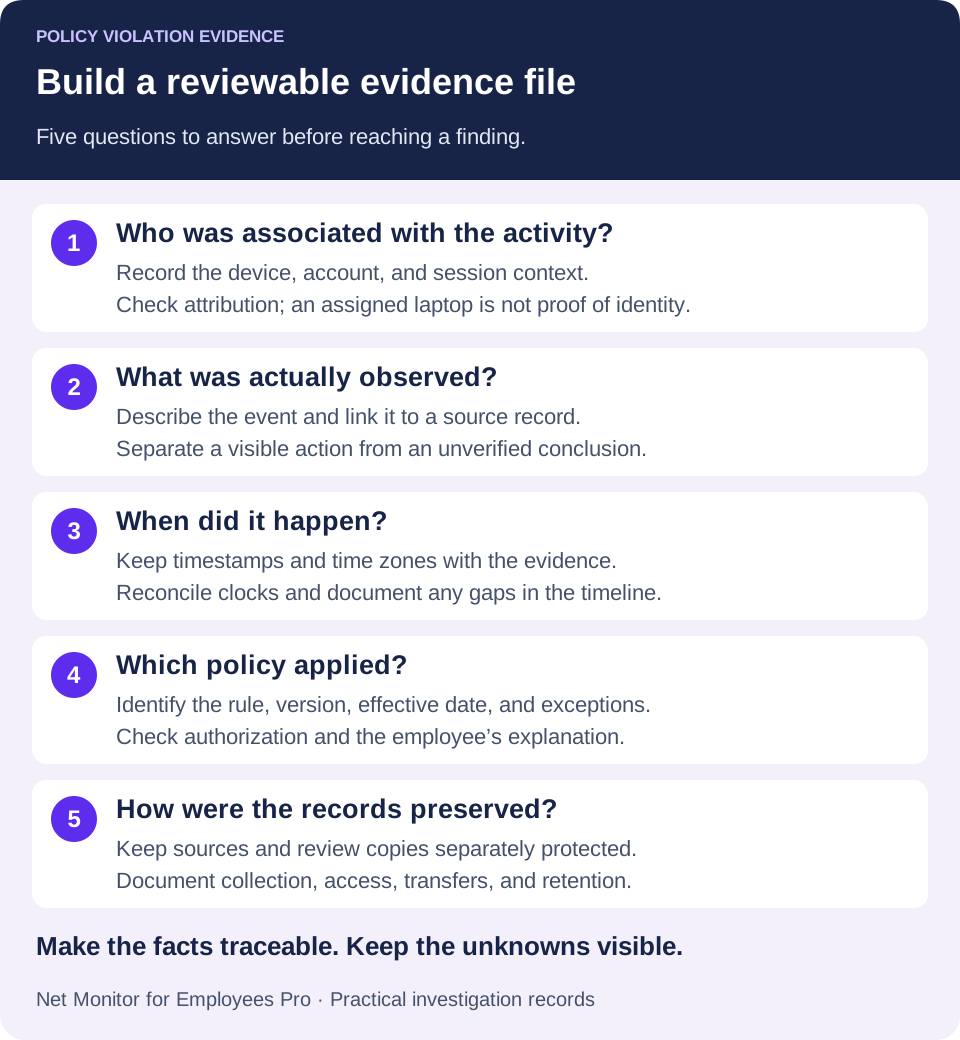
Un fișier de dovezi util abordează cinci întrebări: cine a fost asociat cu dispozitivul sau cu contul, ce a fost observat, când a avut loc, ce politică aplicată și cum a fost păstrată înregistrarea. Dacă atribuirea sau momentul este incert, indicați acea incertitudine. Un detaliu lipsă nu face întotdeauna dovezile inutile, dar poate limita constatarea pe care o susține dosarul.
De exemplu, o captură de ecran care arată un site web interzis este mai slabă fără un nume de dispozitiv, context de utilizator, marca temporală sau activitate înconjurătoare. Poate arăta o pagină deschisă, dar nu cine a deschis-o, cât timp a participat cineva la ea sau dacă utilizarea ei a afectat funcționarea. Un raport de activitate a site-ului web filtrat și un segment relevant de înregistrare a ecranului adaugă context. Au nevoie în continuare de interpretare: o filă deschisă nu este o dovadă a intenției sau un transfer de fișier finalizat.
Potriviți recenzia la risc. O problemă minoră de productivitate poate necesita o revizuire a raportului și o conversație. Suspiciunea de furt de date, hărțuire, acces neautorizat sau o problemă gravă de conformitate poate necesita conservarea unui specialist, un acces mai strict și implicarea din partea HR, a conducerii de securitate sau a consilierului juridic. Utilizați procedura de investigare a organizației și cerințele care se aplică situației.
02Exemplu de dovezi privind încălcarea politicii: un transfer de fișiere suspectat neautorizat
Luați în considerare acest exemplu de antrenament fictiv. Politica companiei interzice transferul listelor de clienți, a înregistrărilor financiare sau a fișierelor de proiect interne în stocarea personală fără autorizație scrisă. Un angajat de vânzări se pregătește să părăsească compania, iar IT observă o activitate neobișnuită pe laptopul companiei atribuit. Plecarea oferă context pentru o revizuire a accesului, dar nu reprezintă o dovadă a unei conduite greșite.
Pachetul de dovezi nu trebuie să înceapă cu „Angajații au furat fișiere”. Aceasta este o concluzie care necesită sprijin. Începeți cu preocuparea, apoi documentați înregistrările disponibile într-o secvență clară. Dați fiecărui articol un ID de dovezi, astfel încât examinatorul să poată urmări o declarație până la sursa acesteia.
| Articol de probă | Ce poate stabili | Ce mai trebuie verificat |
|---|---|---|
| E01 · Politică și recunoaștere | Versiunea politicii în vigoare și înregistrarea că aceasta a fost comunicată angajatului. | Clauza relevantă, data intrării în vigoare, excepțiile aprobate și dacă comportamentul se încadrează în această regulă. |
| E02 · Raport de activitate la punctul final | Accesul la un site web sau la o aplicație de stocare în dispozitivul înregistrat și în contextul utilizatorului, la orele afișate. | Atribuirea contului, sesiunile partajate sau la distanță, fusul orar și lacunele în colecție. O vizită singură nu dovedește încărcarea. |
| E03 · Înregistrare sau capturi de ecran | Secvența vizibilă, cum ar fi selectarea folderului, un dialog de încărcare și orice mesaj afișat de progres sau de finalizare. | Dacă înregistrarea acoperă întreaga acțiune. Selectarea fișierului sau doar un indicator de progres nu dovedesc livrarea reușită. |
| E04 · Detalii fișier și folder | Nume relevante, căi, versiuni, marcaje temporale și sensibilitatea afacerii stabilite din surse autorizate. | Ce fișiere au fost de fapt implicate. Numele unui folder nu stabilește conținutul fiecărui fișier sau domeniul de expunere. |
| E05 · Înregistrări de service, acces sau securitate | Evenimente disponibile în contul destinație, rezultatele transferului și detaliile sesiunii din sistemul relevant. | Dacă jurnalul înregistrează o încărcare finalizată, doar o conexiune sau altceva; de asemenea, reconciliază ceasul și acoperirea. |
| E06 · Note de investigație și manipulare | Cine a colectat și revizuit fiecare articol, când și cum a fost păstrat și ce explicații au fost luate în considerare. | Întrebări nerezolvate, autoritatea de acces, răspunsul angajatului și baza constatării finale. |
Un exemplu real de rezumat al incidentului
Nota inițială de mai jos descrie în mod deliberat o posibilă încălcare. Toate numele, identificatorii și datele sunt ilustrative. Pentru acest exemplu, examinatorul a reconciliat marcajele de timp relevante cu UTC și a înregistrat verificarea în dosarul cazului.
„În data de 8 mai 2026, între orele 16:06 și 16:18 UTC, raportul de activitate E02 înregistrează accesul la un site web de stocare în cloud în contextul utilizatorului conectat al laptopului SALES-17. Înregistrarea E03 arată selectarea dosarului „2026 Renewal Pipeline” și nu stabilește un indicator de progres al destinației de încărcare disponibilă a înregistrării. Politica E01, confirmată la 4 ianuarie 2026, interzice transferurile neaprobate de date interne și de afaceri către conturi personale. Revizuitorul verifică înregistrările de destinație, atribuirea contului și nicio autorizare scrisă nu a fost efectuată.”
Această declarație este specifică, faptică și poate fi revizuită. Descrie activitatea vizibilă fără a presupune intenție. Dacă o înregistrare de service autorizată confirmă ulterior o încărcare finalizată, adăugați ID-ul de dovezi și constatarea exactă pe care o susține. Dacă angajatul prezintă aprobare scrisă valabilă, documentați-o și verificați-o. Dacă faptele materiale rămân indisponibile, înregistrați limitarea mai degrabă decât să transformați suspiciunea în certitudine. O constatare ar trebui să urmeze revizuirea finalizată, nu să o preceadă.
Documentați atât explicația, cât și rezultatul
Înregistrați cu acuratețe răspunsul angajatului, inclusiv faptele contestate și orice mesaje sau aprobări justificative. Apoi explicați ce puncte au fost coroborate, contrazise sau lăsate nerezolvate. Un evaluator poate concluziona că a avut loc un transfer autorizat, că o anumită clauză a politicii a fost încălcată sau că dovezile sunt insuficiente pentru a determina ce s-a întâmplat. Factorul de decizie autorizat al organizației determină orice acțiune ulterioară în cadrul procedurii sale; raportul de activitate nu ia acea decizie.
03Păstrați înregistrările relevante și planificați revizuirea
O greșeală comună este să reacționezi la un eveniment suspect înainte de a planifica cum să păstrezi și să evaluezi dovezile. Fișierele locale, istoricul browserului, sesiunile și înregistrările se pot modifica sau expira. Păstrați prompt materialul relevant prin procesul de investigare stabilit. Anchetatorul ar trebui să decidă cum și când să notifice angajatul, luând în considerare procedura aplicabilă și orice risc specific pentru probe sau martori. Nu presupuneți că fiecare angajat va modifica dovezile sau va folosi conservarea ca motiv pentru a întârzia la nesfârșit un răspuns corect.
Pentru o referință specifică jurisdicției, ghidul Acas din Regatul Unit privind pregătirea unei investigații recomandă planificarea surselor, a calendarului și a responsabilităților. De asemenea, abordează informarea lucrătorului și circumstanțele în care probele sau martorii pot fi în pericol. Aplicați cerințele relevante pentru forța dvs. de muncă.
Începeți prin a identifica fereastra de timp. Un eveniment poate indica un model mai larg, dar colectarea săptămânilor de activitate fără legătură crește expunerea la confidențialitate și încetinește examinarea. Concentrați-vă asupra perioadei de dinainte și de după eveniment, apoi extindeți-vă numai atunci când dovezile susțin acest lucru. Înregistrați orice lacune cauzate de faptul că un dispozitiv este offline, dezactivarea înregistrării sau curățarea reținerii.
Păstrați înregistrările originale în forma lor nativă acolo unde este posibil. Păstrați intacte marcajele de timp, identificatorii dispozitivelor, filtrele de rapoarte și metadatele de înregistrare. Produceți copii de lucru pentru revizuire și restricționați accesul la sursa păstrată. Înregistrați cine a colectat, transferat sau accesat fiecare articol, când și de ce. Păstrați versiunile decupate, redactate, adnotate sau convertite clar separate, astfel încât o captură de ecran editată să nu devină singura înregistrare.
Păstrați un jurnal de manipulare a dovezilor
La colectare, atribuiți un ID de articol și înregistrați-i sistemul sursă, colectorul, ora și fusul orar al colectării, numele sau referința fișierului original, metoda de colectare și locația de stocare. Înregistrați transferurile și transformările ulterioare. În cazul în care procesul dvs. de dovezi utilizează fișiere hash, calculați-le și protejați-le la colectare și verificați-le atunci când verificați copiile. Un hash care se potrivește acceptă verificări ale integrității fișierelor; nu dovedește cine a efectuat acțiunea înregistrată sau dacă a încălcat o politică. Instrucțiunile de conservare a dovezilor digitale (PDF) ale NIST explică documentația sursă, verificările de integritate și stocarea protejată pentru manipulatorii de probe.
În Net Monitor for Employees Pro, Raportare oferă filtre pentru computer, utilizator și timp, cu Export... pentru ieșirea raportului curent. Înregistrați filtrele și setările de colectare alături de export. În Screen Recorder, Save as video... combină înregistrările selectate într-un videoclip. Tratați acea ieșire ca o copie de revizuire și păstrați înregistrările sursă atunci când cazul le cere. Examinați setările de păstrare înainte ca curățarea de rutină să elimine materialul relevant.
De asemenea, contextul poate șterge un angajat. Este posibil ca un supervizor să fi direcționat transferul, este posibil ca IT să fi instalat aplicația marcată pentru testare sau inactivitatea aparentă poate reflecta un apel telefonic, documente pe hârtie sau un sistem de la distanță aprobat. O bună monitorizare identifică faptele. Un management bun verifică aceste fapte înainte de a decide ce înseamnă.
04Coroborați evenimentul în loc să numărați semnalele
Un semnal poate ridica o problemă. Înregistrările independente pot întări sau contesta explicația, ceea ce este util atunci când se analizează presupusul furt de timp, navigarea personală excesivă, software-ul neautorizat sau utilizarea greșită a echipamentului. Independența contează: trei capturi de ecran ale unui eveniment nu sunt trei confirmări independente. Verificați ce măsoară de fapt fiecare sursă și dacă două rapoarte sunt derivate din același jurnal subiacent.
Să presupunem că un angajat de la distanță este suspectat că lucrează mai puține ore decât a raportat. Numai inactivitatea tastaturii sau a mouse-ului nu este suficientă. Nu poate distinge citirea, asistența telefonică sau o pauză legitimă de dezlegare. Comparați înregistrările disponibile ale aplicațiilor și ale site-ului web cu activitatea sistemului de sarcini, înregistrările relevante și așteptările rolului. ghidul de revizuire pentru timpul inactiv explică cum să evitați echivalarea lipsei de intrare cu lipsa de muncă.
Înregistrările pot arăta în flux repetat de divertisment și rețele sociale personale în timpul orelor de lucru revendicate, fără a fi înregistrată utilizarea aplicației de afaceri necesare. Pentru un rol care implică gestionarea continuă a biletelor, care garantează verificarea ieșirii biletelor, sarcinile atribuite, pauzele și explicația angajatului. Pentru cercetarea grea sau pe teren, aceleași semnale pot însemna ceva diferit. Activitatea lipsă dintr-un raport poate reflecta și o colecție incompletă, nu o muncă lipsă.
De aceea contează limbajul politicii. Definiți comportamentul interzis, utilizarea personală acceptabilă, aplicațiile aprobate, așteptările de raportare și regulile de prelucrare a datelor înainte de aplicare. Monitorizarea arată activitate; politica scrisă de monitorizare a locului de muncă ajută la stabilirea dacă comportamentul confirmat a depășit o linie definită.
Ca referință în Regatul Unit, îndrumările lui Acas privind desfășurarea unei investigații subliniază determinarea obiectivă a faptelor și luarea în considerare a dovezilor de ambele părți. O analiză utilă înregistrează contradicțiile și preocupările de fiabilitate alături de materialul care susține acuzația.
05Conține riscul activ fără a trata izolarea ca pe o constatare
Dovezile susțin o investigație, dar un risc activ poate necesita un răspuns operațional prompt. Dacă datele sensibile par să părăsească un punct final al companiei către o destinație neaprobată, așteptarea întregului proces de resurse umane ar putea permite o expunere suplimentară. Proprietarul de securitate ar trebui să coordoneze izolarea și conservarea proporțională prin procedura incidentului.
În funcție de mediu și de autoritate, răspunsul poate include limitarea accesului la cont, blocarea unui site web sau a unei aplicații, restricționarea dispozitivelor amovibile, încheierea unei sesiuni sau securizarea punctului final. Aceste acțiuni pot necesita sisteme diferite de gestionare a identității, a rețelei sau a dispozitivelor. Luați în considerare riscul de a întrerupe munca legitimă și de a schimba dovezile. Suspectarea de programe malware sau de exfiltrare a datelor necesită o evaluare promptă a securității; problemele de rutină de productivitate pot necesita instruire sau o regulă țintită. Izolarea temporară este un pas de protecție, nu o dovadă a comportamentului greșit al angajaților.
Net Monitor for Employees Pro acceptă această activitate cu vizualizare pe ecran live, înregistrări desktop, activitate pe site și aplicație, informații despre proces și rapoarte filtrate. Controalele acceptate includ restricții de site-uri web, acțiuni ale aplicațiilor și proceselor, gestionarea fișierelor de la distanță și administrarea punctelor finale. Utilizați dovezile împreună cu documentele de politică și înregistrările de la serviciile relevante. Produsul nu înlocuiește un proces de investigare și nu furnizează automat fiecare eveniment de audit al serviciului cloud, confirmare de transfer sau înregistrare a dovezilor.
Înainte de a aplica o restricție, verificați domeniul de aplicare al acesteia în Ajutor pentru instrumente și restricții. Acțiunile imediate pe computerele selectate și restricțiile globale persistente au efecte diferite. Ghidul de control al internetului și Ghidul de aplicații și procese explică acțiunile acceptate. Documentați ce a fost schimbat, cine l-a aprobat și dacă instrumentele legitime mai funcționează ulterior.
06Protejați confidențialitatea și aplicați standarde comparabile
Autoritatea de monitorizare nu înlătură nevoia de limite. Oferiți o notificare scrisă clară despre dispozitivele și conturile companiei care pot fi monitorizate, în ce scop și cum pot fi revizuite înregistrările. Potriviți colectarea cu nevoile legitime ale afacerii. Cerințele aplicabile de angajare, confidențialitate, industrie, contract de muncă și contractuale variază, în special pentru sunet, apăsări de taste, dispozitive personale și personal care lucrează în diferite jurisdicții. Solicitați consilierului corespunzător să evalueze domeniul de aplicare propus.
Evitați să colectați mai mult decât este necesar investigației și nu circulați înregistrările întâmplător. Limitați accesul la manageri, HR, IT, securitate și consilieri cu o nevoie definită de a cunoaște. Stabiliți perioade de păstrare care se potrivesc scopului și cerințelor aplicabile. Păstrați dovezile cazului prin procesul aprobat atunci când ștergerea de rutină trebuie suspendată, apoi revizuiți păstrarea lor în continuare. Nu păstrați toată activitatea angajaților pe termen nelimitat doar pentru că un caz rămâne deschis.
Protejați atât sursa păstrată, cât și orice copii de lucru. Dacă utilizați criptarea înregistrării, păstrați în siguranță și disponibile pentru redare autorizată copiile de rezervă necesare ale cheii private. Criptarea înregistrării este separată de destinația de stocare și nu protejează automat rapoartele exportate sau fișierul de caz mai larg. Setați controalele de acces adecvate și pentru acele articole.
Consecvența contează. Dacă navigarea personală este tolerată într-o echipă și pedepsită într-o altă situație comparabilă, diferența are nevoie de o explicație defensabilă. Aplicați aceleași standarde de evaluare, luând în considerare cerințele rolului, excepțiile permise, îndrumările prealabile, autorizarea și gravitatea evenimentului. Înregistrați raționamentul în loc să vă bazați pe impresia unui manager.
O înregistrare bine construită face mai mult decât să susțină disciplina. Ajută la corectarea timpurie a comportamentului, protejează datele companiei și arată că regulile sunt aplicate mai degrabă prin fapte decât prin suspiciune. Configurați sursele de dovezi înainte de un incident, păstrați materialul relevant atunci când are loc unul și luați decizii dintr-o înregistrare pe care o puteți explica, inclusiv o decizie conform căreia nu a fost stabilită nicio încălcare.
07Un șablon practic de documentare privind încălcarea politicii
Utilizați aceste câmpuri în sistemul dvs. aprobat de gestionare a cazurilor sau în documentul de investigație. Înregistrați observațiile separat de constatări și atașați referințe la sursă în loc să lipiți o colecție inexplicabilă de capturi de ecran.
- Caz și domeniul de aplicare: ID de caz, investigator, preocupare, scop autorizat, dispozitive sau conturi și perioada de examinare.
- Regulă aplicabilă: numele politicii, versiunea, data intrării în vigoare, clauza relevantă, înregistrarea comunicării și excepțiile cunoscute.
- Fapte observate: o secvență datată cu fusuri orare și un ID de dovezi pentru fiecare declarație materială.
- Registrul dovezilor: sursa, metoda și ora de colectare, colector, locație protejată, detalii de integritate în cazul în care sunt utilizate și istoricul accesului sau al transferului.
- Răspunsul angajatului: explicație, fapte contestate, materiale justificative și modul în care a fost verificat fiecare punct relevant.
- Limite și constatare: lacune de colectare, dovezi contradictorii, întrebări nerezolvate și ce este sau nu stabilit în cadrul politicii.
- Răspuns și revizuire: factor de decizie autorizat, orice limitare sau urmărire, motiv, data revizuirii și decizie privind păstrarea dovezilor.
Înainte de a închide fișierul, întreabă dacă un alt examinator autorizat ar putea reconstrui cronologia și înțelege concluzia fără a te baza pe memoria ta. Dacă răspunsul este nu, îmbunătățiți referințele la sursă sau documentați incertitudinea rămasă.
08Dovezi privind încălcarea politicii: întrebări frecvente
Care este un exemplu bun de dovezi de încălcare a politicii?
Un transfer de fișiere suspectat neautorizat poate fi documentat cu politica aplicabilă, o înregistrare a activității dispozitivului și a utilizatorului, imagini relevante de pe ecran, înregistrări disponibile pentru servicii de destinație și note de revizuire. Exemplul este util atunci când fiecare declarație poate fi urmărită la o sursă și sunt incluse explicația angajatului și faptele nerezolvate.
Este suficientă o captură de ecran pentru a dovedi conduita greșită a angajaților?
O captură de ecran poate arăta ceea ce era vizibil la un moment dat. Acesta nu poate stabili cine a efectuat acțiunea, dacă un transfer s-a încheiat sau dacă activitatea a fost autorizată. Păstrează-i sursa și contextul, apoi coroborează faptele relevante înainte de a face o constatare.
Care este diferența dintre o observație și o constatare?
„Înregistrarea arată un dialog de încărcare” este o observație. „Angajatul a efectuat un transfer neautorizat care a încălcat clauza 4.2” este o constatare care necesită sprijin pentru finalizare, atribuire, lipsa autorizației și regula aplicabilă. Nu sări peste acele verificări.
Software-ul de monitorizare creează un lanț complet de custodie?
Nu automat. Monitorizarea poate furniza înregistrări sursă și exporturi, în timp ce organizația trebuie să documenteze colectarea, manipularea, accesul, conservarea și orice transformări prin procesul său de evidență. Numai un marcaj temporal, o înregistrare criptată sau un raport exportat nu reprezintă un istoric complet de gestionare.
Cât timp trebuie păstrate probele investigației?
Nu există o singură perioadă care să se potrivească fiecărui caz. Urmați politica de păstrare aprobată și cerințele aplicabile, păstrați materialul necesar pentru o chestiune activă și documentați orice păstrare extinsă. Verificați separat raportarea și curățarea înregistrărilor și restricționați accesul pe tot parcursul.