Nachweise bei Richtlinienverstößen
Richtlinienverstoß: Ein belastbares Beispiel für Nachweise
Dokumentieren Sie eine möglicherweise unzulässige Dateiübertragung mit einer sachlichen Zeitleiste, einem Beweisverzeichnis und der Erklärung des Mitarbeiters. Bewahren Sie Quellen auf und trennen Sie Beobachtungen von Feststellungen.
Um 9:12 Uhr erhält eine Führungskraft eine Kundenbeschwerde. Der zuständige Mitarbeiter erklärt, die Nachricht nie erhalten zu haben. Entscheidend ist nun nicht der Eindruck, dass er nicht reagiert habe. Das Unternehmen muss klären, was wann geschehen ist und welche Richtlinie gilt. Ein brauchbares Beispiel für Nachweise bei einem Richtlinienverstoß beantwortet diese Fragen mit Aufzeichnungen, die ein anderer Prüfer nachvollziehen kann.
Für kleine und mittlere Unternehmen ist dieser Unterschied wichtig. Vage Vorwürfe erzeugen Konflikte, kosten Führungszeit und können zu unfairer Behandlung führen. Ein datierter Aktivitätsnachweis mit der einschlägigen Richtlinie und einer dokumentierten Prüfung schafft eine sachliche Ausgangsbasis. Vor einer Feststellung müssen weiterhin fehlende Informationen, Genehmigungen und die Erklärung des Mitarbeiters berücksichtigt werden.
Was ist ein brauchbares Beispiel für Nachweise bei einem Richtlinienverstoß?
Es ist eine dokumentierte Abfolge, die einen möglichen Verstoß mit einem Gerät oder Konto, einem Zeitraum, der geltenden Regel und gesicherten Quelldaten verbindet. Ein gutes Beispiel trennt Beobachtungen von ungeprüften Annahmen, enthält auch entlastendes Material und erklärt die Schlussfolgerung. „Belastbar“ bedeutet hier nachvollziehbar und gut belegt; keine Überwachungsaufzeichnung garantiert automatisch ein rechtliches Ergebnis.
01Was macht Nachweise für Richtlinienverstöße zuverlässig?
Ein Nachweis ist mehr als ein Screenshot einer fragwürdigen Situation. Er verknüpft eine beobachtete Handlung mit einer konkreten betrieblichen Regel und bewahrt genügend Kontext für Führungskräfte, Personalabteilung oder IT. Ein Vorwurf beschreibt eine Sorge; Nachweise liefern das Material, um sie zu prüfen.
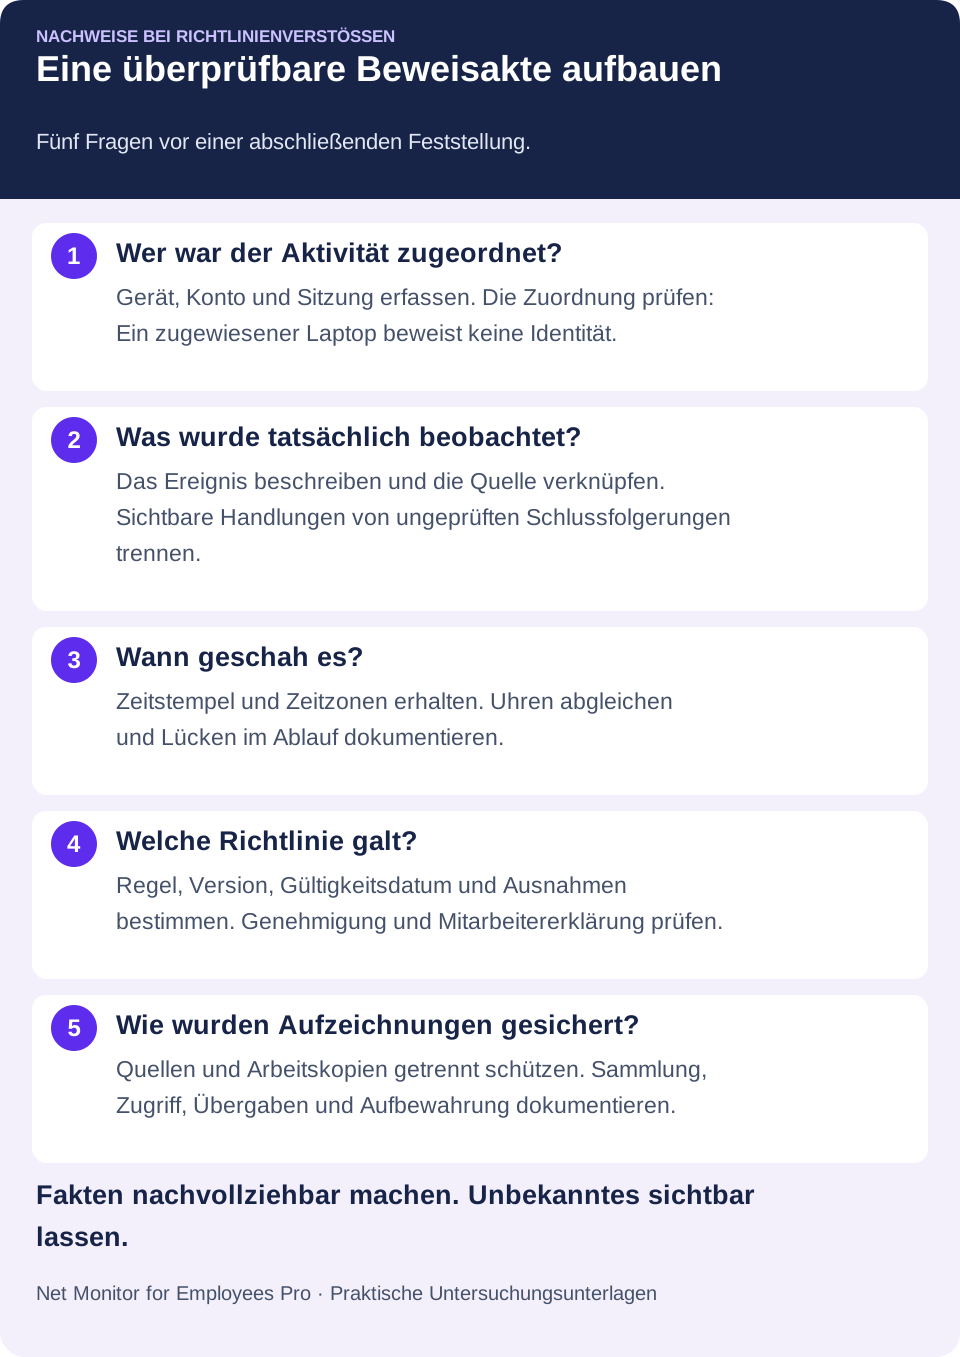
Eine hilfreiche Beweisakte beantwortet fünf Fragen: Wer war dem Gerät oder Konto zugeordnet, was wurde beobachtet, wann geschah es, welche Richtlinie galt und wie wurde die Aufzeichnung gesichert? Unsichere Zuordnung oder Zeitangaben müssen ausdrücklich benannt werden. Fehlende Details machen Material nicht immer unbrauchbar, können aber die möglichen Feststellungen begrenzen.
Ein Screenshot einer verbotenen Website ist beispielsweise weniger aussagekräftig ohne Gerätenamen, Benutzerkontext, Zeitstempel und begleitende Aktivitäten. Er zeigt möglicherweise eine offene Seite, aber nicht, wer sie geöffnet oder wie lange beachtet hat und ob die Arbeit beeinträchtigt wurde. Ein gefilterter Website-Aktivitätsbericht und ein passender Bildschirmmitschnitt ergänzen den Kontext. Auch sie erfordern Interpretation: Ein offener Tab beweist weder Absicht noch eine abgeschlossene Dateiübertragung.
Richten Sie die Prüfung am Risiko aus. Bei kleineren Produktivitätsfragen können Bericht und Gespräch genügen. Vermuteter Datendiebstahl, Belästigung, unbefugter Zugriff oder schwere Compliance-Probleme können fachkundige Sicherung, strengere Zugriffsgrenzen sowie Personalabteilung, Sicherheitsverantwortliche oder Rechtsberatung erfordern. Beachten Sie das Untersuchungsverfahren und die jeweils geltenden Anforderungen.
02Beispiel für einen Richtlinienverstoß: eine möglicherweise unzulässige Dateiübertragung
Dieses fiktive Schulungsbeispiel betrifft eine Unternehmensrichtlinie, die Übertragungen von Kundenlisten, Finanzunterlagen oder internen Projektdateien auf private Speicher ohne schriftliche Erlaubnis untersagt. Ein Vertriebsmitarbeiter steht vor seinem Ausscheiden; die IT bemerkt ungewöhnliche Aktivitäten auf seinem Firmenlaptop. Das Ausscheiden ist ein Anlass zur Zugriffsprüfung, aber kein Beweis für Fehlverhalten.
Beginnen Sie die Beweisakte nicht mit „Mitarbeiter hat Dateien gestohlen“. Diese Schlussfolgerung benötigt Belege. Beschreiben Sie zunächst den Anlass und ordnen Sie die verfügbaren Aufzeichnungen übersichtlich. Jede erhält eine Beweis-ID, damit Aussagen auf ihre Quelle zurückgeführt werden können.
| Beweismittel | Was es belegen kann | Was noch zu prüfen ist |
|---|---|---|
| E01 · Richtlinie und Kenntnisnahme | Die gültige Richtlinienfassung und der Nachweis, dass sie dem Mitarbeiter mitgeteilt wurde. | Einschlägige Klausel, Gültigkeitsdatum, genehmigte Ausnahmen und Anwendbarkeit auf das Verhalten. |
| E02 · Aktivitätsbericht des Endgeräts | Zugriff auf eine Speicherwebsite oder Anwendung im erfassten Geräte- und Benutzerkontext zu den angegebenen Zeiten. | Kontozuordnung, gemeinsam genutzte oder entfernte Sitzungen, Zeitzone und Erfassungslücken. Ein Besuch allein beweist keinen Upload. |
| E03 · Bildschirmaufzeichnung oder Screenshots | Die sichtbare Abfolge, etwa Ordnerauswahl, Upload-Dialog und angezeigter Fortschritt oder Abschluss. | Ob die Aufzeichnung den gesamten Vorgang abdeckt. Dateiauswahl oder Fortschrittsanzeige allein belegen keine erfolgreiche Übertragung. |
| E04 · Datei- und Ordnerangaben | Relevante Namen, Pfade, Versionen, Zeitstempel und die aus autorisierten Quellen ermittelte geschäftliche Sensibilität. | Welche Dateien tatsächlich betroffen waren. Ein Ordnername belegt weder alle Dateiinhalte noch das Ausmaß einer Offenlegung. |
| E05 · Dienst-, Zugriffs- oder Sicherheitsprotokolle | Verfügbare Ereignisse des Zielkontos, Übertragungsergebnisse und Sitzungsangaben aus dem jeweiligen System. | Ob das Protokoll einen abgeschlossenen Upload, nur eine Verbindung oder etwas anderes erfasst; auch Uhrzeit und Abdeckung abgleichen. |
| E06 · Untersuchungs- und Bearbeitungsvermerke | Wer jedes Element gesammelt und geprüft hat, wann und wie es gesichert wurde und welche Erklärungen berücksichtigt wurden. | Offene Fragen, Zugriffsberechtigung, Antwort des Mitarbeiters und Grundlage der abschließenden Feststellung. |
Beispiel einer sachlichen Vorfallzusammenfassung
Der folgende Erstvermerk beschreibt bewusst einen möglichen Verstoß. Namen, Kennungen und Daten dienen nur der Veranschaulichung. Im Beispiel hat der Prüfer die relevanten Zeitstempel auf UTC abgeglichen und diesen Schritt in der Akte dokumentiert.
„Am 8. Mai 2026 zwischen 16:06 und 16:18 UTC erfasst Aktivitätsbericht E02 den Zugriff auf eine Cloud-Speicherwebsite im angemeldeten Benutzerkontext des Laptops SALES-17. Aufzeichnung E03 zeigt die Auswahl des Ordners ‚2026 Renewal Pipeline‘ und eine Upload-Fortschrittsanzeige. Sie belegt weder die endgültige Übertragung noch den Inhaber des Zielkontos. Richtlinie E01, deren Kenntnisnahme am 4. Januar 2026 bestätigt wurde, untersagt ungenehmigte Übertragungen von Kunden- und internen Geschäftsdaten auf private Konten. Geprüft werden die Protokolle des Zieldienstes, die Kontozuordnung und schriftliche Genehmigungen. Eine Feststellung zu Motiv oder abgeschlossener unzulässiger Übertragung wurde noch nicht getroffen.“
Diese Aussage ist konkret, sachlich und überprüfbar. Sie beschreibt sichtbare Aktivität ohne unterstellte Absicht. Bestätigt später ein autorisiert beschafftes Dienstprotokoll einen abgeschlossenen Upload, ergänzen Sie Beweis-ID und genaue Feststellung. Legt der Mitarbeiter eine gültige schriftliche Erlaubnis vor, dokumentieren und prüfen Sie diese. Bleiben wesentliche Fakten unbekannt, halten Sie die Grenze fest, statt Verdacht in Gewissheit umzudeuten. Die Feststellung folgt der abgeschlossenen Prüfung.
Erklärung und Ergebnis dokumentieren
Erfassen Sie die Antwort des Mitarbeiters korrekt, einschließlich strittiger Fakten und unterstützender Nachrichten oder Genehmigungen. Erläutern Sie, welche Punkte bestätigt, widerlegt oder offengeblieben sind. Das Ergebnis kann eine erlaubte Übertragung, der Verstoß gegen eine konkrete Klausel oder eine unzureichende Beweislage sein. Weitere Maßnahmen bestimmt die zuständige Person nach dem betrieblichen Verfahren; der Aktivitätsbericht entscheidet nicht selbst.
03Relevante Aufzeichnungen sichern und die Prüfung planen
Ein häufiger Fehler ist, auf ein verdächtiges Ereignis zu reagieren, bevor Sicherung und Bewertung geplant sind. Lokale Dateien, Browserverlauf, Sitzungen und Aufzeichnungen können sich ändern oder verfallen. Sichern Sie relevante Daten zeitnah im vorgesehenen Verfahren. Der Untersuchungsverantwortliche entscheidet anhand der geltenden Regeln und konkreter Risiken für Beweise oder Zeugen, wann und wie der Mitarbeiter informiert wird. Unterstellen Sie nicht generell Manipulation und verzögern Sie eine faire Anhörung nicht unbegrenzt mit Verweis auf die Sicherung.
Als länderspezifische Quelle empfiehlt die britische Acas-Anleitung zur Vorbereitung einer Untersuchung, Quellen, Zeitplan und Zuständigkeiten festzulegen. Sie behandelt auch die Information des Mitarbeiters und mögliche Risiken für Beweise oder Zeugen. Wenden Sie die für Ihre Belegschaft geltenden Anforderungen an.
Bestimmen Sie zuerst das Zeitfenster. Ein Ereignis kann auf ein größeres Muster hinweisen; wochenlange irrelevante Datensammlung erhöht jedoch Datenschutzrisiken und Prüfaufwand. Konzentrieren Sie sich auf die Zeit vor und nach dem Ereignis und erweitern Sie nur bei sachlichem Anlass. Dokumentieren Sie Lücken durch Offline-Geräte, deaktivierte Protokollierung oder automatische Bereinigung.
Bewahren Sie Originalaufzeichnungen möglichst im ursprünglichen Format auf. Erhalten Sie Zeitstempel, Gerätekennungen, Berichtsfilter und Metadaten. Erstellen Sie Arbeitskopien und beschränken Sie den Zugriff auf die gesicherten Quellen. Dokumentieren Sie, wer wann weshalb Material gesammelt, übertragen oder eingesehen hat. Halten Sie zugeschnittene, geschwärzte, kommentierte oder konvertierte Fassungen getrennt, damit ein bearbeiteter Screenshot nicht der einzige Nachweis bleibt.
Ein Protokoll zur Beweishandhabung führen
Vergeben Sie bei der Sicherung eine ID und erfassen Sie Quellsystem, sammelnde Person, Zeitpunkt und Zeitzone, Originaldateiname oder Referenz, Methode und Speicherort. Protokollieren Sie spätere Übergaben und Umwandlungen. Nutzt Ihr Verfahren Datei-Hashes, berechnen und schützen Sie sie bei der Sicherung und vergleichen Sie sie bei Kopien. Ein passender Hash unterstützt Integritätsprüfungen, beweist aber weder handelnde Person noch Regelverstoß. Die NIST-Anleitung zur Sicherung digitaler Beweise (PDF) erläutert Quelldokumentation, Integritätsprüfung und geschützte Speicherung.
In Net Monitor for Employees Pro bietet Reporting Computer-, Benutzer- und Zeitfilter sowie Export... für den aktuellen Bericht. Dokumentieren Sie Filter und Erfassungseinstellungen mit dem Export. In Screen Recorder verbindet Save as video... ausgewählte Aufzeichnungen zu einem Video. Behandeln Sie dieses als Arbeitskopie und erhalten Sie bei Bedarf die Quellen. Prüfen Sie Aufbewahrungseinstellungen, bevor die automatische Bereinigung relevantes Material entfernt.
Kontext kann auch entlasten. Eine Führungskraft könnte die Übertragung angewiesen haben; die IT könnte die auffällige Anwendung zu Testzwecken installiert haben. Scheinbare Inaktivität kann durch Telefonate, Papierunterlagen oder ein genehmigtes Remote-System entstehen. Gute Überwachung erfasst Fakten. Gute Führung prüft deren Bedeutung.
04Das Ereignis mit unabhängigen Quellen abgleichen
Ein Signal kann Anlass zur Prüfung geben. Unabhängige Aufzeichnungen können eine Erklärung stützen oder infrage stellen, etwa bei vermutetem Arbeitszeitbetrug, übermäßigem privatem Surfen, unerlaubter Software oder Gerätemissbrauch. Drei Screenshots desselben Ereignisses sind keine drei unabhängigen Bestätigungen. Prüfen Sie, was jede Quelle misst und ob mehrere Berichte aus demselben Protokoll stammen.
Angenommen, ein Remote-Mitarbeiter soll weniger gearbeitet haben als angegeben. Tastatur- oder Mausruhe genügt nicht: Sie unterscheidet Lesen, telefonischen Support oder erlaubte Pausen nicht von fehlender Mitarbeit. Vergleichen Sie Anwendungs- und Website-Daten mit Aufgabenaktivitäten, passenden Aufzeichnungen und Rollenanforderungen. Der Leitfaden zur Prüfung von Leerlaufzeiten erklärt, warum fehlende Eingaben nicht mit fehlender Arbeit gleichzusetzen sind.
Aufzeichnungen könnten wiederholtes Unterhaltungsstreaming und private soziale Medien während gemeldeter Arbeitszeit zeigen, ohne erfasste Nutzung der erforderlichen Geschäftsanwendung. Bei fortlaufender Ticketbearbeitung sollten Sie erledigte Tickets, Aufgaben, Pausen und Erklärung prüfen. In Forschung oder Außendienst können dieselben Signale etwas anderes bedeuten. Fehlende Berichtsdaten können auch auf unvollständige Erfassung zurückgehen.
Deshalb ist die Formulierung der Richtlinie entscheidend. Definieren Sie untersagtes Verhalten, zulässige Privatnutzung, genehmigte Anwendungen, Berichtspflichten und Datenregeln vor der Durchsetzung. Überwachung zeigt Aktivitäten; die schriftliche Überwachungsrichtlinie hilft festzustellen, ob bestätigtes Verhalten eine festgelegte Grenze überschritt.
Die britische Acas-Anleitung zur Durchführung einer Untersuchung betont objektive Sachverhaltsklärung und die Berücksichtigung beider Seiten. Dokumentieren Sie neben belastendem Material auch Widersprüche und Zweifel an der Zuverlässigkeit.
05Aktive Risiken eindämmen, ohne damit einen Verstoß festzustellen
Beweise unterstützen die Untersuchung, doch aktive Risiken können sofortiges Handeln erfordern. Scheinen sensible Daten an ein nicht freigegebenes Ziel abzufließen, könnte das Abwarten des gesamten Personalverfahrens weiteren Schaden zulassen. Der Sicherheitsverantwortliche sollte angemessene Eindämmung und Sicherung im Vorfallverfahren koordinieren.
Je nach Umgebung und Befugnis kommen eingeschränkter Kontozugriff, Website- oder Anwendungssperren, Wechselmedienbeschränkungen, Sitzungsende oder Absicherung des Geräts infrage. Dafür können unterschiedliche Identitäts-, Netzwerk- oder Geräteverwaltungssysteme nötig sein. Berücksichtigen Sie Auswirkungen auf legitime Arbeit und Beweise. Malware- oder Datenabflussverdacht verlangt zügige Sicherheitsprüfung; normale Produktivitätsfragen eher Coaching oder gezielte Regeln. Vorläufige Eindämmung schützt, beweist aber kein Fehlverhalten.
Net Monitor for Employees Pro unterstützt dies mit Live-Bildschirmen, Desktop-Aufzeichnungen, Website- und Anwendungsaktivitäten, Prozessinformationen und gefilterten Berichten. Unterstützte Kontrollen umfassen Website-Beschränkungen, Anwendungs- und Prozessaktionen, Remote-Dateiverwaltung und Geräteadministration. Nutzen Sie Nachweise gemeinsam mit Richtlinien und Protokollen der jeweiligen Dienste. Das Produkt ersetzt kein Untersuchungsverfahren und liefert nicht automatisch jedes Cloud-Auditereignis, jede Übertragungsbestätigung oder jeden Bearbeitungsvermerk.
Prüfen Sie vor einer Einschränkung deren Umfang in der Hilfe zu Tools and Restrictions. Sofortaktionen auf ausgewählten Computern wirken anders als dauerhafte globale Beschränkungen. Die Anleitungen zu Internet Control und Applications and Processes erläutern unterstützte Aktionen. Dokumentieren Sie Änderung, Genehmigung und anschließende Funktionsfähigkeit legitimer Werkzeuge.
06Datenschutz schützen und vergleichbare Standards anwenden
Überwachungsbefugnis ersetzt keine Grenzen. Informieren Sie schriftlich, welche Firmengeräte und Konten zu welchem Zweck überwacht und wie Aufzeichnungen geprüft werden können. Begrenzen Sie die Erfassung auf legitime betriebliche Bedürfnisse. Arbeits-, Datenschutz-, Branchen-, Tarif- und Vertragsanforderungen unterscheiden sich, besonders bei Audio, Tastatureingaben, Privatgeräten und grenzüberschreitender Arbeit. Lassen Sie den Umfang fachkundig prüfen.
Sammeln Sie nicht mehr als für die Untersuchung nötig und verbreiten Sie Aufzeichnungen nicht beiläufig. Beschränken Sie Zugriff auf zuständige Führungskräfte, Personalabteilung, IT, Sicherheit und Rechtsberatung. Legen Sie zweck- und regelgerechte Aufbewahrungsfristen fest. Setzen Sie routinemäßige Löschung für Fallbeweise nur im genehmigten Verfahren aus und prüfen Sie die weitere Aufbewahrung. Ein offener Fall rechtfertigt kein unbegrenztes Archiv sämtlicher Mitarbeiteraktivitäten.
Schützen Sie Quellen und Arbeitskopien. Bei Aufzeichnungsverschlüsselung müssen die benötigten Sicherungen privater Schlüssel geschützt und für autorisierte Wiedergabe verfügbar bleiben. Diese Verschlüsselung ist vom Speicherziel getrennt und schützt exportierte Berichte oder die gesamte Fallakte nicht automatisch. Auch dafür sind geeignete Zugriffsrechte nötig.
Einheitliche Maßstäbe sind wichtig. Wird privates Surfen in einem Team geduldet und in einem vergleichbaren Fall anderswo sanktioniert, braucht dies eine nachvollziehbare Begründung. Berücksichtigen Sie bei gleichen Prüfstandards Rollenanforderungen, Ausnahmen, bisherige Hinweise, Genehmigungen und Schwere des Ereignisses. Dokumentieren Sie Gründe statt bloßer Eindrücke.
Eine gute Akte unterstützt mehr als Disziplinarmaßnahmen. Sie hilft, Verhalten früh zu korrigieren, Daten zu schützen und Regeln anhand von Fakten anzuwenden. Konfigurieren Sie Quellen vor einem Vorfall, sichern Sie relevantes Material beim Auftreten und entscheiden Sie auf erklärbarer Grundlage – auch wenn kein Verstoß feststellbar ist.
07Praktische Vorlage zur Dokumentation von Richtlinienverstößen
Verwenden Sie diese Felder im genehmigten Fallverwaltungssystem oder Untersuchungsdokument. Trennen Sie Beobachtungen von Feststellungen und verweisen Sie auf Quellen, statt ungeklärte Screenshots aneinanderzureihen.
- Fall und Umfang: Fall-ID, Untersuchungsverantwortlicher, Anlass, genehmigter Zweck, Geräte oder Konten und Prüfzeitraum.
- Geltende Regel: Richtlinienname, Version, Gültigkeitsdatum, Klausel, Bekanntgabenachweis und bekannte Ausnahmen.
- Beobachtete Fakten: datierte Abfolge mit Zeitzonen und einer Beweis-ID für jede wesentliche Aussage.
- Beweisverzeichnis: Quelle, Sicherungsmethode und Zeitpunkt, sammelnde Person, geschützter Ort, gegebenenfalls Integritätsangaben und Zugriffs- oder Übergabeverlauf.
- Antwort des Mitarbeiters: Erklärung, strittige Fakten, unterstützendes Material und Prüfung jedes relevanten Punkts.
- Grenzen und Feststellung: Erfassungslücken, widersprüchliche Nachweise, offene Fragen und nach der Richtlinie belegte oder unbelegte Sachverhalte.
- Maßnahmen und Nachprüfung: zuständiger Entscheider, Eindämmung oder Folgemaßnahmen, Gründe, Prüftermin und Aufbewahrungsentscheidung.
Fragen Sie vor Abschluss, ob ein anderer befugter Prüfer Ablauf und Ergebnis ohne Ihr Gedächtnis rekonstruieren könnte. Falls nicht, verbessern Sie Quellenverweise oder dokumentieren Sie verbleibende Unsicherheit.
08Nachweise bei Richtlinienverstößen: häufige Fragen
Was ist ein gutes Beispiel für Nachweise bei einem Richtlinienverstoß?
Ein möglicherweise unzulässiger Dateitransfer lässt sich mit geltender Richtlinie, Geräte- und Benutzeraktivitäten, relevanten Bildschirmaufnahmen, verfügbaren Zieldienstprotokollen und Prüfvermerken dokumentieren. Aussagekräftig wird das Beispiel, wenn jede Aussage auf eine Quelle verweist und Mitarbeitererklärung sowie offene Fakten enthalten sind.
Reicht ein Screenshot zum Nachweis von Fehlverhalten?
Ein Screenshot zeigt, was zu einem Zeitpunkt sichtbar war. Er belegt womöglich weder die handelnde Person noch den Abschluss einer Übertragung oder deren Genehmigung. Bewahren Sie Quelle und Kontext und gleichen Sie relevante Fakten ab, bevor Sie eine Feststellung treffen.
Was unterscheidet Beobachtung und Feststellung?
„Die Aufzeichnung zeigt einen Upload-Dialog“ ist eine Beobachtung. „Der Mitarbeiter hat eine unzulässige Übertragung abgeschlossen und Klausel 4.2 verletzt“ benötigt Nachweise für Abschluss, Zuordnung, fehlende Erlaubnis und geltende Regel. Überspringen Sie diese Prüfungen nicht.
Erstellt Überwachungssoftware eine vollständige Beweismittelkette?
Nicht automatisch. Sie kann Quellen und Exporte liefern; Sammlung, Bearbeitung, Zugriff, Sicherung und Umwandlungen muss das Unternehmen dokumentieren. Zeitstempel, verschlüsselte Aufnahme oder Export allein bilden keinen vollständigen Bearbeitungsverlauf.
Wie lange sollten Untersuchungsnachweise aufbewahrt werden?
Es gibt keine einheitliche Frist für jeden Fall. Folgen Sie Aufbewahrungsrichtlinie und geltenden Anforderungen, sichern Sie für aktive Fälle benötigtes Material und dokumentieren Sie Verlängerungen. Prüfen Sie Berichts- und Aufzeichnungsbereinigung getrennt und beschränken Sie durchgehend den Zugriff.