キーストロークのログ記録 / 実践ガイド
従業員のキーストローク ロギング: 用途と証拠の制限
従業員のキーストロークのログにより有用なコンテキストが追加されるタイミング、入力された入力が証明できないもの、および独立した証拠に照らして記録を検証する方法を理解します。
従業員のキーストローク ログにより、調査がコマンドの異議申し立てやデータ入力エラーの繰り返しなど、入力入力に依存している場合に詳細を追加できます。これは機密性の高い証拠ソースであり、生産性スコアではありません。最初に質問を定義し、あまり煩わしくないアプリケーションや画面レコードがそれに答えることができるかどうかを判断します。
キーストロークの記録を適切に使用すると、入力された内容、入力された時間、およびどの会社のコンピュータで入力されたかを示すことができます。このレベルの詳細は、セキュリティ インシデントの調査、ポリシーへの準拠の確認、紛争の解決、および時間のかかるワークフローの問題の特定に役立ちます。経営陣の代わりになるものではありません。これは、問題が高価になる前に管理上の事実を提供するコントロールです。
01確立できるキーストローク記録と確立できないキーストローク記録
キーストロークのログは、監視対象のエンドポイントでのキーボード入力をキャプチャします。監視構成に応じて、管理者はアクティブなアプリケーション、Web サイト、ユーザー アカウント、日付、時刻とともに入力されたテキストを確認できます。 画面録画またはライブ画面表示と組み合わせると、レコードはスタンドアロン ログでは提供できないコンテキストを提供します。
ログには、アプリケーションに入力されたテキストが表示される場合がありますが、入力されたテキストは、それが送信、保存、または実行されたことを証明するものではありません。貼り付けられたコンテンツ、自動入力、およびその他の入力方法では、個々のキーストロークと同じレコードが生成されない場合があります。構成されたキャプチャ動作を検証し、アプリケーション独自の監査証跡を使用して結果を確認します。
運用監視についても同様です。マネージャーは、タスクに 3 時間かかったことがわかるかもしれません。ログと関連するデスクトップ記録により、遅延の原因が繰り返しのデータ入力エラー、不慣れなプロセス、システムの問題、または非業務活動によるものかどうかを明らかにできます。これは、リーダーが思い込みではなく実際の原因を修正するのに役立ちます。
例: 争点となっている顧客参照の修正
この架空のケースでは、レビュー担当者はキーボード レコード内の置換参照番号を確認します。変更が完了したと判断する前に、各状態を個別に確認してください。
- 入力済み: レコードには数字が含まれています。アプリケーション、デバイス、時間、キャプチャの制限を確認します。
- 送信済み: 許可された画面レコードには保存アクションが表示される可能性があります。入力された数字だけではそれを確立できません。
- 保存または実行: ビジネス アプリケーションの監査イベントと結果のレコードを参照してください。検証エラー、キャンセルされたフォーム、または失敗したリクエストにより、結果が変わる可能性があります。
貼り付け、自動入力、および入力方法では、異なる証拠が生成される可能性があります。矛盾を保持し、従業員にタスクの説明を求めます。入力されたテキストだけから最終的な業務記録を推測しないでください。
02従業員のキーストロークのログ記録が正当化される場合
すべての役割が同じレベルの監視を必要とするわけではありません。従業員のキーストローク ロギングは、会社所有のコンピューターで顧客情報、財務データ、知的財産、規制された記録、管理者の資格情報、または大量のトランザクション処理を処理する場合に最も役立ちます。
リモートで作業すること自体は、すべてのキーストロークを収集する理由にはなりません。特定の承認された調査を定義し、その範囲とレビュー担当者を制限し、キャプチャを有効にする前に該当する要件を確認します。タイミングやアプリケーションの使用だけで十分な場合は、アクティビティ レポート を使用します。詳細なテキスト収集は、それらの記録では解決できない質問に答える必要があります。
一般的な使用例には、データ漏洩の疑いの調査、不正なアカウント アクセスの確認、重要なビジネス システムに加えられた変更の確認、繰り返されるポリシー違反の文書化、エラーが財務またはコンプライアンスに影響を及ぼすデータ入力作業の監査などが含まれます。このような状況では、曖昧なアクティビティの概要では不十分なことがよくあります。
キーストロークのログは、インシデント発生後にも役立ちます。添付ファイルを開いた後にマルウェアが出現した、または顧客レコードが許可なく変更されたとユーザーが報告した場合、IT 部門は単に思い出すだけでは不十分です。タイムスタンプ付きのアクティビティ記録により、調査を迅速に絞り込み、影響を受けるシステムを特定し、防御可能な対応をサポートできます。
03ログと画面およびアプリケーションの証拠をペアにする
コンテキストのないキーストローク ログは誤解を招く可能性があります。従業員は、顧客番号、パスワードのヒント、検索語句、または画面上のタスクから切り離されたときに疑わしいテキストの下書きを入力する可能性があります。管理者は、結論に達する前に、アプリケーションの使用状況、ウェブサイトの履歴、プロセス アクティビティ、デスクトップの記録などと併せてログを確認する必要があります。
これが、オールインワン監視システムの運用上の利点です。 IT 部門は、個別のツールからデータをエクスポートするのではなく、単一の管理ビューから調査できます。スーパーバイザーは、アクティビティ レポートで異常な期間を特定し、対応する画面記録を開いて、使用中のアプリケーションを確認し、関連する場合のみキーボード アクティビティを確認できます。
このアプローチによりノイズが軽減されます。また、管理者がモニタリングを判断の代わりとして扱うことも防ぎます。目標は、より多くのデータを作成することではありません。目標は、特定の管理、セキュリティ、またはコンプライアンスの決定に使用できる証拠を作成することです。
04ログをオンにする前にルールを設定する
最も強力な従業員監視プログラムは、必要になる前に明らかです。会社のデバイスと会社のアカウントが監視される可能性があること、どのカテゴリのアクティビティが記録される可能性があるか、および会社がそれらの記録を使用する理由を説明する利用規定を発行します。従業員は、監視によって生産性、セキュリティ、ビジネス資産の保護がサポートされることを理解する必要があります。
所在地、従業員、業界に適用されるルールについては、弁護士と協力してください。連邦、州、地方の要件は、特に通信の記録、個人情報の取り扱い、州境を越えて勤務する従業員の監視に関して異なる場合があります。顧客との契約や業界の義務により、追加の制限が設けられる場合があります。
アクセス制御も定義します。キーストローク データには、顧客の詳細やビジネス アプリケーションに入力された情報などの機密情報が含まれる場合があります。調査する正当な必要性がある権限のあるマネージャー、人事担当者、IT スタッフまたはセキュリティ スタッフへのアクセスを制限します。管理アクセスの監査証跡を保持し、生のログを気軽に共有しないようにします。
保持にも同様の規律が必要です。記録を永久に保持すると、ストレージのコストが増加し、危険にさらされる可能性が高くなります。保持期間が短すぎると、苦情、監査、またはインシデントが発生した後に証拠がないまま事業を終了する可能性があります。リスク、法的アドバイス、内部ポリシー、ストレージ容量に基づいて保存期間を設定し、一貫して適用します。
05監視するだけでなく、監視を利用して行動する
定義された監視ポリシーを使用して、機密入力のレビューを承認および制限します。係争中のイベントについては、キーボードのログを完全な調査として扱うのではなく、観察結果と調査結果を個別に文書化します。
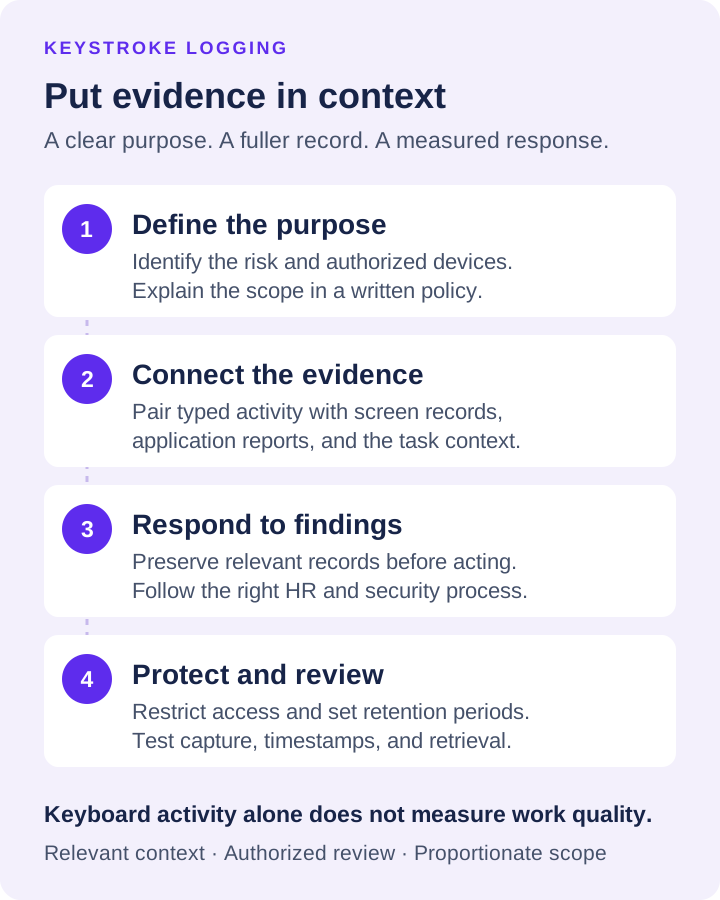
06リスクを生み出す間違いを避ける
最も一般的な間違いは過剰収集です。目的もなくすべてのエンドポイントを最大限詳細に記録すると、ほとんどの人が確認しない大量の機密データが作成されます。最も重要なデバイス、部門、リスク シナリオから始めます。ビジネスケースが明確な場合にのみ拡張してください。
2 番目の間違いは、パフォーマンス管理へのショートカットとしてログを使用していることです。キーストロークは、顧客との会話の質、技術的な問題の難しさ、戦略的作業の価値を測るものではありません。これらを使用して事実を検証し、例外を見つけてから、役割に適した基準を通じてパフォーマンスを評価します。
3 番目の間違いは、個人使用の境界を無視することです。会社のコンピュータには明確なルールが必要ですが、従業員が個人アカウントにアクセスしたり、機密情報を入力したりする場合があります。強力なポリシー言語、対象を絞ったレビューの実践、役割ベースの権限、および合理的な保持制御により、不必要な露出を減らすことができます。
最後に、インシデントが発生するまでプロセスをテストしないでください。レコードが正しくキャプチャされていること、クロックが同期されていること、管理者が適切なデバイスと期間を見つけられること、レポートへのアクセスが制限されていることを確認します。危機時に運用が難しい監視システムでは、期待した保護を実現できません。
規律あるキーストローク ログ プログラムにより、会社のデバイスで何が起こったかをより明確に記録できます。実際のリスクに合わせて構成し、収集したデータを保護し、生産性、セキュリティ、説明責任が危機に瀕しているときに証拠を使用してより迅速かつ確実な意思決定を行います。