インサイダーリスク / 実践ガイド
インサイダー脅威監視ソフトウェア: リスクトリアージガイド
内部関係者脅威監視ソフトウェアを使用して、異常なアクティビティを確認し、正当な説明をテストし、懸念をエスカレートする前に必要な証拠を特定します。
インサイダー脅威監視ソフトウェアは、意図的か偶発的かを問わず、正当なアクセスの悪用を調査するのに役立ちます。パーソナル クラウド サービスへの訪問がリードとなります。企業データがデバイスから流出したという証拠にはなりません。効果的なレビューは、何を保存または制限するかを決定する前に、ユーザーのアクティビティを画面上の証拠および独立した監査記録と結び付けます。
最も有用なシステムは、アクティブな時間をカウントしたり、曖昧な生産性スコアを生成したりするだけではありません。これらは、会社のコンピューターで何が起こったのか、いつ起こったのか、どのユーザーが関与したかを示します。また、管理者はインシデントレポートを待つ代わりに、エンドポイントで危険なアクティビティを停止することができます。
01インサイダー脅威の監視により得られる証拠
内部関係者による脅威は、意図的、不注意、または単に管理が不十分な結果である可能性があります。従業員はデータを盗もうとする可能性がありますが、弱いパスワードを再利用したり、未承認のツールをインストールしたり、USB デバイスにファイルをコピーしたり、個人アカウントを介して機密情報を送信したりする可能性もあります。データの損失、業務の中断、コンプライアンスの暴露、高額な調査など、結果は同じになる可能性があります。
効果的な監視ソフトウェアは、会社所有のエンドポイント全体にわたって信頼性の高いアクティビティ記録を作成します。中小企業の場合、その記録は、専門家による解釈が必要なセキュリティ ダッシュボードに埋もれるのではなく、毎日使用できるほど実用的なものである必要があります。
02単一のイベントだけでなく行動にも注意する
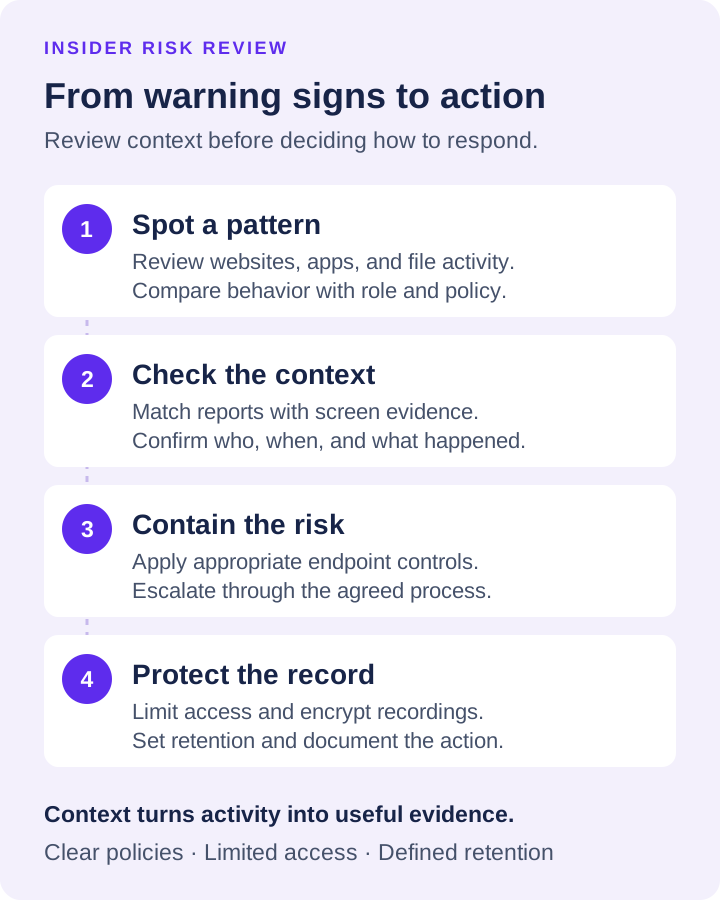
Web サイトに 1 回異常にアクセスしたからといって、自動的にその従業員が脅威であることを意味するわけではありません。有用なインサイダー リスク プログラムは、ユーザーの役割、時間帯、通常の作業負荷、または会社のポリシーと矛盾するアクティビティなどのパターンを探します。
たとえば、経理部門の従業員には銀行ポータルを使用する正当な理由があるかもしれませんが、リモート アクセス ユーティリティをインストールしたり、会社が承認していないファイル共有サービスに繰り返しアクセスしたりすることはできません。営業担当者は顧客記録を必要とするかもしれませんが、営業時間外に大規模なファイルを転送したり、出発前に連絡先を繰り返しコピーしたりする場合は検討に値します。
モニタリング データは、管理者に事実に基づく出発点を提供します。従業員は疑惑に基づいて立ち向かうのではなく、活動記録を見直し、問題の範囲を確認し、適切な次のステップを講じることができます。それは、コーチングの会話、権限の変更、正式な調査、または即時のアクセス制限である可能性があります。
検討が必要な主要なシグナル
最も価値のあるアラートとレポートは、測定可能なビジネス リスクを生み出す動作に焦点を当てています。一般的な例は次のとおりです。
- 個人の電子メール、消費者向けクラウド ストレージ、匿名ファイル転送ツール、または未承認のメッセージング サービスへの繰り返しアクセス
- 不正なソフトウェア、特にリモート制御、プロキシ、暗号化、またはデータ共有ツールのインストールまたは実行
- ビジネス ファイルの異常なコピー、移動、削除、または転送
- ブロックされた Web サイトへのアクセス、Web 制限の回避、またはセキュリティおよび監視ソフトウェアの無効化を試行します
- アイドル時間の延長、業務以外のアプリケーションの継続的な使用、または割り当てられた職務と矛盾するアクティビティ
- 異常な時間にログインとデスクトップ アクティビティが発生する(特に機密ファイルまたはシステム アクセスと組み合わせた場合)
コンテキストが重要です。開発者は、受付係のコンピュータでは通常とは異なるツールを合法的に実行する可能性があります。タイムゾーンを越えて勤務するリモート従業員は、標準の勤務時間外に活動する場合があります。レポートを構成し、職務、承認されたソフトウェア、実際の運用ニーズに関する手順を確認します。
3 つの警告兆候に対する手動トリアージ ワークシート
これらはレビューシナリオであり、自動検出を主張するものではありません。査読者を割り当て、情報源と時刻を記録し、最初に正当な説明をテストします。
- 異常なクラウドストレージへのアクセス: 承認されたクライアント交換である可能性があります。データ所有者は認可をチェックします。機密ファイルが移動された可能性がある場合、セキュリティは利用可能な宛先レコードをチェックします。
- 未承認のリモート アクセス プロセス: IT サポート セッションに属している可能性があります。 IT は実行可能ファイル、チケット、アカウント、セッションを検証します。インシデント手順を通じて、原因不明のアクティブな接続をエスカレーションします。
- 時間外アクティビティ: 異なるタイムゾーンまたはメンテナンスが反映されている可能性があります。マネージャーがスケジュールを確認します。 IT 部門がアカウント/セッションをチェックします。時間だけでは盗難の証拠にはなりません。
偶発的な誤用、意図的な誤用、侵害されたアカウントを異なる仮説として保持します。それぞれを裏付けるものと反証するものを記録します。説明がサポートされている場合は懸念事項を解決します。必要な記録が入手できない場合でも不確実性を維持します。
03監視は行動につながる必要がある
制御のない可視性では、問題発生後に管理者が対応できなくなります。最強のインサイダー脅威監視ソフトウェアは、証拠収集とエンドポイント管理ツールを組み合わせて、IT が即座に行動できるようにします。
封じ込めはインシデント計画に従う必要があります。承認された URL またはキーワード リストを含むウェブサイト コントロールを使用するか、未承認のアプリケーションを制限します。アカウント制限については、アイデンティティ システム管理者と調整します。可能であれば、破壊的な変更を行う前に関連する証拠を保存し、各アクションを誰が許可したかを記録します。監視によってサイトが自動的に分類されたり、デバイスがネットワークから隔離されたりすると想定しないでください。
これらのアクションにより、検出から封じ込めまでの時間が短縮されます。データを数分でコピーできる場合、それは重要です。また、日常的な管理作業も軽減されます。 IT 部門は、デスクに行ったり、リモートの従業員に問題のトラブルシューティングを依頼したりする代わりに、エンドポイントを直接管理できます。
Net Monitor for Employees Pro は、ライブ画面の表示、デスクトップとオーディオの録音、アクティビティ ログ、レポート、Web サイトとアプリケーションの制限、およびリモート コンピュータの制御を 1 つの管理者中心のシステムに組み合わせることで、この運用モデルをサポートします。これは、分散チームの場合、同じレベルの監視がオフィス ネットワークを超えて管理対象のリモート デバイスにまで及ぶことを意味します。
04エスカレーションする前にシグナルを確認する
事件の文書化には有効証拠登録を使用し、安全でない共有ルートにはデータ侵害防止コントロールを、レビュー境界には明確な監視ポリシーを使用します。このガイドの仕事は、どの信号がどの検証を保証するかを決定することです。
ユーザー、コンピューター、時間ごとにタイムラインを構築します。 Web サイトのログによって訪問が確立されます。録画には、選択したファイルまたはアップロード ウィンドウが表示される場合があります。クラウド サービスの監査ログまたは個別に設定されたファイル監査を使用して、完了と範囲を確認します。インシデント記録では、検証された事実、不足している証拠、仮説を区別して保存します。
レコード自体を保護します。管理者のアクセスを制限し、可能な場合は適切な暗号化を使用し、保存期間を設定し、正当なビジネス目的に役立たなくなった録画を削除します。データの監視は会社を守るのに役立ちますが、規律ある取り扱いも必要です。
05監視する前に明確なルールを設定する
従業員の監視は、文書化された管理プロセスの一部である場合に最も効果的に機能します。従業員は、会社所有のコンピュータとアカウントが業務用であること、活動が監視される可能性があること、禁止されている活動には影響があることを理解する必要があります。要件は州、業界、労働協約、従業員の所在地によって異なるため、企業は導入前に弁護士に自社のポリシーを確認してもらう必要があります。
すべての従業員を調査対象として扱うことは避けてください。モニタリングを適切に使用してください。管理者にチームに必要なレポートへのアクセスを提供し、機密記録を権限のある担当者のために確保し、証拠に基づいて例外を調査します。過剰な収集は管理上の負担を生じさせ、実際のリスクから目をそらす可能性があります。
06最も重要なコンピュータから始める
すべてのデバイスにわたって完全な展開を開始する必要はありません。顧客データ、財務情報、知的財産、管理者の資格情報、または高価値の運用システムを処理するエンドポイントから始めます。承認されたアプリケーションと Web サイトを確立し、管理者が実際にレビューするレポートを構成し、ポリシー違反に対する対応プロセスをテストします。
次に、直接の可視性が最も弱いことが多いリモートおよびハイブリッド スタッフに対象範囲を拡大します。実際に試してみるのが、画面ビュー、録画、レポート、およびリモート コントロールがマネージャーや IT スタッフの作業方法に適合するかどうかを判断する最も早い方法です。 無料トライアルをダウンロードし、実際のワークフローに対してテストし、重要な場合に意思決定をサポートするのに十分な証拠が明確であることを確認してください。
目標は、毎日すべての秒を監視することではありません。それは、会社のコンピュータに責任を持たせ、管理者に推測ではなく事実を与え、リスクの高い活動がコストのかかるビジネス上の問題になる前に確実に阻止できるようにすることです。