職場監視ポリシー/実践ガイド
職場監視ポリシー: 実践的なチェックリスト
目的、デバイス、収集されたデータ、アクセス、保存、通知、技術設定がポリシーに一致するかどうかのチェックを対象とした職場監視ポリシーを構築します。
マネージャーは、リモートの従業員がストリーミング サイトに何時間も費やしていることを発見しました。 IT 部門は、会社のラップトップで未承認のリモート アクセス ソフトウェアを発見しました。顧客ファイルが個人用クラウド アカウントにコピーされます。明確な職場監視ポリシーがなければ、これらの事件は事実に裏付けられた決定ではなく、期待についての議論になります。
監視ツールは可視性を提供します。ポリシーは、その可視性がいつ使用されるか、何が収集されるか、誰がアクセスできるか、そして見つかった情報に対してビジネスがどのように行動するかを決定します。中小規模の組織にとって、その区別は重要です。従業員が「監視される可能性がある」という漠然とした声明は、管理者に実際的な運用基準を与えたり、生産性、セキュリティ、規律の問題が発生した場合に信頼できる意思決定の根拠を提供したりするものではありません。
01職場監視ポリシーで行うべきこと
実行可能な職場監視ポリシーには、会社資産の保護と従業員が理解できる境界線の設定という 2 つの役割があります。どの会社所有のデバイス、ネットワーク、アカウント、ビジネス データが業務目的で提供されているのか、またどのような監視、ログ記録、制限、またはレビューが適用されているのかを説明します。それぞれの実践を、定義された運用、セキュリティ、コンプライアンス、または調査の目的に結び付けます。デバイスを所有すること自体が、無制限の監視を正当化するものではありません。
ポリシーは不確実性も取り除く必要があります。従業員は、会社が画面アクティビティを記録しているか、Web サイトやアプリケーションを追跡しているか、キーストロークをキャプチャしているか、ファイルアクティビティをログに記録しているか、音声を録音しているか、またはオフィス以外で使用されているデバイスを監視しているかどうかを知る必要があります。機能が導入されている場合は、その旨をはっきりと伝えてください。隠れた思い込みは避けられる紛争を生み出し、従業員の認識を弱めます。
これは、ソフトウェアが利用可能にするという理由だけで、考えられるすべてのデータ ポイントを収集するよう勧めるものではありません。適切な監視レベルは、役割、データの機密性、デバイス所有モデル、ビジネス リスクによって異なります。給与データを処理する財務ワークステーションでは、会議室の共有コンピュータよりも厳密な制御が必要になる場合があります。ホーム オフィスから使用される会社のラップトップには、制限されたアクセスのために登録された個人所有のデバイスとは異なる境界が必要です。
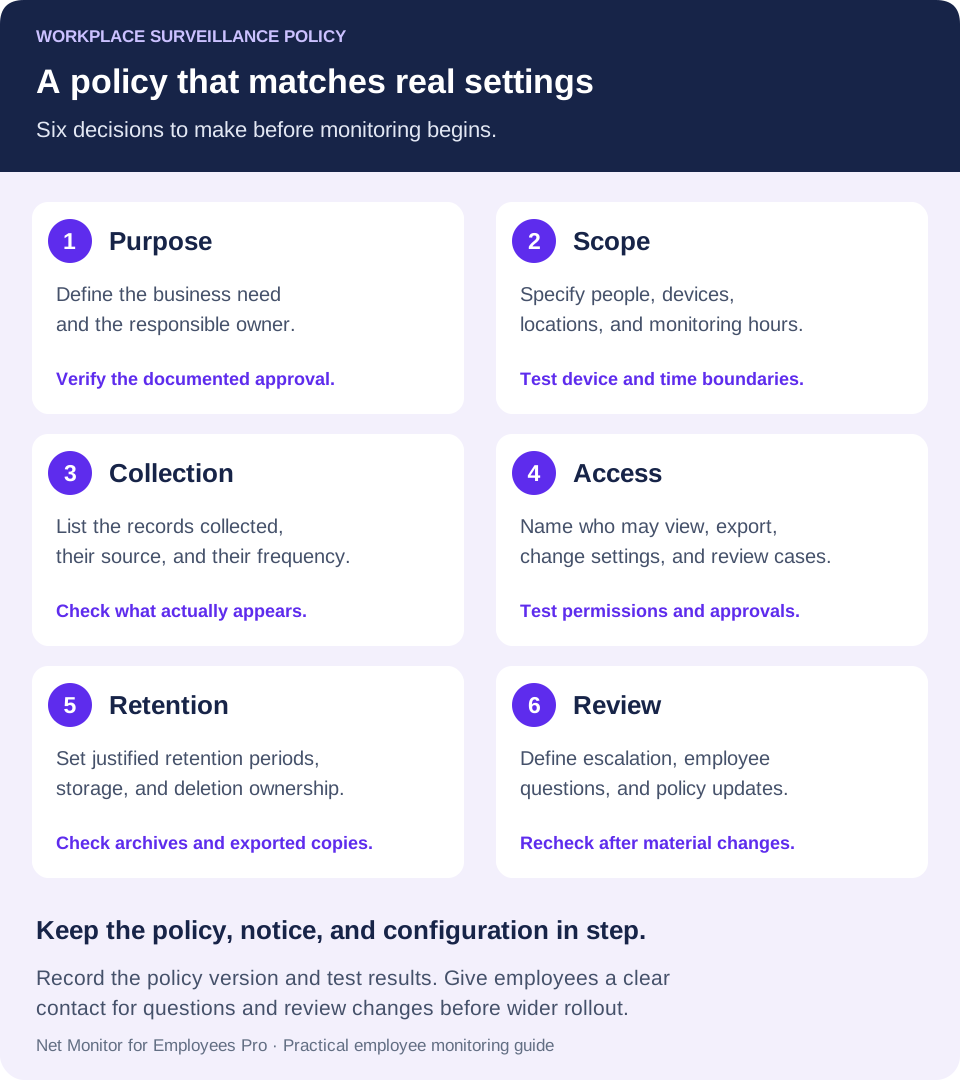
02対象となるデバイス、人、時間を定義する
ポリシーの対象となる資産とアクティビティから始めます。会社所有のコンピューター、モバイル デバイス、サーバー、電子メール アカウント、コラボレーション プラットフォーム、VPN 接続、クラウド アプリケーション、リムーバブル メディア、および会社ネットワークについて具体的に説明します。企業が個人用デバイスを許可している場合は、監視を管理対象の仕事プロファイル、仮想デスクトップ、または承認されたビジネス アプリケーション内のみに適用するかどうかを定義します。対象となる従業員グループと場所にも名前を付けます。技術的な設定が、記載した境界を強制できることを確認します。ソフトウェアが個人用デバイス全体をキャプチャする場合、仕事用プロファイルの約束は役に立ちません。
健全なポリシーでは、ビジネス活動と個人スペースを区別する必要があります。たとえば、企業は、承認された作業環境外の個人デバイスや個人アカウントの監視は避けながら、リモートで使用する場合を含め、会社の機器や会社システムで監視が行われると述べている場合があります。ポリシーで境界を明示し、実際の展開で検証します。
時間外の使用にも対処する必要があります。従業員が会社のラップトップを個人的に使用することを許可されている場合は、その使用中に監視が継続されるかどうか、またデバイス上の個人的なアクティビティが表示されることを期待する必要があるかどうかを述べます。多くの組織は、事後的にビジネス活動とプライベートな活動を区別しようとするのではなく、会社の機器の個人的な使用を制限することでリスクを軽減しています。個人的な活動が可視化される可能性があるという通知が、すべてのコレクションを適切なものにするわけではありません。デバイスが再接続した場合や従業員が別のシフトで勤務した場合に何が起こるかなど、許可された監視期間を設定してテストします。
03従業員の監視が収集する内容を正確に説明します
収集行為を広範な法律用語に埋め込まないでください。画面イメージや録画、アクティブなアプリケーション、アクセスした Web サイト、検索アクティビティ、ファイル転送、ログインとログアウト時間、プロセス アクティビティ、デバイス接続、セキュリティ イベントなど、展開されたシステムが実際に収集する情報のカテゴリを特定します。各カテゴリが継続的に収集されるか、スケジュールに従って収集されるか、または承認されたアクションの後にのみ収集されるかを説明します。ライブ表示と保存された録画を区別し、リモート作業中に情報が収集されるかどうかを従業員に伝えます。
音声録音、ウェブカメラの使用、およびキーストロークのログは、プライベートな会話、認証情報、その他の機密情報をキャプチャする可能性があるため、個別に検討する必要があります。それほど侵入的ではない方法でも同じ目的を達成できるかどうかを評価します。機能を有効にするのは、その使用が文書化された正当な理由、アクセスが厳密に制御され、必要な法的審査、通知、許可がある場合に限られます。ポリシーに機能をリストするだけでは、その機能を使用するための十分な承認は得られません。
ポリシーでは、会社がウェブサイト、アプリケーション、外部ストレージ、未承認のソフトウェア、または安全でないデバイス機能をブロックする可能性があることを明確にする必要があります。強制力のない監視では、管理者は同じ問題が繰り返されるのを監視することになります。ソーシャル メディア、ゲーム サイト、未承認のクラウド ストレージ、またはリモート コントロール ツールがリスクを引き起こす場合は、誰が制限を承認できるか、影響を受けるデバイス、および従業員が正当な業務の例外をどのように要求するかを定義します。
レポート設定とは別に、Desktop Recorder 設定を確認してください。画面録画スケジュール自体は、Web サイト、アプリケーション、またはキーストローク レポートの収集期間を確立するものではありません。デバイスの制限については、ツールと制限のヘルプで、選択したコンピュータに対する即時アクションと、従業員のコンピュータにグローバルに適用される永続的な制限の違いについて説明しています。
04すべてのコントロールにビジネス目的を設定する
従業員は、監視を実際のビジネス ニーズに結び付けるポリシーに従う可能性が高くなります。意図する結果を述べます: 作業活動の検証、機密データの保護、不正ソフトウェアの検出、インシデントの調査、許容使用ルールの適用、管理アクションが必要な場合の記録の維持。
その目的を導入の指針とします。 ライブ画面表示は、マネージャーが新入社員をサポートしたり、リモート ワークステーションが機能していることを確認したり、ポリシー違反の疑いを調査したりするのに役立ちます。 ウェブサイトとアプリケーションのレポートは、業務以外の閲覧、未承認のソフトウェア、またはワークフローのボトルネックの見直しを正当化するパターンを特定できます。セキュリティ システムがファイル アクセス ログやプロセス ログを収集すると、承認されたシステム外への移動を調査するのに役立つ場合があります。アクティビティ記録はコンテキストを追加します。時間の盗難やファイル転送が自動的に証明されるわけではありません。
生産性レポートを唯一の目的にすることは避けてください。ある人は、質の悪い仕事をしているときに活発に見えることもありますし、複雑な顧客や技術的な問題を解決しているときに、キーボードの操作が少ない人もいるかもしれません。報告書は経営判断に代わるものではなく、経営判断を知らせるものである。活動データをパフォーマンスが悪い証拠として扱う前に、従業員の役割、割り当てられた仕事量、期限、成果物の品質、文書化された期待を確認します。
たとえば、問題が未承認のファイル共有ソフトウェアである場合は、アプリケーションを特定し、そのビジネス用途を評価し、承認されたアプリケーション ルールを適用することから始めます。継続的なオーディオ キャプチャは、さまざまな、はるかに煩わしい情報を収集することになり、アプリケーション制御タスクの適切な代替にはなりません。展開する前に、各コレクションを選択した理由を文書化します。
05記録のアクセス、保持、保存を制御する
監視記録はビジネス上の機密情報です。ポリシーでは、ライブ画面の表示、録画の確認、レポートのエクスポート、監視設定の変更、調査の承認を許可されたロールに名前を付ける必要があります。ほとんどの中小企業では、そのグループは、指定された IT 管理者、セキュリティ担当者、上級運用リーダー、および文書化された知っておく必要があるマネージャーに限定されるべきです。
ロールごとにアクセスを制限すると、カジュアルなブラウジングを防止し、監視データが内部プライバシー問題になる可能性を減らすことができます。管理者に、可能な場合は個別のアカウントを使用し、資格情報を保護し、管理アクションの監査証跡を保存するように要求します。管理者は、単なる好奇心から従業員の記録を確認できるべきではありません。これらの責任を、監視ツール、管理者ワークステーション、およびストレージ システムで利用可能な権限にマッピングします。必要な承認または監査制御がツールに組み込まれていない場合は、それを提供する別のプロセスを文書化します。
保持ルールも重要です。有用になった場合に備えてすべてを保存するのではなく、目的と該当する要件に基づいて、レコードの種類ごとに正当な期間を設定します。すべてを永久に保持しないでください。保存期間が長くなると、ストレージ コストが増加し、侵害の影響が拡大し、記録の管理が難しくなります。日常的な活動レポート、セキュリティ警告、およびアクティブな調査や法的証拠保全のために保存される証拠に対して、異なる保存期間を設定します。
分散チームの場合は、記録とレポートが保存される場所と、そのストレージを誰が管理するかを決定します。管理者デスクトップ間で制御されていないコピーを許可するのではなく、定義された権限を持つ承認済みのリポジトリを使用します。クラウド ストレージを使用する組織は、承認された保存先、暗号化要件、削除手順を文書化する必要があります。
Net Monitor for Employees Pro では、従業員のコンピュータ、コンソール アーカイブ、および承認された外部保存先に保持されているコピーを含め、記録の保持とレポートの保持を個別に確認します。 録音暗号化は、保存場所とは独立して設定されます。すべてのアクティビティ レポートやエクスポートされたファイルが暗号化されるとは想定しないでください。削除のテスト、主要なバックアップの保護、保存されたインシデントの証拠の管理を担当する人を割り当てます。
06従業員への通知と承認を運用する
モニタリングの開始前、オンボーディング中、およびポリシーが大幅に変更されるたびに、従業員にポリシーを与えます。適切または必要な場合は、従業員がポリシーを受け取り、会社のシステムが監視される可能性があることを理解し、許容可能な使用要件に従うことに同意したことを確認する署名付きまたは電子的な承認を取得します。
確認は受信を文書化し、曖昧さを軽減するのに役立ちます。これは自由に与えられた同意とは異なり、従業員の権利を放棄するものではなく、違法な監視行為を許容するものでもありません。リモート従業員の場合は、リモートワーク契約書とデバイス割り当てフォームに一貫した情報を含めます。保険契約のバージョン、納入日、確認記録を保管し、質問、アクセス要求、または懸念事項がある場合の連絡先を従業員に提供します。
米国の連邦、州、および地方の規則は、特に音声録音、電子通信、生体認証データ、通知要件、および本社とは異なる州に所在する従業員の監視慣行に影響を与える可能性があります。労働組合の協定、顧客との契約、およびセクター固有の規制により、さらに制限が追加される可能性があります。特に監視に音声、キーストローク、個人用デバイス、または複数の管轄区域の従業員が含まれる場合は、展開前に、資格のある雇用およびプライバシーの弁護士にポリシーと計画された構成をレビューしてもらいます。このガイドは運用フレームワークを提供するものであり、管轄区域固有の法的ポリシーを提供するものではありません。
従業員が働くルールを確認してください
要件は異なります。たとえば、ニューヨーク州の電子監視通知法は、州内に事業所を構える対象となる民間雇用主に対し、影響を受ける従業員に雇用時に事前に書面で通知し、承認を得て、対象監視の通知を掲示することを義務付けています。その範囲と例外は重要です。この例を全国的なルールとして扱わないでください。
英国での展開の場合、ICO の労働者監視ガイダンスでは、法的根拠、透明性、必要性、比例性について言及し、雇用関係において同意が通常不適切である理由を説明しています。 ICO は現在、法改正を受けてこのガイダンスを検討中としてマークしています。ポリシーと構成を最終決定する前に、アドバイザーに現在の要件を確認してください。
07ポリシーを反復可能な管理プロセスに変える
ポリシーが従業員ハンドブックに記載されているときに、監視の構成に一貫性がない場合、ポリシーは失敗します。定期的なレビューとエスカレーションのための簡単なプロセスを確立します。マネージャーは、1 つの異常な時間に反応するのではなく、パターンを特定するために定期的なレポートを使用する必要があります。 IT 部門は、セキュリティ指標、不正なアプリケーション、不審なファイルの移動を調査する必要があります。重大な発見は文書化して保存し、適切なマネージャー、人事リーダー、セキュリティ責任者、または弁護士に転送する必要があります。レビューの理由、承認された範囲、レビュー担当者、結果を記録します。パフォーマンスに関する結論を導き出す前に、従業員に活動を説明する適切な機会を与えてください。
問題が意図的な不正行為ではなく通常の不正使用である場合は、段階的アクションを使用します。仕事以外の過度のブラウジングの最初の例では、指導とポリシーのリマインダーが必要になる場合があります。行為が繰り返されると、より厳しい制限や正式な規律が正当化される可能性があります。データの盗難、資格情報の共有、マルウェアのインストール、または意図的な記録の削除の信頼できる証拠には、より迅速なセキュリティ対応が必要です。
ポリシーは権限とレビューの境界を割り当てます。観察、従業員の説明、調査結果を記録する別のタスクには、インシデント文書の例を使用します。
少なくとも年に一度、リモートワークの実践、デバイスの所有権、セキュリティインシデント、または監視テクノロジーに大きな変更があった後は、ポリシーを見直してください。最良のポリシーは最長のポリシーではありません。これは、管理者が一貫して適用でき、従業員が理解し、IT 部門が新たなリスクを生み出すことなく適用できるものです。所有者とレビュー日を割り当てます。新しい機能が有効になったり、新しい従業員グループが追加されたりするたびに、設定と文言を再確認してください。
08展開前の職場監視ポリシーのチェックリスト
このアウトラインを使用して、IT、人事、およびプライバシーと雇用要件の責任者とともに草案をレビューします。大まかな約束を、チームが検証できる決定事項に置き換えます。
- 目的と所有権: ビジネス上の問題、ポリシーの所有者、承認者、発効日、次のレビュー日の名前を指定します。
- 対象範囲と境界: 従業員グループ、場所、管理対象デバイス、リモート アクセス、個人用デバイスの除外、監視期間をリストします。
- 収集と制限: 有効な各データ カテゴリ、その頻度、データを収集するシステム、および Web サイト、アプリケーション、またはデバイスのルールを特定します。
- 通知と質問: 従業員が保険契約を受け取る時期と方法、領収書の記録方法、質問や懸念事項の宛先を指定します。
- 承認されたアクセス: 調査を表示、エクスポート、変更、または承認できるユーザーと、そのアクションがどのように文書化されるかを特定します。
- 保存と保護: 正当な期間、承認された保管、アクセス制御、削除責任、関連するインシデント記録を保存するプロセスを設定します。
- レビューと対応: エスカレーション、従業員の説明、例外の承認、適切なフォローアップを定義します。
ポリシーと設定の小さなチェックを実行します
広範囲に展開する前に、認可されたテスト デバイスと無害なサンプル アクティビティを使用してください。どのイベントが表示されるか、記録が意図した時間に開始および停止するかどうか、レポートを取得できるのは誰か、ダウンロードまたはエクスポートされたコピーがどこに保存されるかを確認します。制限されたアクションと承認された作業タスクの両方をテストします。結果がポリシーと矛盾する場合は、ロールアウト前に設定を修正するか、承認されたスコープを再検討してください。ポリシーのバージョンとともにテスト記録を保管します。
問題が発生した場合、明確な通知、定義されたコントロール、および信頼できる記録により、ビジネスに断固とした行動の余地が与えられます。これらのルールは、証拠がすでに問題になった後ではなく、最初の捜査の前に構築してください。
ポリシーから設定へのワークシート
収集の練習ごとに 1 つのエントリを入力します。これは運用ワークシートであり、普遍的な法的方針ではありません。
- Purpose: [business question].データ: [レコードタイプ]。 Scope: [devices, people, hours, locations].
- アクセス: [認定されたレビュー担当者と承認]。保持: [期間、削除所有者、大文字と小文字の保持の例外]。
- 通知: [ポリシーのバージョン、配信方法、日付]。検証: [実際の設定、テストしたデバイス、観察された結果、レビュー担当者、次のレビュー]。
例: Web サイトレポートのレビューでは、許可されたレビュー期間とレビュー担当者を指定する必要があります。 it must not silently authorize audio capture.約束した境界を強制できない場合は、ロールアウトする前に不一致を解決してください。
09職場監視ポリシーに関する質問
職場監視ポリシーには何を含めるべきですか?
目的、対象となる人物とシステム、収集カテゴリ、監視期間、承認されたレビュー担当者、保持ルール、従業員への通知、およびエスカレーション プロセスを含めます。リモートワークと個人用デバイスの境界、従業員が質問できる方法、およびポリシーの更新の所有者が誰であるかを説明します。
従業員監視ポリシーは許容可能な使用と同じですか?
They serve different purposes.許容される使用では、従業員が会社のリソースをどのように使用できるかを説明します。監視ポリシーでは、会社が使用状況をどのように観察および記録するか、誰がそれを確認できるか、および収集の制限について説明します。制限とその適用方法に一貫性を持たせるために、ドキュメントを相互参照します。
署名付き確認応答ではあらゆる種類の監視が可能ですか?
いいえ。従業員が保険を受け取ったことを文書化できますが、適用される通知、法的根拠、同意、相談、またはその他の要件に代わるものではありません。導入前に、特定の監視活動と関係する管轄区域を評価します。
従業員の監視記録はどのくらいの期間保存する必要がありますか?
すべてのレコードまたはビジネスに適した単一の期間はありません。目的、リスク、該当する要件に応じて期間を設定し、正当化します。承認された調査のために関連証拠を保存する方法を定義し、デバイス ストレージ、コンソール アーカイブ、エクスポート、その他の承認された保存先全体での削除を確認します。
ソフトウェアがポリシーに一致していることを確認するにはどうすればよいですか?
各コレクション カテゴリと制限を実際の構成にマップします。無害なデータを使用して、選択したデバイス、時間、レポート設定、アクセス許可、ストレージ、削除プロセスをテストします。重要なポリシー、従業員、またはソフトウェアを変更した後、チェックを繰り返します。