ウェブサイト使用状況追跡 / 実践ガイド
従業員向け Web サイト使用状況追跡: レポート ガイド
閲覧レポートの例、役割コンテキスト、およびバックグラウンド タブ、共有デバイス、欠落しているレコードのチェックを使用して、従業員の Web サイト使用状況追跡を解釈します。
従業員の Web サイト使用状況追跡は、顧客調査、ブラウザベースの作業、および未承認のサービスへの繰り返しアクセスを区別するのに役立ちます。 URL、ユーザー、コンピューター、レビュー期間から始めます。ブラウザーは 1 つの稼働日全体をホストできるため、ドメイン名や長時間のアクセスだけでは、その時間が生産的であったかどうかを判断することはできません。
中小企業にとって、これはすべてのクリックをそれ自体のために監視することではありません。それは、有給時間、機密データ、ネットワーク セキュリティ、および問題が発生した場合の管理者の行動能力を保護することです。適切なシステムでは、どの Web サイトが、誰によって、どのくらいの期間、どのコンピュータで使用されたかが表示されます。また、管理者が複数の切り離されたツールから証拠を収集することなく、アクセスを制限し、インシデントを調査し、ポリシー違反を文書化するのにも役立ちます。
01Web サイトの使用状況記録を URL レベルで読み取る
有用な Web アクティビティ ログは、「ソーシャル メディア」や「ニュース」などの広範なカテゴリを作成するだけでは不十分です。マネージャーには、職務上の役割、作業スケジュール、および書面による許容使用ポリシーに照らして評価できる詳細が必要です。
追跡では、少なくとも、従業員名またはデバイス名、訪問した Web サイトまたは URL、訪問時間、期間、および頻度を記録する必要があります。これにより、実際的な質問に答えることができるタイムラインが作成されます。機密ファイルがコピーされる前に、従業員が個人の Web メール アカウントにアクセスしていましたか?チームはビジネス以外の Web サイトにかなりの作業時間を費やしていますか?ユーザーはマルウェア警告の前に既知のフィッシング ページにアクセスしましたか?
コンテキストが重要です。マーケティング担当者には、ソーシャル ネットワーク、ビデオ プラットフォーム、競合他社の Web サイトを使用する正当な理由がある場合があります。給与事務担当者は、銀行ポータルや福利厚生プロバイダーにアクセスする必要がある場合があります。目標は、すべての非標準サイトを不正行為として扱うことではありません。これは、役割に適合しないアクティビティ、セキュリティ上の危険を引き起こすアクティビティ、または有給労働時間を繰り返し消費するアクティビティを特定するためです。
Web サイト データは、アプリケーション、プロセス、画面アクティビティと組み合わせるとさらに便利になります。 URL ログには、ユーザーがファイル共有サイトにアクセスしたことが示される場合があります。 画面録画とアプリケーションレポートは、訪問に合法的な調査、不正なアップロード、または承認されたシステム外への企業データの移動の試みが含まれているかどうかを確認するのに役立ちます。
閲覧レポート: 3 つの観察、3 つの異なる質問
この架空のレビューは、ある朝の SALES-07 に関するものです。構成されたレポートが実際に提供するフィールドを使用します。空白のフィールドには情報が欠落しており、ゼロではありません。
- 09:10、CRM URL、割り当てられた販売アカウント: 承認された宛先ですが、完了した顧客更新の証明ではありません。関連する CRM レコードを比較します。
- 09:25、ビデオ Web サイト、期間が利用可能な場合は 18 分: トレーニングまたは無人タブである可能性があります。訪問を分類する前に、割り当てられたタスクと許可された画面コンテキストを確認してください。
- 10:05、個人用ストレージ ドメイン: 正確な URL とユーザー/デバイス コンテキストを記録します。どのアカウントが使用されたか、送金が行われたかどうかを尋ねます。宛先サービスの記録が必要になる場合があります。
リダイレクトを意図的なナビゲーションとは区別してください。重複するタブの継続時間を作業時間の合計に加算しないでください。共有 PC でアカウントとシフトを確認します。従業員を比較する前に、タイムゾーンと収集ギャップを調整します。
02ブラウザ履歴が管理ツールではない理由
ブラウザ履歴は不完全で、簡単にクリアでき、1 つのローカル デバイスとブラウザ プロファイルに限定されています。これでは、管理者に一元化されたレポート、一貫した保持、リアルタイムの可視性、または信頼できる証拠の連鎖が提供されません。また、従業員がプライベート ブラウジングを使用したり、ブラウザを切り替えたり、オフィス ネットワーク外でリモートで作業したりした場合に何が起こるかを IT 管理者に伝えることもできません。
ネットワークのみのログにも制限があります。ネットワーク経由でアクセスされたドメインを表示できますが、アクティビティとコンピュータを使用しているユーザーを明確に関連付けることができない場合があります。また、特に在宅勤務、旅行中、または別の接続を使用しているリモート従業員にとって、有用なデスクトップ コンテキストを見逃してしまう可能性があります。
エンドポイント Web サイト レポートは、閲覧記録にユーザーとコンピュータのコンテキストを追加します。必要に応じてプライベート ブラウジング モードなど、ビジネスで使用するブラウザと構成の範囲を確認します。すべてのブラウザが同じように動作すると想定しないでください。不審な訪問を許可された画面証拠および個別の監査ソースと関連付けます。 URL レコードはファイルのアップロードを証明するものではありません。
03ウェブサイトのログインを有効にする
レビュープロセスを行わずに Web データを収集すると、新たな管理上の負担が生じます。このシステムは、管理者が従業員、コンピュータ、日付範囲、Web サイト、アプリケーション、またはアクティビティの種類ごとにレコードをフィルタリングするのに役立ちます。管理者は、数日分のデータをスクロールする代わりに、数分でパターンを特定できる必要があります。
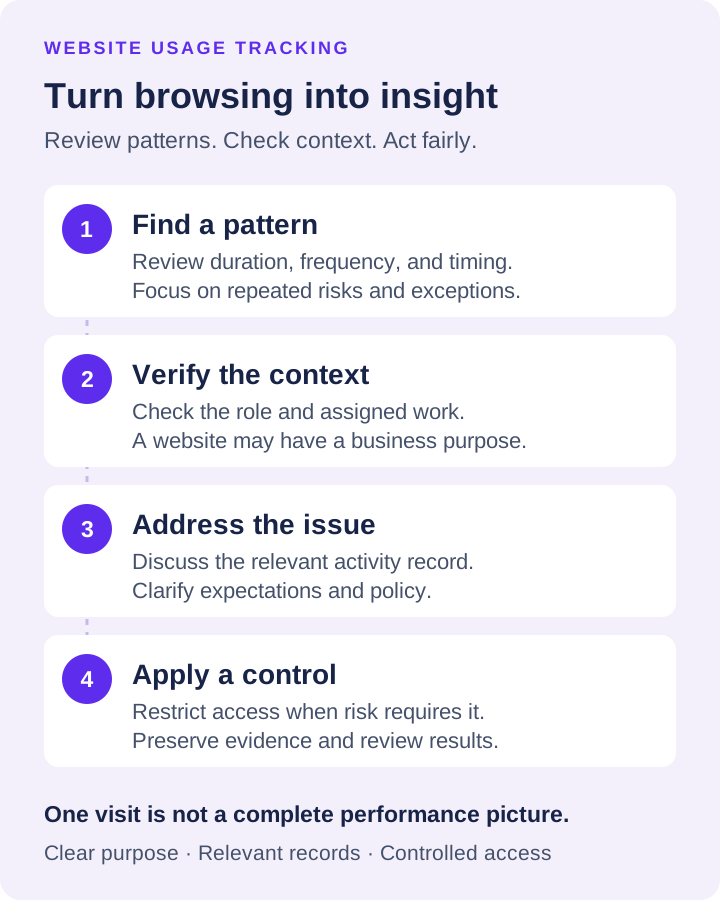
継続的な監視ではなく、例外から開始します。ビジネス以外のドメインでの過剰な時間、ブロックされたカテゴリーまたはリスクの高いカテゴリーへの訪問、制限を回避するための繰り返しの試み、および従業員に割り当てられた仕事と競合するアクティビティを確認します。これにより、必要なところに注意が集中し、期待に応えているスタッフの不必要な評価が減ります。
実際の対応は通常 3 つの段階に従います。まず、コンテキストを確認します。無関係に見えるサイトでも、正当なベンダー、顧客、または調査タスクの一部である可能性があります。次に、漠然とした非難ではなく、活動記録を使用して従業員または部門マネージャーと問題に対処します。第三に、その行為が継続する場合、またはサイトに差し迫ったリスクがある場合には、制御を適用します。
制御の範囲は、ポリシーのリマインダーから、ウェブサイトのブロック、アプリケーションの制限、デバイスの制御、または記録されたアクティビティの詳細な確認などです。深刻なインサイダーリスクの懸念のため、IT 部門はアクセスを変更する前に、スクリーンショット、デスクトップ録画、Web サイトのログ、および関連ファイルのアクティビティを保存する必要がある場合があります。証拠を保存すると、まず調査が保護され、決定が推測に基づいていたとユーザーが主張するのを防ぐことができます。
04確認された閲覧結果に基づいて行動する
レポートを解釈した後、特定されたアクセス問題に対しては標的型 Web サイトのブロックを使用し、設定には管理対象ブラウザ ポリシーを使用します。閲覧レポートはコンテキストを提供します。それ自体はどちらの制御も強制しません。
Net Monitor for Employees Pro では、インターネット制御 は URL またはキーワードの許可ルールとブロック ルールを使用します。自動カテゴリ分類を前提とするのではなく、ポリシーをテスト済みのリストに変換します。ルールをより広範囲に適用する前に、パイロット コンピューターでサインイン ページ、リダイレクト、サプライヤー ポータルを確認し、承認された例外を文書化します。
05監視を慎重かつ防御的に使用する
従業員の監視には、法律、プライバシー、労働、職場文化に関する考慮事項があります。要件は、州、従業員の所在地、組合のステータス、業界、デバイスが会社所有か個人所有かによって異なります。組織は、書面による監視および許容可能な使用ポリシーを確立し、必要に応じて通知を提供し、特定の義務について資格のある法律顧問に相談する必要があります。
最も明確な境界は通常、仕事に使用される会社所有の機器です。従業員は、業務システム、インターネット アクセス、会社データが監視とセキュリティ管理の対象であることを認識する必要があります。リモートワークによって雇用主が顧客記録や有給労働時間を保護する必要性がなくなるわけではありませんが、ポリシーの明確性はより重要になります。
指定されたビジネス目的に必要以上の情報を収集しないでください。ログと記録の保存期間を設定します。権限のあるマネージャー、IT 担当者、人事、セキュリティ スタッフのみにアクセスを制限します。フィルタリングを使用すると、生産性の問題を検討している監督者が、無制限の個人情報ではなく、関連するアクティビティを確認できるようになります。
これらの保護措置は監視を弱めるものではありません。彼らはそれをより防御可能にします。文書化されたポリシー、一貫した施行、および制御されたアクセスは、監視が恣意的な侵入ではなく、生産性、セキュリティ、説明責任に結び付けられたビジネス プロセスであることを示しています。
06分散チームのための実践的なセットアップ
オフィスおよびリモートのエンドポイントの場合は、機密データ、顧客通信、財務業務、または出力だけでは測定することが難しい作業を処理するコンピューターを特定することから始めます。承認された会社のデバイスにモニタリングをインストールし、部門、場所、またはマネージャーごとにエンドポイントを整理します。
アプリケーションとプロセスの追跡とともに Web サイトのログを構成します。定義された期間にわたる傾向を示すようにレポートを設定し、高リスクのドメイン、繰り返されるポリシー違反、または異常に長い非生産的な閲覧時間にターゲットを絞ったフィルターを作成します。マネージャーがすぐに確認する必要がある場合は、週末のレポートを待つよりも、ライブ画面表示の方が早く回答が得られます。
07一度の訪問ではなくパターンを測定する
ビジネス以外の Web サイトに 1 回アクセスしても、パフォーマンスの測定に役立つことはほとんどありません。繰り返されるパターンです。期間、頻度、タイミング、およびアクティビティが期限の遅れ、顧客の遅延、セキュリティ イベント、または従業員が過負荷であると報告した期間に発生したかどうかを確認します。
トップパフォーマーにも同じ原則が当てはまります。ウェブサイトの追跡により、ワークフローの障害、遅い内部システム、不必要な調査タスク、従業員に回避策の検索を強いるツールが明らかになる可能性があります。データを正しく使用すると、管理者がパフォーマンスの低下とプロセスの低下を区別するのに役立ちます。
明確なポリシーから開始し、許可されたデバイスを一貫して監視し、コンテキストに応じて例外を確認します。次に、証拠を使用して行動を修正し、回避可能なリスクをブロックし、ビジネスが支払っている仕事を保護します。管理された会社のコンピュータ グループでの無料トライアルでは、どこに可視性が欠けているか、どの管理が即座に変化をもたらすかをすぐに確認できます。