Urmărirea utilizării site-ului / Ghid practic
Urmărirea utilizării site-ului web pentru angajați: Ghid de raportare
Interpretați urmărirea utilizării site-ului web pentru angajați cu exemple de rapoarte de navigare, contextul rolului și verificări pentru file de fundal, dispozitive partajate și înregistrări lipsă.
Urmărirea utilizării site-ului web pentru angajați ajută la distingerea cercetării clienților, a activității bazate pe browser și a accesului repetat la servicii neaprobate. Începeți cu adresa URL, utilizatorul, computerul și perioada de revizuire. Un browser poate găzdui o întreagă zi lucrătoare, așa că un nume de domeniu sau o vizită lungă nu vă poate spune dacă acel timp a fost productiv.
Pentru întreprinderile mici și mijlocii, nu este vorba despre urmărirea fiecărui clic de dragul său. Este vorba despre protejarea timpului plătit, a datelor confidențiale, a securității rețelei și a capacității managementului de a acționa atunci când apare o problemă. Sistemul potrivit arată ce site-uri web au fost utilizate, de către cine, pentru cât timp și pe ce computer. De asemenea, ar trebui să ajute administratorii să restricționeze accesul, să investigheze incidentele și să documenteze încălcările politicii fără a aduna dovezi din mai multe instrumente deconectate.
01Citiți înregistrările de utilizare a site-ului web la nivel de adresă URL
Un jurnal de activitate web util trebuie să facă mai mult decât să producă o categorie largă, cum ar fi „rețele sociale” sau „știri”. Managerii au nevoie de detalii pe care le pot evalua în raport cu un rol de serviciu, un program de lucru și o politică scrisă de utilizare acceptabilă.
Cel puțin, urmărirea ar trebui să înregistreze numele angajatului sau dispozitivului, site-ul web sau adresa URL vizitată, timpul vizitei, durata și frecvența. Acest lucru creează o cronologie care poate răspunde la întrebări practice. Un angajat a accesat un cont personal de webmail înainte ca fișierele sensibile să fie copiate? Petrece o echipă timp de lucru substanțial pe site-uri web non-business? A vizitat un utilizator o pagină de phishing cunoscută înainte de o alertă de malware?
Contextul contează. Un angajat de marketing poate avea un motiv legitim să folosească rețelele sociale, platformele video și site-urile web ale concurenței. Un funcționar de salarizare poate avea nevoie de acces la portalurile bancare și la furnizorii de beneficii. Scopul este de a nu trata fiecare site nestandard ca pe o conduită greșită. Este de a identifica activitatea care nu se potrivește cu rolul, creează o expunere de securitate sau consumă în mod repetat timp de lucru plătit.
Datele site-ului web devin mult mai utile atunci când sunt asociate cu activitatea de aplicație, proces și ecran. Un jurnal URL poate arăta că un utilizator a vizitat un site de partajare a fișierelor. O înregistrare de ecran și un raport de aplicare pot ajuta la stabilirea dacă vizita a implicat cercetări legitime, încărcări neautorizate sau o încercare de a muta datele companiei în afara sistemelor aprobate.
Un raport de navigare: trei observații, trei întrebări diferite
Această recenzie fictivă se referă la SALES-07 într-o dimineață. Utilizați câmpurile pe care le furnizează efectiv raportul dvs. configurat; un câmp gol lipsește informații, nu un zero.
- 09:10, URL CRM, cont de vânzări alocat: o destinație aprobată, dar nu dovada unei actualizări finalizate pentru client. Comparați înregistrarea CRM relevantă.
- 09:25, site video, 18 minute dacă durata este disponibilă: poate fi antrenament sau o filă nesupravegheată. Verificați sarcina atribuită și contextul de ecran permis înainte de a clasifica vizita.
- 10:05, domeniu de stocare personală: înregistrați adresa URL exactă și contextul utilizatorului/dispozitivului. Întrebați ce cont a fost folosit și dacă a avut loc un transfer; pot fi necesare înregistrările serviciului de destinație.
Păstrați redirecționările distincte de navigarea deliberată. Nu adăugați durate de file suprapuse într-un total al timpului de lucru. Pe un computer partajat, verificați contul și schimbați; reconciliați fusurile orare și golurile de colectare înainte de a compara angajații.
02De ce istoricul browserului nu este un instrument de gestionare
Istoricul browserului este incomplet, ușor de șters și limitat la un singur dispozitiv local și profil de browser. Nu oferă managerilor raportare centralizată, păstrare consecventă, vizibilitate în direct sau un lanț de dovezi de încredere. De asemenea, nu îi spune unui administrator IT ce se întâmplă atunci când un angajat folosește navigarea privată, schimbă browsere sau lucrează de la distanță în afara rețelei de birou.
Jurnalele numai pentru rețea au și ele limite. Ele pot afișa domeniile contactate prin intermediul rețelei, dar este posibil să nu conecteze în mod clar activitatea la persoana care utilizează computerul. De asemenea, pot pierde contextul desktop util, în special pentru angajații de la distanță care lucrează de acasă, călătoresc sau folosesc diferite conexiuni.
Rapoartele site-ului endpoint adaugă contextul utilizatorului și al computerului la înregistrările de navigare. Verificați acoperirea în browserele și configurațiile pe care le utilizează compania dvs., inclusiv în modurile de navigare privată, acolo unde este cazul. Nu presupuneți că fiecare browser se comportă identic. Corelați vizitele suspecte cu probele de ecran permise și surse separate de audit; o înregistrare URL nu dovedește încărcarea unui fișier.
03Transformați jurnalele de site-uri în acțiune
Colectarea datelor web fără un proces de examinare creează o altă sarcină administrativă. Sistemul ar trebui să îi ajute pe manageri să filtreze înregistrările după angajat, computer, interval de date, site web, aplicație sau tip de activitate. În loc să deruleze zilele de date, un administrator ar trebui să poată izola un model în câteva minute.
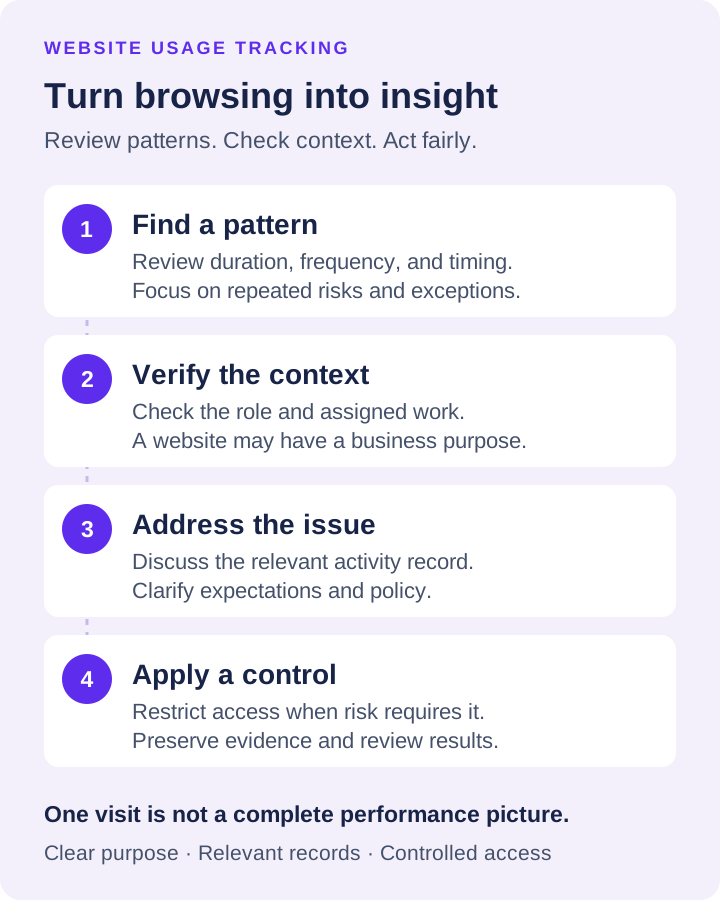
Începeți cu excepții, nu cu supraveghere constantă. Examinați timpul excesiv pe domenii non-business, vizitele la categorii blocate sau cu risc ridicat, încercările repetate de a ocoli restricțiile și activitățile care intră în conflict cu munca atribuită unui angajat. Acest lucru concentrează atenția acolo unde este nevoie și reduce revizuirea inutilă a personalului care îndeplinește așteptările.
Un răspuns practic urmează de obicei trei etape. În primul rând, verificați contextul. Un site care pare fără legătură poate face parte dintr-o sarcină legitimă de furnizor, client sau de cercetare. În al doilea rând, abordați problema cu angajatul sau managerul de departament folosind înregistrarea activității, nu o acuzație vagă. În al treilea rând, aplicați un control dacă comportamentul continuă sau site-ul prezintă un risc imediat.
Controalele pot varia de la un memento al politicii la blocarea site-ului web, restricțiile aplicațiilor, controalele dispozitivului sau o examinare mai atentă a activității înregistrate. Pentru o ingrijorare serioasă de risc din interior, IT-ul poate avea nevoie să păstreze capturi de ecran, înregistrări desktop, jurnalele site-ului web și activitatea asociată fișierelor înainte de a schimba accesul. Păstrarea dovezilor protejează mai întâi investigația și împiedică un utilizator să pretindă că decizia s-a bazat pe presupuneri.
04Acționați cu privire la o constatare de navigare verificată
După interpretarea raportului, utilizați blocarea site-ului web vizată pentru o problemă de acces identificată și politicile de browser gestionate pentru configurare. Un raport de navigare furnizează context; ea însăși nu impune nici controlul.
În Net Monitor for Employees Pro, Internet Control folosește regulile de permitere și blocare a adreselor URL sau a cuvintelor cheie. Traduceți-vă politica în liste testate, în loc să presupuneți clasificarea automată a categoriilor. Verificați paginile de conectare, redirecționările și portalurile furnizorilor pe un computer pilot și documentați excepțiile aprobate înainte de a aplica regulile pe scară largă.
05Utilizați monitorizarea cu atenție și apărare
Monitorizarea angajaților are considerații legale, de confidențialitate, de muncă și de cultură la locul de muncă. Cerințele variază în funcție de stat, locația angajaților, statutul de sindicat, industrie și dacă dispozitivele sunt deținute de companie sau personal. Organizațiile ar trebui să stabilească o politică scrisă de monitorizare și utilizare acceptabilă, să furnizeze o notificare acolo unde este necesar și să consulte un consilier juridic calificat cu privire la obligațiile lor specifice.
Cea mai clară graniță este, de obicei, echipamentul deținut de companie, folosit pentru lucru. Angajații trebuie să știe că sistemele de lucru, accesul la internet și datele companiei sunt supuse monitorizării și controalelor de securitate. Munca la distanță nu înlătură nevoia angajatorului de a proteja evidențele clienților sau timpul de lucru plătit, dar face claritatea politicii mai importantă.
Evitați să colectați mai mult decât aveți nevoie pentru scopul comercial declarat. Setați perioade de păstrare pentru jurnalele și înregistrările. Limitați accesul la managerii autorizați, personalul IT, HR și personalul de securitate. Utilizați filtrarea pentru ca un supervizor care examinează o problemă de productivitate să vadă activitatea relevantă, mai degrabă decât informațiile personale nerestricționate.
Aceste garanții nu slăbesc supravegherea. Îl fac mai apărat. O politică documentată, o aplicare consecventă și un acces controlat demonstrează că monitorizarea este un proces de afaceri legat de productivitate, securitate și responsabilitate, mai degrabă decât de o intruziune arbitrară.
06O configurare practică pentru echipe distribuite
Pentru punctele finale de birou și de la distanță, începeți prin a identifica computerele care gestionează date sensibile, comunicarea cu clienții, munca financiară sau munca dificil de măsurat numai prin rezultat. Instalați monitorizarea pe dispozitivele autorizate ale companiei și organizați punctele finale în funcție de departament, locație sau manager.
Configurați înregistrarea site-ului web împreună cu urmărirea aplicațiilor și a proceselor. Setați rapoarte pentru a afișa tendințele pe o perioadă definită, apoi creați filtre vizate pentru domenii cu risc ridicat, încălcări repetate ale politicilor sau timp de navigare neobișnuit de mare neproductiv. Dacă un manager are nevoie de confirmare imediată, vizionarea pe ecran în direct oferă un răspuns mai rapid decât așteptarea rapoartelor de sfârșit de săptămână.
07Măsurați modelul, nu o singură vizită
O vizită pe un site web non-business este rareori o măsură utilă a performanței. Modelele repetate sunt. Căutați durata, frecvența, calendarul și dacă activitatea are loc în timpul nerespectării termenelor limită, întârzierilor clienților, evenimentelor de securitate sau perioadelor în care un angajat raportează că este supraîncărcat.
Același principiu se aplică celor mai performanti. Urmărirea site-urilor web poate expune obstacolele fluxului de lucru, sistemele interne lente, sarcinile de cercetare inutile și instrumentele care obligă angajații să caute soluții alternative. Folosite corect, datele îi ajută pe manageri să distingă performanța slabă de procesul slab.
Începeți cu o politică clară, monitorizați în mod constant dispozitivele autorizate și examinați excepțiile în context. Apoi utilizați dovezile pentru a corecta comportamentul, a bloca riscurile evitabile și pentru a proteja munca pentru care plătește afacerea dvs. O probă gratuită pe un grup controlat de computere ale companiei poate arăta rapid unde lipsește vizibilitatea și ce comenzi vor face o diferență imediată.