Control acces site / Ghid practic
Cum să blocați site-urile web pe computerele de serviciu în siguranță
Alegeți regulile site-ului vizate, păstrați instrumentele esențiale de afaceri accesibile și testați restricțiile înainte de a le implementa pe computere de birou și la distanță.
Un singur site de streaming deschis pe zece desktop-uri ale angajaților poate costa mai mult decât pare. Distracția vizibilă este o problemă. Navigarea negestionată poate expune, de asemenea, o afacere la site-uri rău intenționate, partajarea de fișiere neaprobată și presiunea lățimii de bandă. Pentru a bloca site-urile web de pe computerele de serviciu eficient, companiile au nevoie de mai mult decât de o listă neagră lungă. Au nevoie de controale direcționate, vizibilitate și un proces pentru excepții legitime.
01Începeți cu o politică clară de blocare a site-urilor web
Restricțiile site-ului funcționează cel mai bine atunci când susțin un obiectiv operațional definit. Acest obiectiv poate fi reducerea navigării în afara serviciului în timpul schimburilor programate, prevenirea accesului la jocuri de noroc sau conținut pentru adulți, limitarea utilizării rețelelor sociale într-un departament de servicii pentru clienți sau blocarea site-urilor cunoscute de phishing și de partajare de fișiere care creează expunere la securitate.
O regulă vagă precum „fără utilizare personală a internetului” este dificil de aplicat în mod consecvent. Angajații, supervizorii și personalul IT trebuie să știe ce este restricționat, când este restricționat și de ce. O politică poate permite accesul personal rezonabil în timpul pauzelor, restricționând în același timp locurile cu risc ridicat sau cu distragere a atenției în timpul orelor de lucru. Echilibrul corect depinde de rol. O echipă de marketing poate avea nevoie de platforme sociale pentru cercetarea clienților, în timp ce o echipă de salarizare poate să nu aibă niciun motiv de afaceri pentru a le accesa de la un punct final al companiei.
Puneți regula în scris înainte de a aplica controale tehnice. Indicați că computerele și conturile deținute de companie sunt destinate utilizării comerciale autorizate, explicați ce activitate web poate fi monitorizată și identificați procesul de solicitare a unei examinări a site-ului. Solicitați evaluatorilor de resurse umane și juridici corespunzători să verifice politica pentru locațiile în care lucrează angajații, inclusiv personalul de la distanță.
02Identificați ce site-uri web necesită blocare
Blocarea oricărui site web non-business este rareori practică. Acesta creează bilete de asistență, întrerupe cercetările legitime și încurajează angajații să folosească dispozitive personale sau date mobile pentru sarcini care ar trebui să rămână în sistemele companiei aprobate. Concentrați-vă pe serviciile care creează o problemă măsurabilă de productivitate, securitate sau conformitate.
Țintele obișnuite includ platforme de divertisment și streaming, site-uri de jocuri de noroc, conținut pentru adulți, stocare în cloud neautorizată, descărcări peer-to-peer, proxy-uri web, pagini de extragere a criptomonedei și domenii rău intenționate cunoscute. Unele companii restricționează, de asemenea, webmail-ul, platformele de mesagerie și instrumentele AI generative atunci când ar putea fi folosite pentru a muta informații confidențiale în afara sistemelor aprobate.
Distincția dintre categorii contează. Blocarea întregii stocări în cloud poate limita transferurile neautorizate de fișiere, dar poate, de asemenea, să împiedice un reprezentant de vânzări să acceseze un portal pentru clienți aprobat. Blocați serviciul riscant specific acolo unde este posibil, apoi mențineți accesul la instrumentele de afaceri aprobate. Filtrarea pe categorii și listele automate de amenințări sunt capabilități de a verifica în sistemul de filtrare ales; sunt diferite de menținerea unei liste manuale a adreselor site-urilor web.
Utilizați rapoartele de activitate ale site-ului web pentru a găsi problema reală
Nu construiți restricții numai din presupuneri. Examinați rapoartele de utilizare a site-ului web, activitatea aplicației și dovezile relevante ale ecranului. Acolo unde sunt disponibile, consultați datele de lățime de bandă din instrumentele dvs. de rețea pentru a identifica tipare repetate. Dacă un departament petrece mult timp pe platformele video, determinați dacă cauza este divertismentul, pregătirea necesară sau o bază de cunoștințe internă prost organizată.
Această abordare bazată pe dovezi previne suprablocarea. De asemenea, oferă managerilor o bază reală pentru instruire și ajută IT-ul să explice o restricție atunci când un utilizator întreabă de ce s-a schimbat accesul. Un raport de activitate filtrat este mai util decât o plângere generală că oamenii „pierd timpul online”. Vizitele site-ului web și totalul de timp au încă nevoie de context; niciunul nu dovedește performanță slabă de unul singur.
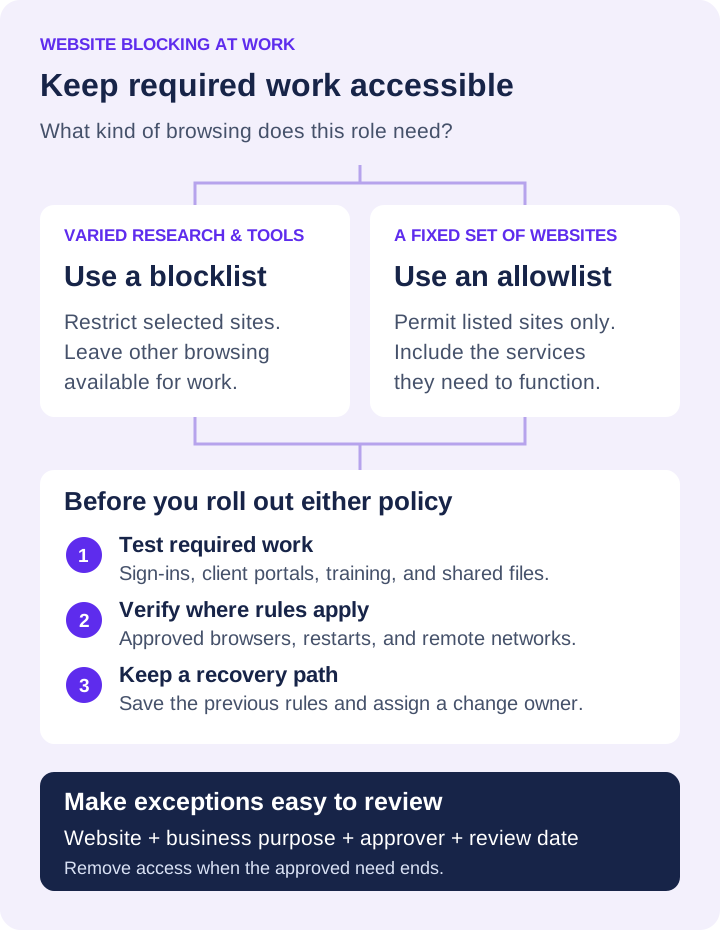
Alegeți o listă blocată sau o listă permisă
- O listă de blocare restricționează site-urile web selectate, lăsând la dispoziție alte tipuri de navigare. Se potrivește de obicei echipelor care au nevoie de cercetări variate, portaluri pentru clienți și resurse de afaceri în schimbare.
- O listă permisă permite numai site-urile web pe care le specificați. Se poate potrivi unui chioșc, unei stații de lucru partajate sau unei sarcini definite în mod restrâns, dar necesită mai multe teste, deoarece pot fi necesare și servicii de conectare, conținut încorporat și domenii conexe.
Începeți cu modul care se potrivește sarcinii. O stație de lucru de asistență cu trei servicii necesare are nevoi diferite față de computerul de cercetare al unui analist. Păstrați o copie a listei anterioare, astfel încât să puteți inversa o regulă care întrerupe activitatea.
03Alegeți cum să blocați site-urile web pe computerele de la serviciu
Nu există un singur punct de control cel mai bun pentru fiecare afacere. Metoda corectă depinde dacă dispozitivele sunt la birou, la distanță, gestionate central sau utilizate în mai multe rețele.
Filtrare de rețea pentru locații de birou
Un firewall, un gateway web securizat sau un serviciu de filtrare DNS poate restricționa site-urile web pentru dispozitivele al căror trafic utilizează acest control. Acest lucru este eficient pentru un birou, un centru de apeluri sau o locație de sucursală, deoarece IT-ul poate aplica politica la nivel central. Confirmați ce filtrează serviciul: o regulă la nivel de domeniu nu este aceeași cu o regulă pentru o pagină individuală dintr-un site web.
Limitarea este acoperirea. O regulă de rețea numai pentru birou nu urmează automat un laptop acasă, la un hotel sau la un hotspot de telefon. Traficul de la distanță trebuie să treacă printr-o conexiune de companie forțată sau printr-un control de roaming sau punct final configurat separat. Testați calea reală de conectare în loc să presupuneți că filtrarea de birou protejează fiecare dispozitiv de pretutindeni.
Politici de browser gestionate pentru Chrome și Edge
Browserele gestionate oferă un alt punct de control. Administratorii pot configura blocarea adreselor URL și permite politicile, dar aceste politici se aplică în browserul gestionat și în domeniul de aplicare a acestora. Consultați Îndrumarea privind politica de acces la site-ul web Chrome de la Google și documentația Edge URLAllowlist de la Microsoft înainte de a configura excepțiile. Testați potrivirea URL și fluxurile de conectare necesare; o politică de browser nu restricționează automat orice alt browser sau aplicație de pe computer.
Restricții de site-uri endpoint pentru echipele mobile
Comenzile endpoint sunt instalate pe computerul companiei și pot asigura aplicarea dincolo de rețeaua de birou atunci când sunt acceptate și configurate pentru acel mediu. Sunt utile pentru personalul hibrid, angajații care călătoresc și lucrătorii la distanță. Evaluați regulile site-ului web împreună cu restricțiile aplicațiilor și administrarea dispozitivului, apoi confirmați ce sisteme de operare, browsere și condiții de conexiune sunt acoperite.
Blocarea punctelor finale necesită implementare și testare atentă. Actualizările browserului, traficul criptat, browserele alternative și modificarea domeniilor web pot afecta rezultatele. Aplicați mai întâi o politică pilot unui grup mic, confirmați că site-urile necesare rămân disponibile și apoi extindeți regula la departamentul corespunzător.
Asociați blocarea site-ului web cu vizibilitate și răspuns
Un mesaj de site blocat oprește o acțiune din domeniul de aplicare al regulii. Nu explică scopul comercial al încercării de vizită și nu stabilește dacă cineva a folosit o altă rută. Monitorizarea și administrarea punctului final oferă context. Folosiți jurnalele de solicitări blocate acolo unde le furnizează sistemul dvs. de filtrare și păstrați-le separate de rapoartele site-urilor web vizitate efectiv.
Net Monitor for Employees Pro combină restricțiile site-ului web cu vizualizarea live a ecranului, rapoarte de site și aplicații, înregistrare pe desktop și funcții de control de la distanță. Un administrator poate examina activitatea relevantă, poate verifica dacă este legată de muncă și poate alege un răspuns adecvat. Pentru administrarea prin Internet, configurați Conexiunea Cloud și licența Cloud bazată pe abonament. Validați aplicarea site-ului pe propriile puncte finale, în loc să presupuneți că conectivitatea de la distanță dovedește că fiecare regulă este activă.
Comparați punctul în care este aplicată regula site-ului web
- Rețea sau DNS: acoperă traficul prin serviciul configurat; verificați calea conexiunii la distanță și dacă potrivirea este la nivel de domeniu. Păstrați excepțiile cu proprietarul politicii de rețea.
- Browser gestionat: acoperă browserul gestionat și domeniul de aplicare al politicii. Verificați politica efectivă, profilurile și alte browsere; urmați Verificarea politicii Chrome și Edge.
- Control URL al punctului final: verificați browserele acceptate, pornirea și domeniul de aplicare al regulilor pe computer. Testați site-ul blocat și un portal aprobat, inclusiv redirecționări; nu vă asumați protecția datelor conștientă de conținut.
Înregistrați proprietarul, dispozitivele afectate, excepția și rollback-ul pentru fiecare strat. Un test de succes la birou nu stabilește aplicarea pe o rețea de acasă.
04Configurați blocarea site-ului web în Net Monitor for Employees Pro
Ajutorul Control Internet documentează listele de adrese URL și de cuvinte cheie, modurile de permis și de blocare, comportamentul de pornire și acțiunile site-ului blocat. Utilizați următoarea secvență pe un computer de testare înainte de a schimba accesul pentru o întreagă echipă.
- Alegeți computerele și domeniul de aplicare al politicii. Deschideți Internet Control pentru computerele gestionate. Verificați cu atenție Folosiți aceleași setări pentru toate computerele: un profil global este adecvat numai atunci când acele computere au nevoie de aceleași reguli.
- Selectați un mod de acces. În Blocking Websites, alegeți să permiteți toate site-urile web, să blocați toate site-urile, să blocați numai site-urile enumerate sau să permiteți numai site-urile enumerate. O listă scurtă de blocare este adesea un punct de plecare util pentru un pilot.
- Adăugați adresele necesare. Creați lista de site-uri relevante. Load... și Save... vă permit să importați sau să exportați liste. Folosiți Block sites that contain those words cu prudență: cuvintele ample dintr-o adresă pot, de asemenea, să corespundă site-urilor web de afaceri legitime.
- Alegeți ce vede angajatul. Fila Settings oferă Show message, Redirect sau Close browser. Un mesaj clar cu un contact de excepție poate explica restricția. Testați cu atenție comportamentul de închidere a browserului, deoarece poate întrerupe alte lucrări deschise.
- Aplicați și verificați configurația. Folosiți Apply settings. Testați un site blocat și mai multe fluxuri de lucru aprobate. Dacă politica trebuie să persistă după repornire, configurați Regulile de pornire automată la pornirea computerului și verificați rezultatul după repornirea dispozitivului de testare.
- Verificați setările avansate și temporare. Testați Use Advanced Blocking pe configurația finală prevăzută înainte de o lansare mai largă. Temporary allow all websites ocolește blocarea până când politica este reaplicată; utilizați-l în mod deliberat și confirmați că restricțiile sunt restabilite ulterior.
Acestea sunt controale de acces la site-uri web, nu un flux de lucru de aprobare automată. Înregistrați aprobările, datele de expirare și schimbați proprietarul în procesul dvs. de asistență. Testați comportamentul acceptat pe fiecare platformă finală pe care intenționați să o gestionați.
05Aplicați reguli în funcție de rol, dispozitiv și timp de lucru
O restricție sensibilă pentru un grup poate bloca munca legitimă pentru altul. Aplicați politici în funcție de funcție, în loc să tratați fiecare stație de lucru în mod identic. Finanțe, asistență pentru clienți, operațiuni de depozit, inginerie și marketing au adesea cerințe diferite de browser și niveluri diferite de risc.
Regulile privind timpul de lucru pot reduce, de asemenea, frecarea. O companie poate restricționa site-urile de divertisment în timpul schimburilor, dar permite acces limitat în timpul perioadelor de prânz. Un altul poate impune restricții mai stricte asupra computerelor destinate publicului, stațiilor de lucru partajate sau departamentelor reglementate, permițând în același timp acces mai larg pe dispozitivele de cercetare. Dacă sistemul de filtrare ales acceptă programe, testați-le; în caz contrar definiți cine modifică politica și când. Nu presupuneți că o excepție scrisă de pauză este aplicată automat de software.
Grupurile de dispozitive fac o lansare mai ușor de organizat. Separați desktop-uri de birou, laptopuri executive, angajați la distanță, sisteme de chioșcuri și stații de lucru administrative, după caz. Testați reguli noi pe un grup pilot. Documentați versiunea politicii, computerele afectate, scopul și persoana de aprobare. Când utilizați o configurație globală, confirmați că aceasta nu înlocuiește diferențele dorite între grupuri.
06Examinați încercările de a ocoli restricțiile site-ului
Potențialele lacune includ conexiuni de rețea alternative, browsere neaprobate, servicii proxy, extensii VPN și aplicații de acces la distanță. Dacă cineva ocolește o regulă depinde de locul în care acea regulă este aplicată. Blocarea site-ului original fără a verifica acoperirea dorită poate produce un sentiment fals de control.
Aceasta nu înseamnă că IT-ul ar trebui să urmărească orice soluție posibilă cu restricții din ce în ce mai invazive. Înseamnă că organizația ar trebui să stabilească un standard clar: angajații nu pot folosi instrumente neaprobate sau conexiuni alternative pentru a învinge controalele asupra sistemelor deținute de companie. Utilizați gestionarea aprobată a browserului, restricțiile aplicațiilor și înregistrările relevante ale activității pentru a investiga problemele repetate.
Tratați fiecare bypass suspectat în context. Un angajat care încearcă să acceseze un site de știri blocat poate avea nevoie de un memento sau de o excepție legitimă. Utilizarea repetată a unui serviciu neaprobat pentru a transfera fișierele companiei poate necesita o investigație de securitate. Răspunsul ar trebui să se potrivească cu riscul și cu dovezile. Blocarea site-ului web este un nivel de protecție; nu înlocuiește securitatea punctului final sau controlul asupra modului în care fișierele sensibile sunt partajate.
07Păstrați excepțiile site-ului web specifice și documentate
Fiecare program de blocare are nevoie de o cale rapidă, documentată pentru acces legitim. Fără unul, angajații fie așteaptă IT, abandonează munca utilă, fie își găsesc propria soluție. O cerere simplă ar trebui să identifice site-ul web, scopul comercial, solicitarea angajatului, aprobarea managerului, atunci când este cazul, și durata solicitată.
Excepțiile limitate în timp pot reduce accesul inutil pe termen lung. Un cercetător poate avea nevoie de un site pentru un proiect, în timp ce un portal de furnizor poate fi solicitat doar de o anumită echipă. Setați o dată de expirare sau de revizuire în sistemul dvs. de solicitări și atribuiți un proprietar pentru a elimina excepția dacă instrumentul de filtrare nu expiră automat.
Mențineți decizia de aprobare separată de implementarea tehnică. Managerii ar trebui să confirme nevoia de afaceri. IT sau securitatea ar trebui să evalueze riscul site-ului și domeniul de aplicare al schimbării. Această diviziune împiedică confortul să devină singurul standard.
Aprobați cea mai restrânsă modificare posibilă. Dacă autentificarea unui furnizor eșuează, identificați conectarea necesară sau domeniul de suport înainte de a permite o întreagă categorie. Testați excepția cu angajatul, înregistrați ceea ce s-a schimbat și păstrați configurația anterioară pentru a o putea restaura.
08Testează lansarea și măsoară impactul asupra afacerii
Scopul nu este acumularea numărului de pagini blocate. Un număr mare poate indica faptul că o regulă funcționează, că o listă este prea largă sau că un utilizator reîncearcă în mod repetat o pagină. Acolo unde aceste contori sunt disponibile, priviți-le împreună cu rezultatele de lucru, biletele de incident, alertele de malware, utilizarea lățimii de bandă și feedbackul managerului.
O listă de verificare a testului de blocare a site-ului web
- Munca esențială: se pot conecta angajații la e-mail, portaluri pentru clienți, instruire și instrumente cloud aprobate, inclusiv paginile lor de asistență?
- Acuratețea regulilor: sunt site-urile destinate restricționate, în timp ce site-urile comerciale cu nume similare rămân accesibile?
- Acoperire: se comportă politica conform așteptărilor în browserele aprobate, după repornire și în conexiunile de birou și de la distanță pe care le folosesc angajații?
- Recuperare: poate IT-ul să restabilească prompt configurația anterioară dacă o regulă întrerupe o sarcină importantă?
- Excepții: există un evaluator numit, o dată de expirare sau de revizuire și confirmarea că accesul temporar s-a încheiat?
Examinați datele la intervale stabilite. Dacă o restricție generează solicitări legitime frecvente, rafinați politica. Dacă încercările repetate de acces implică o echipă sau o locație, investigați fluxul de lucru din spatele comportamentului. Uneori, soluția este un blocaj. Uneori este o formare mai bună, un instrument alternativ aprobat sau un manager care abordează volumul de muncă și responsabilitatea.
Blocarea site-ului web este cea mai eficientă atunci când este clară, specifică și aplicabilă. Stabiliți regula, aplicați-o acolo unde funcționează dispozitivul, păstrați dovezile relevante și faceți posibilă munca legitimă. Acest lucru oferă managerilor control fără a transforma fiecare solicitare web de rutină într-un obstacol operațional.
09Întrebări frecvente despre blocarea site-urilor web la locul de muncă
Pot bloca site-uri web pe computerele de la serviciu fără a bloca întregul Internet?
Da. O listă de blocare restricționează site-urile web selectate, lăsând alte accesuri disponibile. Net Monitor for Employees Pro oferă un mod de a bloca numai site-urile web listate. Începeți cu adrese specifice, testați rezultatele și extindeți lista numai atunci când nevoia de afaceri este clară.
Vor funcționa aceleași restricții de site-uri atunci când angajații sunt acasă?
Asta depinde de punctul de control și de configurație. Numai o regulă de rețea de birou nu acoperă un laptop care utilizează o conexiune de acasă fără legătură. Evaluați filtrarea punctelor terminale sau a roamingului sau o conexiune impusă de companie și testați regula pe dispozitivele și rețelele acceptate pe care echipa dvs. de la distanță le utilizează efectiv.
Cum permit un site web de afaceri care a fost blocat?
Confirmați nevoia de afaceri, identificați site-ul web exact și dependențele necesare și ajustați lista sau regula relevantă pentru computerele corespunzătoare. Înregistrați data aprobării și revizuirii. O ocolire temporară a tuturor site-urilor web este mai amplă decât o excepție specifică și necesită o restaurare atentă a politicii ulterior.
Blocarea site-ului web arată cât de productivi sunt angajații?
Nr. Regulile de acces impun politica de navigare; nu măsoară calitatea muncii. Utilizați rapoartele de activitate ca context și comparați-le cu munca atribuită, sarcinile finalizate și excepțiile legitime înainte de a lua o decizie de performanță.