Risc din interior / Ghid practic
Software de monitorizare a amenințărilor din interior: Ghid de evaluare a riscurilor
Utilizați software-ul de monitorizare a amenințărilor din interior pentru a examina activitatea neobișnuită, a testa explicațiile legitime și a identifica dovezile necesare înainte de a escalada o problemă.
Software-ul de monitorizare a amenințărilor din interior ajută la investigarea utilizării abuzive a accesului legitim, fie deliberat sau accidental. O vizită la un serviciu de cloud personal este o idee; nu este o dovadă că datele companiei au părăsit dispozitivul. O examinare eficientă conectează activitatea utilizatorului cu dovezile de pe ecran și cu înregistrările de audit independente înainte de a decide ce să păstreze sau să restricționeze.
Cele mai utile sisteme fac mai mult decât numără minutele active sau produc un scor vag de productivitate. Ele arată ce s-a întâmplat pe un computer al companiei, când s-a întâmplat și ce utilizator a fost implicat. De asemenea, oferă administratorilor posibilitatea de a opri activitatea riscantă la punctul final în loc să aștepte un raport de incident.
01Dovezi pe care le poate oferi monitorizarea amenințărilor interne
O amenințare internă poate fi intenționată, neglijentă sau pur și simplu rezultatul unor controale slabe. Un lucrător poate încerca să fure date, dar poate, de asemenea, să refolosească o parolă slabă, să instaleze un instrument neaprobat, să copieze fișiere pe un dispozitiv USB sau să trimită informații sensibile printr-un cont personal. Rezultatul poate fi același: date pierdute, operațiuni întrerupte, expunere la conformitate și investigații costisitoare.
Software-ul de monitorizare eficient creează o înregistrare fiabilă a activității la punctele finale deținute de companie. Pentru o afacere mică sau mijlocie, acea înregistrare ar trebui să fie suficient de practică pentru a fi folosită în fiecare zi, nu îngropată într-un tablou de bord de securitate care necesită interpretarea de către un specialist.
02Urmăriți comportamentul, nu doar evenimente individuale
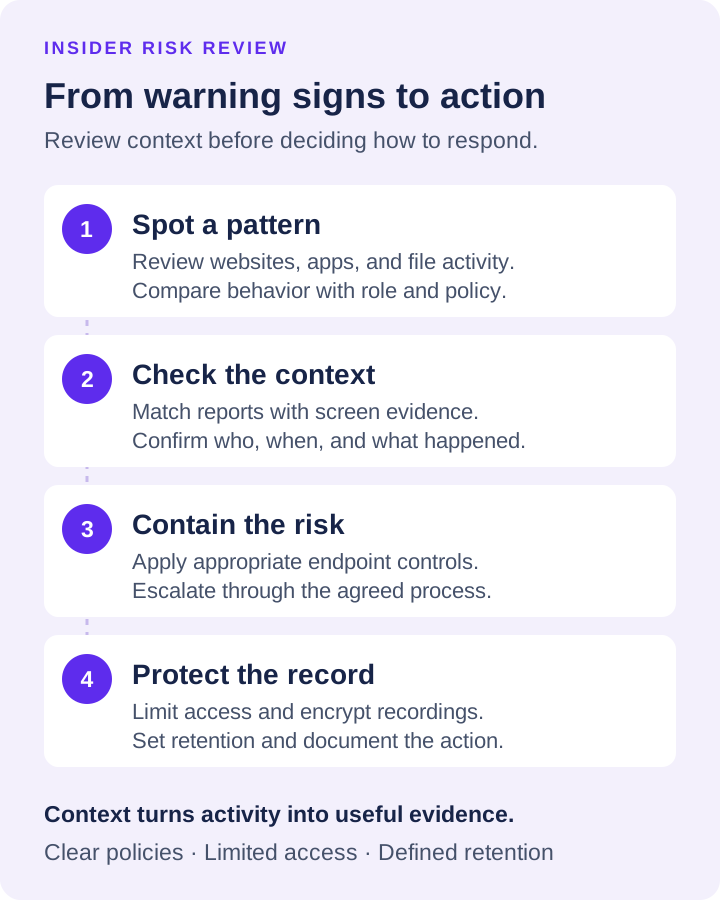
O vizită neobișnuită a site-ului web nu înseamnă automat că un angajat este o amenințare. Un program util de risc din interior caută modele: activitate care intră în conflict cu rolul utilizatorului, ora din zi, volumul normal de lucru sau politica companiei.
De exemplu, un angajat din domeniul contabilității poate avea un motiv legitim să folosească un portal bancar, dar să nu instaleze un utilitar de acces la distanță sau să acceseze în mod repetat servicii de partajare a fișierelor pe care compania nu le-a aprobat. Un reprezentant de vânzări poate avea nevoie de înregistrări ale clienților, dar transferurile mari de fișiere după ore sau copierea repetată a persoanelor de contact înainte de plecare merită examinate.
Monitorizarea datelor oferă managerilor un punct de plecare real. În loc să se confrunte cu un angajat pe bază de suspiciune, aceștia pot revizui înregistrarea activității, pot confirma amploarea problemei și pot face următorul pas corespunzător. Poate fi o conversație de coaching, o modificare a permisiunii, o investigație oficială sau o restricție imediată de acces.
Semnale cheie care necesită revizuire
Cele mai valoroase alerte și rapoarte se concentrează pe comportamentul care creează riscuri de afaceri măsurabile. Exemplele comune includ:
- Acces repetat la e-mailul personal, stocarea în cloud pentru consumatori, instrumente anonime de transfer de fișiere sau servicii de mesagerie neaprobate
- Instalarea sau executarea de software neautorizat, în special instrumente de control de la distanță, proxy, criptare sau partajare a datelor
- Copierea, mutarea, ștergerea sau transferul neobișnuit de fișiere de afaceri
- Încercări de a vizita site-uri web blocate, de a ocoli restricțiile web sau de a dezactiva software-ul de securitate și monitorizare
- Timp de inactivitate prelungit, utilizare persistentă a aplicațiilor fără activitate sau activitate neconformă cu sarcinile atribuite
- Activitatea de conectare și de pe desktop la momente neobișnuite, mai ales atunci când sunt asociate cu acces la fișiere sensibile sau la sistem
Contextul contează. Un dezvoltator poate rula în mod legitim instrumente care ar fi neobișnuite pe computerul unui recepționer. Un angajat de la distanță care lucrează peste fusuri orare poate fi activ în afara orelor standard de birou. Configurați rapoarte și revizuiți procedurile privind rolurile postului, software-ul aprobat și nevoile reale de operare.
O foaie de lucru de triaj manual pentru trei semne de avertizare
Aceste scenarii sunt de revizuire, nu pretenții de detectare automată. Atribuiți un evaluator, înregistrați sursa și ora și testați mai întâi o explicație legitimă.
- Vizită neobișnuită de stocare în cloud: poate fi un schimb de clienți aprobat. Proprietarul datelor verifică autorizarea; securitatea verifică înregistrările de destinație disponibile dacă fișierele sensibile s-au mutat.
- Proces de acces la distanță neaprobat: poate aparține unei sesiuni de asistență IT. IT verifică executabilul, biletul, contul și sesiunea. Creșteți o conexiune activă inexplicabilă prin procedura incidentului.
- Activitate după program: poate reflecta un alt fus orar sau întreținere. Managerul confirmă programul; IT verifică contul/sesiunea. Numai timpul nu este o dovadă a furtului.
Păstrați utilizarea greșită accidentală, utilizarea greșită deliberată și un cont compromis ca ipoteze diferite. Înregistrați ceea ce ar confirma sau infirma fiecare. Închideți o problemă atunci când explicația este susținută; păstrează incertitudinea atunci când înregistrările necesare nu sunt disponibile.
03Monitorizarea trebuie să conducă la acțiune
Vizibilitatea fără control îi lasă pe administratori să reacționeze după ce apare o problemă. Cel mai puternic software de monitorizare a amenințărilor din interior combină colectarea de dovezi cu instrumente de administrare a punctelor finale care permit IT-ului să acționeze imediat.
Izolarea ar trebui să urmeze planul de incident. Folosiți comenzile site-ului cu adrese URL aprobate sau liste de cuvinte cheie sau restricționați o aplicație neaprobată. Coordonați restricțiile contului cu administratorul sistemului de identitate. Păstrați dovezile relevante înainte de schimbările perturbatoare, acolo unde este posibil, și înregistrați cine a autorizat fiecare acțiune. Nu presupuneți că monitorizarea clasifică automat site-urile sau izolează un dispozitiv din rețea.
Aceste acțiuni reduc timpul dintre detectare și izolare. Asta contează când datele pot fi copiate în câteva minute. De asemenea, reduce munca administrativă de rutină. În loc să meargă la un birou sau să ceară unui angajat de la distanță să remedieze o problemă, IT poate gestiona punctul final direct.
Net Monitor for Employees Pro acceptă acest model operațional combinând vizualizarea în timp real a ecranului, înregistrarea desktop și audio, jurnalele de activitate, raportarea, restricțiile pentru site-uri și aplicații și comenzile computerului de la distanță într-un singur sistem concentrat pe administrator. Pentru o echipă distribuită, asta înseamnă că același nivel de supraveghere se poate extinde dincolo de rețeaua de birou la dispozitive gestionate de la distanță.
04Verificați un semnal înainte de a escalada
Utilizați registrul de dovezi lucrate pentru documentarea cazului, controalele de prevenire a încălcării datelor pentru rute de partajare nesigure și o politică de monitorizare clară pentru limitele de revizuire. Sarcina acestui ghid este să decidă ce semnal justifică ce verificare.
Construiți o cronologie în funcție de utilizator, computer și oră. Un jurnal de site stabilește o vizită; o înregistrare poate afișa un fișier selectat sau o fereastră de încărcare. Confirmați finalizarea și domeniul de aplicare folosind jurnalul de audit al serviciului cloud sau auditarea fișierelor configurate separat. Păstrați faptele verificate, dovezile lipsă și ipotezele distincte în înregistrarea incidentului.
Protejați înregistrările în sine. Limitați accesul administratorului, utilizați criptarea adecvată acolo unde este disponibilă, setați perioade de păstrare și eliminați înregistrările care nu mai servesc unui scop comercial legitim. Monitorizarea datelor poate ajuta la apărarea companiei, dar necesită și o manipulare disciplinată.
05Setați reguli clare înainte de a monitoriza
Monitorizarea angajaților funcționează cel mai bine atunci când face parte dintr-un proces de management documentat. Angajații trebuie să înțeleagă că computerele și conturile deținute de companie sunt destinate utilizării în afaceri, că activitatea poate fi monitorizată și că activitățile interzise au consecințe. Cerințele variază în funcție de stat, de industrie, de contractul colectiv de muncă și de locația angajaților, astfel încât întreprinderile ar trebui să solicite consilierului să își revizuiască politicile înainte de implementare.
Evitați să tratați fiecare angajat ca pe o țintă de investigație. Utilizați monitorizarea în mod proporțional. Oferiți managerilor acces la rapoartele de care au nevoie pentru echipele lor, rezervați înregistrări sensibile pentru personalul autorizat și investigați excepțiile pe baza dovezilor. Colectarea excesivă creează o povară administrativă și poate distrage atenția de la riscurile reale.
06Începeți cu computerele care contează cel mai mult
O implementare completă nu trebuie să înceapă pe fiecare dispozitiv. Începeți cu punctele finale care gestionează datele clienților, informațiile financiare, proprietatea intelectuală, acreditările administrative sau sistemele operaționale de mare valoare. Stabiliți aplicații și site-uri web aprobate, configurați rapoartele pe care managerii le vor examina efectiv și testați procesul de răspuns pentru o încălcare a politicii.
Apoi extindeți acoperirea la personalul de la distanță și hibrid, unde vizibilitatea directă este adesea cea mai slabă. O încercare practică este cea mai rapidă modalitate de a determina dacă vizualizările ecranului, înregistrările, rapoartele și comenzile de la distanță se potrivesc modului în care lucrează managerii și personalul IT. Descărcați versiunea de încercare gratuită, testați-o în raport cu fluxurile de lucru reale și asigurați-vă că dovezile sunt suficient de clare pentru a susține o decizie atunci când este importantă.
Scopul nu este să vizionezi fiecare secundă din fiecare zi. Este de a responsabiliza computerele companiei, de a oferi managerilor fapte în loc de presupuneri și de a se asigura că activitatea riscantă poate fi oprită înainte de a deveni o problemă costisitoare de afaceri.