Uzaktan yönetim
KOBİ’ler için Uzaktan Bilgisayar Yönetim Yazılımı
Dağıtık bilgisayarları görünür tutun, sorunları uzaktan çözün ve tek bir yönetim konsolundan açık politikalar uygulayın.
Ofis dışındaki şirket dizüstü bilgisayarı hâlâ şirketin varlığıdır. Müşteri kayıtlarına, şirket içi dosyalara, bulut uygulamalarına ve hassas kimlik bilgilerine erişmeye devam edebilir. Buna rağmen birçok küçük ve orta ölçekli işletme, uzaktaki bir bilgisayarı BT masasından üç metre uzaktaki iş istasyonundan daha az görebilir. Uzaktan bilgisayar yönetim yazılımı, yetkili yöneticilere dağıtık uç noktalar üzerinde doğrudan gözetim ve kontrol sağlayarak bu boşluğu kapatır.
Hibrit personeli, seyahat eden çalışanları, şubeleri veya tamamen uzak ekipleri yöneten işletmeler için konu yalnızca teknik destek değildir. Hesap verebilirliktir. Yöneticiler cihazların iş için kullanılıp kullanılmadığını, kullanıcıların politikalara uyup uymadığını ve bir sorunun kesintiye, veri kaybına ya da güvenlik olayına dönüşmeden düzeltilip düzeltilemeyeceğini bilmelidir.
01Uzaktan Bilgisayar Yönetim Yazılımı Neler Yapmalı?
Temel uzaktan erişim araçları, kullanıcı yardım istediğinde BT teknisyeninin bilgisayara bağlanmasını sağlar. Bu yararlıdır, ancak verimlilikten, politika uygulamasından ve uç nokta güvenliğinden sorumlu kuruluşlar için yeterli değildir. Etkili uzaktan bilgisayar yönetim yazılımı, cihazları ve etkinlikleri merkezi olarak gösterirken yöneticilere hemen harekete geçecek araçları da sunar.
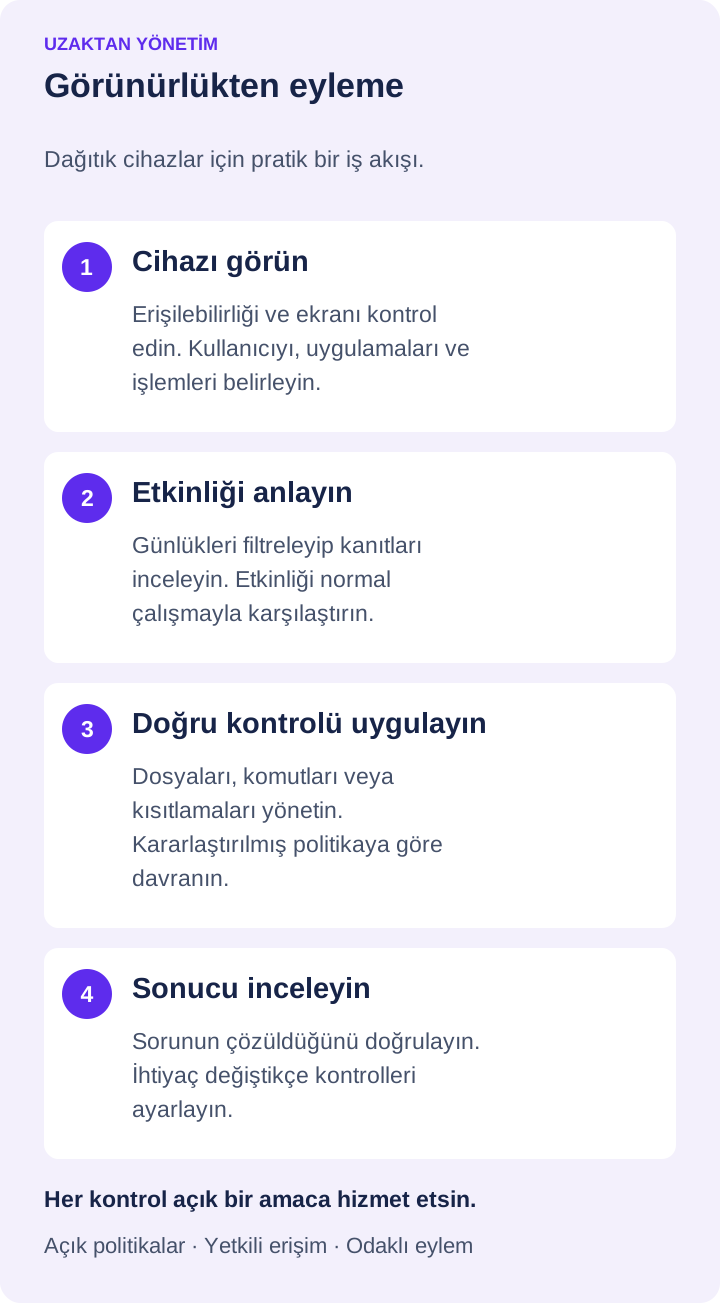
Temel gereksinim görünürlüktür. Yönetici hangi bilgisayarların çevrimiçi olduğunu görebilmeli, gerektiğinde çalışanın ekranını canlı izleyebilmeli, etkin uygulama ve işlemleri belirleyebilmeli, çalışanın destek kaydı açmasını beklemeden internet kullanımını inceleyebilmelidir. Bu, verimlilik kaygısını araştırmaya, gerekli yazılımın çalıştığını doğrulamaya veya olağandışı davranışı yayılmadan belirlemeye yardımcı olur.
Kontrol de aynı derecede önemlidir. Platform, yetkili personelin dosyaları uzaktan yönetmesine, komut çalıştırmasına, sistemleri yeniden başlatmasına veya kapatmasına, şirket politikasını ihlal eden siteleri, uygulamaları, cihazları veya diğer etkinlikleri kısıtlamasına izin vermelidir. Amaç sırf daha fazla rapor üretmek değil, sorunu keşfetmekle düzeltmek arasındaki süreyi azaltmaktır.
02Uç Nokta Görünürlüğü Neden Operasyonel Bir Konu Oldu?
Dağıtık çalışma, sıradan masaüstü yönetiminin risk profilini değiştirdi. Merkezi bir ofiste amirler boşta duran iş istasyonlarını, yetkisiz programları veya tekrarlanan dikkat dağıtıcıları sıklıkla fark eder. Uzaktan çalışma bu gayriresmî görünürlüğü ortadan kaldırır. BT, kullanıcı erişimini kaybedene, performans düşene veya bir güvenlik sorunu gerçekleşene kadar cihazın yanlış yapılandırıldığını bilmeyebilir.
Bu görünürlük eksikliği maliyetli kör noktalar yaratır. Çalışan iş dışı sitelerde saatler geçirebilir. Kullanıcı güvenlik açığı yaratan onaysız yazılım kurabilir. Dosyalar ne olduğuna dair net kayıt olmadan kopyalanabilir, silinebilir veya aktarılabilir. Yönetici bir iş akışı sorunundan şüphelenebilir, ancak eğitim ihtiyacını kötüye kullanımdan ayıracak kanıtı olmayabilir.
Merkezi yönetim sistemi kanıt niteliğinde kayıt oluşturur. Ekran kayıtları, web geçmişi, uygulama kullanımı, işlem günlükleri, tuş vuruşu günlükleri ve filtrelenmiş etkinlik raporları şirkete ait cihazda ne olduğunu gösterebilir. Açıkça duyurulmuş politikalar ve geçerli yasalar çerçevesinde kullanıldığında bu bilgiler yöneticilere varsayımlar yerine gerçekler sunar.
Bu ayrım önemlidir. Engellenen sitelere tekrarlanan erişimi gösteren rapor, çalışanın gerekli iş uygulamasında zorlandığını gösteren rapordan farklı yanıt gerektirir. Biri kuralların uygulanmasını gerektirebilir. Diğeri eğitim veya süreç sorununu ortaya çıkarabilir. İyi yönetim araçları her iki kararı da destekler.
03İzlemeyi Doğrudan Kontrolle Birleştirin
Müdahale olanağı olmadan izleme, yöneticileri yavaş ve elle yürütülen bir iş akışına zorlar. Sorunu belirler, çalışanla iletişime geçer, yanıt bekler ve doğru çözüldüğünü umarlar. Küçük bir sorun için bu kabul edilebilir. Yetkisiz yazılım, veri işleme kaygıları veya hemen ilgilenilmesi gereken bir cihaz içinse zaman kaybıdır.
Daha pratik yaklaşım, gözlem ve müdahaleyi aynı yönetim konsolunda birleştirir. Yönetici onaysız bir uygulamanın çalıştığını görürse etkinliği belgeleyebilir, uygulamayı kısıtlayabilir ve çalışanla veya yöneticisiyle takip edebilir. Cihaz yanıt vermiyorsa komut gönderebilir, yeniden başlatabilir veya uzaktan kapatabilir. İş dosyasının kurtarılması ya da aktarılması gerekiyorsa uzaktan dosya yönetimi gereksiz gecikmeleri önler.
Bu özellikle küçük BT ekipleri için yararlıdır. Tek yöneticili bir işletme gününü uzaktan destek, etkinlik raporları, dosya aktarımı, web filtreleme ve güç yönetimi için ayrı araçlar arasında geçiş yaparak harcayamaz. Bu işlevleri birleştirmek yönetim yükünü azaltır ve uygulamayı daha tutarlı hâle getirir.
Canlı Görünümleri Dikkatli ve Amaçlı Kullanın
Canlı ekran görüntüleme, uç noktada ne olduğunu anlamanın en hızlı yollarından biridir. Kullanıcının atanmış sistemde çalıştığını doğrulayabilir, destek sırasında hata mesajını gösterebilir veya tamamlandığı söylenen bir görevin gerçekten yapılıp yapılmadığını ortaya koyabilir.
Ancak sürekli canlı gözlem her zaman gerekli veya verimli değildir. Yazılı çalışan izleme politikası, role dayalı izinler ve açık iş amacıyla yönetilmelidir. Yöneticiler ihtiyaç duydukları bilgiye erişirken hassas yönetim erişimi onaylı personelle sınırlı kalmalıdır. Doğru sistem, çalışan verilerine kontrolsüz erişim yaratmadan yönetim yetkisini destekler.
Günlükleri Eyleme Dönüştürülebilir Raporlara Çevirin
Ham etkinlik verisi hızlı filtrelenip incelenemiyorsa sınırlı değere sahiptir. Yöneticiler ve bölüm sorumluları pratik soruları yanıtlayan raporlara ihtiyaç duyar: En çok çalışma süresini hangi uygulamalar tüketiyor? Hangi siteler ziyaret ediliyor? Hangi cihazlarda tekrarlanan politika ihlalleri var? Belirli bir olay ne zaman oldu?
Çalışana, cihaza, tarih aralığına, siteye, uygulamaya veya işleme göre filtreleme, ekiplerin önemli bilgiyi ayırmasını sağlar. Bu, belirsiz verimlilik puanına güvenmekten daha yararlıdır. Ayrıntılı rapor, tekrarlanan bir darboğazı belirleyebilir, rehberlik görüşmesini destekleyebilir, politika ihlalini belgeleyebilir veya olay sonrasında denetim izi sağlayabilir.
04Depolama ve Kayıt, Güvenlik Planının Parçasıdır
Masaüstü ve ses kayıtları değerli kanıt olabilir, ancak korunması gereken veri de oluşturur. Uç nokta izlemesini uygulamadan önce neyin kaydedileceğini, kayıtların ne kadar saklanacağını, kimlerin alabileceğini ve nerede tutulacağını belirleyin.
Yerel depolama, sınırlı kayıt ihtiyacı olan küçük ofis için uygun olabilir. Uzak ekipleri veya merkezi saklama ihtiyacı olan işletmeler çoğu zaman kayıtları yönetilen depolamaya göndererek yarar sağlar. SMB, FTP, SFTP, WebDAV, Amazon S3 uyumlu depolama, Google Cloud Storage ve Azure Blob Storage desteği, BT ekiplerine mevcut kontrol ve bütçelerine uygun altyapıyı kullanma esnekliği verir.
Denge açıktır: Daha fazla kayıt ve daha uzun saklama daha güçlü geçmiş sağlar, ancak depolama ihtiyacını ve erişim yönetimi sorumluluğunu artırır. Tanımlanmış iş amacını destekleyenleri kaydedin. Uygun izinler ve saklama kurallarıyla koruyun. Hassas çalışan etkinliği verilerinin yönetimini sonraya bırakmayın.
05Pratik Bir Uygulama Yaklaşımı
En büyük operasyonel veya güvenlik riskini oluşturan cihazlardan başlayın: uzak dizüstü bilgisayarlar, müşteri verisi işleyen sistemler, paylaşılan iş istasyonları veya ölçülebilir verimlilik gereksinimi olan ekiplerin bilgisayarları. Yazılımı kimin yöneteceğini, hangi etkinliğin izleneceğini ve hangi kısıtlamaların geçerli olacağını tanımlayın.
Ardından geniş değişiklikler yapmadan önce normal durumu belirleyin. Olağan uygulama kullanımını, standart siteleri, tipik çalışma saatlerini ve meşru istisnaları inceleyin. Bu, iyi niyetli kuralların kritik iş aracını engellemesini veya geçerli iş akışını kesmesini önler.
Normal durum netleşince kontrolleri aşamalı uygulayın. Önce açıkça iş dışı olan siteleri kısıtlayın ve yetkisiz uygulamalara sınır koyun. Tekrarlanan istisnaları raporlarla belirleyin; politika güncellemesi, yönetici görüşmesi, ek eğitim veya daha sıkı uygulama gerekip gerekmediğine karar verin. Uzaktan yönetim, kontroller belirli, belgeli ve tutarlı uygulandığında en etkilidir.
Net Monitor for Employees Pro, canlı ekran görüntüleme, kayıtlar, etkinlik günlükleri, raporlar, site ve uygulama kısıtlamaları, dosya yönetimi, güç kontrolleri ve uzak komutları tek platformda isteyen kuruluşlar için bu işlevleri birleştirir. Tam işlevli deneme, BT ve operasyon sorumlularının lisans almadan önce gerçek şirket cihazlarında iş akışını test etmesini sağlar.
06Gerçek Riske Uygun Kontrolü Seçin
En iyi uygulama mutlaka en fazla gözetim ayarının açık olduğu uygulama değildir. Varlıkları korumaya, işi doğrulamaya, cihaz sorunlarını çözmeye ve açık politikaları uygulamaya yetecek görünürlüğü, yöneticileri gereksiz veriye boğmadan sunan uygulamadır.
Tanımlı bir sorunla başlayın: verimsiz web kullanımı, onaysız yazılım, zayıf uzaktan destek, eksik denetim kayıtları veya şirket cihazlarında yetersiz kontrol. Sistemi doğrudan bu soruna yönelik yapılandırın, sonucu ölçün, ekip ve risk düzeyi değiştikçe ayarlayın. Uzaktan yönetim böylece kullanılmadan duran başka bir araç yerine günlük operasyonel kontrole dönüşür.