कई स्क्रीन की निगरानी
कार्यस्थल पर कई कंप्यूटर स्क्रीन की निगरानी कैसे करें
कंपनी की स्क्रीन एक स्पष्ट दृश्य में लाएँ, असामान्य स्थितियाँ जाँचें और अपने अवलोकन को व्यावहारिक सहायता व नियंत्रण में बदलें।
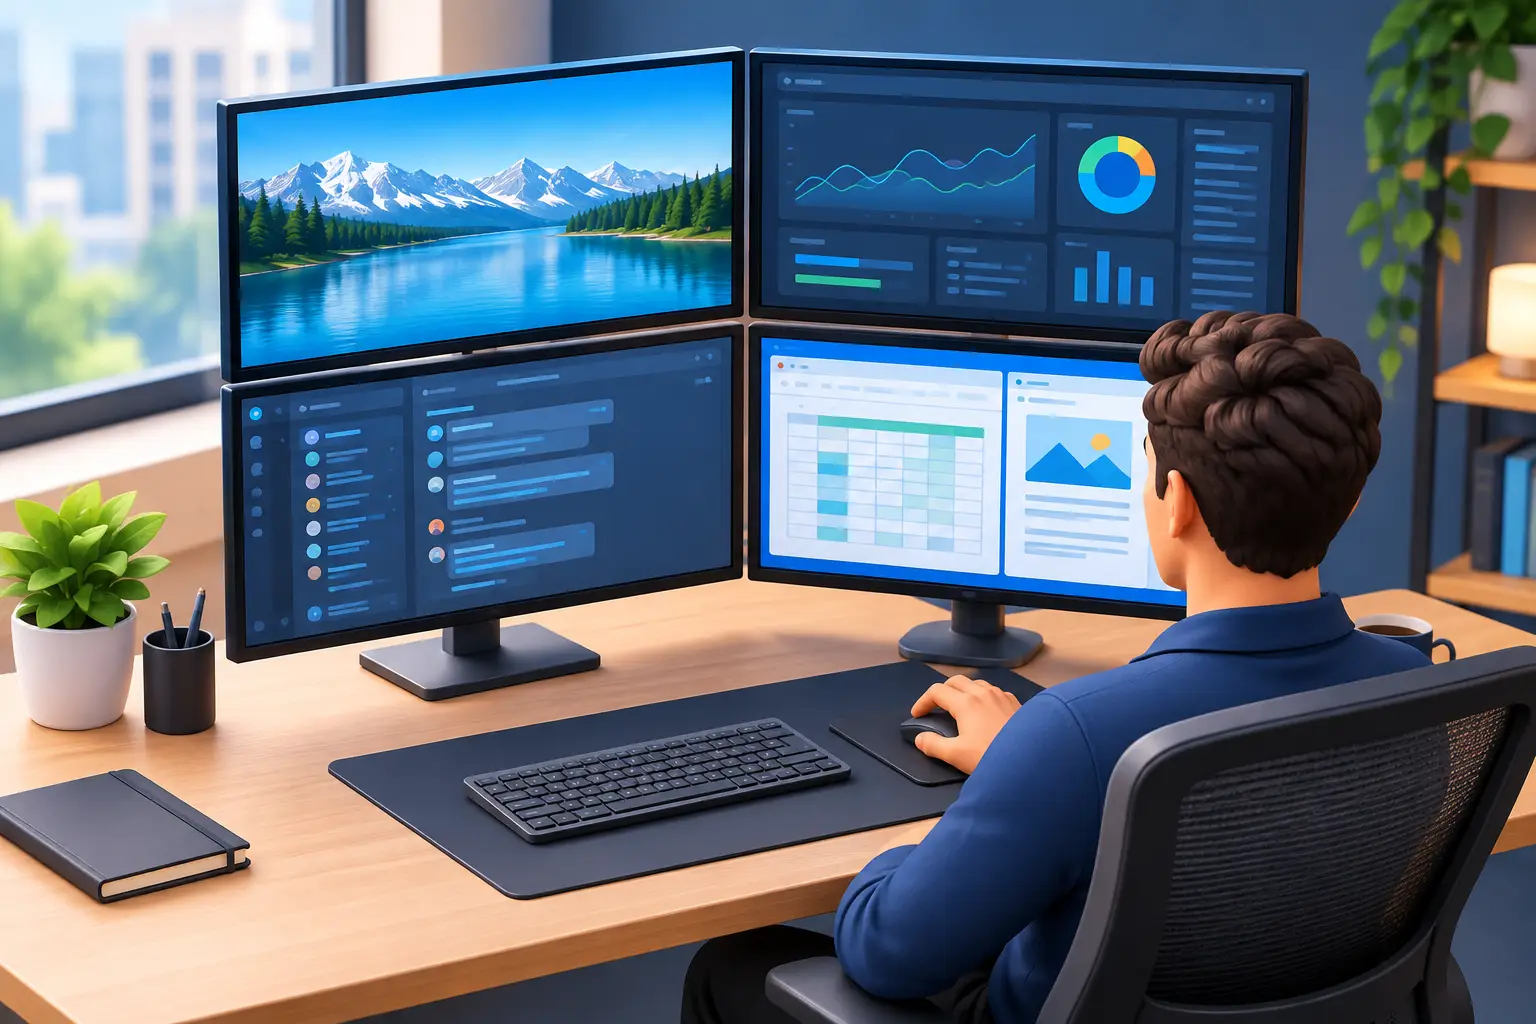
काम का समय कहाँ गया, यह जानने के लिए प्रबंधक को हर डेस्क पर जाना, दूरस्थ कर्मचारियों को स्थिति पूछने के संदेश भेजना या वेतन प्रक्रिया बंद होने तक इंतज़ार नहीं करना चाहिए। केंद्रीय कंसोल से कई कंप्यूटर स्क्रीन की निगरानी करने की क्षमता परिचालन और आईटी टीमों को सक्रिय काम, अटके कार्य, जोखिमभरा व्यवहार और ध्यान चाहने वाले डिवाइस तुरंत दिखाती है।
यह हर कर्मचारी को सिर्फ देखने के लिए देखने का विषय नहीं है। यह कंपनी के सिस्टम सँभालने, व्यवसाय का डेटा बचाने, स्वीकार्य उपयोग नियम लागू करने और समस्याएँ महँगी होने से पहले हल करने का विषय है। सही व्यवस्था अधिकृत प्रबंधकों को महत्वपूर्ण बात देखने, अपवादों की जाँच करने और पूरे कार्यबल को बाधित किए बिना कार्रवाई करने देती है।
01कई कंप्यूटर स्क्रीन की केंद्रीय निगरानी क्यों करें?
एक कंप्यूटर अनौपचारिक तरीके से सँभाला जा सकता है। 10, 25 या 100 डिवाइसों का समूह नहीं। जब कर्मचारी कार्यालय, घर, ग्राहक स्थलों और यात्राओं के बीच काम करते हैं, तो बिखरी देखरेख में कई बातें छूट जाती हैं। पर्यवेक्षक पूरा काम देख सकता है, लेकिन उससे पहले के घंटों की रुकी प्रगति, निजी ब्राउज़िंग, अनधिकृत सॉफ़्टवेयर या डेटा का इस्तेमाल नहीं देख पाता।
केंद्रीय स्क्रीन निगरानी अनुमानों की जगह साक्ष्य देती है। लाइव थंबनेल दृश्य दिखा सकता है कि टीम आवश्यक व्यावसायिक एप्लिकेशन में काम कर रही है, बार-बार होने वाली त्रुटि में फँसी है या सिस्टम तय उद्देश्य से हटकर इस्तेमाल कर रही है। उपयोगकर्ता किसी प्रोग्राम के धीमे होने या फ़ाइल गायब होने की सूचना दे, तो आईटी अधूरी व्याख्या पर निर्भर रहने के बजाय डेस्कटॉप दूर से जाँच सकती है।
सुरक्षा का लाभ भी उतना ही प्रत्यक्ष है। अस्वीकृत रिमोट-एक्सेस उपकरण, संदिग्ध डाउनलोड, निजी क्लाउड स्टोरेज और नीति से बचने के प्रयास अक्सर पहले स्क्रीन पर दिखने वाली गतिविधि के रूप में आते हैं। स्क्रीन निगरानी डिवाइस सुरक्षा, पहुँच नियंत्रण या ऑडिट लॉग की जगह नहीं लेती। यह परिचालन संदर्भ जोड़ती है जो केवल स्वचालित अलर्ट शायद न दे सकें।
02निगरानी के तय उद्देश्य से शुरुआत करें
कोई भी निगरानी एजेंट इंस्टॉल करने से पहले तय करें कि संगठन को क्या देखना है और किसे देखने का अधिकार है। बिक्री प्रबंधक को CRM का उपयोग और फ़ॉलो-अप कार्यप्रवाह देखना हो सकता है। आईटी को समस्या समाधान, एप्लिकेशन नियंत्रण और घटना प्रतिक्रिया के लिए सभी डिवाइसों तक पहुँच चाहिए हो सकती है। किसी खास नीति उल्लंघन की जाँच में सुरक्षा कर्मियों को रिपोर्ट और रिकॉर्डिंग चाहिए हो सकती हैं।
हर स्क्रीन के साथ एक जैसा व्यवहार न करें। विभाग, स्थान, भूमिका या जोखिम स्तर के अनुसार तार्किक समूह बनाएँ। उदाहरण के लिए, वित्त विभाग के डिवाइसों पर फ़ाइल ट्रांसफ़र और क्लाउड सेवाओं के कड़े नियंत्रण चाहिए, जबकि सहायता टीम में प्रतिक्रिया उपकरण और स्वीकृत ज्ञान-संग्रह पर अधिक ध्यान चाहिए। समूह बड़े स्क्रीन ग्रिड को सँभालने योग्य बनाते हैं और प्रबंधक के उत्तरदायित्व से बाहर की जानकारी तक अनावश्यक पहुँच घटाते हैं।
लिखित स्वीकार्य उपयोग और निगरानी नीति यहाँ महत्वपूर्ण है। कर्मचारियों को बताएँ कि कंपनी के डिवाइस और खाते देखे जा सकते हैं, व्यावसायिक कारण समझाएँ, एकत्र गतिविधियों के प्रकार बताएँ और नीति समान रूप से लागू करें। आवश्यकताएँ राज्य या क्षेत्र, उद्योग, रोजगार समझौते और कंपनी अथवा निजी स्वामित्व के अनुसार बदलती हैं। निगरानी बढ़ाने से पहले कानूनी और मानव संसाधन मार्गदर्शन से नीति तय करें।
03त्वरित निर्णयों में मदद करने वाला स्क्रीन दृश्य बनाएँ
लाइव स्क्रीन ग्रिड नियंत्रण का केंद्र है। इसमें इतने डिवाइस साथ दिखने चाहिए कि प्रबंधक एक-एक मशीन खोले बिना पैटर्न पहचान सके। छोटे थंबनेल टीम स्तर की देखरेख में उपयोगी हैं। पूर्ण-स्क्रीन दृश्य तब उपयोगी है जब किसी कार्य की पुष्टि, समस्या में सहायता या असामान्य घटना की जाँच करनी हो।
बार-बार देखने को प्रभावी देखरेख न समझें। लगातार कई डेस्कटॉप घूरना प्रबंधन का समय बर्बाद करता है और सूचना का शोर बढ़ा सकता है। बेहतर तरीका सक्रिय देखरेख, सहायता और अपवादों के लिए लाइव दृश्य उपयोग करना तथा जाँच में दर्ज गतिविधि और रिपोर्ट पर निर्भर रहना है।
व्यावहारिक कार्यप्रवाह ऐसा हो सकता है: प्रबंधक देखता है कि टीम का सदस्य आवश्यक सिस्टम में निष्क्रिय रहा या गैर-व्यावसायिक साइट पर अधिक समय बिताया। वह पुष्टि के लिए डेस्कटॉप खोलता है। शोध या ग्राहक संबंधी काम जैसी वैध वजह हो तो कार्रवाई की आवश्यकता नहीं भी हो सकती। गतिविधि नीति के विरुद्ध हो तो बातचीत, मार्गदर्शन या मामला आगे बढ़ाने का दस्तावेज़ित आधार मिलता है।
स्क्रीन रिकॉर्डिंग दृश्यता को वर्तमान क्षण से आगे बढ़ाती है। लाइव दृश्य बताता है कि अभी क्या हो रहा है। रिकॉर्डिंग बताती है कि शिकायत, त्रुटि, सुरक्षा अलर्ट या उत्पादकता समस्या दर्ज होने से पहले क्या हुआ। जाँच योग्य इतिहास चाहने वाले संगठन नीति के अनुसार रिकॉर्डिंग स्थानीय व्यवस्था या स्वीकृत क्लाउड-संगत स्टोरेज पर रख सकते हैं।
04स्क्रीन निगरानी को गतिविधि के साक्ष्य से जोड़ें
स्क्रीन की अकेली छवि शायद ही पूरे प्रश्न का उत्तर देती है। वह एक क्षण में दिख रही बात बताती है, लेकिन अवधि, एप्लिकेशन इतिहास, देखी गई वेबसाइटें, चलते प्रोसेस, कीस्ट्रोक घटनाएँ या फ़ाइल संबंधी प्रयास नहीं बता सकती। इसलिए प्रभावी कर्मचारी देखरेख कई प्रकार के साक्ष्य जोड़ती है।
एप्लिकेशन और वेबसाइट रिपोर्ट कई दिनों या हफ्तों के उपयोग पैटर्न दिखाती हैं। फ़िल्टरिंग अप्रासंगिक डेटा छाँटने के बजाय विभाग, उपयोगकर्ता, तारीख सीमा, एप्लिकेशन या डोमेन पर ध्यान देने देती है। प्रोसेस निगरानी प्रतिबंधित टूल या संसाधन खर्च करने वाला सॉफ़्टवेयर पकड़ सकती है। किसी तय जाँच में कीस्ट्रोक लॉगिंग और डेस्कटॉप रिकॉर्डिंग उचित हो सकती हैं, जब प्रबंधित डिवाइस पर किए कार्यों का विस्तृत रिकॉर्ड चाहिए।
समीक्षा का सबसे कम दखल देने वाला स्तर अपनाएँ जो व्यवसाय की समस्या हल कर दे। मासिक एप्लिकेशन रिपोर्ट बार-बार ध्यान भटकने का पता लगाने को पर्याप्त हो सकती है। अटके कर्मचारी की सहायता में लाइव दृश्य पर्याप्त हो सकता है। विस्तृत रिकॉर्डिंग सुरक्षा समीक्षा, अनुपालन, प्रदर्शन जाँच या अन्य दस्तावेज़ित व्यावसायिक कारणों के लिए रखें। इससे देखरेख उद्देश्यपूर्ण और समझाने में आसान रहती है।
05केवल साक्ष्य जुटाने के बजाय कार्रवाई करें
जो निगरानी परिचालन प्रतिक्रिया न दे, वह चूके अवसरों का संग्रह बन जाती है। बार-बार होने वाली समस्या पहचानें तो उपलब्ध नियंत्रणों से उसे सुधारें।
कर्मचारी बार-बार ध्यान भटकाने वाली या जोखिमभरी वेबसाइटें खोलें तो स्पष्ट नीति के तहत उन डोमेन या श्रेणियों को ब्लॉक करें। अनधिकृत एप्लिकेशन मिले तो उन्हें सीमित करें और जाँचें कि वे कैसे इंस्टॉल हुए। डिवाइस जवाब न दे तो आईटी को कमांड भेजना, कंप्यूटर रीस्टार्ट करना, फ़ाइलें दूर से सँभालना या डेस्कटॉप सहायता के लिए जुड़ना पड़ सकता है। सुरक्षा चिंता होने पर घटना की समीक्षा तक पहुँच सीमित की जा सकती है।
यहीं एकीकृत प्रशासन प्लेटफ़ॉर्म को अलग-अलग उपकरणों पर लाभ मिलता है। Net Monitor for Employees Pro लाइव स्क्रीन, डेस्कटॉप रिकॉर्डिंग, गतिविधि लॉग, रिपोर्टिंग, वेबसाइट और एप्लिकेशन प्रतिबंध तथा दूरस्थ प्रशासन एक वातावरण में दे सकता है। इससे समस्या पहचानने और नियंत्रित प्रतिक्रिया के बीच की देरी घटती है।
अधिकार सावधानी से दें। विभाग प्रबंधकों को रिपोर्ट और सीमित लाइव दृश्य चाहिए, जबकि आईटी प्रशासकों को व्यापक डिवाइस नियंत्रण चाहिए। सुरक्षा प्रमुखों को रिकॉर्डिंग और जाँच के लिए निर्यात किए रिकॉर्ड चाहिए हो सकते हैं। भूमिका आधारित व्यवहार संवेदनशील कर्मचारी जानकारी गलत व्यक्ति द्वारा देखने या बदलने की संभावना घटाते हैं।
06पहली स्क्रीन दिखने से पहले तैनाती तैयार करें
तकनीकी तैनाती तभी सरल है जब परिचालन तैयारी पूरी हो। प्रबंधित किए जाने वाले डिवाइसों की सूची बनाएँ, ऑपरेटिंग सिस्टम समर्थन की पुष्टि करें, कार्यालय और दूरस्थ नेटवर्क की स्थिति पहचानें तथा रिकॉर्डिंग और लॉग रखने का स्थान तय करें। प्रतिधारण के निर्णय स्टोरेज लागत, खोज गति और कानूनी या अनुपालन समीक्षा में जोखिम प्रभावित करते हैं।
वितरित टीमों के लिए कार्यालय नेटवर्क से बाहर के डिवाइसों पर निगरानी जाँचें। दूरस्थ कर्मचारियों के कनेक्शन धीमे, VPN पहुँच रुक-रुककर या घरेलू नेटवर्क स्क्रीन अपडेट और फ़ाइल ट्रांसफ़र पर असर डालने वाले हो सकते हैं। रिकॉर्डिंग गुणवत्ता और समय-सारणी उद्देश्य के अनुसार तय करें। बेहतर वीडियो बेहतर साक्ष्य देता है लेकिन अधिक स्टोरेज और बैंडविड्थ लेता है। कई टीमों के लिए घटना-आधारित या निर्धारित रिकॉर्डिंग निरंतर उच्च-रिज़ॉल्यूशन कैप्चर से अधिक व्यावहारिक है।
अलर्ट और समीक्षा की दिनचर्या शुरुआत में तय करें। कोई न पढ़े ऐसी रिपोर्ट बनाने वाला सिस्टम उत्पादकता या सुरक्षा नहीं सुधारेगा। प्रबंधकों को पता होना चाहिए कि किस अपवाद पर कार्रवाई चाहिए, अगली जाँच किसकी जिम्मेदारी है और निष्कर्ष कैसे दर्ज होंगे। नीति उल्लंघन, निष्क्रिय सिस्टम, अनधिकृत एप्लिकेशन और बार-बार सहायता के मुद्दों की छोटी साप्ताहिक समीक्षा रोज़ बिना फ़िल्टर डेटा की बाढ़ से अधिक उपयोगी होती है।
07निगरानी को कमज़ोर करने वाली गलतियों से बचें
सबसे आम विफलता स्पष्ट प्रबंधन प्रक्रिया के बिना उपकरण तैनात करना है। दूसरी, कच्ची गतिविधि को अपने-आप खराब प्रदर्शन का प्रमाण मानना है। बाहरी साइट खोलने, अपरिचित एप्लिकेशन चलाने या कॉल, बैठक अथवा ऑफ़लाइन कार्य के दौरान निष्क्रिय दिखने की वैध वजह हो सकती है। निष्कर्ष निकालने से पहले संदर्भ जाँचें।
अत्यधिक संग्रह भी टाला जा सकता है। हर रिकॉर्डिंग हमेशा रखने से लागत और सुरक्षित रखने वाली संवेदनशील जानकारी बढ़ती है। व्यवसाय के अनुसार रखने की अवधि तय करें, पहुँच सीमित करें और इन सेटिंग्स की नियमित समीक्षा करें।
अंत में, निगरानी को प्रबंधन का विकल्प न मानें। स्पष्ट परिणाम अपेक्षाएँ तय करें, सुरक्षा नीतियाँ बनाए रखें, स्वीकृत उपकरणों का प्रशिक्षण दें और प्रदर्शन समस्याएँ सीधे संबोधित करें। स्क्रीन दृश्यता तब सबसे अच्छी है जब वह जवाबदेह प्रबंधन की सहायता करे, उसकी जगह न ले।
कंपनी के कंप्यूटरों का केंद्रीय दृश्य प्रबंधकों को समय, सिस्टम और डेटा बचाने के साक्ष्य देता है। नियंत्रित छोटे परीक्षण से शुरू करें, वास्तविक कार्यप्रवाह पर रिपोर्ट और प्रतिक्रिया उपकरण जाँचें तथा सुनिश्चित करें कि जानकारी स्पष्ट और निष्पक्ष कार्रवाई तक ले जाती है। मुफ़्त परीक्षण डाउनलोड करें और देखें कि प्रत्यक्ष दृश्यता से आपकी टीम समस्याएँ जल्दी पहचान और हल कर सकती है या नहीं।