ウェブサイトアクセス制御・実践ガイド
職場のコンピューターで Web サイトを安全にブロックする方法
対象となる Web サイト ルールを選択し、重要なビジネス ツールにアクセスできるようにし、オフィスやリモート コンピュータにルールを展開する前に制限をテストします。
従業員の 10 台のデスクトップで 1 つのストリーミング サイトを開くと、見た目よりも費用がかかる場合があります。目に見える気が散るのは問題の 1 つです。管理されていないブラウジングは、ビジネスを悪意のあるサイト、未承認のファイル共有、帯域幅の圧迫にさらす可能性もあります。 職場のコンピュータでウェブサイトを効果的にブロックするには、企業には長いブラックリスト以上のものが必要です。対象を絞った制御、可視性、正当な例外に対するプロセスが必要です。
01明確なウェブサイトブロックポリシーから始める
Web サイトの制限は、定義された運用目標をサポートする場合に最も効果的に機能します。その目標には、スケジュールされたシフト中の業務外の閲覧を減らすこと、ギャンブルやアダルト コンテンツへのアクセスを防止すること、カスタマー サービス部門でのソーシャル メディアの使用を制限すること、機密漏洩を引き起こす既知のフィッシング サイトやファイル共有サイトをブロックすることが考えられます。
「インターネットの個人使用禁止」などのあいまいなルールを一貫して強制することは困難です。従業員、監督者、IT スタッフは、何が制限されるのか、いつ、なぜ制限されるのかを知る必要があります。ポリシーにより、勤務時間中はリスクの高いサイトや気が散りやすいサイトを制限しながら、休憩中の合理的な個人アクセスを許可できます。適切なバランスは役割によって異なります。マーケティング チームには顧客調査のためにソーシャル プラットフォームが必要な場合がありますが、給与チームには企業のエンドポイントからソーシャル プラットフォームにアクセスするビジネス上の理由がない場合があります。
技術的管理を適用する前に、ルールを書面化してください。会社所有のコンピューターとアカウントは許可されたビジネス用途であることを述べ、どのような Web アクティビティが監視される可能性があるかを説明し、サイトのレビューを要求するプロセスを特定します。適切な人事および法的審査担当者に、リモート スタッフを含む従業員が勤務する場所のポリシーを確認してもらいます。
02ブロックする必要がある Web サイトを特定する
ビジネス以外の Web サイトをすべてブロックすることは、ほとんど現実的ではありません。サポート チケットを作成し、正当な調査を中断し、承認された企業システム内に留めるべきタスクに個人のデバイスやモバイル データを使用することを従業員に奨励します。測定可能な生産性、セキュリティ、またはコンプライアンスの問題を引き起こすサービスに焦点を当てます。
一般的なターゲットには、エンターテイメントおよびストリーミング プラットフォーム、ギャンブル サイト、アダルト コンテンツ、未承認のクラウド ストレージ、ピアツーピア ダウンロード、Web プロキシ、暗号通貨マイニング ページ、および既知の悪意のあるドメインが含まれます。一部の企業では、承認されたシステムの外に機密情報を移動するために使用できる Web メール、メッセージング プラットフォーム、および生成 AI ツールも制限しています。
カテゴリ間の区別は重要です。すべてのクラウド ストレージをブロックすると、不正なファイル転送が制限される可能性がありますが、営業担当者が承認されたクライアント ポータルにアクセスできなくなる可能性もあります。可能な限り特定の危険なサービスをブロックし、承認されたビジネス ツールへのアクセスを維持します。カテゴリ フィルタリングと自動脅威リストは、選択したフィルタリング システムをチェックインする機能です。 Web サイトのアドレスのリストを手動で管理することとは異なります。
Web サイトのアクティビティ レポートを使用して実際の問題を見つける
仮定だけから制限を構築しないでください。 ウェブサイトの使用状況レポート、アプリケーションのアクティビティ、および関連する画面の証拠を確認します。可能な場合は、ネットワーク ツールから帯域幅データを参照して、繰り返されるパターンを特定します。ある部門がビデオ プラットフォームに長時間費やしている場合は、その原因がエンターテイメントなのか、必要なトレーニングなのか、それとも組織化が不十分な社内知識ベースなのかを判断します。
この証拠に基づいたアプローチにより、オーバーブロッキングが防止されます。また、マネージャーにコーチングの事実に基づく根拠を提供し、ユーザーがアクセスが変更された理由を尋ねたときに IT 部門が制限を説明するのにも役立ちます。フィルタリングされたアクティビティ レポートは、人々が「オンラインで時間を無駄にしている」という一般的な苦情よりも役立ちます。 Web サイトの訪問数と合計時間には依然としてコンテキストが必要です。どちらも、それ自体ではパフォーマンスが低いことを証明するものではありません。
ブロックリストまたは許可リストを選択してください
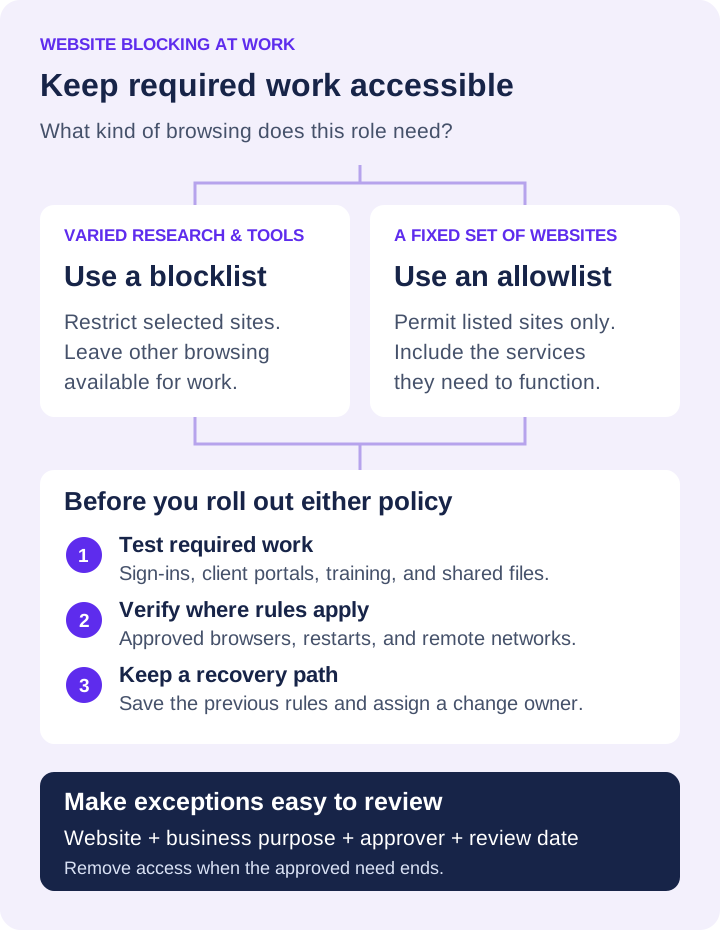
- ブロックリストは、選択した Web サイトを制限し、他の閲覧は利用可能なままにします。 通常、これは、さまざまな調査、顧客ポータル、変化するビジネス リソースを必要とするチームに適しています。
- 許可リストは、指定した Web サイトのみを許可します。 キオスク、共有ワークステーション、または狭義に定義されたタスクに適していますが、サインイン サービス、埋め込みコンテンツ、関連ドメインも必要になる場合があるため、さらにテストが必要です。
業務に合わせたモードで開始してください。 3 つの必要なサービスを備えたサポート ワークステーションには、アナリストのリサーチ コンピューターとは異なるニーズがあります。作業を中断するルールを取り消すことができるように、前のリストのコピーを保管しておいてください。
03職場のコンピュータで Web サイトをブロックする方法を選択します
すべてのビジネスに最適な単一の制御ポイントはありません。適切な方法は、デバイスがオフィスベースであるか、リモートであるか、集中管理されているか、または複数のネットワークにわたって使用されているかによって異なります。
オフィスの場所のネットワークフィルタリング
ファイアウォール、セキュア Web ゲートウェイ、または DNS フィルタリング サービスは、トラフィックがその制御を使用するデバイスの Web サイトを制限する場合があります。 IT 部門がポリシーを一元的に適用できるため、これはオフィス、コールセンター、または支店にとって効率的です。サービスがフィルタリングする内容を確認します。ドメイン レベルのルールは、Web サイト内の個々のページのルールと同じではありません。
制限はカバレッジです。オフィス専用のネットワーク ルールでは、ラップトップが自宅、ホテル、または電話のホットスポットに自動的に従うことはありません。リモート トラフィックは、強制された社内接続、または個別に構成されたローミングまたはエンドポイント制御を通過する必要があります。オフィスのフィルタリングがどこにいてもすべてのデバイスを保護すると仮定するのではなく、実際の接続パスをテストしてください。
Chrome および Edge の管理対象ブラウザ ポリシー
管理対象ブラウザは、別のコントロール ポイントを提供します。管理者は URL ブロックおよび許可ポリシーを構成できますが、それらのポリシーは管理対象ブラウザとそのサポート範囲内に適用されます。例外を設定する前に、Google の Chrome ウェブサイト アクセス ポリシー ガイダンス と Microsoft の Edge URLAllowlist ドキュメント を確認してください。 URL の一致と必要なサインイン フローをテストします。ブラウザ ポリシーは、コンピュータ上の他のすべてのブラウザやアプリケーションを自動的に制限しません。
モバイル チーム向けのエンドポイント Web サイトの制限
エンドポイント コントロールは会社のコンピューターにインストールされており、その環境向けにサポートおよび構成されている場合、オフィス ネットワークを超えて強制を提供できます。これらは、ハイブリッド スタッフ、出張中の従業員、およびリモート ワーカーにとって役立ちます。アプリケーション制限やデバイス管理と合わせて Web サイトのルールを評価し、どのオペレーティング システム、ブラウザー、接続条件が適用されるかを確認します。
エンドポイントのブロッキングには、慎重な導入とテストが必要です。ブラウザの更新、暗号化されたトラフィック、代替ブラウザ、および Web ドメインの変更は、結果に影響を与える可能性があります。最初にパイロット ポリシーを小規模グループに適用し、必要なサイトが引き続き利用可能であることを確認してから、ルールを適切な部門に拡張します。
Web サイトのブロックと可視性および応答の組み合わせ
サイトブロックメッセージにより、ルールの範囲内のアクションが停止されます。訪問未遂のビジネス目的は説明されず、誰かが別のルートを使用したかどうかも証明されません。モニタリングとエンドポイント管理はコンテキストを提供します。フィルタリング システムが提供するブロックされたリクエスト ログを使用し、実際にアクセスした Web サイトのレポートとは別に保管してください。
Net Monitor for Employees Pro は、Web サイトの制限と、ライブ画面表示、Web サイトとアプリケーションのレポート、デスクトップ録画、リモート コントロール機能を組み合わせたものです。管理者は、関連するアクティビティを確認し、それが仕事に関連しているかどうかを確認し、適切な対応を選択できます。インターネット経由で管理するには、クラウド接続とサブスクリプションベースのクラウド ライセンスを設定します。リモート接続によってすべてのルールが有効であると仮定するのではなく、独自のエンドポイントで Web サイトの適用を検証します。
Web サイトのルールが適用されるポイントを比較する
- ネットワークまたは DNS: 構成されたサービスを介したトラフィックをカバーします。リモート接続パスと、一致がドメイン レベルであるかどうかを確認します。例外はネットワーク ポリシーの所有者に保持してください。
- 管理対象ブラウザ: 管理対象ブラウザとポリシーの範囲について説明します。有効なポリシー、プロファイル、およびその他のブラウザを確認します。 Chrome と Edge のポリシーの検証に従ってください。
- エンドポイント URL 制御: コンピューター上でサポートされているブラウザー、起動、およびルールのスコープを確認します。ブロックされたサイトと承認されたポータルをリダイレクトを含めてテストします。コンテンツを意識したデータ保護を想定しないでください。
各レイヤーの所有者、影響を受けるデバイス、例外、ロールバックを記録します。オフィスでのテストが 1 回成功しても、ホーム ネットワークでの適用は確立されません。
04Net Monitor for Employees Pro
インターネット管理ヘルプには、URL とキーワードのリスト、許可モードとブロックモード、起動時の動作、およびブロックされたサイトのアクションが記載されています。チーム全体のアクセス権を変更する前に、テスト コンピューターで次の手順を実行します。
- コンピュータとポリシーの範囲を選択します。 管理対象コンピュータのInternet Controlを開きます。 すべてのコンピュータで同じ設定を使用する を慎重に確認してください。グローバル プロファイルは、それらのコンピュータが同じルールを必要とする場合にのみ適切です。
- アクセス モードを選択します。Blocking Websites で、すべての Web サイトを許可する、すべての Web サイトをブロックする、リストされた Web サイトのみをブロックする、またはリストされた Web サイトのみを許可するを選択します。多くの場合、短いブロックリストはパイロットの開始点として役立ちます。
- 必要なアドレスを追加します。 関連する Web サイトのリストを作成します。 Load... と Save... を使用して、リストをインポートまたはエクスポートできます。 Block sites that contain those words場合は慎重に行ってください。アドレス内の広範な単語は、正規のビジネス Web サイトと一致する場合もあります。
- 従業員に表示する内容を選択します。Settings タブでは、Show message、Redirect、またはClose browserを選択できます。例外の連絡先を含む明確なメッセージで制限を説明できます。ブラウザを閉じる動作は、開いている他の作業を中断する可能性があるため、慎重にテストしてください。
- 設定を適用して確認します。Apply settingsを使用します。 1 つのブロックされたサイトといくつかの承認されたワークフローをテストします。再起動後もポリシーを維持する必要がある場合は、コンピュータの起動時にルールを自動的に開始するを設定し、テスト デバイスの再起動後に結果を確認します。
- 高度な設定と一時的な設定を確認します。 広範囲に展開する前に、目的のエンドポイント構成でUse Advanced Blockingをテストします。 Temporary allow all websitesすると、ポリシーが再適用されるまでブロックが回避されます。意図的に使用し、後で制限が復元されることを確認してください。
これらは Web サイトのアクセス制御であり、自動承認ワークフローではありません。サポート プロセスで承認、有効期限、所有権の変更を記録します。管理する予定の各エンドポイント プラットフォームでサポートされている動作をテストします。
05役割、デバイス、作業時間ごとにルールを適用する
あるグループにとっては適切な制限が、別のグループにとっては正当な作業をブロックする可能性があります。すべてのワークステーションを同じように扱うのではなく、職務ごとにポリシーを適用します。財務、カスタマー サポート、倉庫業務、エンジニアリング、マーケティングでは、ブラウザ要件やリスクのレベルが異なることがよくあります。
労働時間ルールも摩擦を減らすことができます。企業は、勤務時間中は娯楽施設を制限しても、昼食時間中は制限付きのアクセスを許可する場合があります。別の企業は、研究用デバイスへの広範なアクセスを許可しながら、公衆に面しているコンピュータ、共有ワークステーション、または規制対象部門に対してより厳しい制限を課す可能性があります。選択したフィルタリング システムがスケジュールをサポートしている場合は、スケジュールをテストします。それ以外の場合は、誰がいつポリシーを変更するかを定義します。書面によるブレークタイム例外がソフトウェアによって自動的に強制されるとは想定しないでください。
デバイス グループにより、ロールアウトを整理しやすくなります。必要に応じて、オフィスのデスクトップ、役員用ラップトップ、リモート従業員、キオスク システム、管理用ワークステーションを分離します。パイロット グループで新しいルールをテストします。ポリシーのバージョン、影響を受けるコンピュータ、目的、承認者を文書化します。グローバル構成を使用する場合は、グループ間で意図した違いが上書きされないことを確認してください。
06ウェブサイトの制限を回避する試みを確認する
潜在的なギャップには、代替ネットワーク接続、未承認のブラウザ、プロキシ サービス、VPN 拡張機能、およびリモート アクセス アプリケーションが含まれます。ルールをバイパスするかどうかは、そのルールが適用される場所によって異なります。対象範囲を確認せずに元のサイトをブロックすると、誤った制御感が生じる可能性があります。
これは、IT 部門がますます侵害的な制限を伴うあらゆる回避策を追求する必要があるという意味ではありません。これは、組織が明確な基準を設定する必要があることを意味します。従業員は、会社所有のシステムの制御を無効にするために未承認のツールや代替接続を使用してはなりません。承認されたブラウザ管理、アプリケーション制限、関連するアクティビティ記録を使用して、繰り返される問題を調査します。
コンテキスト内で疑わしいバイパスをすべて処理します。ブロックされたニュース サイトにアクセスしようとする従業員には、リマインダーや正当な例外が必要な場合があります。会社のファイルを転送するために未承認のサービスを繰り返し使用すると、セキュリティ調査が必要になる場合があります。対応はリスクと証拠に見合ったものでなければなりません。 Web サイトのブロックは保護の 1 層です。エンドポイントのセキュリティや機密ファイルの共有方法の制御に代わるものではありません。
07ウェブサイトの例外を具体的かつ文書化する
すべてのブロッキング プログラムには、正当なアクセスのための文書化された高速パスが必要です。これがなければ、従業員は IT を待つか、有益な仕事を放棄するか、独自の回避策を見つけるかのいずれかになります。簡単なリクエストでは、Web サイト、ビジネス目的、リクエストする従業員、必要に応じてマネージャーの承認、リクエストされる期間を特定する必要があります。
時限例外により、不必要な長期アクセスを減らすことができます。研究者は 1 つのプロジェクトのためにサイトを必要とする場合がありますが、ベンダー ポータルは特定のチームのみに必要な場合があります。リクエスト システムで有効期限またはレビュー日を設定し、フィルタリング ツールによって例外が自動的に期限切れにならない場合は、例外を削除する所有者を割り当てます。
承認の決定を技術的な実装とは別にしてください。管理者はビジネス上のニーズを確認する必要があります。 IT またはセキュリティは、サイトのリスクと変更の範囲を評価する必要があります。この区分により、利便性だけが標準になるのを防ぎます。
実行可能な最も狭い変更を承認します。ベンダー ログインが失敗した場合は、カテゴリ全体を許可する前に、必要なサインインまたはサポート ドメインを特定します。従業員と一緒に例外をテストし、変更内容を記録し、復元できるように以前の構成を保持します。
08展開をテストし、ビジネスへの影響を測定する
目標は、ブロックされたページ数を蓄積することではありません。カウントが高い場合は、ルールが機能していること、リストが広すぎること、または 1 人のユーザーがページを繰り返し再試行していることを示している可能性があります。これらのカウントが利用可能な場合は、作業成果、インシデント チケット、マルウェア アラート、帯域幅の使用、マネージャーのフィードバックと並べて確認してください。
Web サイト ブロック テスト チェックリスト
- 重要な作業: 従業員はメール、カスタマー ポータル、トレーニング、承認済みのクラウド ツール (サポート ページを含む) にサインインできますか?
- ルールの正確さ: 対象のサイトは制限されていますが、同様の名前のビジネス サイトはアクセス可能なままですか?
- 対象範囲: ポリシーは、承認されたブラウザ、再起動後、従業員が使用するオフィス接続およびリモート接続で期待どおりに動作しますか?
- リカバリ: ルールによって重要なタスクが中断された場合、IT 部門は以前の構成を即座に復元できますか?
- 例外: 指名されたレビュー担当者、有効期限またはレビュー日、一時的なアクセスが終了したことの確認はありますか?
設定された間隔でデータを確認します。制限により正当なリクエストが頻繁に発生する場合は、ポリシーを調整します。 1 つのチームまたは場所が関与してアクセスが繰り返される場合は、動作の背後にあるワークフローを調査します。場合によっては、修正がブロックになることもあります。場合によっては、より良いトレーニング、承認された代替ツール、またはマネージャーが仕事量と説明責任に取り組むことが重要です。
Web サイトのブロックは、明確、具体的、強制可能な場合に最も効果的です。ルールを設定し、デバイスが動作する場所に適用し、関連する証拠を保存して、正当な作業を可能にします。これにより、管理者は日常的な Web リクエストをすべて運用上の障害にせずに制御できるようになります。
09職場での Web サイトのブロックに関するよくある質問
インターネット全体をブロックせずに、職場のコンピューターで Web サイトをブロックできますか?
はい。ブロックリストは、選択した Web サイトを制限し、他のアクセスは利用可能なままにします。 Net Monitor for Employees Pro は、リストされた Web サイトのみをブロックするモードを提供します。特定のアドレスから始めて結果をテストし、ビジネス ニーズが明確な場合にのみリストを拡張します。
従業員が在宅している場合でも、同じ Web サイト制限が適用されますか?
これは、コントロール ポイントと構成によって異なります。オフィス ネットワーク ルールだけでは、無関係な家庭内接続を使用するラップトップはカバーされません。エンドポイントまたはローミング フィルタリング、または強制された企業接続を評価し、リモート チームが実際に使用するサポートされているデバイスとネットワークでルールをテストします。
ブロックされているビジネス Web サイトを許可するにはどうすればよいですか?
ビジネス ニーズを確認し、正確な Web サイトと必要な依存関係を特定し、適切なコンピューターに関連するリストまたはルールを調整します。承認日とレビュー日を記録します。すべての Web サイトの一時的なバイパスは、特定の例外よりも広範囲に及ぶため、後でポリシーを慎重に復元する必要があります。
Web サイトのブロックは従業員の生産性を示していますか?
いいえ。アクセス ルールはブラウジング ポリシーを適用します。仕事の質を測るものではありません。 アクティビティ レポート をコンテキストとして使用し、パフォーマンスの決定を下す前に、割り当てられた作業、完了したタスク、正当な例外と比較します。