Administration à distance
Logiciel d’administration à distance des ordinateurs pour les PME
Gardez une vue sur les ordinateurs répartis, résolvez les problèmes à distance et appliquez des règles claires depuis une console unique.
Un ordinateur portable professionnel reste un actif de l’entreprise lorsqu’il quitte le bureau. Il peut toujours accéder aux dossiers clients, fichiers internes, applications cloud et identifiants sensibles. Pourtant, de nombreuses PME ont moins de visibilité sur un ordinateur extérieur que sur un poste situé à trois mètres du service informatique. Un logiciel d’administration à distance comble cette lacune en donnant aux administrateurs autorisés une supervision et un contrôle directs des postes répartis.
Pour les entreprises qui gèrent du personnel hybride, des salariés en déplacement, des agences ou des équipes entièrement à distance, la question dépasse le support technique. Il s’agit de responsabilité. Les responsables doivent savoir si les appareils servent au travail, si les utilisateurs respectent les règles et si un problème peut être corrigé avant de provoquer une interruption, une perte de données ou un incident de sécurité.
01Ce qu’un logiciel d’administration à distance doit faire
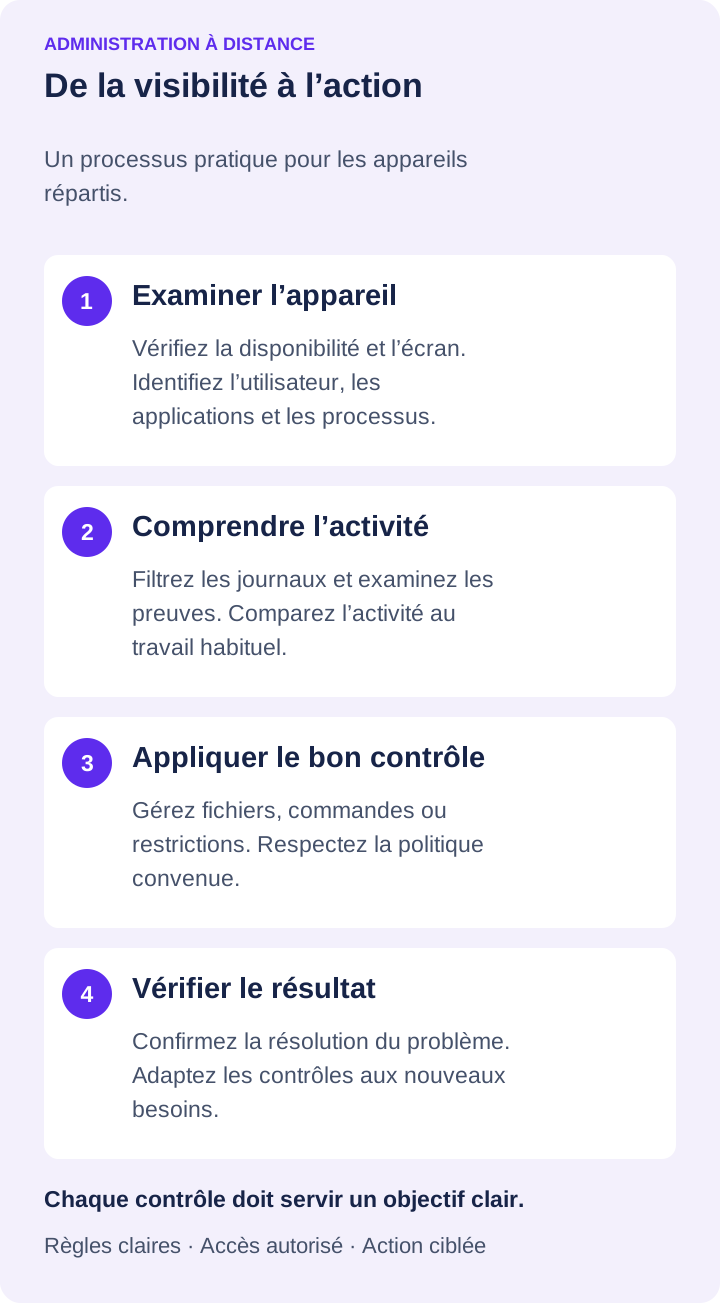
Les outils élémentaires d’accès à distance permettent à un technicien de se connecter à un ordinateur lorsqu’un utilisateur demande de l’aide. C’est utile, mais insuffisant pour les organisations responsables de la productivité, du respect des politiques et de la sécurité des postes. Un logiciel d’administration à distance efficace offre une vue centrale des appareils et de l’activité, ainsi que les outils pour agir immédiatement.
L’exigence essentielle est la visibilité. Un administrateur doit pouvoir voir quels ordinateurs sont en ligne, consulter en direct l’écran d’un employé si nécessaire, identifier les applications et processus actifs et examiner l’utilisation d’Internet sans attendre un ticket. Cela aide les responsables à enquêter sur un problème de productivité, confirmer que les logiciels requis fonctionnent ou repérer un comportement inhabituel avant qu’il ne se propage.
Le contrôle compte tout autant. Une plateforme doit permettre au personnel autorisé de gérer les fichiers à distance, d’exécuter des commandes, de redémarrer ou arrêter les systèmes, et de restreindre les sites, applications, périphériques ou autres activités contraires à la politique de l’entreprise. L’objectif n’est pas de produire des rapports pour eux-mêmes, mais de raccourcir le délai entre la découverte d’un problème et sa correction.
02Pourquoi la visibilité sur les postes est devenue un enjeu opérationnel
Le travail réparti a modifié le profil de risque de l’administration habituelle des postes. Dans un bureau central, les superviseurs repèrent souvent les postes inactifs, les programmes non autorisés ou les distractions répétées. Le travail à distance supprime cette visibilité informelle. Le service informatique peut ignorer une mauvaise configuration jusqu’à la perte d’accès d’un utilisateur, une baisse des performances ou un problème de sécurité déjà survenu.
Ce manque de visibilité crée des angles morts coûteux. Un employé peut passer des heures sur des sites sans rapport avec le travail. Un utilisateur peut installer un logiciel non approuvé qui expose l’entreprise. Des fichiers peuvent être copiés, supprimés ou transférés sans historique clair. Un responsable peut soupçonner un problème de processus sans preuves pour distinguer un besoin de formation d’un usage abusif.
Un système d’administration centralisé constitue un historique de preuves. Les enregistrements d’écran, l’historique web, l’utilisation des applications, les journaux de processus, les journaux de frappes au clavier et les rapports d’activité filtrés peuvent montrer ce qui s’est passé sur un poste de l’entreprise. Utilisées dans le respect de règles clairement communiquées et des lois applicables, ces informations donnent des faits plutôt que des suppositions.
Cette distinction est importante. Un rapport montrant des accès répétés à des sites bloqués appelle une réponse différente d’un rapport révélant qu’un employé peine à utiliser une application professionnelle obligatoire. Le premier peut nécessiter de faire respecter les règles. Le second peut révéler un problème de formation ou de processus. De bons outils d’administration soutiennent les deux décisions.
03Associer surveillance et contrôle direct
Surveiller sans pouvoir intervenir impose un processus lent et manuel. Les administrateurs identifient un problème, contactent l’employé, attendent sa réponse et espèrent une résolution correcte. Cela peut être acceptable pour un problème mineur. Pour un logiciel non autorisé, une inquiétude sur le traitement des données ou un appareil nécessitant une attention immédiate, c’est une perte de temps.
Une approche plus pratique associe observation et réponse dans la même console. Si un administrateur voit fonctionner une application non approuvée, il peut documenter l’activité, restreindre l’application et effectuer un suivi avec l’employé ou son responsable. Si un appareil ne répond pas, il peut envoyer une commande, le redémarrer ou l’éteindre à distance. Si un fichier de travail doit être récupéré ou transféré, la gestion distante des fichiers évite les retards inutiles.
C’est particulièrement utile aux petites équipes informatiques. Une entreprise disposant d’un seul administrateur ne peut pas passer la journée à alterner entre des outils séparés de support distant, rapports d’activité, transfert de fichiers, filtrage web et gestion de l’alimentation. Regrouper ces fonctions réduit la charge administrative et rend l’application des règles plus cohérente.
Utiliser les vues en direct avec discernement et un objectif précis
La visualisation d’écran en direct est l’un des moyens les plus rapides de comprendre ce qui se passe sur un poste. Elle peut confirmer que l’utilisateur travaille dans le système prévu, montrer un message d’erreur pendant une assistance ou vérifier qu’une tâche prétendument achevée est réellement en cours d’exécution.
Une observation continue n’est toutefois pas toujours nécessaire ni productive. Elle doit être encadrée par une politique écrite de surveillance des employés, des permissions liées aux rôles et un objectif professionnel clair. Les responsables doivent accéder aux informations nécessaires, tandis que les accès administratifs sensibles restent réservés aux personnes approuvées. Le bon système soutient l’autorité managériale sans ouvrir un accès incontrôlé aux données des employés.
Transformer les journaux en rapports exploitables
Les données d’activité brutes ont peu de valeur si elles ne peuvent pas être filtrées et examinées rapidement. Administrateurs et responsables de service ont besoin de rapports répondant à des questions pratiques : quelles applications prennent le plus de temps de travail ? Quels sites sont visités ? Quels appareils présentent des infractions répétées ? Quand un événement précis s’est-il produit ?
Filtrer par employé, appareil, période, site web, application ou processus aide les équipes à isoler les informations utiles. C’est plus pertinent qu’un score de productivité vague. Un rapport détaillé peut identifier un blocage récurrent, appuyer un entretien d’accompagnement, documenter une infraction ou fournir une piste d’audit après un incident.
04Stockage et enregistrement font partie du plan de sécurité
Les enregistrements du bureau et les enregistrements audio peuvent constituer des preuves précieuses, mais ils produisent aussi des données à protéger. Avant de déployer la surveillance des postes, définissez ce qui doit être enregistré, la durée de conservation, les personnes autorisées à récupérer les enregistrements et leur emplacement de stockage.
Le stockage local peut convenir à un petit bureau ayant peu de besoins d’enregistrement. Les entreprises avec des équipes distantes ou une conservation centralisée bénéficient souvent de l’envoi des enregistrements vers un stockage administré. La prise en charge de SMB, FTP, SFTP, WebDAV, du stockage compatible Amazon S3, de Google Cloud Storage et d’Azure Blob Storage permet aux équipes informatiques de choisir une infrastructure adaptée à leurs contrôles existants et à leur budget.
Le compromis est simple : davantage d’enregistrements et une conservation plus longue renforcent l’historique, mais augmentent les besoins de stockage et les responsabilités de gestion des accès. Enregistrez ce qui répond à un objectif professionnel défini. Protégez ces données avec des permissions et des règles de conservation adaptées. Prévoyez dès le départ le traitement des données sensibles d’activité des employés.
05Une démarche de déploiement pratique
Commencez par les appareils qui créent la plus forte exposition opérationnelle ou sécuritaire : ordinateurs portables distants, systèmes traitant des données clients, postes partagés ou ordinateurs d’équipes ayant des exigences mesurables de productivité. Définissez qui administrera le logiciel, quelles activités seront surveillées et quelles restrictions s’appliqueront.
Établissez ensuite une situation de référence avant tout changement généralisé. Examinez l’usage normal des applications, les sites habituels, les horaires typiques et les exceptions légitimes. Vous éviterez ainsi que des règles bien intentionnées bloquent un outil essentiel ou interrompent un processus valable.
Une fois cette référence claire, appliquez les contrôles par étapes. Commencez par restreindre les sites manifestement sans rapport avec le travail et les applications non autorisées. Utilisez les rapports pour identifier les exceptions répétées, puis décidez si elles nécessitent une mise à jour des règles, un échange avec un responsable, une formation supplémentaire ou une application plus stricte. L’administration à distance est plus efficace avec des contrôles précis, documentés et appliqués uniformément.
Net Monitor for Employees Pro réunit ces fonctions pour les organisations ayant besoin de vues d’écran en direct, d’enregistrements, de journaux, de rapports, de restrictions des sites et applications, de gestion de fichiers, de contrôles d’alimentation et de commandes distantes dans une seule plateforme. Un essai entièrement fonctionnel permet aux responsables informatiques et opérationnels de tester le processus sur de vrais appareils professionnels avant d’acheter des licences.
06Choisir un contrôle adapté au risque réel
Le meilleur déploiement n’est pas nécessairement celui qui active le plus d’options de surveillance. C’est celui qui offre assez de visibilité pour protéger les actifs, vérifier le travail, résoudre les problèmes des postes et faire respecter des règles claires sans noyer les administrateurs sous des données inutiles.
Partez d’un problème défini : usage improductif du web, logiciels non approuvés, support distant insuffisant, historiques d’audit manquants ou mauvais contrôle des appareils professionnels. Configurez le système pour y répondre directement, mesurez le résultat et adaptez-le à l’évolution de l’équipe et du risque. L’administration à distance devient ainsi un contrôle opérationnel quotidien plutôt qu’un outil supplémentaire inutilisé.