Manajemen file jarak jauh
7 Kontrol Manajemen File Jarak Jauh untuk Karyawan
Kirim file yang tepat, ambil dokumen bisnis, dan periksa sebelum menghapus. Tujuh kontrol ini membantu TI mengelola file karyawan dengan persetujuan jelas dan hasil terverifikasi.
Mantan karyawan masih memiliki folder proyek di laptop. Staf penjualan jarak jauh membutuhkan proposal terbaru sebelum menelepon pelanggan. Manajer menemukan file sensitif disalin ke lokasi yang tidak disetujui. Ini bukan sekadar kendala kecil berbagi file, melainkan masalah operasional dan keamanan. Manajemen file jarak jauh untuk karyawan memberi administrator cara langsung untuk memindahkan, mengambil, menata, dan mengendalikan data perusahaan tanpa menunggu perangkat kembali ke kantor.
Bagi usaha kecil dan menengah, tujuannya bukan mengawasi file semata. Tujuannya menjaga pekerjaan tetap berjalan, melindungi catatan bisnis, dan mempertahankan kendali atas perangkat perusahaan di mana pun karyawan bekerja. Kontrol yang tepat mengurangi waktu henti saat pengguna membutuhkan bantuan dan paparan risiko ketika karyawan melanggar kebijakan atau meninggalkan perusahaan.
01Mengapa manajemen file jarak jauh menjadi kebutuhan TI
Kerja jarak jauh mengubah tempat file dibuat, disimpan, dan disalin, bukan mengurangi kebutuhan pengelolaannya. Karyawan dapat bekerja dari rumah, lokasi pelanggan, hotel, atau cabang dengan akses tidak menentu ke sumber daya bersama. Tanpa cara praktis mengelola file di perangkat tersebut, dukungan rutin berubah menjadi rangkaian email, tangkapan layar, dan penundaan.
Kemampuan pengelolaan terpusat memberi administrator berwenang akses langsung ke perangkat. Mereka dapat mengirim dokumen, mengambil laporan, menghapus penginstal usang, atau memeriksa folder terkait insiden. Ini penting saat pengguna tidak tersedia atau tidak dapat mengatasi masalah, selama akses berizin dan sesuai kebijakan perusahaan.
Hal ini juga mendukung akuntabilitas. Jika dokumen hanya ada pada perangkat individu, manajemen mungkin tidak tahu apakah pekerjaan penting tersimpan dengan benar, apakah penyimpanan pribadi digunakan, atau apakah file sensitif masih tersisa setelah perubahan peran. Akses perangkat membantu TI menyelidiki dan memperbaiki kekurangan itu; tidak otomatis menemukan setiap salinan data perusahaan.
Net Monitor for Employees Pro menyatukan operasi file dan visibilitas perangkat dalam satu konsol. File Manager menyediakan Send Files, Collect Files, Copy Files, dan Delete Files tanpa sesi kontrol jarak jauh penuh. Gunakan koneksi karyawan jarak jauh yang telah dikonfigurasi dan uji alurnya pada platform yang benar-benar Anda kelola.
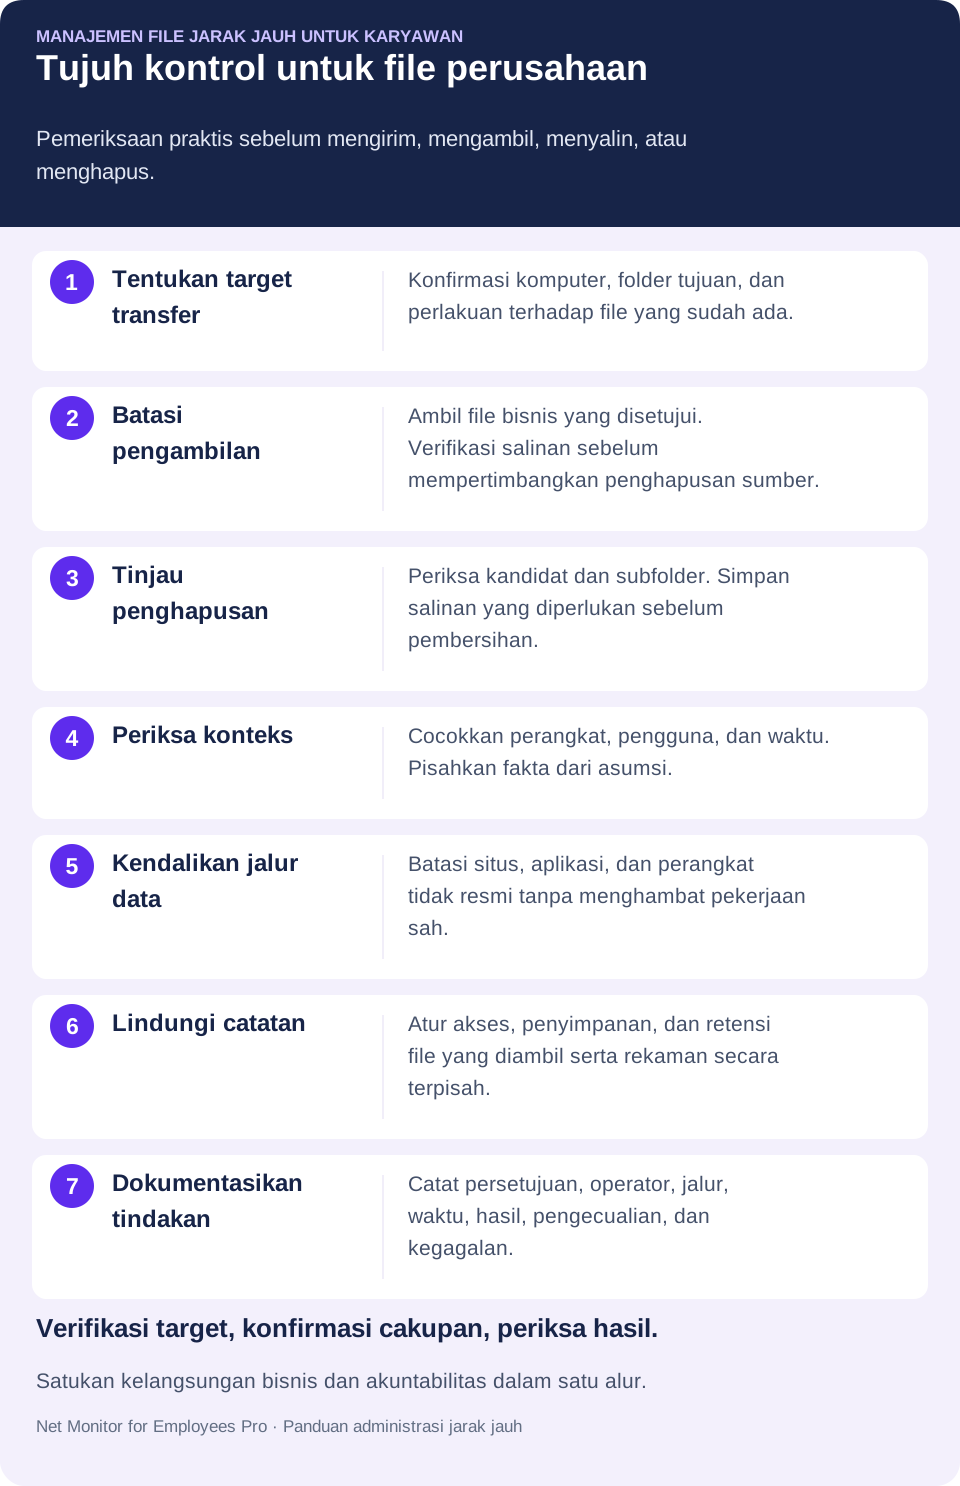
027 kontrol manajemen file jarak jauh untuk karyawan
1. Transfer file ke komputer dan folder yang tepat
Administrator seharusnya dapat menyalin file ke dan dari komputer karyawan tanpa meminta pengguna membuka percakapan, mencari folder, atau mengirim lampiran email. Ini berguna untuk membagikan templat terbaru, mengumpulkan log, mengambil hasil kerja, dan segera menyediakan dokumen yang diperbaiki. Komputer harus dapat dijangkau melalui koneksi yang dikonfigurasi, dengan agen dan izin yang diperlukan.
Kecepatan penting, tetapi tujuan juga penting. Tetapkan standar folder untuk dokumen bisnis, paket perangkat lunak resmi, dan file dukungan sementara. File yang dikirim ke desktop dapat menyelesaikan masalah sesaat sekaligus menimbulkan persoalan pengelolaan catatan jangka panjang.
Di File Manager, gunakan Send Files untuk mengirim file lokal ke komputer terpilih. Pastikan folder tujuan, perlakuan terhadap file yang sudah ada, dan status transfer. Proposal pengganti jangan sampai menimpa draf terkini karyawan tanpa sengaja. Nonaktifkan Run files after sending untuk dokumen biasa; distribusi dan eksekusi adalah keputusan terpisah.
2. Ambil file bisnis saat karyawan keluar atau tidak hadir
Karyawan mengambil cuti, tidak tersedia, berganti peran, atau keluar. File bisnis tidak semestinya menjadi tidak dapat diakses hanya karena seseorang jauh dari komputer perusahaan. Pengambilan jarak jauh memberi TI cara terkendali untuk mengumpulkan bahan proyek, catatan pelanggan, ekspor, dan dokumen lokal demi kelangsungan bisnis.
Gunakan kewenangan ini secara hati-hati. Tentukan siapa yang boleh mengambil file, dalam kondisi apa, dan bagaimana tindakan dicatat. Proses keluar, respons insiden, permintaan pelestarian bukti, dan dukungan pelanggan mendesak dapat menjadi alasan sah jika pengambilan disetujui dan cakupannya tepat. Akses luas tanpa dokumentasi menimbulkan risiko pengelolaan tersendiri.
Gunakan Collect Files untuk mengambil file ke penyimpanan konsol. Mulai dari folder paling terbatas yang sesuai serta nama atau pola file yang tepat. Kelompokkan hasil berdasarkan komputer atau pengguna agar nama sama tetap memiliki konteks. Verifikasi salinan sebelum mempertimbangkan opsi yang menghapus file asli di perangkat. Use VSS dapat membantu file terkunci pada sistem yang mendukung, tetapi tidak menggantikan cadangan yang sudah diuji.
3. Tinjau file sebelum menghapus materi tidak resmi
Penginstal tidak resmi, ekspor duplikat, dan file di luar penggunaan bisnis yang diizinkan dapat memenuhi penyimpanan dan menimbulkan risiko keamanan. Proses pengelolaan harus memungkinkan administrator menghapus item yang melanggar kebijakan atau mengganggu kinerja.
Sertai penghapusan yang disetujui dengan catatan keputusan. Sebelum menghapus file mencurigakan, simpan catatan aktivitas terkait, jalur file, dan alasan tindakan bila perlu. Jika terkait pelanggaran, catatan itu membantu manajer mengambil keputusan berdasarkan fakta, bukan asumsi.
Alur Delete Files menampilkan kandidat sebelum penghapusan. Jalankan Find Files for Deletion, periksa komputer, folder, pola file, dan daftar hasil, lalu setujui penghapusan. Anggap Delete in subfolders sebagai perluasan cakupan: pola luas dapat mencakup pekerjaan sah. Menghapus penginstal tidak menghapus instalasi aplikasi yang sudah terpasang.
4. Tempatkan tindakan file dalam konteks
Nama file jarang menjelaskan keseluruhan kejadian. Folder “Data Pelanggan” bisa berisi catatan resmi, salinan pribadi, atau ekspor untuk pekerjaan sah. Rekaman layar yang relevan dapat memperlihatkan aktivitas terlihat di sekitar operasi file jika perekaman aktif dan mencakup periode tersebut. Tampilan langsung menunjukkan layar saat ini, bukan merekonstruksi kejadian lampau.
Di sinilah administrasi perangkat dan pemantauan karyawan saling melengkapi lebih baik daripada alat terpisah. Tampilan langsung, rekaman desktop, laporan penggunaan situs, aktivitas aplikasi, dan kontrol file memberi konteks. Jika laporan rahasia diekspor saat karyawan masuk ke layanan web tidak resmi, penyelidik dapat menilai konteks bersama catatan lain, bukan hanya waktu file. Kunjungan situs atau entri penggunaan aplikasi tidak membuktikan file tertentu diunggah.
Gunakan tampilan layar langsung untuk pertanyaan dukungan saat itu dan rekaman tersimpan untuk periode lampau yang relevan. Bandingkan perangkat, pengguna, rentang waktu, dan catatan sebelum menyimpulkan. Akses file, tangkapan layar, serta catatan insiden administrator memiliki fungsi berbeda; jangan menyebutnya audit transfer file lengkap kecuali sistem benar-benar menyediakan catatan tersebut.
5. Batasi jalur tidak resmi untuk memindahkan data perusahaan
Manajemen file saja tidak dapat mencegah semua kehilangan data. Karyawan dapat memindahkan informasi melalui browser, email, USB, aplikasi pribadi, dan penyimpanan cloud. Organisasi membutuhkan kontrol kebijakan pada jalur yang paling umum.
Ini dapat mencakup pembatasan situs tidak resmi, pemblokiran aplikasi berisiko, pembatasan perangkat lepas-pasang, dan pencegahan akses ke penyimpanan pribadi bila kebijakan mensyaratkannya. Konfigurasi bergantung pada peran. Pemasaran mungkin membutuhkan platform berbagi eksternal resmi, sedangkan komputer akuntansi perlu pembatasan lebih ketat. Hindari aturan seragam yang menghambat pekerjaan sah.
Periksa cakupan setiap pengaturan dalam panduan Tools and Restrictions sebelum menerapkannya. Uji bahwa pembatasan menutup jalur yang dimaksud tanpa menggagalkan pekerjaan resmi. Tentukan penanggung jawab pengecualian dan tanggal peninjauan. Untuk pencegahan lebih menyeluruh, hubungkan kontrol ini dengan proses pencegahan kebocoran data terkait karyawan.
6. Lindungi file yang diambil dan catatan pendukung
Operasi file lebih berguna jika didukung catatan aktivitas yang andal. Simpan rekaman desktop, tangkapan layar, dan catatan audit yang tersedia di lokasi yang dikendalikan perusahaan, dengan masa penyimpanan sesuai kebutuhan keamanan dan kepatuhan.
Net Monitor for Employees Pro mendukung penyimpanan rekaman lokal dan profil penyimpanan eksternal untuk rekaman desktop dan audio, termasuk SMB, FTP, SFTP, WebDAV, penyimpanan kompatibel Amazon S3, Google Cloud Storage, dan Azure Blob Storage, tergantung dukungan platform. Tujuan rekaman ini terpisah dari lokasi File Manager untuk mengambil dokumen bisnis. Perangkat di luar jaringan harus dapat menjangkau tujuan yang dikonfigurasi agar unggahan berhasil.
Keputusan penyimpanan memiliki konsekuensi. Retensi lebih panjang dapat memperluas cakupan investigasi, tetapi meningkatkan biaya dan tanggung jawab pengelolaan. Simpan catatan bernilai selama diperlukan untuk penegakan kebijakan dan peninjauan insiden, lalu terapkan jadwal penghapusan terdokumentasi alih-alih menumpuk data tanpa batas.
Atur akses dan retensi secara terpisah untuk dokumen yang diambil, rekaman, laporan ekspor, dan catatan insiden. Enkripsi rekaman dikonfigurasi terpisah dari tujuannya; tidak otomatis mengenkripsi dokumen bisnis yang diambil melalui File Manager. Untuk rekaman, utamakan protokol aman yang didukung seperti SFTP atau WebDAV melalui HTTPS daripada FTP tanpa enkripsi. Verifikasi kompatibilitas dan keberhasilan unggahan sebelum mengandalkan salinan eksternal.
7. Otorisasi dan dokumentasikan tindakan administrator
Administrasi jarak jauh memberi kemampuan besar. Batasi pada petugas berwenang dengan aturan internal. Terapkan akses berbasis peran bila tersedia, kredensial administrator yang kuat, dan prosedur eskalasi untuk tindakan sensitif seperti mengambil file pimpinan atau menghapus data karyawan. Sesuaikan tanggung jawab dengan izin pada alat, komputer administrator, dan penyimpanan. Jika kontrol persetujuan atau audit tidak tersedia secara bawaan, catat melalui meja layanan atau proses lain yang disetujui.
Karyawan juga perlu pemberitahuan yang jelas sesuai ketentuan berlaku dan kebijakan pemantauan tempat kerja yang terdokumentasi. Program ini bekerja paling baik sebagai kontrol bisnis untuk sistem perusahaan, produktivitas, keamanan, dan perlindungan catatan. Praktik tersembunyi atau tidak konsisten menimbulkan masalah hukum dan hubungan kerja yang dapat dihindari.
Untuk setiap tugas sensitif, simpan nomor permintaan atau tiket, pemberi persetujuan, operator, perangkat, jalur sumber dan tujuan, tindakan, waktu, serta hasil. Catat pengecualian dan kegagalan selain keberhasilan. Persetujuan dan hasil terverifikasi membuat operasi lebih mudah dijelaskan daripada sesi administrator tanpa dokumentasi.
03Alur praktis untuk insiden file jarak jauh
Jika manajer melaporkan file hilang atau dugaan penanganan data yang keliru, jangan menebak. Konfirmasi perangkat, pengguna, nama atau jenis file, dan rentang waktu. Tinjau catatan file, aplikasi, serta keamanan yang tersedia untuk menyelidiki apakah file dibuat, dipindahkan, diunggah, dihapus, atau tersimpan di lokasi salah. Pisahkan fakta terkonfirmasi dari kemungkinan; ketiadaan file lokal tidak membuktikan ke mana file pergi.
Kemudian ambil salinan atau tempatkan file pengganti yang dibutuhkan di perangkat. Jika ada indikasi pelanggaran, ikuti rencana respons insiden dan simpan bukti sebelum mengubah file bila memungkinkan. Penahanan ancaman mendesak dapat didahulukan jika ancaman masih aktif. Setelah itu terapkan kontrol yang dibutuhkan, seperti menghapus aplikasi tidak resmi, memblokir situs, membatasi perangkat, atau melapor ke pimpinan SDM maupun keamanan.
Terakhir, dokumentasikan temuan, file yang ditransfer atau dihapus, pemberi persetujuan, dan kekurangan kebijakan yang lebih luas. Dukungan sesaat pun menjadi proses yang dapat diaudit dan memperbaiki respons berikutnya.
Contoh: mengambil file proyek sebelum laptop dialihkan
Konfirmasi folder proyek yang disetujui dan penerimanya. Ambil salinan ke tujuan terbatas yang dikelompokkan menurut perangkat atau pengguna, pastikan file yang diharapkan tersedia dan dapat digunakan, lalu catat hasilnya. Setelah itu saja lakukan pembersihan dengan persetujuan terpisah. Untuk menata file pada komputer jarak jauh yang sama, gunakan Copy Files dan tinjau Find Files to Copy sebelum memilih menimpa, mengganti nama, atau melewati file tujuan yang ada. Ini penyalinan lokal di perangkat, bukan transfer ke konsol.
04Kesalahan manajemen file jarak jauh yang perlu dihindari
Jangan menjadikan akses jarak jauh pengganti cadangan. Laptop yang hilang, terenkripsi ransomware, atau tidak terhubung mungkin tidak dapat diakses. Pertahankan cadangan teruji untuk data penting dan simpan pekerjaan utama dalam sistem bersama yang disetujui bila memungkinkan.
Jangan memberi setiap manajer akses administratif ke file. Kepala departemen mungkin memerlukan laporan dan visibilitas, tetapi kontrol perangkat tanpa batas harus tetap pada personel TI atau keamanan yang kompeten. Pemisahan tugas mengurangi penyalahgunaan dan kesalahan.
Jangan hanya berfokus pada penghapusan. Mengambil kembali file berguna, tetapi pertanyaan utamanya mengapa data tersimpan lokal, disalin keluar sistem resmi, atau ditangani secara berisiko. Gunakan temuan untuk memperbaiki aturan kerja dan pelatihan.
Tim jarak jauh tidak memerlukan pengawasan lebih sedikit hanya karena di luar kantor. Mereka membutuhkan kontrol praktis untuk melindungi file, merespons cepat, dan memastikan data tetap di bawah kendali perusahaan. Mulailah dengan menentukan siapa yang dapat mengakses perangkat, tempat file seharusnya disimpan, dan bukti yang perlu dipertahankan saat insiden.
05Pertanyaan tentang manajemen file jarak jauh
Bisakah TI mentransfer file tanpa membuka kontrol desktop jarak jauh?
Ya. File Manager di Net Monitor for Employees Pro menyediakan pengiriman, pengambilan, penyalinan, dan penghapusan tanpa sesi kontrol penuh. Perangkat tetap membutuhkan agen, izin, dan koneksi yang berfungsi.
Apa perbedaan mengambil dan menyalin file?
Collect Files mengunduh file dari komputer karyawan ke penyimpanan konsol. Copy Files menyalin antarfolder pada komputer jarak jauh yang sama. Pilih sesuai tujuan dan periksa perlakuan terhadap file yang sudah ada.
Bisakah mengambil file dari laptop yang sedang offline?
File tidak dapat diambil selama perangkat tidak terjangkau. Dalam alur pengambilan terdokumentasi, unduhan yang belum selesai dilanjutkan setelah tersambung kembali. Perangkat hilang, file terhapus, atau disk rusak dapat memerlukan cadangan atau proses pemulihan terpisah.
Apakah penyimpanan rekaman eksternal mencadangkan dokumen karyawan?
Tidak. Profil pada bantuan rekaman menyimpan rekaman desktop dan audio. File yang diambil dengan File Manager masuk ke lokasi penyimpanan konsol yang dipilih. Rencanakan dan uji cadangan dokumen bisnis secara terpisah.
Apa yang harus diperiksa sebelum menghapus file dari jauh?
Konfirmasi otorisasi, komputer tujuan, folder sumber, pola file, opsi subfolder, dan daftar kandidat pratinjau. Simpan bukti atau salinan sesuai proses insiden, lalu verifikasi serta dokumentasikan hasil yang disetujui. Penghapusan jarak jauh tidak menggantikan penghapusan instalasi aplikasi atau kebijakan cadangan.