Polityka monitorowania miejsca pracy / Praktyczny przewodnik
Zasady nadzoru miejsca pracy: praktyczna lista kontrolna
Stwórz politykę nadzoru w miejscu pracy obejmującą cel, urządzenia, gromadzone dane, dostęp, przechowywanie, powiadamianie i sprawdzanie, czy ustawienia techniczne są zgodne z zasadami.
Menedżer odkrywa, że zdalny pracownik spędził wiele godzin w witrynach do przesyłania strumieniowego. Dział IT znalazł niezatwierdzone oprogramowanie do zdalnego dostępu na firmowym laptopie. Plik klienta jest kopiowany na osobiste konto w chmurze. Bez jasnej polityki nadzoru w miejscu pracy incydenty te stają się argumentami dotyczącymi oczekiwań, a nie decyzjami popartymi faktami.
Narzędzia monitorujące zapewniają widoczność. Zasady określają, kiedy ta widoczność jest wykorzystywana, jakie dane są gromadzone, kto może uzyskać do nich dostęp i jak firma będzie reagować na znalezione informacje. W przypadku małych i średnich organizacji to rozróżnienie ma znaczenie. Niejasne stwierdzenie, że pracownicy „mogą być monitorowani” nie zapewnia menedżerom praktycznego standardu operacyjnego ani wiarygodnej podstawy do podejmowania decyzji w przypadku pojawienia się problemów związanych z produktywnością, bezpieczeństwem lub dyscypliną.
01Co musi spełniać polityka nadzoru w miejscu pracy
Sprawna polityka nadzoru w miejscu pracy ma dwa zadania: chronić aktywa firmy i wyznaczać granice zrozumiałe dla pracowników. Wyjaśnij, które urządzenia, sieci, konta i dane biznesowe należące do firmy są udostępniane do celów służbowych oraz jakie mają zastosowanie monitorowanie, rejestrowanie, ograniczenia lub przeglądy. Połącz każdą praktykę z określonym celem operacyjnym, bezpieczeństwa, zgodności lub dochodzeniowym. Posiadanie urządzenia samo w sobie nie uzasadnia nieograniczonego nadzoru.
Polityka powinna również usuwać niepewność. Pracownicy muszą wiedzieć, czy firma rejestruje aktywność na ekranie, śledzi strony internetowe i aplikacje, przechwytuje naciśnięcia klawiszy, rejestruje aktywność na plikach, nagrywa dźwięk lub monitoruje urządzenia używane poza biurem. Jeśli zostanie wdrożona funkcja, powiedz to wyraźnie. Ukryte założenia powodują możliwe do uniknięcia spory i osłabiają uznanie pracowników.
To nie jest zaproszenie do gromadzenia wszystkich możliwych punktów danych tylko dlatego, że oprogramowanie je udostępnia. Właściwy poziom monitorowania zależy od roli, wrażliwości danych, modelu własności urządzenia i ryzyka biznesowego. Stacja robocza obsługująca dane płacowe może wymagać ściślejszej kontroli niż komputer w sali konferencyjnej. Laptop firmowy używany w biurze domowym wymaga innych ograniczeń niż urządzenie osobiste zarejestrowane w trybie ograniczonego dostępu.
02Określ urządzenia, osoby i godziny objęte programem
Zacznij od aktywów i działań objętych polisą. Należy szczegółowo opisać komputery, urządzenia mobilne, serwery, konta e-mail, platformy współpracy, połączenia VPN, aplikacje w chmurze, nośniki wymienne i sieci firmowe. Jeśli firma dopuszcza urządzenia osobiste, określ, czy monitorowanie ma dotyczyć tylko zarządzanego profilu służbowego, pulpitu wirtualnego czy zatwierdzonej aplikacji biznesowej. Nazwij także grupy pracowników i lokalizacje objęte analizą. Potwierdź, że Twoja konfiguracja techniczna może wymusić opisaną granicę; obietnica profilu służbowego nie jest przydatna, jeśli oprogramowanie przechwytuje całe urządzenie osobiste.
Rozsądna polityka powinna odróżniać działalność biznesową od przestrzeni osobistej. Na przykład firma może stwierdzić, że sprzęt firmowy i systemy firmowe są monitorowane, w tym gdy są używane zdalnie, unikając jednocześnie nadzoru urządzeń osobistych lub kont osobistych poza zatwierdzonymi środowiskami pracy. Wyraź granicę w polityce i sprawdź ją w rzeczywistym wdrożeniu.
Należy uwzględnić także korzystanie z usług poza godzinami pracy. Jeśli pracownikom wolno korzystać z laptopów firmowych osobiście, powiedz, czy podczas tego korzystania będzie kontynuowany monitoring i czy powinni oczekiwać, że osobista aktywność na urządzeniu będzie widoczna. Wiele organizacji ogranicza ryzyko, ograniczając wykorzystanie sprzętu firmowego do celów osobistych, zamiast próbować po fakcie oddzielić działalność biznesową od prywatnej. Informacja o tym, że może być widoczna aktywność osobista, nie oznacza, że każda kolekcja jest odpowiednia. Ustaw i przetestuj dozwolone okresy monitorowania, w tym to, co się stanie, gdy urządzenie ponownie się połączy lub pracownik przejdzie na inną zmianę.
03Dokładnie określ, co zbiera monitoring pracowników
Nie ukrywaj praktyk windykacyjnych w szerokim języku prawniczym. Zidentyfikuj kategorie informacji faktycznie gromadzonych przez wdrożone systemy, takie jak obrazy lub nagrania ekranu, aktywne aplikacje, odwiedzane strony internetowe, aktywność wyszukiwania, przesyłanie plików, czasy logowania i wylogowywania, aktywność procesów, połączenia urządzeń i zdarzenia związane z bezpieczeństwem. Proszę opisać, czy każda kategoria jest zbierana w sposób ciągły, zgodnie z harmonogramem, czy dopiero po autoryzowanym działaniu. Odróżnij podgląd na żywo od przechowywanych nagrań i powiedz pracownikom, czy informacje są zbierane podczas pracy zdalnej.
Nagrywanie dźwięku, korzystanie z kamery internetowej i rejestrowanie naciśnięć klawiszy zasługują na osobną recenzję, ponieważ mogą rejestrować prywatne rozmowy, dane uwierzytelniające i inne poufne informacje. Oceń, czy mniej inwazyjna metoda osiągnęłaby ten sam cel. Włącz funkcję tylko wtedy, gdy jej użycie ma udokumentowane uzasadnienie, ściśle kontrolowany dostęp oraz niezbędną kontrolę prawną, powiadomienie i pozwolenia. Umieszczenie funkcji w polityce nie stanowi wystarczającego upoważnienia do jej użycia.
Zasady powinny jasno określać, że firma może blokować strony internetowe, aplikacje, pamięć zewnętrzną, nieautoryzowane oprogramowanie lub niebezpieczne funkcje urządzenia. Monitorowanie bez egzekwowania prawa sprawia, że menedżerowie obserwują powtarzanie się tego samego problemu. Jeśli media społecznościowe, witryny z grami, nieautoryzowane przechowywanie w chmurze lub narzędzia do zdalnego sterowania stwarzają ryzyko, określ, kto może zatwierdzać ograniczenia, urządzenia, których to dotyczy, oraz w jaki sposób pracownicy mogą poprosić o wyjątek w celu legalnej pracy.
Sprawdź ustawienia Desktop Recorder oddzielnie od ustawień raportowania. Harmonogram nagrywania ekranu sam w sobie nie określa okresu gromadzenia raportów dotyczących witryn internetowych, aplikacji lub naciśnięć klawiszy. W przypadku ograniczeń dotyczących urządzeń w pomocy do narzędzi i ograniczeń wyjaśniono różnicę między natychmiastowymi działaniami na wybranych komputerach a trwałymi ograniczeniami, które mają zastosowanie globalnie do komputerów pracowników.
04Ustaw cel biznesowy dla każdej kontroli
Pracownicy chętniej przestrzegają zasad łączących nadzór z rzeczywistymi potrzebami biznesowymi. Określ zamierzony wynik: weryfikuj aktywność zawodową, chroń poufne dane, wykrywaj nieautoryzowane oprogramowanie, badaj incydenty, egzekwuj zasady dopuszczalnego użytkowania i prowadź rejestr, gdy konieczne są działania zarządcze.
Ten cel powinien kierować wdrażaniem. Podgląd ekranu na żywo może pomóc menedżerowi we wsparciu nowego pracownika, potwierdzeniu, że zdalna stacja robocza działa lub zbadaniu podejrzenia naruszenia zasad. Raporty witryn i aplikacji mogą zidentyfikować wzorce uzasadniające sprawdzenie przeglądania, które nie działa, niezatwierdzonego oprogramowania lub wąskiego gardła w przepływie pracy. Tam, gdzie Twoje systemy bezpieczeństwa je gromadzą, dzienniki dostępu do plików i procesów mogą pomóc w badaniu ruchu poza zatwierdzonymi systemami. Zapisy aktywności dodają kontekst; nie dowodzą automatycznie kradzieży czasu ani transferu plików.
Unikaj traktowania raportowania produktywności jako jedynego celu. Osoba może sprawiać wrażenie aktywnej, wykonując słabą pracę, a inna osoba może wykazywać mniejszą aktywność na klawiaturze podczas rozwiązywania złożonego problemu klienta lub problemu technicznego. Raporty powinny informować kierownictwo o osądach, a nie je zastępować. Przejrzyj rolę pracownika, przypisane obciążenie pracą, terminy, jakość wyników i udokumentowane oczekiwania, zanim potraktujesz dane dotyczące aktywności jako dowód słabych wyników.
Jeśli na przykład problemem jest nieautoryzowane oprogramowanie do udostępniania plików, zacznij od zidentyfikowania aplikacji, oceny jej wykorzystania biznesowego i zastosowania zatwierdzonej reguły aplikacji. Ciągłe przechwytywanie dźwięku gromadziłoby inne, znacznie bardziej inwazyjne informacje i nie byłoby proporcjonalnym substytutem zadania kontroli aplikacji. Udokumentuj powód wyboru każdej kolekcji przed wdrożeniem.
05Kontroluj dostęp, przechowywanie i przechowywanie rekordów
Rekordy monitoringu to wrażliwe informacje biznesowe. Polityka powinna określać role upoważnione do przeglądania ekranów na żywo, przeglądania nagrań, eksportowania raportów, zmiany ustawień monitorowania i zatwierdzania dochodzeń. W większości małych firm grupa ta powinna ograniczać się do wyznaczonych administratorów IT, personelu ds. bezpieczeństwa, starszych liderów operacyjnych i menedżerów z udokumentowaną potrzebą wiedzy.
Ograniczenie dostępu według roli pomaga zapobiegać przypadkowemu przeglądaniu i zmniejsza ryzyko, że monitorowanie danych stanie się problemem dotyczącym prywatności wewnętrznej. Wymagaj od administratorów korzystania z indywidualnych kont, ochrony danych uwierzytelniających i, jeśli to możliwe, prowadzenia ścieżki audytu działań administracyjnych. Menedżerowie nie powinni mieć możliwości przeglądania dokumentacji pracowników po prostu z ciekawości. Przypisz te obowiązki do uprawnień dostępnych w narzędziu monitorującym, stacjach roboczych administratora i systemie pamięci masowej. Jeśli narzędzie nie ma wbudowanej funkcji zatwierdzania lub audytu, udokumentuj oddzielny proces, który ją zapewnia.
Zasady przechowywania również mają znaczenie. Ustaw uzasadniony okres dla każdego typu rekordu, w oparciu o jego cel i obowiązujące wymagania, zamiast przechowywać wszystko na wypadek, gdyby okazało się przydatne. Nie przechowuj wszystkiego na zawsze. Dłuższe przechowywanie zwiększa koszty przechowywania, zwiększa skutki naruszenia i utrudnia zarządzanie dokumentacją. Ustaw różne okresy przechowywania rutynowych raportów z działalności, alertów bezpieczeństwa i dowodów zachowywanych na potrzeby aktywnego dochodzenia lub zabezpieczenia prawnego.
W przypadku zespołów rozproszonych określ, gdzie są przechowywane nagrania i raporty oraz kto kontroluje to miejsce. Używaj zatwierdzonych repozytoriów ze zdefiniowanymi uprawnieniami, zamiast pozwalać na niekontrolowane kopiowanie na komputerach administratorów. Organizacje korzystające z przechowywania w chmurze powinny udokumentować zatwierdzone miejsca przechowywania, wymagania dotyczące szyfrowania i procedury usuwania.
W Net Monitor for Employees Pro sprawdź osobno przechowywanie nagrań i przechowywanie raportów, łącznie z kopiami przechowywanymi na komputerach pracowników, w archiwum konsoli i w dowolnym zatwierdzonym miejscu docelowym. Szyfrowanie nagrania jest konfigurowane niezależnie od miejsca przechowywania; nie zakładaj, że szyfruje każdy raport aktywności lub eksportowany plik. Przypisz osobę do testowania usuwania, ochrony kopii zapasowych kluczy i zarządzania zachowanymi dowodami incydentów.
06Spraw, aby powiadomienia i potwierdzenia dla pracowników działały
Przekaż pracownikom zasady przed rozpoczęciem monitorowania, podczas wdrażania oraz za każdym razem, gdy zasady ulegają istotnej zmianie. Jeśli jest to właściwe lub wymagane, uzyskaj podpisane lub elektroniczne potwierdzenie potwierdzające, że pracownik otrzymał zasady, rozumie, że systemy firmy mogą być monitorowane i zgadza się przestrzegać wymagań dotyczących dopuszczalnego użytkowania.
Potwierdzenie może udokumentować odbiór i pomóc w ograniczeniu niejasności. Nie jest to tożsame z dobrowolnie wyrażoną zgodą, nie zrzeka się praw pracowniczych i nie dopuszcza innej niezgodnej z prawem praktyki monitorowania. W przypadku pracowników zdalnych należy uwzględnić spójne informacje w umowach o pracę zdalną i formularzach przydziału urządzeń. Zachowaj wersję zasad, datę dostarczenia i potwierdzenie, a także daj pracownikom kontakt w przypadku pytań, próśb o dostęp lub wątpliwości.
Przepisy federalne, stanowe i lokalne Stanów Zjednoczonych mogą mieć wpływ na praktyki monitorowania, szczególnie w przypadku nagrywania dźwięku, komunikacji elektronicznej, danych biometrycznych, wymogów dotyczących powiadamiania i pracowników znajdujących się w stanach innych niż siedziba firmy. Umowy unijne, umowy z klientami i regulacje sektorowe mogą dodawać dalsze ograniczenia. Poproś wykwalifikowanego doradcę ds. zatrudnienia i prywatności o sprawdzenie zasad i planowanej konfiguracji przed wdrożeniem, szczególnie jeśli monitorowanie obejmuje dźwięk, naciśnięcia klawiszy, urządzenia osobiste lub pracowników w wielu jurysdykcjach. Ten przewodnik zapewnia ramy operacyjne, a nie politykę prawną dotyczącą konkretnej jurysdykcji.
Sprawdź zasady, w jakich pracują pracownicy
Wymagania są różne. Na przykład Nowojorska ustawa dotycząca powiadamiania o elektronicznym monitorowaniu wymaga, aby objęci nią pracodawcy prywatni mający siedzibę w tym stanie przekazali pracownikom, których to dotyczy, wcześniejsze pisemne powiadomienie w chwili zatrudnienia, uzyskali potwierdzenie i opublikowali zawiadomienie o monitorowaniu objętym obowiązkiem. Ma znaczenie jego zakres i wyjątki; nie traktuj tego przykładu jako reguły ogólnokrajowej.
W przypadku wdrożeń w Wielkiej Brytanii wytyczne ICO dotyczące monitorowania pracowników dotyczą podstawy prawnej, przejrzystości, konieczności i proporcjonalności oraz wyjaśniają, dlaczego zgoda jest zwykle nieodpowiednia w stosunku pracy. ICO oznacza obecnie, że niniejsze wytyczne są w trakcie przeglądu w związku ze zmianami legislacyjnymi. Przed sfinalizowaniem polityki i konfiguracji sprawdź aktualne wymagania u swoich doradców.
07Przekształć politykę w powtarzalny proces zarządzania
Zasada nie działa, gdy znajduje się w podręczniku pracownika, a monitorowanie jest skonfigurowane niespójnie. Ustanów prosty proces rutynowego przeglądu i eskalacji. Menedżerowie powinni korzystać z regularnych raportów w celu identyfikacji wzorców, a nie reagować na jedną nietypową godzinę. Dział IT powinien zbadać wskaźniki bezpieczeństwa, nieautoryzowane aplikacje i podejrzany ruch plików. Poważne ustalenia należy udokumentować, zachować i przekazać odpowiedniemu menedżerowi, liderowi działu kadr, właścicielowi bezpieczeństwa lub doradcy prawnemu. Zapisz powód przeglądu, zatwierdzony zakres, osobę recenzującą i wynik. Daj pracownikowi odpowiednią okazję do wyjaśnienia czynności przed wyciągnięciem wniosków na temat wyników.
Kiedy problem dotyczy zwykłego niewłaściwego użycia, a nie umyślnego niewłaściwego postępowania, stosuj stopniowane działanie. Pierwszy przypadek nadmiernego przeglądania stron niezwiązanych z pracą może wymagać coachingu i przypomnienia zasad. Powtarzające się zachowanie może uzasadniać bardziej rygorystyczne ograniczenia lub formalną dyscyplinę. Wiarygodny dowód kradzieży danych, udostępnienia danych uwierzytelniających, instalacji złośliwego oprogramowania lub celowego usunięcia rekordów wymaga szybszej reakcji zabezpieczeń.
Zasady wyznaczają granice uprawnień i przeglądów. Użyj przykładu dokumentacji zdarzenia do oddzielnego zadania polegającego na rejestrowaniu obserwacji, wyjaśnień pracowników i ustaleń.
Przeglądaj zasady co najmniej raz w roku oraz po każdej większej zmianie w praktykach pracy zdalnej, własności urządzenia, incydentach związanych z bezpieczeństwem lub technologii monitorowania. Najlepsza polisa nie jest najdłuższa. Jest to rozwiązanie, które menedżerowie mogą konsekwentnie stosować, pracownicy mogą zrozumieć, a dział IT może egzekwować bez tworzenia nowego ryzyka. Przypisz właściciela i datę przeglądu. Sprawdź ponownie ustawienia i treść za każdym razem, gdy zostanie włączona nowa funkcja lub dodana zostanie nowa grupa pracowników.
08Lista kontrolna zasad nadzoru w miejscu pracy przed wdrożeniem
Skorzystaj z tego konspektu, aby przejrzeć wersję roboczą z działem IT, działem kadr i osobami odpowiedzialnymi za wymogi dotyczące prywatności i zatrudnienia. Zamień szerokie obietnice na decyzje, które Twój zespół może zweryfikować:
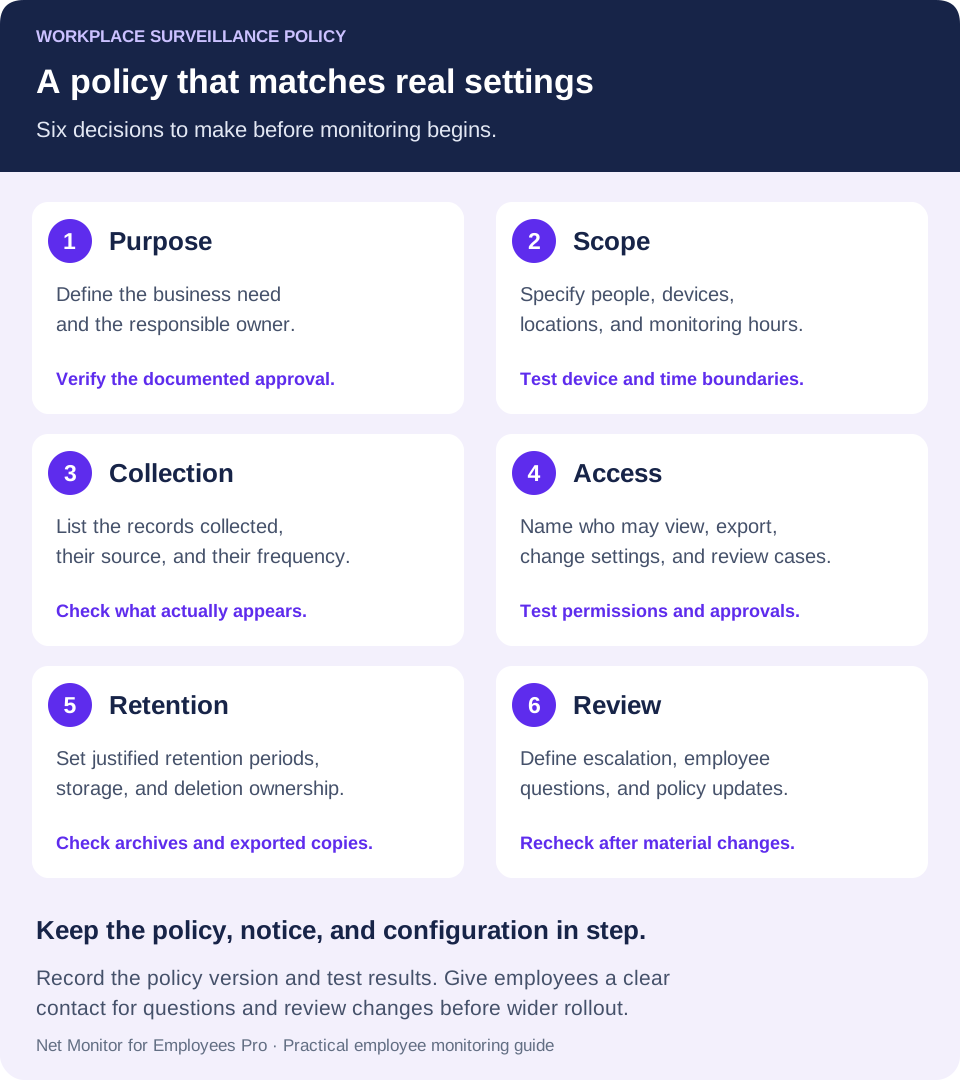
- Cel i własność: podaj problem biznesowy, właściciela polityki, osobę zatwierdzającą, datę wejścia w życie i datę następnego przeglądu.
- Zasięg i granice: wyświetla listę grup pracowników, lokalizacji, zarządzanych urządzeń, dostępu zdalnego, wykluczeń urządzeń osobistych i okresów monitorowania.
- Zbieranie i ograniczenia: identyfikuje każdą włączoną kategorię danych, jej częstotliwość, system, który je zbiera, oraz zasady dotyczące wszelkich witryn, aplikacji i urządzeń.
- Powiadomienia i pytania: określ, kiedy i w jaki sposób pracownicy otrzymają polisę, w jaki sposób potwierdzenie odbioru jest rejestrowane oraz dokąd kierowane są pytania lub wątpliwości.
- Autoryzowany dostęp: określa, kto może wyświetlać, eksportować, zmieniać ustawienia lub zatwierdzać dochodzenie, oraz w jaki sposób dokumentowane są jego działania.
- Przechowywanie i ochrona: ustaw uzasadnione okresy, zatwierdzone przechowywanie, kontrolę dostępu, obowiązki związane z usuwaniem i proces przechowywania odpowiednich rejestrów incydentów.
- Przegląd i odpowiedź: zdefiniuj eskalację, wyjaśnienia pracowników, zatwierdzenie wyjątków i proporcjonalne działania następcze.
Przeprowadź małe sprawdzenie zgodności zasad z ustawieniami
Przed szerszym wdrożeniem skorzystaj z autoryzowanych urządzeń testowych i nieszkodliwych przykładowych aktywności. Sprawdź, jakie zdarzenia się pojawią, czy nagrywanie rozpoczyna się i kończy w zamierzonych godzinach, kto może pobrać raport i gdzie przechowywane są pobrane lub wyeksportowane kopie. Przetestuj zarówno ograniczone działanie, jak i zatwierdzone zadanie robocze. Jeśli wynik jest sprzeczny z zasadami, popraw ustawienie lub wróć do zatwierdzonego zakresu przed wdrożeniem. Zachowaj zapis testu z wersją zasad.
Kiedy pojawi się problem, jasne powiadomienie, określone kontrole i wiarygodne zapisy dają Twojej firmie pole do zdecydowanego działania. Stwórz te zasady przed pierwszym dochodzeniem, a nie po tym, jak dowody już zostały zakwestionowane.
Arkusz zmiany zasad do ustawień
Wypełnij jeden wpis dla każdej praktyki windykacyjnej. To jest arkusz operacyjny, a nie uniwersalna polityka prawna.
- Cel: [pytanie biznesowe]. Dane: [typ rekordu]. Zakres: [urządzenia, ludzie, godziny, lokalizacje].
- Dostęp: [autoryzowany recenzent i zatwierdzenie]. Przechowywanie: [okres, właściciel usunięcia, wyjątek dotyczący zachowania wielkości liter].
- Uwaga: [wersja polityki, metoda dostawy, data]. Weryfikacja: [aktualne ustawienie, testowane urządzenie, zaobserwowany wynik, recenzent, następna recenzja].
Przykład: w raporcie dotyczącym witryny internetowej należy podać dozwolony okres przeglądu i recenzentów; nie może dyskretnie zezwalać na przechwytywanie dźwięku. Jeśli nie można wymusić obiecanej granicy, rozwiąż niezgodność przed wdrożeniem.
09Pytania dotyczące zasad nadzoru w miejscu pracy
Co powinna obejmować polityka nadzoru w miejscu pracy?
Uwzględnij cel, osoby i systemy objęte ochroną, kategorie gromadzenia danych, okresy monitorowania, autoryzowanych recenzentów, zasady przechowywania, powiadomienia pracowników i proces eskalacji. Wyjaśnij granice pracy zdalnej i urządzeń osobistych, w jaki sposób pracownicy mogą zadawać pytania i kto jest właścicielem aktualizacji zasad.
Czy polityka monitorowania pracowników to to samo, co dopuszczalne użytkowanie?
Służą różnym celom. Dopuszczalne użycie opisuje, w jaki sposób pracownicy mogą korzystać z zasobów firmy. Polityka monitorowania wyjaśnia, w jaki sposób firma obserwuje i rejestruje użycie, kto może je przeglądać, a także limity gromadzenia. Dodawaj odniesienia do dokumentów, aby ograniczenie i sposób jego egzekwowania były spójne.
Czy podpisane potwierdzenie umożliwia jakikolwiek rodzaj monitorowania?
Nie. Może udokumentować, że pracownik otrzymał polisę, ale nie zastępuje obowiązującego powiadomienia, podstawy prawnej, zgody, konsultacji ani innych wymagań. Przed wdrożeniem oceń konkretne działania monitorujące i zaangażowane jurysdykcje.
Jak długo należy przechowywać dokumentację monitorowania pracowników?
Nie ma jednego okresu odpowiedniego dla każdego rekordu lub firmy. Ustaw i uzasadnij okresy zgodnie z celem, ryzykiem i obowiązującymi wymogami. Określ sposób przechowywania istotnych dowodów na potrzeby autoryzowanego dochodzenia, a następnie sprawdź usunięcie w pamięci urządzenia, archiwach konsoli, eksportach i innych zatwierdzonych miejscach docelowych.
Jak możemy upewnić się, że oprogramowanie jest zgodne z zasadami?
Przypisz każdą kategorię kolekcji i ograniczenie do jej rzeczywistej konfiguracji. Przetestuj wybrane urządzenia, godziny pracy, ustawienia raportów, uprawnienia dostępu, przechowywanie i proces usuwania, korzystając z nieszkodliwych danych. Powtórz kontrolę po zmianie polityki materiałowej, siły roboczej lub oprogramowania.