Ryzyko wewnętrzne / Poradnik praktyczny
Oprogramowanie do monitorowania zagrożeń wewnętrznych: przewodnik dotyczący selekcji ryzyka
Korzystaj z oprogramowania do monitorowania zagrożeń wewnętrznych, aby przeglądać nietypowe działania, testować uzasadnione wyjaśnienia i identyfikować potrzebne dowody przed eskalacją problemu.
Oprogramowanie do monitorowania zagrożeń wewnętrznych pomaga badać nadużycia legalnego dostępu, zamierzone lub przypadkowe. Wizyta w usłudze chmury osobistej jest potencjalnym klientem; nie jest dowodem na to, że dane firmowe opuściły urządzenie. Skuteczna weryfikacja łączy aktywność użytkownika z dowodami ekranowymi i zapisami niezależnego audytu przed podjęciem decyzji, co zachować, a co ograniczyć.
Najbardziej przydatne systemy nie tylko liczą aktywne minuty lub dają niejasny wynik produktywności. Pokazują, co wydarzyło się na komputerze firmowym, kiedy to się stało i który użytkownik był w to zaangażowany. Dają także administratorom możliwość zatrzymania ryzykownych działań na punkcie końcowym, zamiast czekać na raport o incydencie.
01Dowody, jakie może dostarczyć monitorowanie zagrożeń wewnętrznych
Zagrożenie wewnętrzne może być zamierzone, nieostrożne lub po prostu wynikać ze słabych kontroli. Pracownik może próbować ukraść dane, ale może też ponownie użyć słabego hasła, zainstalować niezatwierdzone narzędzie, skopiować pliki na urządzenie USB lub wysłać poufne informacje za pośrednictwem konta osobistego. Rezultat może być taki sam: utrata danych, przerwanie operacji, narażenie na naruszenie przepisów i kosztowne dochodzenie.
Efektywne oprogramowanie monitorujące tworzy wiarygodny zapis aktywności na punktach końcowych należących do firmy. W przypadku małej lub średniej firmy taki zapis powinien być na tyle praktyczny, że można go używać na co dzień, a nie ukryty w panelu bezpieczeństwa, który wymaga interpretacji przez specjalistę.
02Przyglądaj się zachowaniom, a nie tylko pojedynczym wydarzeniom
Jedna nietypowa wizyta na stronie internetowej nie oznacza automatycznie, że pracownik stanowi zagrożenie. Przydatny program do wykrywania ryzyka wewnętrznego wyszukuje wzorce: aktywność sprzeczną z rolą użytkownika, porą dnia, normalnym obciążeniem pracą lub polityką firmy.
Na przykład pracownik działu księgowości może mieć uzasadniony powód, aby korzystać z portalu bankowego, ale nie instalować narzędzia zdalnego dostępu ani wielokrotnie uzyskiwać dostępu do usług udostępniania plików niezatwierdzonych przez firmę. Przedstawiciel handlowy może potrzebować danych klientów, ale transfery dużych plików po godzinach pracy lub wielokrotne kopiowanie kontaktów przed wyjazdem wymagają sprawdzenia.
Monitorowanie danych daje menedżerom konkretny punkt wyjścia. Zamiast konfrontować się z pracownikiem w oparciu o podejrzenia, może on przejrzeć historię działań, potwierdzić zakres problemu i podjąć odpowiedni kolejny krok. Może to być rozmowa coachingowa, zmiana uprawnień, formalne dochodzenie lub natychmiastowe ograniczenie dostępu.
Kluczowe sygnały wymagające sprawdzenia
Najcenniejsze alerty i raporty skupiają się na zachowaniach stwarzających mierzalne ryzyko biznesowe. Typowe przykłady obejmują:
- Powtarzający się dostęp do osobistej poczty e-mail, pamięci masowej w chmurze dla klientów indywidualnych, narzędzi do anonimowego przesyłania plików lub niezatwierdzonych usług przesyłania wiadomości
- Instalacja lub uruchomienie nieautoryzowanego oprogramowania, w szczególności narzędzi do zdalnego sterowania, proxy, szyfrowania lub udostępniania danych
- Nietypowe kopiowanie, przenoszenie, usuwanie lub przesyłanie plików biznesowych
- Próby odwiedzenia zablokowanych witryn internetowych, ominięcia ograniczeń internetowych lub wyłączenia oprogramowania zabezpieczającego i monitorującego
- Dłuższy czas bezczynności, ciągłe używanie aplikacji niezwiązanych z pracą lub aktywność niezgodna z przydzielonymi obowiązkami
- Logowanie i aktywność na komputerze w nietypowych porach, szczególnie w połączeniu z poufnym dostępem do plików lub systemu
Kontekst ma znaczenie. Programista może legalnie uruchamiać narzędzia, które byłyby nietypowe na komputerze recepcjonisty. Pracownik zdalny pracujący w różnych strefach czasowych może być aktywny poza standardowymi godzinami pracy. Konfiguruj raporty i procedury przeglądu dotyczące stanowisk pracy, zatwierdzonego oprogramowania i rzeczywistych potrzeb operacyjnych.
Arkusz ręcznej segregacji trzech znaków ostrzegawczych
To są scenariusze przeglądu, a nie twierdzenia o automatycznym wykryciu. Przypisz recenzenta, zapisz źródło i czas, a następnie przetestuj uzasadnione wyjaśnienie.
- Niezwykła wizyta w chmurze: może to być zatwierdzona wymiana klientów. Właściciel danych sprawdza autoryzację; bezpieczeństwo sprawdza dostępne rekordy docelowe, jeśli wrażliwe pliki mogły zostać przeniesione.
- Niezatwierdzony proces zdalnego dostępu: może należeć do sesji pomocy technicznej IT. Dział IT weryfikuje plik wykonywalny, bilet, konto i sesję. Eskaluj niewyjaśnione aktywne połączenie poprzez procedurę incydentu.
- Aktywność po godzinach pracy: może odzwierciedlać inną strefę czasową lub konserwację. Kierownik potwierdza harmonogram; IT sprawdza konto/sesję. Sam czas nie jest dowodem kradzieży.
Przypadkowe niewłaściwe użycie, umyślne niewłaściwe użycie i przejęte konto należy traktować jako różne hipotezy. Zapisz, co potwierdzi lub zaprzeczy każdemu z nich. Zamknij problem, jeśli wyjaśnienie jest poparte; zachować niepewność, gdy niezbędne zapisy są niedostępne.
03Monitorowanie musi prowadzić do działania
Widoczność bez kontroli pozostawia administratorom reakcję po wystąpieniu problemu. Najsilniejsze oprogramowanie do monitorowania zagrożeń wewnętrznych łączy gromadzenie dowodów z narzędziami do administrowania punktami końcowymi, które umożliwiają działowi IT natychmiastowe działanie.
Ochrona powinna być zgodna z planem incydentów. Użyj kontroli witryny internetowej z zatwierdzonymi adresami URL lub listami słów kluczowych albo ogranicz niezatwierdzoną aplikację. Skoordynuj ograniczenia konta z administratorem systemu tożsamości. Jeśli to możliwe, przechowuj odpowiednie dowody przed zakłócającymi zmianami i zapisuj, kto autoryzował każde działanie. Nie zakładaj, że monitorowanie automatycznie kategoryzuje witryny lub izoluje urządzenie od sieci.
Te działania skracają czas między wykryciem a zabezpieczeniem. Ma to znaczenie, gdy dane można skopiować w ciągu kilku minut. Ogranicza także rutynową pracę administracyjną. Zamiast chodzić do biurka lub prosić zdalnego pracownika o rozwiązanie problemu, dział IT może bezpośrednio zarządzać punktem końcowym.
Net Monitor for Employees Pro obsługuje ten model operacyjny, łącząc podgląd ekranu na żywo, nagrywanie pulpitu i dźwięku, dzienniki aktywności, raportowanie, ograniczenia witryn i aplikacji oraz zdalne sterowanie komputerem w jednym systemie skupiającym się na administratorze. Dla rozproszonego zespołu oznacza to, że ten sam poziom nadzoru może wykraczać poza sieć biurową i obejmować zarządzane urządzenia zdalne.
04Sprawdź sygnał przed eskalacją
Korzystaj z rejestru sprawdzonych dowodów w przypadku dokumentacji sprawy, kontroli zapobiegania naruszeniom danych w przypadku niebezpiecznych tras udostępniania oraz jasnych zasad monitorowania w przypadku granic przeglądu. Zadaniem tego przewodnika jest podjęcie decyzji, który sygnał wymaga jakiej weryfikacji.
Utwórz oś czasu według użytkownika, komputera i czasu. Dziennik strony internetowej potwierdza wizytę; nagranie może pokazywać wybrany plik lub okno przesyłania. Potwierdź ukończenie i zakres, korzystając z dziennika audytu usługi w chmurze lub oddzielnie skonfigurowanego audytu plików. Zachowaj zweryfikowane fakty, brakujące dowody i hipotezy oddzielnie w dokumentacji zdarzenia.
Chroń same rekordy. Ogranicz dostęp administratora, użyj odpowiedniego szyfrowania, jeśli jest to możliwe, ustaw okresy przechowywania i usuń nagrania, które nie służą już uzasadnionym celom biznesowym. Monitorowanie danych może pomóc w obronie firmy, ale wymaga również zdyscyplinowanego postępowania.
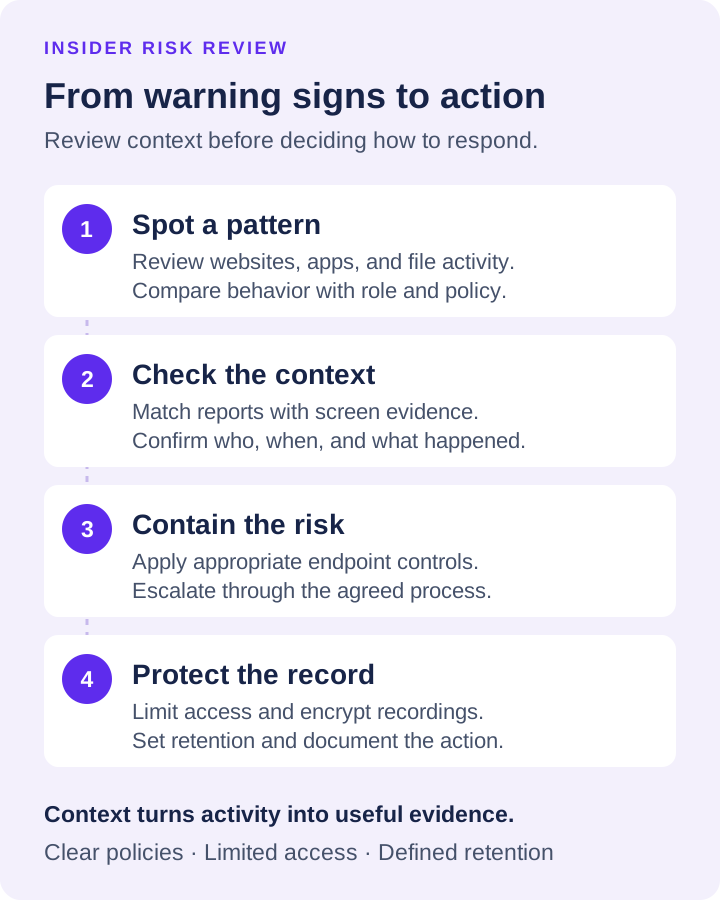
05Ustal jasne zasady przed rozpoczęciem monitorowania
Monitorowanie pracowników działa najlepiej, gdy stanowi część udokumentowanego procesu zarządzania. Pracownicy powinni rozumieć, że komputery i konta należące do firmy służą do użytku biznesowego, że aktywność może być monitorowana i że zabronione działania mają konsekwencje. Wymagania różnią się w zależności od stanu, branży, układu zbiorowego pracy i lokalizacji pracownika, dlatego przed wdrożeniem firmy powinny zasięgnąć porady prawnika, który przejrzy swoje zasady.
Unikaj traktowania każdego pracownika jako obiektu dochodzenia. Korzystaj z monitorowania proporcjonalnie. Daj menedżerom dostęp do raportów, których potrzebują dla swoich zespołów, zarezerwuj poufne zapisy dla upoważnionego personelu i badaj wyjątki w oparciu o dowody. Nadmierne pobieranie stwarza obciążenie administracyjne i może odwracać uwagę od rzeczywistego ryzyka.
06Zacznij od komputerów, które są najważniejsze
Pełne wdrożenie nie musi rozpoczynać się na każdym urządzeniu. Zacznij od punktów końcowych obsługujących dane klientów, informacje finansowe, własność intelektualną, dane administracyjne lub systemy operacyjne o dużej wartości. Utwórz zatwierdzone aplikacje i strony internetowe, skonfiguruj raporty, które menedżerowie będą faktycznie przeglądać, i przetestuj proces reagowania pod kątem naruszenia zasad.
Następnie rozszerz zasięg na pracowników zdalnych i hybrydowych, gdzie bezpośrednia widoczność jest często najsłabsza. Praktyczna próba to najszybszy sposób ustalenia, czy widoki ekranu, nagrania, raporty i zdalne sterowanie odpowiadają sposobowi pracy menedżerów i personelu IT. Pobierz bezpłatną wersję próbną, przetestuj ją w porównaniu z rzeczywistymi przepływami pracy i upewnij się, że dowody są wystarczająco jasne, aby wesprzeć decyzję w istotnych przypadkach.
Celem nie jest oglądanie każdej sekundy każdego dnia. Ma to na celu uczynienie komputerów firmowych odpowiedzialnymi, przekazywanie menedżerom faktów zamiast domysłów i zapewnienie, że ryzykowne działania będą mogły zostać zatrzymane, zanim staną się kosztownym problemem biznesowym.