Politica de monitorizare a locului de muncă/Ghid practic
Politica de supraveghere la locul de muncă: o listă de verificare practică
Creați o politică de supraveghere a locului de muncă care să acopere scopul, dispozitivele, datele colectate, accesul, păstrarea, notificarea și verificarea faptului că setările tehnice se potrivesc cu politica.
Un manager descoperă că un angajat de la distanță a petrecut ore întregi pe site-uri de streaming. IT găsește software neaprobat de acces la distanță pe un laptop al companiei. Un fișier client este copiat într-un cont personal cloud. Fără o politică clară de supraveghere a locului de muncă, aceste incidente devin argumente despre așteptări în loc de decizii susținute de fapte.
Instrumentele de monitorizare oferă vizibilitate. Politica determină când se utilizează acea vizibilitate, ce se colectează, cine o poate accesa și modul în care compania va acționa la ceea ce găsește. Pentru organizațiile mici și mijlocii, această distincție contează. O declarație vagă conform căreia angajații „pot fi monitorizați” nu oferă managerilor un standard de operare practic și nu oferă o bază de încredere pentru decizii atunci când apare o problemă de productivitate, securitate sau disciplinară.
01Ce trebuie să facă o politică de supraveghere a locului de muncă
O politică funcțională de supraveghere a locului de muncă are două sarcini: protejarea activelor companiei și stabilirea limitelor pe care angajații le pot înțelege. Explicați ce dispozitive, rețele, conturi și date comerciale deținute de companie sunt furnizate în scopuri profesionale și ce monitorizare, înregistrare, restricții sau recenzii se aplică. Conectați fiecare practică la un scop operațional, de securitate, de conformitate sau de investigare definit. Deținerea unui dispozitiv nu justifică în sine o supraveghere nelimitată.
Politica ar trebui, de asemenea, să elimine incertitudinea. Angajații trebuie să știe dacă compania înregistrează activitatea pe ecran, urmărește site-urile web și aplicațiile, captează apăsările de taste, înregistrează activitatea fișierelor, înregistrează audio sau monitorizează dispozitivele utilizate în afara biroului. Dacă o capacitate este implementată, spuneți-o clar. Ipotezele ascunse creează dispute care pot fi evitate și slăbesc recunoașterea angajaților.
Aceasta nu este o invitație de a colecta fiecare punct de date posibil doar pentru că software-ul îl face disponibil. Nivelul corect de monitorizare depinde de rol, sensibilitatea datelor, modelul de proprietar al dispozitivului și riscul de afaceri. O stație de lucru financiară care gestionează datele privind salariile poate garanta controale mai stricte decât un computer cu o sală de conferințe partajată. Un laptop de companie folosit de la un birou de acasă necesită limite diferite față de un dispozitiv deținut personal înregistrat pentru acces limitat.
02Definiți dispozitivele, persoanele și orele acoperite
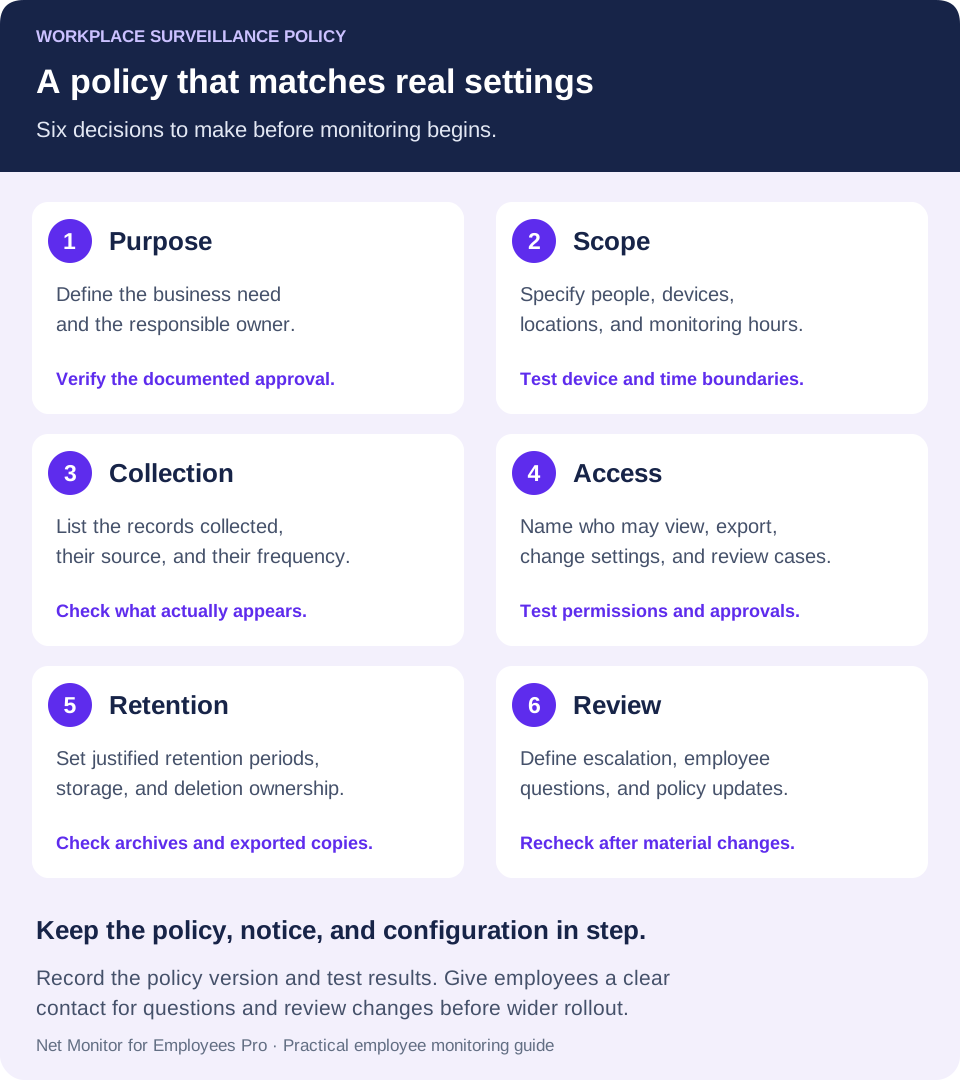
Începeți cu activele și activitățile acoperite de poliță. Fiți specific despre computerele deținute de companie, dispozitivele mobile, serverele, conturile de e-mail, platformele de colaborare, conexiunile VPN, aplicațiile cloud, mediile amovibile și rețelele companiei. Dacă afacerea permite dispozitive personale, definiți dacă monitorizarea se aplică numai într-un profil de lucru gestionat, desktop virtual sau aplicație de afaceri aprobată. Numiți și grupurile de angajați și locațiile acoperite. Confirmați că configurația dumneavoastră tehnică poate impune limita pe care o descrieți; o promisiune de profil de lucru nu este utilă dacă software-ul captează întregul dispozitiv personal.
O politică solidă ar trebui să distingă activitatea comercială de spațiul personal. De exemplu, compania poate afirma că monitorizarea are loc pe echipamentele companiei și pe sistemele companiei, inclusiv atunci când sunt utilizate de la distanță, evitând în același timp supravegherea dispozitivelor personale sau a conturilor personale în afara mediilor de lucru aprobate. Faceți limita explicită în politică și verificați-o în implementarea efectivă.
Ar trebui să abordeze și utilizarea în afara orelor de program. Dacă angajaților li se permite să folosească laptopurile companiei personal, spuneți dacă monitorizarea continuă în timpul utilizării și dacă ar trebui să se aștepte ca activitatea personală de pe dispozitiv să fie vizibilă. Multe organizații reduc riscul prin limitarea utilizării personale a echipamentelor companiei, în loc să încerce să sorteze activitatea comercială de activitatea privată după fapt. O notificare că activitatea personală poate fi vizibilă nu face ca fiecare colecție să fie adecvată. Setați și testați perioadele de monitorizare permise, inclusiv ce se întâmplă atunci când un dispozitiv se reconecta sau un angajat lucrează într-o tură diferită.
03Scrieți exact ce colectează monitorizarea angajaților
Nu îngropați practicile de colectare într-un limbaj juridic larg. Identificați categoriile de informații colectate efectiv de sistemele dvs. implementate, cum ar fi imaginile de pe ecran sau înregistrările, aplicațiile active, site-urile web vizitate, activitatea de căutare, transferurile de fișiere, orele de conectare și deconectare, activitatea proceselor, conexiunile dispozitivelor și evenimentele de securitate. Descrieți dacă fiecare categorie este colectată în mod continuu, conform unui program sau numai după o acțiune autorizată. Distingeți vizionarea live de înregistrările stocate și spuneți angajaților dacă informațiile sunt colectate în timp ce lucrează de la distanță.
Înregistrarea audio, utilizarea camerei web și înregistrarea apăsării tastelor merită o analiză separată, deoarece pot captura conversații private, acreditări și alte informații sensibile. Evaluați dacă o metodă mai puțin intruzivă ar îndeplini același scop. Activați o capacitate numai atunci când utilizarea acesteia are o justificare documentată, un acces strict controlat și revizuirea legală, notificarea și permisiunile necesare. Listarea unei funcții într-o politică nu este suficientă autorizare pentru a o folosi.
Politica trebuie să precizeze că compania poate bloca site-uri web, aplicații, stocare externă, software neautorizat sau funcții nesigure ale dispozitivului. Monitorizarea fără aplicare îi lasă pe manageri să urmărească aceeași problemă care se repetă. Dacă rețelele sociale, site-urile de jocuri, stocarea neautorizată în cloud sau instrumentele de control de la distanță creează un risc, definiți cine poate aproba restricțiile, dispozitivele afectate și modul în care angajații solicită o excepție pentru munca legitimă.
Verificați setările Desktop Recorder separat de setările de raportare. Un program de înregistrare a ecranului nu stabilește, în sine, perioada de colectare a rapoartelor de site-uri web, aplicații sau apăsări de taste. Pentru restricțiile de dispozitiv, Ajutorul Instrumente și restricții explică diferența dintre acțiunile imediate pe computerele selectate și restricțiile persistente care se aplică la nivel global computerelor angajaților.
04Setați un scop comercial pentru fiecare control
Angajații sunt mai susceptibili de a urma o politică care conectează supravegherea cu nevoile reale ale afacerii. Precizați rezultatul dorit: verificați activitatea de lucru, protejați datele confidențiale, detectați software-ul neautorizat, investigați incidentele, aplicați regulile de utilizare acceptabilă și mențineți o evidență atunci când este necesară o acțiune de management.
Acest scop ar trebui să ghideze implementarea. Vizualizarea în timp real a ecranului poate ajuta un manager să sprijine un nou angajat, să confirme că o stație de lucru la distanță funcționează sau să investigheze o încălcare suspectată a politicii. Rapoartele site-ului și aplicațiilor pot identifica modele care justifică o revizuire a navigării nefuncționale, a software-ului neaprobat sau a unui blocaj al fluxului de lucru. Acolo unde sistemele dvs. de securitate le colectează, accesul la fișiere și jurnalele de proces pot ajuta la investigarea mișcărilor în afara sistemelor aprobate. Înregistrările de activitate adaugă context; nu dovedesc automat furtul de timp sau transferul de fișiere.
Evitați ca raportarea productivității să fie singurul obiectiv. O persoană poate părea activă în timp ce produce o muncă slabă, iar cineva poate prezenta mai puțină activitate la tastatură în timp ce rezolvă un client complex sau o problemă tehnică. Rapoartele ar trebui să informeze judecata conducerii, nu să o înlocuiască. Examinați rolul angajatului, volumul de lucru atribuit, termenele limită, calitatea rezultatelor și așteptările documentate înainte de a trata datele despre activitate ca dovadă a performanței slabe.
De exemplu, dacă problema este un software neautorizat de partajare a fișierelor, începeți prin a identifica aplicația, a evalua utilizarea acesteia în afaceri și a aplica o regulă de aplicație aprobată. Captura audio continuă ar colecta informații diferite, mult mai intruzive și nu ar fi un substitut proporțional pentru acea sarcină de control al aplicației. Documentați motivul pentru fiecare alegere de colectare înainte de lansare.
05Controlați accesul, păstrarea și stocarea înregistrărilor
Înregistrările de supraveghere sunt informații comerciale sensibile. O politică ar trebui să numească rolurile autorizate să vizualizeze ecrane live, să examineze înregistrările, să exporte rapoarte, să modifice setările de monitorizare și să aprobe investigațiile. În majoritatea întreprinderilor mici, acel grup ar trebui limitat la administratorii IT desemnați, personalul de securitate, liderii de operațiuni seniori și managerii cu o nevoie documentată de a cunoaște.
Limitarea accesului în funcție de rol ajută la prevenirea navigării ocazionale și reduce șansa ca monitorizarea datelor să devină o problemă internă de confidențialitate. Solicitați administratorilor să folosească conturi individuale, să protejeze acreditările și să păstreze o urmărire de audit a acțiunilor administrative acolo unde este posibil. Managerii nu ar trebui să poată examina înregistrările angajaților pur și simplu din curiozitate. Mapați aceste responsabilități cu permisiunile disponibile în instrumentul de monitorizare, stațiile de lucru ale administratorului și sistemul de stocare. Dacă în instrument nu este inclusă o aprobare sau un control de audit dorit, documentați procesul separat care îl furnizează.
Contează și regulile de păstrare. Stabiliți o perioadă justificată pentru fiecare tip de înregistrare, pe baza scopului său și a cerințelor aplicabile, în loc să păstrați totul în cazul în care devine util. Nu păstrați totul pentru totdeauna. Retenția mai îndelungată crește costurile de stocare, extinde impactul unei încălcări și face înregistrările mai greu de gestionat. Setați diferite perioade de păstrare pentru rapoartele de activitate de rutină, alertele de securitate și dovezile păstrate pentru o investigație activă sau o reținere legală.
Pentru echipele distribuite, determinați unde sunt stocate înregistrările și rapoartele și cine controlează stocarea respectivă. Utilizați arhivele aprobate cu permisiuni definite, în loc să permiteți copii necontrolate pe desktopurile administratorului. Organizațiile care utilizează stocarea în cloud ar trebui să documenteze destinațiile de stocare aprobate, cerințele de criptare și procedurile de ștergere.
În Net Monitor for Employees Pro, verificați păstrarea înregistrărilor și raportați separat păstrarea, inclusiv copiile păstrate pe computerele angajaților, în arhiva consolei și în orice destinație externă aprobată. Criptarea înregistrării este configurată independent de locația de stocare; nu presupuneți că criptează fiecare raport de activitate sau fișier exportat. Atribuiți pe cineva să testeze ștergerea, să protejeze copiile de rezervă ale cheilor și să gestioneze dovezile de incident păstrate.
06Faceți operaționale notificarea și confirmarea angajaților
Oferiți-le angajaților politica înainte de a începe monitorizarea, în timpul integrării și ori de câte ori politica se schimbă semnificativ. Acolo unde este cazul sau necesar, obțineți o confirmare semnată sau electronică care confirmă că angajatul a primit politica, înțelege că sistemele companiei pot fi monitorizate și este de acord să respecte cerințele de utilizare acceptabilă.
O confirmare poate documenta primirea și poate ajuta la reducerea ambiguității. Nu este același lucru cu consimțământul acordat în mod liber, nu renunță la drepturile angajaților și nu face permisă o practică de monitorizare altfel ilegală. Pentru angajații de la distanță, includeți informații consecvente în acordurile de lucru la distanță și formularele de atribuire a dispozitivelor. Păstrați versiunea politicii, data livrării și înregistrarea de confirmare și oferiți angajaților o persoană de contact pentru întrebări, solicitări de acces sau preocupări.
Regulile federale, statale și locale din SUA pot afecta practicile de monitorizare, în special pentru înregistrarea audio, comunicațiile electronice, datele biometrice, cerințele de notificare și angajații aflați în state diferite de sediul companiei. Acordurile Uniunii, contractele cu clienții și reglementările specifice sectorului pot adăuga restricții suplimentare. Solicitați consilierului calificat pentru angajare și confidențialitate să examineze politica și configurația planificată înainte de implementare, în special dacă monitorizarea include sunet, apăsări de taste, dispozitive personale sau angajați din mai multe jurisdicții. Acest ghid oferă un cadru operațional, nu o politică juridică specifică jurisdicției.
Verificați regulile în care lucrează angajații
Cerințele variază. De exemplu, Legea privind notificările de monitorizare electronică din New York cere angajatorilor privați acoperiți cu un sediu de afaceri în stat să ofere angajaților afectați o notificare prealabilă în scris la angajare, să obțină confirmare și să posteze o notificare pentru monitorizarea acoperită. Domeniul său de aplicare și excepțiile contează; nu tratați acel exemplu ca pe o regulă națională.
Pentru implementările în Regatul Unit, ghidul ICO pentru monitorizarea lucrătorilor abordează temeiul legal, transparența, necesitatea și proporționalitatea și explică de ce consimțământul este de obicei nepotrivit într-o relație de muncă. ICO marchează în prezent acest ghid ca fiind în curs de revizuire în urma modificărilor legislative. Verificați cerințele actuale cu consilierii dvs. înainte de a finaliza politica și configurarea.
07Transformați politica într-un proces de management repetabil
O politică eșuează atunci când se află într-un manual al angajaților în timp ce monitorizarea este configurată inconsecvent. Stabiliți un proces simplu de revizuire de rutină și escaladare. Managerii ar trebui să folosească rapoarte regulate pentru a identifica modele, nu pentru a reacționa la o oră neobișnuită. IT ar trebui să investigheze indicatorii de securitate, aplicațiile neautorizate și mișcarea suspectă a fișierelor. Constatările serioase ar trebui documentate, păstrate și direcționate către managerul, liderul de resurse umane, proprietarul de securitate sau consilierul corespunzător. Înregistrați motivul unei revizuiri, domeniul de aplicare aprobat, examinatorul și rezultatul. Oferiți angajatului o oportunitate adecvată de a explica activitatea înainte de a trage o concluzie privind performanța.
Utilizați acțiuni graduale atunci când problema este o utilizare greșită obișnuită, mai degrabă decât o conduită greșită deliberată. O primă instanță de navigare excesivă fără lucru poate necesita instruire și o reamintire a politicii. Comportamentul repetat poate justifica restricții mai stricte sau disciplina formală. Dovezile credibile de furt de date, partajarea acreditărilor, instalarea programelor malware sau ștergerea intenționată a înregistrărilor necesită un răspuns de securitate mai rapid.
Politica atribuie limite de autoritate și de revizuire. Utilizați exemplul de documentare a incidentului pentru sarcina separată de înregistrare a observațiilor, a explicațiilor angajaților și a constatărilor.
Examinați politica cel puțin o dată pe an și după orice schimbare majoră în practicile de lucru la distanță, proprietatea dispozitivului, incidentele de securitate sau tehnologia de monitorizare. Cea mai bună politică nu este cea mai lungă. Este cel pe care managerii îl pot aplica în mod consecvent, angajații îl pot înțelege și IT-ul îl poate aplica fără a crea noi riscuri. Atribuiți un proprietar și o dată de revizuire. Verificați din nou setările, precum și formularea ori de câte ori este activată o nouă capacitate sau este adăugat un nou grup de angajați.
08Lista de verificare a politicii de supraveghere la locul de muncă înainte de lansare
Utilizați această schiță pentru a vă examina proiectul împreună cu IT, HR și persoanele responsabile pentru confidențialitate și cerințele de angajare. Înlocuiți promisiunile generale cu decizii pe care echipa dvs. le poate verifica:
- Scopul și proprietatea: denumiți problema afacerii, proprietarul politicii, aprobarea, data intrării în vigoare și următoarea dată de revizuire.
- Acoperire și limite: enumerați grupurile de angajați, locațiile, dispozitivele gestionate, accesul de la distanță, excluderile de dispozitive personale și perioadele de monitorizare.
- Colectare și restricții: identifică fiecare categorie de date activată, frecvența acesteia, sistemul care le colectează și orice site web, aplicație sau reguli de dispozitiv.
- Notă și întrebări: specificați când și cum primesc angajații politica, cum este înregistrată primirea și unde se adresează întrebările sau preocupările.
- Acces autorizat: identifică cine poate vedea, exporta, modifica setările sau aproba o investigație și cum sunt documentate acțiunile acestora.
- Păstrare și protecție: stabilește perioade justificate, stocare aprobată, controale de acces, responsabilități de ștergere și un proces pentru păstrarea înregistrărilor relevante ale incidentelor.
- Examinare și răspuns: definește escaladarea, explicațiile angajaților, aprobările excepțiilor și urmărirea proporțională.
Execută o mică verificare între politică și setări
Înainte de implementare mai largă, utilizați dispozitive de testare autorizate și eșantion de activitate inofensivă. Confirmați ce evenimente apar, dacă înregistrarea începe și se oprește la orele prevăzute, cine poate prelua un raport și unde sunt stocate copiile descărcate sau exportate. Testați atât o acțiune restricționată, cât și o sarcină de lucru aprobată. Dacă un rezultat este în conflict cu politica, corectați setarea sau revizuiți domeniul de aplicare aprobat înainte de lansare. Păstrați înregistrarea testului cu versiunea politicii.
Atunci când apare o problemă, o notificare clară, controale definite și înregistrări fiabile oferă afacerii dvs. spațiu pentru a acționa decisiv. Construiește acele reguli înainte de prima investigație, nu după ce dovezile sunt deja puse în discuție.
Foaie de lucru Politic-to-settings
Completați o înregistrare pentru fiecare practică de colectare. Aceasta este o fișă de lucru operațională, nu o politică juridică universală.
- Scop: [întrebare comercială]. Date: [tip de înregistrare]. Domeniu de aplicare: [dispozitive, persoane, ore, locații].
- Acces: [revizor autorizat și aprobare]. Păstrare: [perioadă, proprietar de ștergere, excepție de păstrare a majusculei].
- Notificare: [versiunea politicii, metoda de livrare, data]. Verificare: [setare reală, dispozitiv testat, rezultat observat, evaluator, următoarea revizuire].
Exemplu: o revizuire a unui raport de site-ul web ar trebui să numească perioada de examinare permisă și examinatorii; nu trebuie să autorizeze în tăcere captura audio. Dacă o limită promisă nu poate fi aplicată, rezolvați nepotrivirea înainte de lansare.
09Întrebări privind politica de supraveghere la locul de muncă
Ce ar trebui să includă o politică de supraveghere a locului de muncă?
Includeți scopul, persoanele și sistemele acoperite, categoriile de colectare, perioadele de monitorizare, examinatorii autorizați, regulile de păstrare, notificarea angajaților și procesul de escaladare. Explicați limitele lucrului de la distanță și ale dispozitivelor personale, cum pot angajații să pună întrebări și cine deține actualizările politicii.
Politica de monitorizare a angajaților este aceeași cu utilizarea acceptabilă?
Ele servesc unor scopuri diferite. Utilizarea acceptabilă descrie modul în care angajații pot folosi resursele companiei. O politică de monitorizare explică modul în care compania observă și înregistrează utilizarea respectivă, cine o poate revizui și limitele de colectare. Faceți referințe încrucișate la documente, astfel încât o restricție și modul în care este pusă în aplicare sunt consecvente.
O confirmare semnată permite orice fel de monitorizare?
Nr. Poate documenta faptul că angajatul a primit politica, dar nu înlocuiește notificarea, temeiul legal, consimțământul, consultarea sau alte cerințe aplicabile. Evaluați activitatea de monitorizare specifică și jurisdicțiile implicate înainte de implementare.
Cât timp trebuie păstrate înregistrările de monitorizare a angajaților?
Nu există o singură perioadă potrivită pentru fiecare înregistrare sau afacere. Stabiliți și justificați perioadele în funcție de scop, risc și cerințe aplicabile. Definiți modul în care dovezile relevante sunt păstrate pentru o investigație autorizată, apoi verificați ștergerea în stocarea dispozitivului, arhivele consolei, exporturile și alte destinații aprobate.
Cum ne putem asigura că software-ul corespunde politicii?
Cartografiați fiecare categorie de colecție și restricție la configurația sa reală. Testați dispozitivele alese, orele, setările de raportare, permisiunile de acces, stocarea și procesul de ștergere folosind date inofensive. Repetați verificarea după modificarea politicii materiale, a forței de muncă sau a software-ului.