Uç nokta kontrolü
İş Bilgisayarlarını Koruyan 7 Uç Nokta Kontrol Özelliği
Daha güvenli şirket bilgisayarları için yedi kontrol özelliğini karşılaştırın. İşlevlerini, kapsamlarını nasıl sınayacağınızı ve onaylı işleri nasıl sürdüreceğinizi öğrenin.
Bir iş bilgisayarı, olay BT destek masasına ulaşmadan çok önce güvenlik ve verimlilik sorununa dönüşebilir. Çalışan onaysız yazılım yükleyebilir, hassas dosyaları çıkarılabilir ortama kopyalayabilir, dikkat dağıtan sitelerde saatler geçirebilir veya kritik güncellemesi bekleyen uzak bilgisayarı açık bırakabilir. Uç nokta kontrol özellikleri, yöneticilerin riskli işlemleri sınırlamasını, cihaz sorunlarını çözmesini ve müdahaleleri izleme kayıtlarıyla ilişkilendirmesini sağlar.
Küçük ve orta ölçekli işletmelerin amacı, bilgisayarları çalışanların kullanamayacağı kadar kilitlemek değildir. Amaç, şirkete ait cihazlara uygun kısıtlamalar uygulamak, iş verilerini korumak ve yetkili yöneticilerin fiziksel olarak orada bulunmadan müdahale edebilmesidir.
Hangi uç nokta kontrol özellikleri önemlidir?
Web sitesi ve uygulama kontrolleri, USB ve yazdırma kısıtlamaları, uzaktan dosya yönetimi, güç ve oturum kontrolleri, uzak komutlar ve canlı masaüstü desteğiyle başlayın. Her kontrolü belirli bir iş riski için seçin, hangi bilgisayarları etkilediğini doğrulayın ve hem uygulamayı hem normal erişime dönüşü sınayın.
01Uç nokta kontrol özellikleri nedir?
Uç nokta kontrolleri, kullanıcı erişimini, yapabilecekleri işlemleri ve bilgisayar davranışını yöneten idari işlevlerdir. İzleme, ne olduğunu gösterir. Kontrol özellikleri sorun yaşanırken müdahale etmeyi veya tekrarlanmasını önlemeyi sağlar.
Bu ayrım önemlidir. Riskli site ziyaretini gösteren rapor yararlı bir kanıttır. O siteyi bir bölüm için engellemek önleyici kontroldür. Yetkisiz dosya aktarımını gösteren kayıt incelemeye yardımcı olur. USB depolamayı sınırlamak sonraki aktarım ihtimalini azaltabilir.
Etkili uç nokta yönetimi, görünürlüğü eylemle birleştirir. Yöneticiler ekranları görebilmeli, ihlalleri belirleyebilmeli, kısıtlamaları uygulayabilmeli, dosya ve komutları yönetebilmeli, gücü tek bir merkezi bilgisayar yönetim konsolundan kontrol edebilmelidir. Böylece sorun bulma ile giderme arasındaki süre kısalır.
Küçük BT ekibi için satın alma sorusu pratiktir: teknisyen bir bildirimden doğru bilgisayardaki uygun işleme geçebiliyor mu? Kontrolün işlevini, kapsamını, işletim sistemi desteğini ve sonrasında kalan kanıtı değerlendirin. Sınanmış iş akışı, uzun özellik listesinden daha yararlıdır.
02Şirket bilgisayarları için 7 uç nokta kontrol özelliği
Her işletmenin kısıtlama ihtiyacı aynı değildir. Tasarım ekibi büyük bulut dosyaları ve özel uygulamalar kullanırken muhasebe; web, harici depolama ve yazılım kurulumunda daha sıkı sınırlar isteyebilir. Aşağıdaki kontroller yaygın operasyon ve güvenlik risklerine yöneliktir.
1. Web sitesi erişim kontrolleri
Web kısıtlamaları; dikkat dağıtan sitelere, kumar ve yayın platformlarına, bilinen riskli alan adlarına veya veri sızıntısı riski taşıyan hizmetlere erişimi azaltır. İzin listesi yalnızca onaylı hedefleri açar; engel listesi seçilen siteleri kapatırken daha geniş erişimi korur. İşe uygun yaklaşımı seçin.
Pratik değer hemen ortaya çıkar: çalışanlar iş kaynaklarına erişirken BT bilinen dikkat dağıtıcıları ve riskli hedefleri sınırlar. Ancak engeller hedefli olmalıdır. Fazla geniş kurallar meşru araştırmayı, tedarikçi portallarını ve işe özel araçları aksatabilir. Belgelenmiş site listeleri ve gerekçelendirilebilir istisnalarla başlayın.
Net Monitor for Employees Pro içindeki Internet Control, site izin/engel modlarını ve adres listelerini destekler. Kuralı genişletmeden önce giriş yönlendirmeleri ve tedarikçi portalları dahil bütün bir görevi sınayın. İstisnalar için iş bilgisayarlarında web sitesi engelleme rehberini inceleyin.
2. Uygulama ve süreç kontrolleri
Uygulama kuralları; yetkisiz uzak erişim araçlarının, oyunların, dosya paylaşım istemcilerinin veya lisanssız yazılımın çalışmasını önleyebilir. Süreç kontrolleri, bilgisayarı etkileyen takılmış programı durdurmayı da sağlar. İhtiyaçlar farklıdır: uygulamayı kapatmak mevcut oturumu çözer; çalıştırma politikası yeniden açılıp açılamayacağını belirler.
Applications and Processes yardımı, çalışan programları incelemeyi, seçili görevleri bitirmeyi ve izin/engel listelerini yapılandırmayı açıklar. Yalnızca izin listesine dayalı politikadan önce gerekli araçları ve arka plan yardımcılarını envantere alın. Güncellemelerden sonra tekrar sınayın. Çalıştırma kısıtlaması tek başına kurulumu önlemez; kurulum izinlerini ayrı yönetin.
3. USB, çıkarılabilir ortam ve yazdırma kısıtlamaları
USB bellekler, harici diskler, optik ortam ve yazdırma önlenebilir veri riskleri doğurabilir. Çıkarılabilir sürücü istenmeyen dosya getirebilir veya hassas müşteri bilgilerini dışarı taşıyabilir. Rolün bu kanallara ihtiyacı yoksa USB veya yazdırma sınırı pratik bir güvenlik sınırı sağlar.
Bu özellikle finansal kayıt, müşteri bilgisi, fikri mülkiyet veya düzenlemeye tabi veri işleyen bölümlerde yararlıdır. Evde ya da seyahatte kişisel cihaz kullanan çalışanların yanlışlıkla kopyalama yapmasını önlemeye de yardımcı olur.
Tam yasak her zaman gerekmez. Bazı kuruluşlar belirli işler için onaylı şifreli sürücüler kullanır. Bu politikanızsa seçilen çözümün gerekli istisnaları desteklediğini doğrulayın. Net Monitor for Employees Pro, USB depolama, DVD/CD ve yazdırma kısıtlamalarını belgeler; depolama kilidinin onaylı sürücüleri seri numarasıyla ayırdığını veya her çevre birimini kontrol ettiğini varsaymayın.
İşlemleri ve kapsamlarını Tools and Restrictions rehberinden kontrol edin. Kritik bir yolu sınırlamadan önce onaylı aktarım veya yazdırma alternatifinin bulunduğunu doğrulayın.
4. Uzaktan dosya yönetimi
Kullanıcı belgeyi bulamıyor, dosyayı yanlış yere kaydetmiş veya uzak bilgisayarda hassas veriyi açıkta bırakmışsa yöneticiye bir destek kaydı ve sonraya bırakılmış söz yetmez. Uzaktan dosya yönetimi, yetkili personelin yönetilen uç noktalarda dosya bulmasını, göndermesini, toplamasını, kopyalamasını veya silmesini sağlar.
Bu, rutin desteği hızlandırır ve hataların iş etkisini azaltır. Personel ayrılışı, kurum içi inceleme ve olay müdahalesinde de kayıtları hızlı almak, cihazın dönmesini beklemekten önemli olabilir.
Dosya araçlarını güvenilir yöneticilerle sınırlandırın ve açık iç prosedürlere bağlayın. Güçlü işlevler oldukları için onaylı görev, doğrulanmış dosya listesi ve sonuç kaydı önemlidir.
Uzak File Manager, gönderme, toplama, kopyalama ve silme için ayrı akışlar sunar. Yıkıcı işlemden önce eşleşen dosyaları önizleyin, hedefi ve üzerine yazma davranışını doğrulayın, toplanan kayıtların okunabildiğini kontrol edin. Uzaktan işlemler yönetimi destekler; paylaşılan klasör izinleri, yedekler ve içerik duyarlı veri kaybı önleme kendi kontrollerini gerektirir.
5. Uzaktan güç ve iş istasyonu oturum kontrolü
Donmuş, gözetimsiz veya politika dışında çalışan bilgisayar acil işlem gerektirebilir. Güç ve oturum kontrolleri, desteklenen makineleri yeniden başlatma, kapatma, kilitleme veya uyandırma olanağı verir. Her işlem çalışan işi ve cihaz kullanılabilirliğini farklı etkiler.
Bu özellikler mesai dışında yönetimi ve bazı teknik sorunlardan kurtulmayı kolaylaştırır. Küçük ekipler yolculuk ve masa başı müdahaleden ciddi zaman kazanabilir. Yeniden başlatırken kaydedilmemiş işi ve etkin aktarımları dikkate alın. Güvenlik olayı şüphesinde cihazı kapatıp geçici kanıtları kaybetmeden önce müdahale prosedürünü izleyin.
İş istasyonu kilidi yerel oturumu korur; bilgisayarı ağdan ayırmaz. Wake-on-LAN da cihaz ayarlarına ve çalışan bir ağ yoluna bağlıdır. Uzaktan güç yönetimi rehberi, kapatma planını ve cihazın yeniden çevrimiçi olabileceğini doğrulamayı açıklar.
6. Uzak komutlar ve kabuk erişimi
Komut çalıştırma, uzun destek görüşmeleri olmadan idari işleri destekler. Teknisyen hizmeti inceleyebilir, tanı sonucu toplayabilir veya bağlı bilgisayar ayarını kontrol edebilir. Terminal, seçilen uzak bilgisayarda etkileşimli kabuk açar; komutlar işletim sistemi ve kabuğa bağlıdır.
Uzak komutları dikkatle sınayın ve kapsamlandırın. Bir bilgisayar grubunda doğru çalışan komut, farklı uygulama veya ayar kullanan diğerini bozabilir. Çok sayıda cihazı etkileyen değişikliklerde açık cihaz seçimleri, belgelenmiş betikler ve aşamalı uygulama kullanın.
Salt okunur kontrolle başlayın, hedef bilgisayarı doğrulayın ve kapsamı genişletmeden sonucu kontrol edin. Gerektiğinde komut çıktısını destek kaydına ekleyin. Etkileşimli terminal otomatik olarak merkezi saklanan komut denetim izi veya yama yönetimi hizmeti değildir.
7. Canlı masaüstü görünürlüğü ve uzaktan yardım
Canlı ekran, yöneticilere ve desteğe doğrudan bağlam sunar. Gecikmeyi veya uygulama hatasını tahmin etmek yerine etkin masaüstünü görüp sonraki adıma karar verebilirler. Uzaktan masaüstü kontrolü, cihaza fiziksel erişim olmadan çalışanı bir süreçte yönlendirmeye de yardımcı olur.
Ekran görünürlüğü tekrarlanan iş akışı hatalarını, karmaşık iç sistemleri veya işi durduran uygulamayı gösterebilir. Teknisyene belirli müdahale için bağlam sağlar. Tek ekran görüntüsü çalışanın çabasını kanıtlamaz veya klavyeden uzak tüm zamanı açıklamaz; görev ve çalışanın açıklamasıyla karşılaştırın.
Bu özellikleri yazılı işyeri izleme politikası çerçevesinde kullanın. Çalışanlar cihaz yönetim kurallarını, izleme amacını, kayıtları kimlerin inceleyebileceğini ve saklama sürelerini bilmelidir. Uygulamayı işgücüne geçerli yükümlülükler açısından inceletin.
Activity Monitoring ekran görünürlüğü sağlar; Remote Desktop Control doğrudan yardım sunar. Sorunu çözen en az müdahaleci erişimi seçin, ardından çalışanın görevini tamamlayabildiğini doğrulayın.
03Bilgisayarı değiştirmeden önce kontrol kapsamını doğrulayın
Kontrol teknik olarak doğru olup yanlış insanları etkileyebilir. Önce üç soruyu yanıtlayın: anlık işlem mi sürekli kural mı, hangi bilgisayarlar alacak ve yeniden başlatma veya bağlanma sonrasında ne olacak?
- Seçilen bilgisayarlar: Tools içindeki anlık işlemler seçili bilgisayarlara yönelir. İşlemden önce seçimi doğrulayın.
- Genel kısıtlamalar: Restrictions sekmesi kalıcı ayarları yalnızca seçilen makinelere değil, genel olarak uygular. Pilot bilgisayar seçmek bu ayarları daraltmaz.
- Web ve uygulama politikaları: ortak ayar seçeneklerini kontrol edin. Bilgisayar bazında yapılandırma destekleniyorsa amaçlanan kapsamı açık tutun.
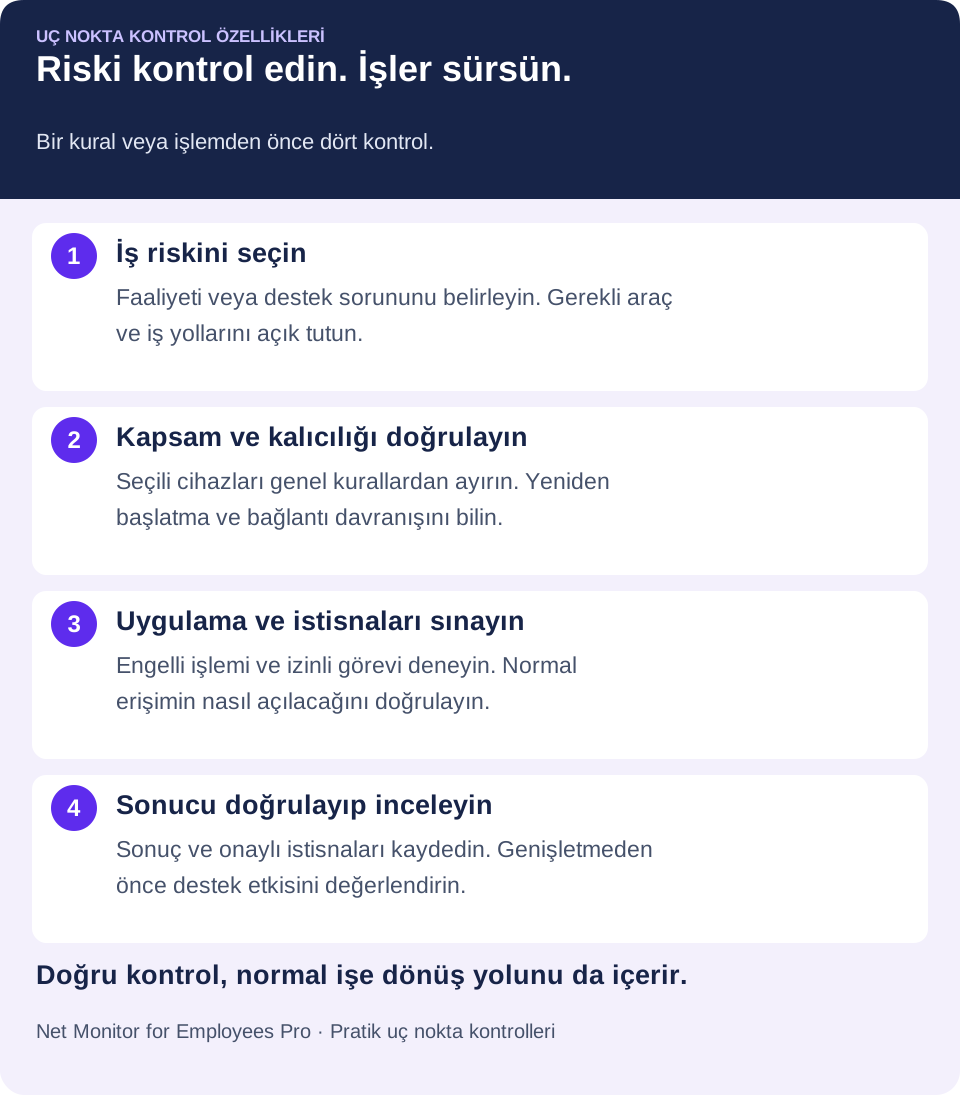
Örneğin muhasebe USB kısıtlaması isterken tasarım onaylı aktarım yolu isteyebilir. Ekiplerin politikasını belirleyip özelliğin o kapsamı uygulayabildiğini doğrulayın. Genel ayarları daha büyük ortama uygulamadan önce ayrı ve sınırlı bir test kurulumunda sınayın.
04Uç nokta kontrollerini ilgili izleme kayıtlarıyla birleştirin
Kısıtlamalar tek başına bütün resmi vermez. Engellenen test ziyareti web kuralının çalıştığını gösterebilir; ilgili kayıtlar ve destek talepleri meşru istisna ihtiyacını açıklar. Gerçekte hangi olayların kaydedildiğini doğrulayın; her engellenen girişimin raporda bulunduğunu varsaymayın.
Kontrolleri göreve gereken kayıtlarla birleştirin: kullanım örüntüleri için web ve uygulama raporları, görsel bağlam için seçili ekran kayıtları ve işlemi belgeleyen destek veya olay kaydı. Tuş kaydı gibi daha hassas toplama, ayrı ve haklı bir amaçla uygun korumalar gerektirir. Yararlı kanıt, tek görüntü veya eksik iddia yerine ilgili olguları birleştirir.
Kayıt saklamayı planlayın. İşletme neyin tutulacağını, kimin erişeceğini, süresini ve konumunu belirlemelidir. Kayıt depolama seçenekleri yerel altyapıyı veya onaylı bulutu destekleyebilir; ancak erişim izinleri ve saklama sınırları anlaşmazlık veya ihlalden önce tanımlanmalıdır.
Her değişiklikte gerekçe, bilgisayarlar, yönetici, zaman, kural veya işlem, gözlenen sonuç ve onaylı istisnaları kaydedin. Mevcut destek sürecinizi kullanın. İzleme raporları ve idari değişiklik kayıtları ilişkilidir, fakat ikisinin de her olayı otomatik belgelediği varsayılmamalıdır.
05Operasyonu aksatmadan uç nokta kontrolleri uygulayın
Bölümlerin çalışma biçimini düşünmeden herkese katı kontrol uygulamak hızla direnç yaratır. Yüksek riskli sistemler ve açık politikalarla başlayın. Finans, insan kaynakları, müşteri desteği, hassas veri kullanan uzak çalışanlar ve ortak bilgisayarlar uygun başlangıç noktaları olabilir.
Önce her grubun gerçekten ihtiyaç duyduğu uygulama, site, depolama yeri ve cihaz türlerini belirleyin. Rol ihtiyaçlarını desteklenen yapılandırma kapsamıyla eşleştirin. İlk haftalarda kayıtları, test sonuçlarını ve istisna taleplerini inceleyin. Meşru kaynak sürekli gerekiyorsa politikayı düzeltin. Tekrarlanan yasak faaliyeti sonuç çıkarmadan bağlamıyla araştırın.
- Ölçülebilir sorun belirleyin. Onaysız uygulamanın çalışmasını önlemek veya rutin dosya toplama ziyaretlerini azaltmak gibi somut hedef seçin.
- Pilotu hazırlayın. Şirket cihazlarını, desteklenen sistemleri, yönetici erişimini ve bağlantıyı doğrulayın. Temel görevleri belgeleyin.
- Planlanan kapsamı sınayın. Kalıcı kurallarda yeniden başlatma ve bağlanmayı kontrol edin. Etkilenmeyen kullanıcıların çalışabildiğini doğrulayın.
- İstisna sürecini sınayın. Erişimi kimin onayladığını, nasıl geri açıldığını ve geçici istisnanın ne zaman incelenip kaldırılacağını kaydedin.
- Sonucu ölçün. Genişletmeden önce başarılı uygulamayı, destek süresini, gereksiz engelleri ve kurtarma sorunlarını değerlendirin.
Net Monitor for Employees Pro, canlı görünürlüğü, faaliyet kayıtlarını, kısıtlamaları, uzak dosya işlemlerini ve bilgisayar kontrollerini yönetici odaklı tek sistemde toplar. Tam işlevli deneme, geniş uygulamadan önce kuralları sınırlı ortamda sınamak için pratiktir.
06Uç nokta kontrol yazılımı seçerken neler doğrulanmalı?
Denemede güveneceğiniz iş akışlarını kanıtlayın. Başarılı gösterim şu soruları yanıtlamalıdır:
- Her gerekli kontrol gerçek işletim sistemleri ve ajan yapılandırmalarında çalışıyor mu?
- Onaylı yazılım, iş siteleri ve dosya aktarım yolları kullanılabilir kalıyor mu?
- Seçilen bilgisayar işlemleri genel politikalardan açıkça ayrılıyor mu?
- Kalıcı kurallar yeniden başlatma ve bağlantı sonrasında beklendiği gibi davranıyor mu?
- Teknisyenler normal erişimi geri açıp sonucu doğrulayabiliyor mu?
- İşletme gerekli kayıtları uygun erişim ve saklama sınırlarıyla tutabiliyor mu?
Uç nokta kontrolleri günlük operasyon aracı olarak en yararlı olur. Yöneticiler tekrarlanan akış sorunlarını erken görebilir, BT onaysız yazılımı durdurabilir ve yetkili personel gereksiz aktarım yollarını sınırlayabilir. Bunlar antivirüs veya EDR, yama, erişim yönetimi ve yedeklemeyi tamamlar; yerlerini almaz.
En maliyetli risklerle başlayın: yetkisiz yazılım, hassas dosya hareketi, güvensiz web kullanımı, yönetilmeyen uzak sistemler ve destek gecikmeleri. Sonra kontrollerin ürettiği kanıtı inceleyin. Doğru politika çalışanlara açık sınırlar, işletmeye de gerektiğinde uygulama yetkisi sağlar.
07Uç nokta kontrolleri hakkında sık sorulanlar
Uç nokta izleme ile kontrol arasındaki fark nedir?
İzleme, uygulama raporu veya canlı ekran gibi faaliyet bilgilerini toplar ya da gösterir. Kontrol, site engelleme, USB sınırlama veya yeniden başlatma gibi işlemlerle cihazın veya kullanıcının yapabileceklerini değiştirir. Birlikte sorun incelemesini ve uygun yanıtın doğrulanmasını sağlarlar.
KOBİ hangi kontrollerle başlamalıdır?
Belgelenmiş iş sorununa bağlı kontrollerle başlayın. Web ve uygulama kuralları onaysız hedef ve araçları ele alır. USB bir aktarım yolunu sınırlar. Uzak dosyalar, komutlar ve yardım destek gecikmesini azaltabilir. Az sayıda kontrolü açık başarı ölçütleriyle sınayın.
USB kısıtlaması her veri kaybını önler mi?
Hayır. USB depolama kısıtlaması belirli bir yolu kapsar. Dosyalar e-posta, bulut, yazdırma veya başka kanallardan çıkabilir. Cihaz sınırlarını uygun izinler, onaylı aktarım yöntemleri, yedekler ve gerektiğinde ek korumalarla birleştirin.
Kontroller uzak çalışan bilgisayarlarında çalışır mı?
Ajan, işletim sistemi, izinler ve bağlantı gereksinimleri sağlanırsa desteklenen kontroller yönetilen uzak cihazlarda kullanılabilir. Gerçek ağı ve yeniden bağlanma davranışını sınayın. Çevrimdışı çalışma, uyandırma ve özellik kullanılabilirliğini ayrı doğrulayın.
Ekran kilidi ele geçirilmiş bilgisayarı yalıtır mı?
Hayır. Oturumu veya yerel girişi kilitlemek ağı kesmez. Ele geçirilme şüphesinde kurumun olay müdahale prosedürünü ve uygun sınırlama araçlarını kullanın. Kesintiye yol açmadan önce gerekli kanıtları koruyun.