Uzaktan dosya yönetimi
Çalışanlar İçin 7 Uzaktan Dosya Yönetimi Kontrolü
Doğru dosyayı gönderin, iş kayıtlarını alın ve silmeden önce inceleyin. Bu yedi kontrol, açık onaylar ve doğrulanmış sonuçlarla çalışan dosyalarını uzaktan yönetmenize yardımcı olur.
Ayrılan bir çalışanın dizüstü bilgisayarında hâlâ proje klasörü vardır. Uzaktan çalışan bir satış temsilcisi müşteri görüşmesinden önce güncel teklife ihtiyaç duyar. Bir yönetici hassas dosyaların onaysız bir konuma kopyalandığını fark eder. Bunlar küçük dosya paylaşımı aksaklıkları değil, operasyon ve güvenlik sorunlarıdır. Çalışanlar için uzaktan dosya yönetimi, cihazın ofise dönmesini beklemeden şirket verilerini taşımak, almak, düzenlemek ve kontrol etmek için yöneticilere doğrudan bir yol sunar.
Küçük ve orta ölçekli işletmelerde amaç dosyaları sırf izlemek değildir. İşin sürmesini sağlamak, iş kayıtlarını korumak ve çalışan nerede olursa olsun şirket cihazları üzerindeki denetimi sürdürmektir. Doğru kontroller, destek gerektiğinde kesintiyi; bir çalışan politikayı ihlal ettiğinde veya ayrıldığında ise riski azaltır.
01Uzaktan dosya yönetimi neden bir BT gereksinimidir?
Uzaktan çalışma, dosyaların nerede oluşturulduğunu, saklandığını ve kopyalandığını değiştirdi; yönetim ihtiyacını azaltmadı. Çalışanlar evde, müşteri sahasında, otelde veya ortak kaynaklara erişimi değişken bir şubede olabilir. BT bu cihazlardaki dosyaları pratik biçimde yönetemediğinde sıradan destek, e-posta, ekran görüntüsü ve gecikme zincirine dönüşür.
Merkezi dosya yönetimi, yetkili yöneticilerin uç noktaya doğrudan erişmesini sağlar. Gerekli belgeyi gönderebilir, rapor alabilir, eski kurulum dosyasını silebilir veya olayla ilgili klasörü inceleyebilirler. Yerel kullanıcıya ulaşılamadığında ya da sorun gideremediğinde, erişim yetkili ve şirket politikasına uygun olmak koşuluyla bu önemlidir.
Bu yaklaşım hesap verebilirliği de destekler. Belgeler yalnızca tekil cihazlarda bulunuyorsa yönetim, önemli işin doğru saklandığını, kişisel depolama kullanılıp kullanılmadığını veya görev değişiminden sonra hassas dosya kalıp kalmadığını bilemeyebilir. Cihaz erişimi BT’nin bu açıkları araştırıp düzeltmesine yardım eder; şirket verilerinin tüm kopyalarını otomatik bulmaz.
Net Monitor for Employees Pro, dosya işlemlerini ve uç nokta görünürlüğünü tek konsolda birleştirir. File Manager, tam uzaktan kontrol oturumu açmadan Send Files, Collect Files, Copy Files ve Delete Files işlevlerini sunar. Yapılandırdığınız uzaktan çalışan bağlantısını kullanın ve iş akışını gerçekten yönettiğiniz platformlarda deneyin.
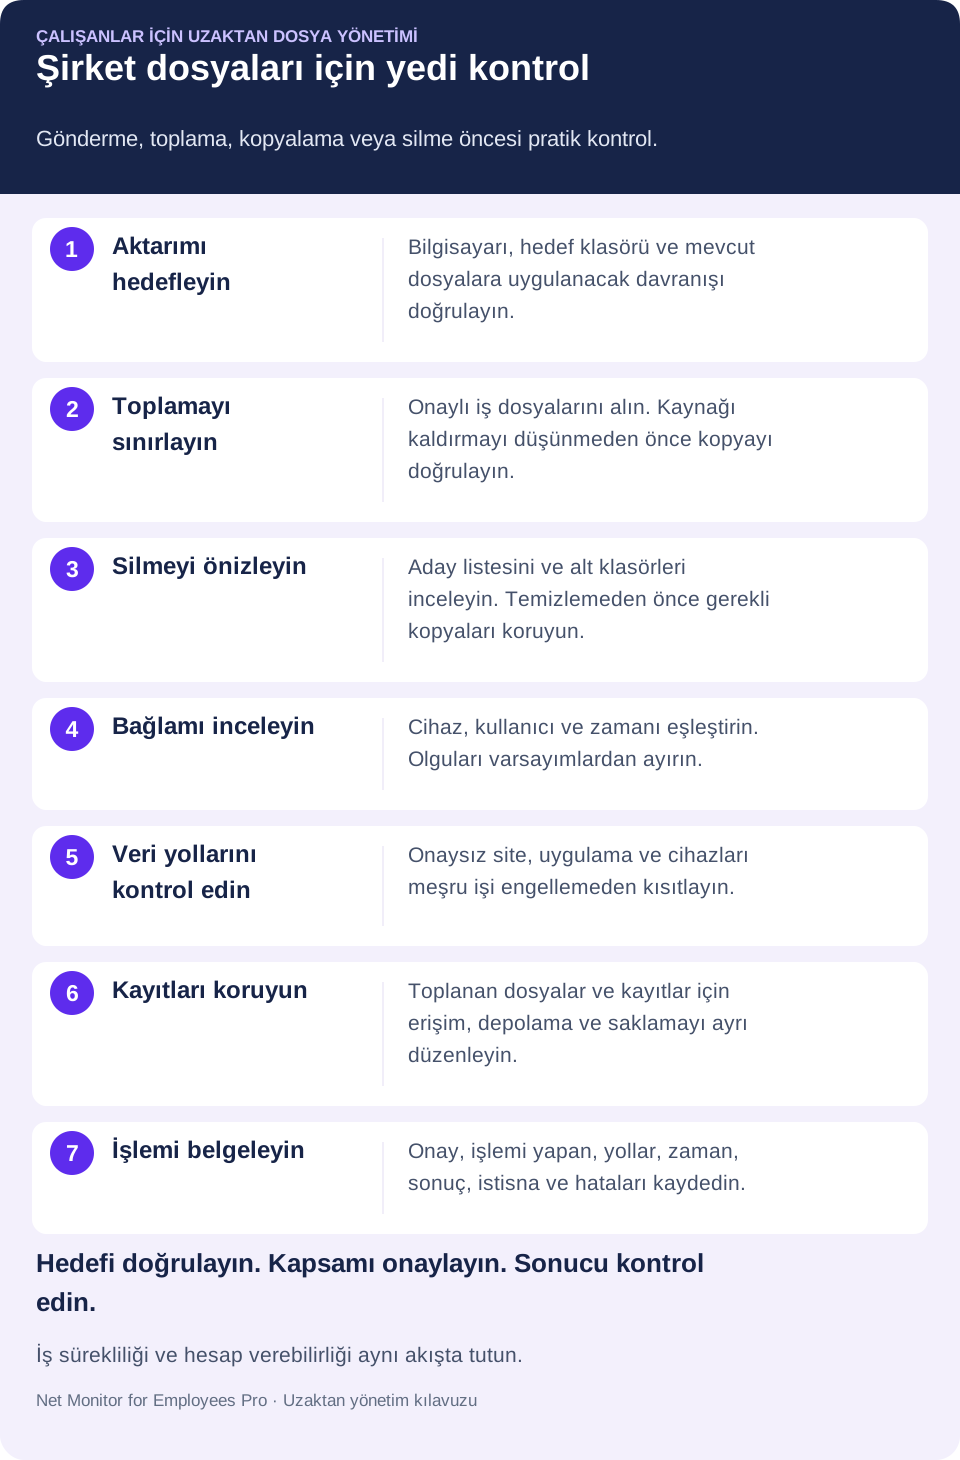
02Çalışanlar için uzaktan dosya yönetiminde 7 kontrol
1. Dosyaları doğru bilgisayara ve klasöre aktarın
Uzaktan yönetici, kullanıcıdan sohbet açmasını, klasör aramasını veya e-postaya dosya eklemesini istemeden çalışanın bilgisayarına ve bilgisayarından dosya kopyalayabilmelidir. Bu, güncel şablon dağıtmak, günlük toplamak, tamamlanan işi almak ve düzeltilmiş belgeyi hızla sunmak için yararlıdır. Bilgisayar yapılandırılan bağlantı üzerinden erişilebilir olmalı, gerekli ajan ve izinler bulunmalıdır.
Hız kadar hedef de önemlidir. İş belgeleri, onaylı yazılım paketleri ve geçici destek dosyaları için açık klasör standartları belirleyin. Masaüstüne gönderilen dosya kısa vadede çözüm sunarken uzun vadeli kayıt yönetimi sorunu yaratabilir.
File Manager içinde Send Files ile yerel dosyaları seçili çalışan bilgisayarlarına gönderin. Hedef klasörü, mevcut dosyalara uygulanacak davranışı ve aktarım durumunu doğrulayın. Yeni teklif çalışanın güncel taslağını yanlışlıkla ezmemelidir. Sıradan belgelerde Run files after sending kapalı kalsın; dağıtım ve çalıştırma ayrı kararlardır.
2. Ayrılış veya devamsızlık sırasında iş dosyalarını alın
Çalışanlar izin kullanır, ulaşılamaz hâle gelir, görev değiştirir ve ayrılır. Bir kişi şirket bilgisayarından uzakta diye iş dosyaları erişilemez olmamalıdır. Uzaktan toplama, iş sürekliliği gerektiğinde proje malzemelerini, müşteri kayıtlarını, dışa aktarımları ve yerel belgeleri kontrollü biçimde alma olanağı verir.
Bu yetkiyi dikkatle kullanın. Kimin hangi koşullarda dosya alabileceğini ve işlemin nasıl belgeleneceğini tanımlayın. Ayrılış, olay müdahalesi, kanıt koruma talepleri ve acil müşteri desteği; onaylı ve uygun kapsamlı olduğunda meşru kullanım olabilir. Geniş, belgelenmemiş erişim kendi yönetim riskini doğurur.
Dosyaları konsol depolamasına almak için Collect Files kullanın. Uygun en dar klasör ve kesin dosya adı veya kalıbıyla başlayın. Aynı adlı dosyaların bağlamı kaybolmasın diye sonuçları bilgisayar ya da kullanıcıya göre düzenleyin. Uzak orijinali kaldıran bir seçeneği değerlendirmeden önce alınan kopyayı doğrulayın. Use VSS, desteklenen sistemlerde kilitli dosyalara yardımcı olabilir; test edilmiş yedeğin yerini tutmaz.
3. Onaysız içeriği silmeden önce dosyaları önizleyin
Onaysız kurulum dosyaları, yinelenen dışa aktarımlar ve onaylı iş kullanımının dışındaki dosyalar alan tüketip güvenlik riski yaratabilir. Uzaktan dosya süreci, politikaya aykırı veya performansı etkileyen öğeleri kaldırmaya izin vermelidir.
Onaylı kaldırmayı karar kaydıyla birlikte yapın. Şüpheli dosyayı silmeden önce gerektiğinde ilgili faaliyet kaydını, dosya yolunu ve işlem nedenini koruyun. Öğe bir ihlalle bağlantılıysa bu kayıt varsayım yerine olgulara dayalı karar vermeyi sağlar.
Delete Files süreci silmeden önce adayları listeler. Find Files for Deletion çalıştırın; bilgisayarı, klasörü, dosya kalıbını ve sonuç listesini inceleyip ardından silmeyi onaylayın. Delete in subfolders bir kapsam genişlemesidir: geniş kalıp geçerli iş dosyalarını da içerebilir. Kurulum dosyasını kaldırmak, zaten kurulu uygulamayı kaldırmaz.
4. Uzaktan dosya işlemlerini bağlamıyla değerlendirin
Dosya adı nadiren her şeyi açıklar. “Müşteri Verileri” klasörü onaylı kayıtlar, kişisel kopyalar veya meşru bir dışa aktarım içerebilir. İlgili ekran kaydı, kayıt açıksa ve dönemi kapsıyorsa dosya işlemi çevresindeki görünür etkinliği gösterebilir. Canlı görünüm mevcut ekranı gösterir; önceki olayı yeniden oluşturamaz.
Uç nokta yönetimi ile çalışan izleme burada ayrı araçlardan daha iyi tamamlayıcı olur. Canlı ekran, masaüstü kayıtları, web kullanım raporları, uygulama etkinliği ve dosya kontrolü bağlam sağlar. Çalışan onaysız web hizmetine giriş yapmışken gizli rapor dışa aktarılmışsa araştırmacılar yalnızca dosya zamanına güvenmek yerine bu bağlamı diğer kayıtlarla inceleyebilir. Web ziyareti veya uygulama kullanım kaydı belirli dosyanın yüklendiğini kanıtlamaz.
Anlık destek sorusunda canlı ekran görünümünü, ilgili geçmiş dönem için saklanmış kayıtları kullanın. Sonuca varmadan cihazı, kullanıcıyı, zaman aralığını ve kayıtları karşılaştırın. Dosya erişimi, ekran görüntüsü ve yöneticinin olay notları farklı amaçlara hizmet eder; sistem gerçekten sağlamadıkça bunları eksiksiz dosya aktarım denetimi olarak tanımlamayın.
5. Şirket verilerinin taşındığı onaysız yolları kısıtlayın
Uzaktan dosya yönetimi tek başına her veri kaybını önleyemez. Bilgi tarayıcı, e-posta, USB, kişisel uygulama ve bulut sürücüsü üzerinden taşınabilir. Kuruluşlar sık kullanılan yollar için politika kontrollerine ihtiyaç duyar.
Bu; yetkisiz siteleri kısıtlamayı, riskli uygulamaları engellemeyi, çıkarılabilir cihazları sınırlamayı ve politika gerektiriyorsa kişisel depolamaya erişimi önlemeyi içerebilir. Yapılandırma göreve bağlıdır. Pazarlama onaylı dış paylaşım platformlarına ihtiyaç duyarken muhasebe bilgisayarı daha sıkı kısıtlanabilir. Meşru işi durduran tek tip kontrollerden kaçının.
Uygulamadan önce her ayarın kapsamını Tools and Restrictions kılavuzunda kontrol edin. Kısıtlamanın amaçlanan yolu kapattığını ve onaylı işin hâlâ yapılabildiğini test edin. İstisna sorumlusunu ve inceleme tarihini belirleyin. Daha geniş önleme planı için kontrolleri çalışan kaynaklı veri ihlallerini önleme sürecine bağlayın.
6. Toplanan dosyaları ve destekleyici kayıtları koruyun
Güvenilir etkinlik kayıtları dosya işlemlerini daha yararlı kılar. Masaüstü kayıtları, ekran görüntüleri ve mevcut denetim kayıtlarını şirket kontrolündeki konumda, güvenlik ve uyum ihtiyaçlarına uygun saklama kurallarıyla tutun.
Net Monitor for Employees Pro, yerel kayıt depolamasını ve masaüstü ile ses kayıtları için harici depolama profillerini destekler. Platform desteğine bağlı seçenekler SMB, FTP, SFTP, WebDAV, Amazon S3 uyumlu depolama, Google Cloud Storage ve Azure Blob Storage içerir. Bu kayıt hedefleri, File Manager ile iş dosyalarının toplandığı konumdan ayrıdır. Ağ dışı cihaz, yüklemenin başarılı olması için yapılandırılan hedefe erişebilmelidir.
Depolama kararları denge gerektirir. Daha uzun saklama inceleme dönemini genişletebilir, ancak maliyet ve yönetim sorumluluğunu artırır. Değerli kayıtları politika uygulaması ve olay incelemesi için yeterince tutun; ardından sınırsız biriktirmek yerine belgeli silme takvimini uygulayın.
Toplanan belgeler, kayıtlar, dışa aktarılan raporlar ve olay notları için erişim ile saklamayı ayrı belirleyin. Kayıt şifrelemesi hedeften bağımsız yapılandırılır; File Manager ile alınan iş dosyalarını otomatik şifrelemez. Kayıt depolamada şifresiz FTP yerine SFTP veya HTTPS üzerinden WebDAV gibi desteklenen güvenli protokolleri tercih edin. Dış kopyaya güvenmeden platform uyumluluğunu ve başarılı yüklemeyi doğrulayın.
7. Yönetici işlemlerini yetkilendirin ve belgeleyin
Uzaktan yönetim güçlüdür; yetkili personelle sınırlandırılmalı ve iç kurallarla desteklenmelidir. Mümkünse rol tabanlı erişim, güçlü yönetici kimlik bilgileri ve üst yönetim dosyalarının alınması veya çalışan verilerinin silinmesi gibi hassas işler için eskalasyon tanımlayın. Sorumluluğu araç, yönetici bilgisayarı ve depolamadaki izinlerle eşleştirin. Yerleşik onay veya denetim yoksa hizmet masasında ya da başka onaylı süreçte kaydedin.
Çalışanlara geçerli gerekliliklerle ve belgeli bir iş yeri izleme politikasıyla uyumlu açık bildirim verilmelidir. Program, şirket sistemleri, üretkenlik, güvenlik ve kayıt koruması için işletme kontrolü olarak sunulduğunda en iyi çalışır. Gizli veya tutarsız uygulamalar önlenebilir hukuki ve çalışan ilişkileri sorunları yaratır.
Her hassas işte talep veya kayıt numarasını, onaylayanı, işlemi yapanı, cihazı, kaynak ve hedef yollarını, eylemi, zamanı ve sonucu tutun. Başarılar kadar istisna ve hataları da kaydedin. Onay ve doğrulanmış sonuç, işlemi belgesiz bir yönetici oturumundan daha açıklanabilir kılar.
03Uzaktan dosya olayları için pratik iş akışı
Bir yönetici dosyanın eksik olduğunu veya verinin yanlış işlendiğini bildirdiğinde tahminle hareket etmeyin. Önce cihazı, kullanıcıyı, dosya adı veya türünü ve zaman aralığını doğrulayın. Oluşturma, taşıma, yükleme, silme veya yanlış konuma kaydetme ihtimallerini mevcut dosya, uygulama ve güvenlik kayıtlarıyla araştırın. Kesin olgularla ihtimalleri ayırın; yerelde bulunmayan dosyanın nereye gittiği böylece kanıtlanmış olmaz.
Sonra bir kopya alın veya gerekli yedek dosyayı cihaza yerleştirin. İhlal belirtisi varsa olay planını izleyin ve mümkün olduğunda dosyaları değiştirmeden kanıtları koruyun. Aktif tehditte acil sınırlama öncelik kazanabilir. Ardından onaysız uygulamayı kaldırmak, site engellemek, cihaz kısıtlamak veya İK ya da güvenlik yönetimine aktarmak gibi gereken kontrolü uygulayın.
Son olarak bulunanları, aktarılan veya kaldırılanları, onaylayanı ve daha geniş politika açığı olup olmadığını belgeleyin. Böylece tekil destek, gelecekteki yanıtları iyileştiren denetlenebilir sürece dönüşür.
Örnek: dizüstü bilgisayar yeniden atanırken proje dosyalarını toplamak
Onaylı proje klasörünü ve alıcı sorumluyu doğrulayın. Kopyayı cihaz veya kullanıcıya göre düzenlenmiş kısıtlı hedefe alın; beklenen dosyaların mevcut ve kullanılabilir olduğunu kontrol ederek sonucu kaydedin. Ayrı onaylanmış temizliği ancak sonra yapın. Aynı uzak bilgisayarda dosya düzenlemek için Copy Files kullanın ve mevcut hedefleri üzerine yazma, yeniden adlandırma ya da atlama seçmeden önce Find Files to Copy listesini inceleyin. Bu, uç noktada yerel kopyadır; konsola aktarım değildir.
04Uzaktan dosya yönetiminde kaçınılacak hatalar
Uzak dosya erişimini yedeklemenin yerine koymayın. Laptop kaybolmuş, fidye yazılımıyla şifrelenmiş veya bağlantısızsa erişim olmayabilir. Kritik veriler için test edilmiş yedekler tutun ve önemli işi mümkünse onaylı ortak sistemlerde saklayın.
Her yöneticiye idari dosya erişimi vermeyin. Bölüm liderleri rapor ve görünürlüğe ihtiyaç duyabilir; sınırsız cihaz kontrolü yetkin BT veya güvenlik personelinde kalmalıdır. Görev ayrılığı kötüye kullanım ve hataları azaltır.
Yalnızca silmeye odaklanmayın. Dosyayı geri almak yararlıdır; asıl soru verinin neden yerelde kaldığı, onaylı sistemler dışına kopyalandığı veya riskli işlendiğidir. Bulgularla iş kurallarını ve eğitimi güçlendirin.
Uzak ekipler ofis dışında oldukları için daha az gözetim gerektirmez. Dosyaları koruyan, hızlı yanıt veren ve verinin şirket kontrolünde kaldığını doğrulayan pratik kontrollere ihtiyaç duyarlar. Kimin cihazlara eriştiğini, iş dosyalarının nerede bulunacağını ve olay sırasında hangi kanıtların tutulacağını belirleyerek başlayın.
05Uzaktan dosya yönetimi soruları
BT, uzak masaüstü kontrolünü başlatmadan dosya aktarabilir mi?
Evet. Net Monitor for Employees Pro içindeki File Manager, tam kontrol oturumu olmadan gönderme, toplama, kopyalama ve silme sunar. Yönetilen cihazda yine gerekli ajan, izinler ve çalışan bağlantı bulunmalıdır.
Dosya toplamak ile kopyalamak arasındaki fark nedir?
Collect Files, çalışan bilgisayarlarından konsol depolamasına indirir. Copy Files, aynı uzak bilgisayardaki klasörler arasında kopyalar. Hedefe uygun işlemi seçin ve mevcut dosyaların nasıl işleneceğini denetleyin.
Çevrimdışı laptoptan dosya alınabilir mi?
Uç noktaya erişilemiyorsa dosya alınamaz. Belgelenen toplama akışında yarım indirmeler bağlantı yeniden kurulduğunda sürer. Kayıp cihaz, silinmiş dosya veya hasarlı disk mevcut yedek ya da ayrı kurtarma süreci gerektirebilir.
Harici kayıt depolama, çalışan belgelerini yedekler mi?
Hayır. Kayıt yardımında anlatılan harici profiller masaüstü ve ses kayıtlarını saklar. File Manager ile toplanan dosyalar seçilen konsol depolamasına gider. İş belgelerinin yedeklerini ayrıca planlayıp test edin.
Uzaktan silmeden önce BT neyi kontrol etmeli?
Yetkiyi, hedef bilgisayarı, kaynak klasörü, dosya kalıbını, alt klasör seçeneğini ve aday önizlemesini doğrulayın. Olay sürecine göre gereken kanıt veya kopyaları koruyun; ardından onaylı sonucu kontrol edip belgeleyin. Uzaktan silme, uygulama kaldırma veya yedek politikasının yerine geçmez.