ریموٹ شیل ایڈمنسٹریشن
ریموٹ شیل ایڈمنسٹریشن: CMD، PowerShell، sh اور ksh
موزوں شیل اور واضح، قابلِ تکرار انتظامی طریقۂ کار کے ذریعے ہدفی جانچ کریں، اینڈ پوائنٹ کی خرابی دور کریں اور نتائج کی تصدیق کریں۔
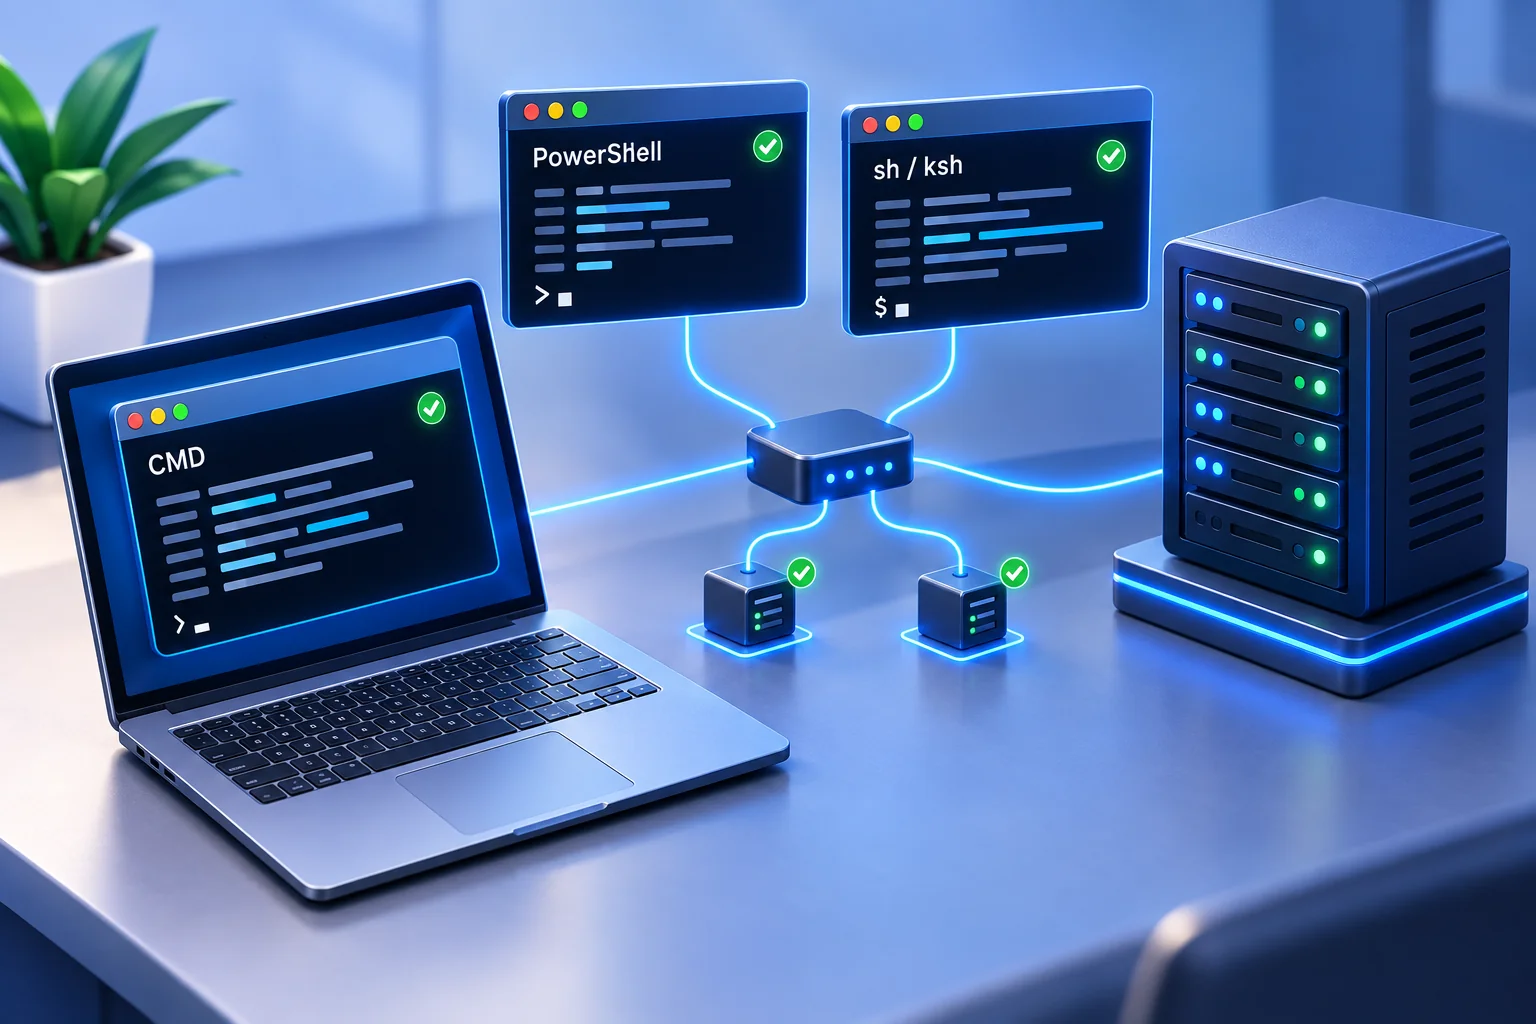
ورک اسٹیشن رک جانے پر ٹیکنیشن کو عمارت کے دوسرے حصے میں جانا، ملازم کو فون کرنا یا ریموٹ ملازم کے دستیاب ہونے کا انتظار کرنا ضروری نہیں ہونا چاہیے۔ ریموٹ شیل ایڈمنسٹریشن مجاز IT عملے کو CMD، PowerShell، sh اور ksh جیسے کمانڈ لائن ٹولز سے کمپنی کے اینڈ پوائنٹس کی جانچ، مرمت اور ترتیب کا براہِ راست طریقہ دیتی ہے۔ اس کا فائدہ صحیح کمپیوٹر تک پہنچنے، قابو میں رکھی گئی کارروائی کرنے اور نتیجہ جانچنے سے حاصل ہوتا ہے۔
چھوٹے اور درمیانے کاروباروں کے لیے ریموٹ شیل رسائی نظام چلتے رکھنے، تاخیر گھٹانے، پالیسی نافذ کرنے اور تبدیلیاں درج کرنے میں مدد دیتی ہے۔ واضح انتظامی طریقے کے ساتھ معمول کی اینڈ پوائنٹ دیکھ بھال بار بار کی رکاوٹوں کے بجائے قابلِ تکرار کام بن جاتی ہے۔
01IT ٹیموں کے لیے ریموٹ شیل انتظام کیوں اہم ہے
گرافیکل ریموٹ ڈیسک ٹاپ ٹولز اس وقت مفید ہیں جب منتظم کو بالکل وہی دیکھنا ہو جو صارف دیکھ رہا ہے۔ بار بار کی دیکھ بھال کے لیے ریموٹ ٹرمینل زیادہ براہِ راست راستہ دے سکتا ہے۔ مخصوص کام میں ڈسک گنجائش جانچنا، سروس کی معلومات لینا، لاگ جمع کرنا، نصب پروگرام دیکھنا، سیٹنگ بدلنا یا منظور شدہ دیکھ بھال اسکرپٹ چلانا شامل ہو سکتا ہے۔
کاروباری فائدہ واضح ہے۔ تیز اصلاح تعطل کم کر سکتی ہے۔ آزمودہ کمانڈز اس امکان کو گھٹاتی ہیں کہ دو ٹیکنیشن ایک ہی مسئلہ مختلف طریقوں سے حل کریں۔ مرکزی انتظامی عمل جواب دہی برقرار رکھنے میں بھی مدد دیتا ہے جب ٹیم کمانڈز اور نتائج کو متعلقہ اینڈ پوائنٹ اور سپورٹ کی تاریخ کے ساتھ درج کرتی ہے۔
ریموٹ شیل رسائی خاص طور پر اس وقت اہم ہے جب عملہ مختلف دفاتر، گھروں، صارفین کی جگہوں اور سفر کے مقامات سے کام کرے۔ مجاز کنکشن دستیاب ہو تو IT کو یہ جانچنے کے لیے کمپیوٹر کے پاس ہونا ضروری نہیں کہ پراسیس چل رہا ہے، سکیورٹی ایجنٹ فعال ہے یا سیٹنگ لاگو ہو چکی ہے۔ یہ آگاہی اس وقت اہم ہوتی ہے جب معمولی خرابی سکیورٹی خلا یا پورے دن کے کام کے نقصان میں بدل سکتی ہو۔
یہ رہنما کمانڈ لائن کے ذریعے خرابی دور کرنے اور دیکھ بھال کے لیے استعمال کریں۔ فائلوں، ریموٹ سپورٹ اور اینڈ پوائنٹ انتظام کی وسیع تفصیل کے لیے ریموٹ کمپیوٹر ایڈمنسٹریشن سافٹ ویئر کا رہنما دیکھیں۔
02کام کے مطابق CMD، PowerShell، sh یا ksh منتخب کریں
شیل کو آپریٹنگ سسٹم، کام اور ٹیم کے قائم شدہ انتظامی طریقوں سے مطابقت رکھنی چاہیے۔ تصدیق کریں کہ اینڈ پوائنٹ پر کون سا انٹرپریٹر نصب ہے اور کس اکاؤنٹ کے تحت چلتا ہے۔ مانوس کمانڈ تبھی فائدہ مند ہے جب اس کی ساخت، اجازتیں اور متوقع رویہ اس ماحول کے مطابق ہوں۔
براہِ راست Windows کاموں اور موجودہ بیچ اسکرپٹس کے لیے CMD
Command Prompt مانوس Windows انتظامی کمانڈز اور پرانے بیچ اسکرپٹس کے لیے اب بھی مفید ہے۔ یہ نیٹ ورک سیٹنگز کی معلومات لے سکتا ہے، رابطہ جانچ سکتا ہے، چلتے ٹاسک دیکھ سکتا ہے، مقامی فائلیں سنبھال سکتا ہے اور ضروری حقوق رکھنے پر پاور کی کارروائیاں شروع کر سکتا ہے۔ Windows اینڈ پوائنٹ پر سادہ، محدود کمانڈ کے لیے CMD ہدایت سے نتیجے تک مختصر ترین راستہ ہو سکتا ہے۔
منظم سسٹم آبجیکٹس سنبھالنے اور پیچیدہ مگر آسانی سے برقرار رکھی جانے والی آٹومیشن بنانے میں CMD، PowerShell جتنا موزوں نہیں۔ اسے قائم شدہ کمانڈز اور سیدھے کاموں کے لیے استعمال کریں۔ Microsoft کا CMD کمانڈ حوالہ ساخت، اقتباسی علامات اور کمانڈز جوڑنے کی وضاحت کرتا ہے؛ یہ تفصیل اس وقت اہم ہے جب راستے میں خالی جگہیں ہوں یا اگلی کارروائی کامیابی پر منحصر ہو۔
منظم انتظام اور آٹومیشن کے لیے PowerShell
Windows اینڈ پوائنٹ انتظام کے لیے PowerShell مضبوط انتخاب ہے۔ موزوں کمانڈز، ماڈیولز اور اجازتوں کے ساتھ یہ سروسز، پراسیسز، ایونٹ لاگز، مقامی صارفین، ایپلی کیشنز اور ترتیب کی تفصیل حاصل کر سکتا ہے۔ منظور شدہ اسکرپٹس کئی کمپیوٹرز پر کسی کام کو یکساں بھی بنا سکتی ہیں، بشرطیکہ استعمال ہونے والا تعیناتی یا ریموٹ طریقہ اس دائرے کی حمایت کرے۔
مثلاً منتظم دستیاب ڈسک جگہ جانچ سکتا ہے، ضروری سروس کی تصدیق کر سکتا ہے یا منظور شدہ سافٹ ویئر ہٹا سکتا ہے۔ فائدہ یکساں تکرار ہے: احتیاط سے آزمودہ اسکرپٹ دستی کلکس یا ٹیکنیشن کی غیر تحریری عادتوں کے بجائے وہی مراحل اپناتی ہے۔ طے کریں کہ ناکامی کیسے بتائی جائے گی اور آپریٹر مطلوبہ حالت کی تصدیق کیسے کرے گا۔
اس طاقت کے لیے نظم ضروری ہے۔ غیر واضح دائرے کی PowerShell کمانڈ جلد وسیع تبدیلیاں کر سکتی ہے۔ منظور شدہ اسکرپٹس استعمال کریں، محدود گروپ پر آزمائیں اور کام کی ضرورت نہ ہو تو بلند اختیارات سے اجرا سے بچیں۔ یہ فرض کرنے سے پہلے کہ اسکرپٹ ہر اینڈ پوائنٹ پر یکساں چلے گی، نصب PowerShell ایڈیشن اور ماڈیولز کی دستیابی جانچیں۔
موزوں Unix جیسے ماحول کے لیے sh اور ksh
جن نظاموں پر یہ نصب ہوں، وہاں sh اور ksh، Linux، Unix اور دوسرے Unix جیسے ماحول کے لیے کمانڈ لائن رسائی دیتے ہیں۔ دستیاب سسٹم ٹولز کے ساتھ یہ لاگ جائزے، اسٹوریج جانچ، فائل انتظام، اجازتوں اور پراسیس انتظام میں مدد دیتے ہیں۔ سروس انتظام کی کمانڈز اور انتظامی حقوق آپریٹنگ سسٹم پر منحصر ہیں۔
sh اور ksh کا انتخاب عموماً نظام اور موجودہ اسکرپٹس پر منحصر ہوتا ہے۔ عملی سوال مطابقت کا ہے۔ sh کے لیے لکھی اسکرپٹ کو KornShell کی مخصوص سہولتیں فرض نہیں کرنی چاہئیں؛ ksh اسکرپٹ کو ہم آہنگ KornShell تنصیب چاہیے۔ ریموٹ اجرا سے پہلے انٹرپریٹر کا راستہ، اکاؤنٹ کی اجازتیں اور کمانڈ ساخت جانچیں۔ KornShell منصوبے کی دستاویزات عمل درآمد اور پلیٹ فارم کی معلومات دیتی ہیں۔ یہ فرض نہ کریں کہ ksh پہلے سے نصب ہے یا شیل کی دستیابی کا مطلب ریموٹ انتظامی پروڈکٹ کی طرف سے اس آپریٹنگ سسٹم کی حمایت ہے۔
03کمانڈ چلانے سے پہلے ریموٹ کنکشن سمجھیں
شیل کمانڈ کی تشریح کرتا ہے؛ ریموٹ کنکشن کمپیوٹرز کے درمیان ان پٹ اور آؤٹ پٹ منتقل کرتا ہے۔ موجودہ ریموٹ ٹرمینل کے اندر PowerShell کھولنا، اصل PowerShell remoting سیشن بنانے سے مختلف ہے۔ CMD، sh اور ksh کو بھی ریموٹ استعمال کے لیے مجاز رابطے کا طریقہ چاہیے۔
Microsoft کی PowerShell remoting کی ضروریات Windows کے WinRM پر مبنی طریقے اور PowerShell 7 یا بعد میں SSH کی حمایت کی وضاحت کرتی ہیں۔ ان طریقوں کی اپنی ترتیب اور توثیق کی ضروریات ہیں۔ یہ قائم شدہ Net Monitor for Employees Pro کنکشن پر Terminal استعمال کرنے سے الگ ہیں۔
Net Monitor for Employees Pro سے زیرِ انتظام کمپنی کمپیوٹرز کے لیے مقامی نیٹ ورک اور VPN کی رہنمائی یا انٹرنیٹ کنکشن اور Cloud لائسنسنگ کی رہنمائی کے مطابق کنسول اور ایجنٹ ترتیب دیں۔ Cloud رسائی کے لیے موزوں Cloud اکاؤنٹ اور سبسکرپشن چاہیے۔ ٹرمینل سیشن شروع کرنے سے پہلے مطلوبہ کمپیوٹر کے جڑے ہونے کی تصدیق کریں۔
04Net Monitor for Employees Pro میں ریموٹ ٹرمینل استعمال کریں
Net Monitor for Employees Pro منتخب اور جڑے ہوئے ریموٹ کمپیوٹر کے لیے تعاملی Terminal فراہم کرتا ہے۔ ریموٹ Terminal مدد بتاتی ہے کہ سیشن کیسے شروع ہوتے ہیں، ان پٹ اور آؤٹ پٹ کیسے کام کرتے ہیں اور سیشن کب ری سیٹ کرنا چاہیے۔ مثالوں میں Windows پر cmd.exe اور Linux/macOS پر /bin/bash شامل ہیں۔
- مطلوبہ کمپیوٹر منتخب کریں۔ آلے کی شناخت، رابطے اور دیکھ بھال کے کام کی تصدیق کریں۔ اینڈ پوائنٹ کا آپریٹنگ سسٹم اور ٹرمینل کو دستیاب اکاؤنٹ کا سیاق جانچیں۔
- Terminal کھولیں۔ Terminal ٹیب منتخب کرنے سے موجودہ جڑے ریموٹ کمپیوٹر کا سیشن خود شروع ہوتا ہے۔ کی بورڈ ان پٹ براہِ راست اسی کمپیوٹر کے شیل کو جاتا ہے اور آؤٹ پٹ اسی وقت نظر آتا ہے۔
- شیل کی تصدیق کریں اور صرف پڑھنے والی جانچ سے شروع کریں۔ حقیقت میں دستیاب انٹرپریٹر کے مطابق کمانڈز استعمال کریں۔ اگر عمل کو PowerShell، sh یا ksh چاہیے تو پہلے دیکھیں کہ انٹرپریٹر دستیاب ہے اور اینڈ پوائنٹ کی ترتیب اسے چلانے کی حمایت کرتی ہے۔
- منظور شدہ کارروائی کریں اور نتیجہ دیکھیں۔ منتخب کمپیوٹر پر کام کریں، خرابیوں کو دیکھیں اور بعد میں حالت جانچیں۔ منتخب کمپیوٹر کے ٹرمینل سیشن کو اجتماعی کمانڈ تعیناتی کی سہولت نہ سمجھیں۔
- ہر کمپیوٹر کا سیاق واضح رکھیں۔ کمپیوٹر بدلتے وقت ٹرمینل ان کے آؤٹ پٹ الگ رکھتا ہے۔ ہر بار کمانڈ لکھنے یا چسپاں کرنے سے پہلے فعال ہدف کی تصدیق کریں۔
- ضرورت پر Reset terminal استعمال کریں۔ Reset terminal موجودہ شیل روک کر تازہ سیشن شروع کرتا ہے، جب پرامپٹ خراب ہو، شیل پھنسا لگے یا آؤٹ پٹ اچانک بند ہو جائے۔ یہ سیشن کی نئی ابتدا ہے، پہلے چلائی گئی کمانڈز کو واپس کرنے کا عمل نہیں۔
نظر آنے والا ٹرمینل آؤٹ پٹ خرابی ڈھونڈنے میں مدد دیتا ہے، مگر اسے ہر کمانڈ کا محفوظ آڈٹ ریکارڈ نہ سمجھیں۔ ٹیم کی مطلوبہ ریکارڈنگ، مدتِ تحفظ اور رسائی کنٹرول الگ طے کریں، اور سیشن ری سیٹ یا بند کرنے سے پہلے متعلقہ نتائج محفوظ کریں۔
05ریموٹ کمانڈ اجرا کو قابلِ تکرار کنٹرول بنائیں
ریموٹ شیل رسائی تب قدر پیدا کرتی ہے جب وہ متعین انتظامی عمل سے جڑی ہو۔ ہر مینیجر یا ٹیکنیشن کو غیر محدود کمانڈ اجرا دینا غیر ضروری خطرہ ہے۔ واضح کریں کہ کون سے کردار اسے کن آلات پر اور کن دیکھ بھال یا تفتیشی کاموں کے لیے استعمال کر سکتے ہیں۔
رسائی مجاز IT اور سکیورٹی عملے تک محدود رکھیں۔ جہاں ممکن ہو ایسے انتظامی اسناد استعمال کریں جن سے فرد کی شناخت ہو سکے، اور کردار کو صرف کم سے کم ضروری اجازتیں دیں۔ سروس دوبارہ چلانے والے ہیلپ ڈیسک ٹیکنیشن کو مقامی منتظم بنانے، سکیورٹی سیٹنگ بدلنے یا فائلیں مٹانے کی ضرورت نہیں ہو سکتی۔ ملازم کی لاگ ان شناخت فرض کرنے کے بجائے اصل عمل کرنے والا اکاؤنٹ جانچیں۔
معمول کے کام کے لیے منظور شدہ کمانڈ اقسام طے کریں۔ صرف پڑھنے والی جانچ، لاگ جمع کرنا، سافٹ ویئر فہرست اور معلوم اصلاحی اقدامات اکثر معیاری بنائے جا سکتے ہیں۔ اکاؤنٹ بدلنا، فائر وال میں ترمیم، سافٹ ویئر ہٹانا، وسیع فائل کارروائیاں، سروس دوبارہ چلانا اور بند کرنا اثر کے مطابق کنٹرول اور ضرورت پر تحریری منظوری کے راستے کا تقاضا کرتے ہیں۔
درج کریں کہ کارروائی کس نے شروع کی، کس اینڈ پوائنٹ نے وصول کی، کب چلی، اصل ہدایت یا اسکرپٹ ورژن کیا تھا، متعلقہ آؤٹ پٹ کیا تھا اور تصدیق شدہ نتیجہ کیا رہا۔ اگر ملازم ایپلی کیشن رکنے یا نظام کی ترتیب بدلنے کی اطلاع دے تو یہ ریکارڈ واقعہ سمجھنے میں مدد دیتا ہے۔ اسے منظور شدہ سپورٹ، تبدیلی انتظام یا لاگنگ نظام میں رکھیں؛ صرف ٹرمینل ونڈو ریکارڈ محفوظ ہونے یا آڈٹ کی تکمیل کو ثابت نہیں کرتی۔
مفید کمانڈ ریکارڈ میں کام کی وجہ، ہدف کا دائرہ، متوقع آؤٹ پٹ، قابلِ اطلاق صورت میں واپسی کی ہدایات اور بعد کی جانچ شامل ہوتی ہے۔ کمانڈ متن یا ٹکٹ میں پاس ورڈ یا دوسری خفیہ معلومات نہ رکھیں۔ جمع شدہ لاگز کی رسائی ان کے مواد اور مقصد کے مطابق محدود کریں۔
06شیل نتائج کو اسکرین کی آگاہی کے ساتھ ملائیں
کمانڈ کا نتیجہ ہمیشہ ورک اسٹیشن کی پوری کیفیت نہیں بتاتا۔ اینڈ پوائنٹ پراسیس فعال بتا سکتا ہے جبکہ ملازم غلطی کے پیغام، منجمد ایپلی کیشن یا براؤزر کے غیر متوقع رویے کا سامنا کر رہا ہو۔ براہِ راست اسکرین دیکھنا اور ریموٹ ڈیسک ٹاپ کنٹرول یہ عملی سیاق فراہم کرتے ہیں۔
Net Monitor for Employees Pro اسکرین دیکھنے، سرگرمی رپورٹ، ریموٹ کنٹرول اور Terminal کے ذریعے مشترکہ طریقۂ کار کی حمایت کرتا ہے۔ یہ اندازہ لگانے کے بجائے کہ کمانڈ نے مسئلہ کیوں حل نہیں کیا، IT صارف کا تجربہ جانچ سکتی ہے، File Manager سے ضروری فائل بھیج سکتی ہے، ایپلی کیشن دیکھ سکتی ہے یا مناسب وقت پر ری اسٹارٹ کا بندوبست کر سکتی ہے۔ ہر قدم ٹیم کی رسائی اور تبدیلی کی کارروائی کے مطابق ہونا چاہیے۔
یہ امتزاج کمپنی کے آلات پر پالیسی مسائل کی تفتیش میں بھی مدد دیتا ہے۔ اگر سرگرمی ریکارڈ غیر منظور شدہ سافٹ ویئر کا بار بار استعمال دکھائیں تو منتظم اینڈ پوائنٹ دیکھ سکتے ہیں، سیاق کی تصدیق کر سکتے ہیں اور متعلقہ کنٹرول لگا سکتے ہیں۔ مستقل ایپلی کیشن پابندی کے لیے تحریری ایپلی کیشن بلاک کرنے کا طریقہ استعمال کریں؛ پراسیس ایک بار بند کرنا مستقل پالیسی نہیں۔ مقصد عملی اور سکیورٹی مسائل کو پھیلنے سے پہلے حل کرنا ہے۔
07کمپنی کمپیوٹرز کے لیے عملی ریموٹ شیل جانچ
مفید ترین کمانڈز کا واضح کاروباری نتیجہ ہوتا ہے۔ چلتے رہنے کی مدت دیکھنے سے وہ آلات مل سکتے ہیں جن کا ری اسٹارٹ چکر چھوٹ گیا ہو۔ پراسیس جائزہ زیادہ وسائل لینے والے یا نامانوس سافٹ ویئر دکھا سکتا ہے۔ سروس کی معلومات سے بیک اپ، سکیورٹی یا نگرانی ایجنٹ کے چلنے کی تصدیق میں مدد ملتی ہے، اگرچہ صرف چلتا پراسیس سروس کی صحت کا ثبوت نہیں۔
صرف پڑھنے والی جانچ سے آغاز کریں
یہ مختصر مثالیں مجاز کنکشن قائم ہونے کے بعد معائنہ دکھاتی ہیں۔ ہر مثال بتائے گئے شیل میں موزوں اینڈ پوائنٹ پر چلائیں؛ یہ خود ریموٹ رابطہ قائم نہیں کرتیں۔
- Windows پر CMD:
hostnameکمپیوٹر کا نام دکھاتا ہے؛whoamiاکاؤنٹ کی شناخت بتاتا ہے؛tasklistچلتے پراسیسز کی فہرست دیتا ہے۔ - Windows پر PowerShell:
Get-Serviceسروسز اور ان کی حالت دکھاتا ہے۔Get-PSDrive -PSProvider FileSystemفائل سسٹم ڈرائیوز دکھاتا ہے، جن میں جہاں معلومات دستیاب ہوں خالی جگہ بھی شامل ہے۔ - موزوں Unix جیسے نظام پر sh یا ksh:
id -unمؤثر صارف نام دکھاتا ہے،uname -sآپریٹنگ سسٹم کا نام بتاتا ہے، اورdf -Pفائل سسٹم جگہ کی رپورٹ دیتا ہے۔ تصدیق کریں کہ یہ ٹولز ہدفی نظام پر موجود ہیں۔
اگلا قدم طے کرنے کے لیے نتائج استعمال کریں۔ جگہ کم ہونے کی رپورٹ پر صفائی سے پہلے وجہ اور ہدفی راستہ دیکھیں۔ نامانوس پراسیس روکنے سے پہلے اس کا مالک اور مقصد جانچیں۔ صرف پڑھنے والا آؤٹ پٹ بھی عملی معلومات رکھ سکتا ہے، اس لیے اسے منظور شدہ سپورٹ ریکارڈ میں رکھیں۔
واقعے کی تفتیش اور فائلوں کی دیکھ بھال
ریموٹ شیل ٹولز واقعے کے جواب میں تاخیر کم کر سکتے ہیں۔ طے شدہ طریقے کے مطابق IT کو لاگز جمع کرنے، مسئلہ پیدا کرنے والا پراسیس روکنے، خطرناک سروس بند کرنے یا رسائی الگ کرنے کی ضرورت ہو سکتی ہے۔ ضرورت پر تبدیلی سے پہلے متعلقہ ثبوت محفوظ کریں۔ ریموٹ ملازمین کے لیے تیار جواب اس انحصار کو کم کرتا ہے کہ صارف پیچیدہ ہدایات پر عمل کرے جبکہ مسئلہ موجود رہے۔
فائل انتظام ایک اور عملی استعمال ہے۔ منتظم مطلوبہ فائلوں کی موجودگی جانچ سکتے ہیں، جگہ گھیرنے والا منظور شدہ عارضی ڈیٹا ہٹا سکتے ہیں یا سافٹ ویئر اپ ڈیٹ کے لیے اینڈ پوائنٹ تیار کر سکتے ہیں۔ فائل بدلنے یا حذف کرنے والی کمانڈز میں مزید احتیاط چاہیے: حتمی ہدفی راستے کی تصدیق کریں، واضح نام استعمال کریں اور دائرہ جانچے بغیر وسیع وائلڈ کارڈ کارروائی نہ کریں۔ اگر تبدیلی نیٹ ورک کو متاثر کرے تو رسائی برقرار رکھنے کی منصوبہ بندی کریں۔
08ریموٹ شیل کی ان غلطیوں سے بچیں جو تعطل بڑھاتی ہیں
کمانڈ ونڈو تبدیلی انتظام کا حصہ ہونی چاہیے۔ تیز کارروائی اہم ہے، مگر غیر آزمودہ کمانڈز صارفین کا کام روک سکتی ہیں، ضروری ڈیٹا ہٹا سکتی ہیں یا اینڈ پوائنٹس کی ترتیب غیر یکساں بنا سکتی ہیں۔ اجرا سے پہلے متاثرہ آلات اور مطلوبہ نتیجے کی تصدیق کریں۔
بار بار کے کاموں کے لیے منظور شدہ کمانڈز اور اسکرپٹس کی چھوٹی لائبریری بنائیں۔ ہر ایک کا کام، ضروری اجازتیں اور شیل، کامیابی ظاہر کرنے والا آؤٹ پٹ، اور ضرورت پر تبدیلی واپس کرنے کا طریقہ درج کریں۔ وسیع تعیناتی سے پہلے نمائندہ آلے پر آزمائیں، خصوصاً جب آپریٹنگ سسٹم، PowerShell ماڈیول یا اینڈ پوائنٹ ترتیب مختلف ہو۔
وقت اہم ہے۔ مصروف کام کے دوران سروس دوبارہ چلانا جاری کام میں رکاوٹ بن سکتا ہے۔ کمپیوٹر ری بوٹ کرنا غیر محفوظ سیشن ختم کر سکتا ہے۔ تنخواہوں کے عمل، کسٹمر سپورٹ یا آخری تاریخ کے دوران تکنیکی طور پر کامیاب کمانڈ بھی خراب کاروباری فیصلہ ہو سکتی ہے۔ جب کام ملازم کی سرگرمی کو متاثر کرے تو اسکرین دیکھنے، صارف سے رابطے اور دیکھ بھال کے نظام الاوقات سے مدد لیں۔
ریموٹ شیل رسائی صرف کمپنی کے مجاز آلات پر تحریری رسائی پالیسیوں اور قابلِ اطلاق ملازم نوٹس کے تحت دیں۔ اجازتیں، ریکارڈ تک رسائی اور تحفظ کی مدت کام کے مقصد کے مطابق رکھیں۔ انتظامی کنٹرول کو کاروباری نظام اور ڈیٹا کی حفاظت کرنی چاہیے، غیر منظم خطرے کا نیا ذریعہ نہیں بننا چاہیے۔
ریموٹ شیل انتظام قابو میں اور قابلِ تکرار عمل کے طور پر بہترین کام کرتا ہے: درست ٹیکنیشن درست اینڈ پوائنٹ پر درست کمانڈ چلاتا ہے، نتیجہ جانچتا ہے، اسے درج کرتا ہے اور کاروبار چلتا رہتا ہے۔
09ریموٹ شیل انتظام کے سوالات
ریموٹ شیل اور ریموٹ ڈیسک ٹاپ میں کیا فرق ہے؟
ریموٹ شیل دور کمپیوٹر کو متنی کمانڈ بھیجتا اور آؤٹ پٹ وصول کرتا ہے۔ ریموٹ ڈیسک ٹاپ ٹیکنیشن کو گرافیکل انٹرفیس کے ساتھ کام کرنے دیتا ہے۔ مخصوص جانچ اور دہرائی جانے والی دیکھ بھال کے لیے شیل، اور صارف کا بصری سیاق اہم ہو تو اسکرین دیکھنے یا ریموٹ کنٹرول کا استعمال کریں۔
ریموٹ انتظام کے لیے CMD استعمال کروں یا PowerShell؟
CMD مانوس Windows کمانڈز اور موجودہ بیچ فائلوں کے لیے موزوں ہے۔ PowerShell منظم سسٹم معلومات اور قابلِ نگہداشت آٹومیشن کے لیے مفید ہے۔ کام کی حمایت کرنے والا انٹرپریٹر منتخب کریں، پھر ورژن، دستیاب کمانڈز اور اجرا کا اکاؤنٹ جانچیں۔
کیا ہر ریموٹ کمپیوٹر پر sh اور ksh استعمال ہو سکتے ہیں؟
نہیں۔ شیل اور مطلوبہ ٹولز موزوں نظام پر نصب ہونے چاہئیں، اور ریموٹ رسائی کا طریقہ اس اینڈ پوائنٹ کو سہارا دے۔ اصل انٹرپریٹر راستہ جانچیں۔ ksh خصوصیات چاہنے والی اسکرپٹ کو مطابقت آزمائے بغیر sh میں نہ چلائیں۔
کیا ریموٹ ٹرمینل آؤٹ پٹ مکمل آڈٹ لاگ دیتا ہے؟
بذاتِ خود نہیں۔ آؤٹ پٹ سیشن میں مفید ہے، مگر مستقل ریکارڈ آپ کی ترتیب دی گئی لاگنگ اور تحفظ پر منحصر ہیں۔ منظور شدہ نظام میں آپریٹر، اینڈ پوائنٹ، وقت، کمانڈ یا اسکرپٹ ورژن، متعلقہ آؤٹ پٹ اور تصدیق شدہ نتیجہ محفوظ کریں۔
کیا Reset terminal کمانڈز کی تبدیلیاں واپس کرتا ہے؟
نہیں۔ یہ موجودہ شیل روک کر نیا سیشن شروع کرتا ہے۔ کمانڈ سے پہلے ہی بدلی ہوئی فائلوں، سیٹنگز یا دوسری حالت کے لیے الگ بحالی کا طریقہ درکار ہے۔