Controllo accessi alle applicazioni / Guida pratica
Come bloccare software non autorizzato sui computer
Controlla quali applicazioni possono essere eseguite dai dipendenti, riduci le installazioni non approvate e mantieni il lavoro legittimo in movimento con regole testate ed eccezioni chiare.
Un dipendente installa un convertitore PDF gratuito, un'estensione del browser o un'utilità di accesso remoto perché sembra utile. Nel momento in cui l'IT lo trova, lo strumento potrebbe aver esposto dati aziendali, introdotto malware o creato un percorso non approvato in un dispositivo aziendale. La possibilità di bloccare software non autorizzato sui computer rappresenta un controllo diretto su sicurezza, produttività, costi di licenza e responsabilità.
Per le piccole e medie imprese, l'obiettivo è garantire che gli endpoint di proprietà dell'azienda eseguano strumenti approvati con impostazioni di sicurezza note e uno scopo aziendale chiaro. Ciò richiede molto più che dire al personale di non installare software. Richiede applicazione tecnica, visibilità su ciò che è in esecuzione e un processo per l’approvazione delle eccezioni legittime.
01Identifica il software non autorizzato e il rischio che crea
Il software non autorizzato raramente arriva con un'etichetta di avviso. Può trattarsi di un'app di archiviazione cloud consumer utilizzata per condividere file con un cliente, uno strumento di registrazione dello schermo installato per la formazione, un gioco scaricato durante i tempi di inattività o una copia senza licenza di software a pagamento. Ogni caso crea un problema diverso, ma tutti riducono il controllo dell'azienda sui propri endpoint.
Le applicazioni non controllate possono contenere malware, raccogliere credenziali, trasmettere file al di fuori dello spazio di archiviazione approvato o entrare in conflitto con il software di sicurezza. Le utilità di controllo remoto meritano un'attenzione particolare perché possono consentire a un dipendente o a un soggetto esterno di accedere a una postazione di lavoro senza la supervisione dell'IT. Anche il software legittimo può creare rischi se obsoleto, configurato in modo errato o installato da una fonte non ufficiale.
È previsto anche un costo operativo. Le app non approvate consumano larghezza di banda, spazio su disco e tempo di supporto. I dipendenti possono utilizzare strumenti di messaggistica personale, condivisione di file o intelligenza artificiale per gestire le informazioni aziendali senza sapere dove sono archiviati tali dati. Mantenere registri accurati di software e licenze semplifica inoltre la risposta alle revisioni delle licenze dei fornitori.
Creare una baseline software approvata
Registra il nome dell'applicazione, l'editore, la versione supportata, il proprietario dell'azienda, la fonte approvata e i team che ne hanno bisogno. Confronta tale riferimento con gli inventari del software installato e i record di utilizzo delle applicazioni. Un'applicazione installata potrebbe essere inutilizzata; un eseguibile portatile può essere eseguito senza apparire nell'elenco dei programmi installati convenzionali. Entrambi sono rilevanti per la recensione.
Inizia con le categorie che creano la maggiore visibilità: strumenti di accesso remoto non approvati, client di sincronizzazione consumer, software senza licenza, giochi ed eseguibili sconosciuti. Conferma lo scopo commerciale prima di stabilire una regola. Un'utilità specializzata richiesta dall'ingegneria dovrebbe avere un proprietario e un ambito definiti, anziché essere trattata come un download sconosciuto.
02Limita l'installazione del software con l'accesso con privilegi minimi
Gli utenti standard non dovrebbero avere privilegi di amministratore locale sui computer aziendali a meno che il loro lavoro non li richieda veramente. I diritti amministrativi consentono agli utenti di installare molte applicazioni, modificare le impostazioni di sicurezza e indebolire le protezioni esistenti. Esamina i conti giornalieri separatamente dai conti utilizzati per l'amministrazione approvata.
Ciò non significa che l'IT debba rallentare l'attività. Stabilisci un percorso di approvazione definito per le richieste software, quindi distribuisci gli strumenti approvati attraverso il processo di installazione gestita o fornisci elevazioni temporanee e controllate quando giustificato. Il rigoroso controllo dei privilegi può frustrare il personale tecnico o i dipendenti che necessitano di software specializzato. Questi ruoli necessitano di autorizzazioni su misura e di un processo di supporto pratico.
Il blocco dell'installazione è diverso dal blocco dell'esecuzione
La rimozione dei diritti di amministratore è un punto di partenza importante, ma non è una policy applicativa completa. Alcuni software vengono installati all'interno del profilo di un utente e le applicazioni portatili possono essere eseguite senza un'installazione convenzionale. Microsoft rileva inoltre che gli utenti standard possono installare app in pacchetto nella sua guida alla pianificazione dei criteri di AppLocker. Decidi cosa può eseguire e chi può installare software.
Ad esempio, negare l'autorizzazione per installare un client di sincronizzazione file personale non rimuove una copia già presente. Controlla l'inventario del software esistente, limita l'esecuzione non approvata con il controllo appropriato e rimuovi le installazioni indesiderate attraverso il processo di amministrazione.
03Scegli le regole di inclusione nella lista consentita delle applicazioni o di blocco mirato
Nessuna singola impostazione interromperà ogni applicazione non approvata. Un programma pratico combina la prevenzione con l'individuazione. La prevenzione limita ciò che gli utenti possono installare o eseguire. Il rilevamento identifica le lacune politiche, i tentativi ripetuti e il software già presente prima dell’introduzione dei controlli.
Utilizzare una lista bloccata per specifiche applicazioni vietate
Una lista bloccata limita le applicazioni denominate lasciando disponibili altri programmi. È un punto di partenza pratico quando un team ha bisogno di strumenti diversi e l'IT ha identificato un software indesiderato specifico. Gli esempi includono utilità di accesso remoto non autorizzate, client peer-to-peer, giochi e unità cloud non approvate.
Una lista bloccata richiede una manutenzione continua. Nuove applicazioni, file rinominati, file eseguibili aggiornati e processi associati possono modificare il risultato, a seconda di come il controllo corrisponde al software. Verificare l'eseguibile effettivo e il comportamento di corrispondenza della regola anziché dare per scontato che un nome visualizzato copra tutti i componenti correlati.
Utilizzare una lista consentita per un insieme definito di strumenti di lavoro
Una lista consentita consente un insieme di applicazioni approvate e ne limita altre nell'ambito del controllo scelto. Può adattarsi a chioschi, postazioni di lavoro condivise o dipartimenti con un set stabile di strumenti aziendali. Pianificare le dipendenze come gli assistenti di accesso, i componenti di stampa, i servizi di aggiornamento e il software di accessibilità prima di applicare l'elenco.
Una lista consentita rigorosa richiede una maggiore preparazione, soprattutto per i team che utilizzano applicazioni line-of-business specializzate. Inizia con un gruppo di dispositivi ben compreso, documenta i programmi richiesti ed espandi dopo che il progetto pilota ha dimostrato che il lavoro legittimo continua. Mantenere un modo testato per ripristinare la politica precedente.
Abbina la politica alla tecnologia di applicazione
Sui dispositivi Windows gestiti, i sistemi di controllo delle applicazioni dedicati possono supportare regole basate su editori, hash di file o percorsi. Microsoft documenta App Control for Business e AppLocker come opzioni di controllo delle applicazioni Windows. Esamina i tipi di regole, i sistemi operativi e i requisiti di distribuzione supportati per lo strumento che scegli. Laddove è disponibile la modalità di controllo, esaminane i risultati prima dell'applicazione.
Le restrizioni sul tipo di file o sulla cartella richiedono particolare attenzione. Le regole per programmi di installazione, script o file nelle cartelle di download e temporanee possono influire sulle attività legittime di configurazione e manutenzione. La restrizione basata sul nome di un'applicazione desktop non equivale automaticamente alla convalida dell'editore, al controllo degli script o a una policy di sicurezza che impedisce l'esecuzione del codice.
04Controlla le estensioni del browser e le origini di download del software
Le estensioni del browser richiedono la propria criterio e verifica del browser gestito. Mantieni qui le regole eseguibili e le impostazioni dell'estensione/profilo nella base del browser; nessuno dei due configura automaticamente l'altro.
Per i browser Chrome gestiti, la guida ai criteri per app ed estensioni di Google descrive le impostazioni di autorizzazione e blocco. Applica policy agli utenti o ai browser previsti e verifica la loro copertura effettiva. Decidi anche quali browser supporta l'organizzazione; una policy in un browser gestito non configura automaticamente un altro browser.
Il filtraggio Web può ridurre i download di software indesiderati. Limita le fonti di download e i servizi che creano un rischio aziendale documentato, mantenendo disponibili i fornitori approvati e le posizioni di aggiornamento. Un team di progettazione potrebbe aver bisogno di una pagina di download del fornitore non necessaria per la contabilità.
Utilizza il blocco dei siti Web sui computer di lavoro come controllo complementare. Il blocco di un sito Web di download non impedisce l'esecuzione di un programma già presente sul dispositivo. Esamina insieme le restrizioni delle applicazioni, le policy del browser e l'accesso al sito Web senza considerarli intercambiabili.
05Blocca le applicazioni non autorizzate con Net Monitor for Employees Pro
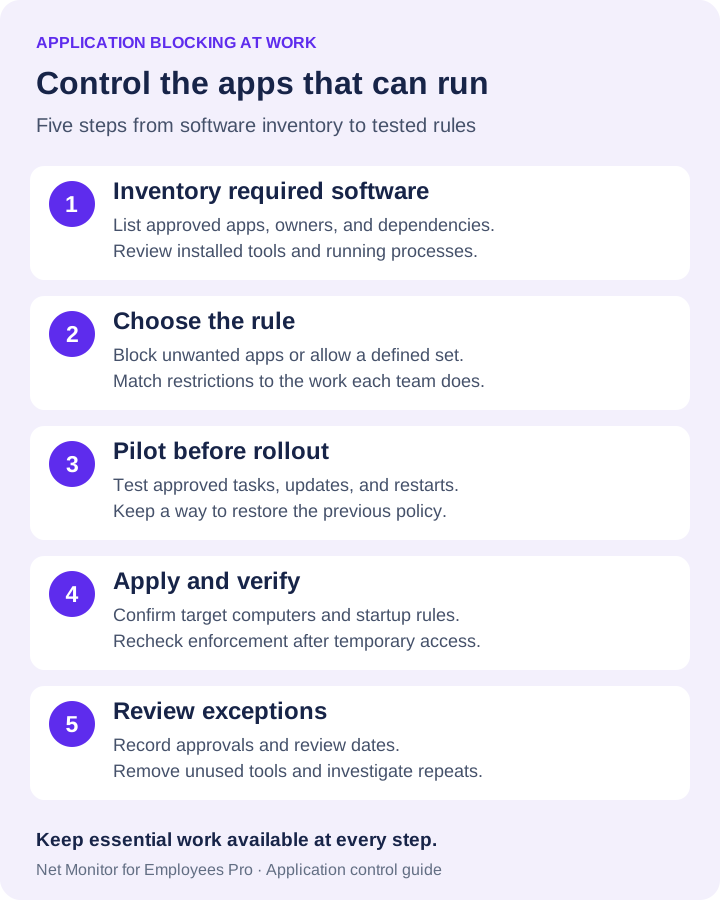
Net Monitor for Employees Pro offre agli amministratori una posizione centrale per ispezionare applicazioni e processi in esecuzione e applicare restrizioni sulle applicazioni. La guida per applicazioni e processi documenta i controlli riportati di seguito. Inizia con un computer pilota e un'applicazione di prova innocua prima di applicare una politica a un dipartimento.
- Ispeziona l'applicazione e il suo processo. La scheda Applications elenca le finestre o le attività visibili dell'applicazione. Utilizza la scheda Processes per processi in background e dettagli come il PID e la riga di comando. Conferma che l'elemento appartiene all'applicazione indesiderata prima di agire su di esso.
- Crea l'elenco appropriato. Utilizza Add to blocked/allowed list per copiare i nomi delle applicazioni dalle righe selezionate negli elenchi dei criteri. Tieni a mente le applicazioni aziendali essenziali e i componenti di supporto quando prepari una lista consentita.
- Seleziona la modalità regola. In Blocking Applications, scegli Block list per limitare le applicazioni elencate o Allow list per consentire il set elencato. La scheda fornisce anche Allow all e Block all; comprenderne l'effetto prima di applicare entrambe le modalità.
- Controlla i computer nell'ambito. Use same settings for all computers applica una policy condivisa a livello globale. Con le impostazioni condivise disattivate, i criteri possono essere caricati per il computer corrente e applicati ai computer selezionati. Conferma l'ambito prima di modificare l'accesso.
- Applica e testa le regole. Seleziona Apply settings, quindi prova ad avviare l'applicazione di prova e i programmi approvati di cui i dipendenti hanno bisogno. Controlla i processi correlati e le attività lavorative, non solo se una finestra si chiude.
- Verifica il comportamento di avvio e l'accesso temporaneo. Configura Automatically start rules quando le restrizioni devono iniziare con il computer remoto, quindi verifica dopo il riavvio. Temporary allow all disabilita l'applicazione preservando gli elenchi. Ripristina la policy prevista dopo la risoluzione dei problemi e verificala di nuovo.
La chiusura di un'app una volta non sostituisce una regola in corso
End Task chiude l'applicazione selezionata sul computer corrente; End all tasks with same name ha come destinazione l'applicazione su tutti i computer selezionati. I controlli del processo forniscono Kill process e Kill all processes with same name. Si tratta di azioni amministrative immediate. Le restrizioni persistenti sono configurate separatamente in Blocking Applications.
Prima di chiudere un'attività, considerare il lavoro non salvato e verificare i computer interessati. Le restrizioni delle applicazioni non disinstallano un programma, non lo classificano come malware né sostituiscono la protezione degli endpoint. Verifica il comportamento supportato su ogni piattaforma e configurazione che gestisci. Per l'amministrazione su Internet, seguire la guida sulla connessione remota e sulle licenze cloud.
06Monitora l'attività dell'applicazione e rispondi al software non autorizzato
Il blocco senza visibilità crea angoli ciechi. L'IT deve capire quali applicazioni vengono eseguite su ciascun endpoint e se continua a comparire software indesiderato. L'ispezione del processo è particolarmente utile per applicazioni o servizi portatili senza finestra visibile.
Utilizza il rapporto sull'utilizzo dell'applicazione e i filtri dei rapporti per rivedere l'attività registrata per computer, utente e intervallo di tempo. Combina la cronologia con la visualizzazione dello schermo live pertinente quando devi verificare lo stato corrente. Mantieni i record sull'utilizzo delle applicazioni separati dagli eventi di installazione e dai registri di avvio bloccato: consulta il sistema operativo o lo strumento di applicazione per tali record, quando disponibili.
Il monitoraggio dovrebbe essere legato a regole aziendali scritte e applicato in modo coerente. I dipendenti devono comprendere che i dispositivi aziendali sono risorse gestite, quale attività viene registrata e come è possibile richiedere un'eccezione. Limitare l'accesso ai record delle attività al personale che ne ha bisogno per l'attività definita.
Investigare prima di decidere una risposta
Non considerare ogni scoperta come un evento disciplinare. Innanzitutto, determinare cos'è il software, chi lo ha installato e dove i registri lo stabiliscono, quali autorizzazioni ha e se ha avuto accesso o trasmesso dati aziendali. Un'app calcolatrice presenta diverse domande da uno strumento desktop remoto, un gestore di credenziali, un client di sincronizzazione cloud o un eseguibile sconosciuto.
Per il software potenzialmente pericoloso, seguire la procedura di risposta agli incidenti dell'organizzazione. Ciò può includere l'isolamento dell'endpoint, la conservazione dei record rilevanti prima delle modifiche, la rimozione del programma, la modifica delle credenziali esposte e la scansione dei componenti correlati. Controlla se la stessa applicazione appare su altri dispositivi; un programma di installazione potrebbe essere stato condiviso in un reparto.
Per violazioni a rischio inferiore, rimuovere il software tramite il processo di amministrazione approvato, documentare l'incidente e spiegare l'alternativa approvata. Violazioni ripetute richiedono una revisione delle autorizzazioni, della formazione e delle circostanze. L'applicazione coerente è importante: se il software non autorizzato viene regolarmente ignorato su alcuni dispositivi, la policy diventa difficile da mantenere.
07Crea un processo di approvazione del software che i dipendenti utilizzeranno
I dipendenti ignorano la policy quando per ottenere il software approvato ci vogliono giorni e hanno bisogno di una soluzione adesso. Un processo di richiesta breve e prevedibile riduce tale pressione. Richiedere al richiedente di identificare il software, il suo scopo commerciale, il fornitore, i dati a cui accederà e l'urgenza della richiesta.
L'IT può quindi valutare se l'applicazione è legittima, autorizzata, compatibile con i sistemi esistenti e accettabile per i dati coinvolti. Ove possibile, offrire un'alternativa approvata. Se un team richiede uno strumento pubblico di condivisione file, indirizzalo alla piattaforma di archiviazione aziendale invece di emettere un vago rifiuto.
Imposta obiettivi di risposta per richieste ordinarie e urgenti. Non tutti gli strumenti meritano l'approvazione immediata, ma i dipendenti devono sapere che un'esigenza aziendale legittima verrà esaminata. Un rapido processo di approvazione semplifica il mantenimento del blocco rigoroso.
- Mantieni le eccezioni specifiche. Registra la domanda, il team richiedente, i computer interessati, il proprietario dell'azienda e la persona che approva.
- Imposta una data di revisione o di scadenza. Uno strumento di progetto temporaneo non dovrebbe diventare un'eccezione permanente e senza proprietario.
- Registra la modifica della policy. Annota quale regola o elenco è stato modificato e come ripristinare la configurazione precedente.
Conservare questo record di approvazione nel processo di supporto o di gestione delle modifiche. Una lista consentita del software e un controllo di bypass temporaneo non forniscono di per sé un flusso di lavoro di approvazione.
08Testa l'implementazione e misura se i controlli funzionano
Un programma di blocco dovrebbe migliorare nel tempo. Esamina i tentativi di avvio o installazione bloccati laddove il controllo pertinente li registra, l'utilizzo ripetuto di applicazioni non autorizzate, le richieste di eccezione, i tempi di approvazione e il lavoro legittimo interrotto da una regola. Queste misure mostrano se le politiche sono troppo flessibili, troppo restrittive o poco chiare.
Per il progetto pilota, testare un'applicazione vietata, applicazioni approvate, processi di supporto, un normale aggiornamento software e un riavvio. Includere account dei dipendenti rappresentativi e configurazioni dei dispositivi. Per i laptop remoti, verificare la policy nelle condizioni di connessione effettivamente utilizzate dai dipendenti.
Esaminare inoltre l'inventario del software approvato a intervalli regolari. Rimuovi le applicazioni che non sono più necessarie, applica patch a quelle rimanenti e verifica che le licenze corrispondano all'uso effettivo. Ogni applicazione inutilizzata aggiunge un'altra potenziale superficie di attacco e un obbligo di supporto.
Inizia con le categorie di dispositivi e software che creano la maggiore esposizione, quindi espandi in base ai risultati verificati. Policy chiare, privilegi limitati, controlli applicativi testati e utili registrazioni delle attività aiutano a mantenere i computer aziendali concentrati sul lavoro aziendale.
Verifiche di accettazione delle regole dell'applicazione
- Copie installate, portatili e del profilo utente: testare ogni percorso di lancio pertinente con un account dipendente standard.
- Processi e aggiornamenti dell'helper: conferma dell'accesso, della stampa, dell'accessibilità e del successivo aggiornamento software approvato continuano a funzionare.
- Riavvio e ripristino: verificare che le regole previste riprendano, testare l'eccezione temporanea documentata, quindi ripristinare e ricontrollare l'applicazione.
Per ogni test, registrare l'eseguibile, il computer, l'account, il risultato previsto, il risultato effettivo, il proprietario della policy e il rollback. Una singola finestra chiusa non è la prova che ogni rotta di lancio sia controllata.
09Domande sul blocco del software non autorizzato sui computer
Come posso impedire ai dipendenti di installare software non approvato?
Rimuovere i diritti di amministratore non necessari e fornire una richiesta software approvata e un processo di distribuzione. Configura inoltre i criteri dell'applicazione e del browser per il tuo ambiente. Le autorizzazioni di installazione da sole non coprono ogni applicazione, estensione o programma portatile a livello di utente.
Posso consentire solo applicazioni approvate su un computer di lavoro?
Sì, con una lista consentita supportata dallo strumento di controllo delle applicazioni prescelto. Net Monitor for Employees Pro include una modalità Allow list in Blocking Applications. Testare i programmi di supporto richiesti e il lavoro quotidiano prima di applicare un elenco restrittivo in generale.
Il blocco di un'applicazione la disinstalla?
No. Una restrizione controlla l'utilizzo dell'applicazione nell'ambito della sua regola. La rimozione del software installato è un'azione amministrativa separata. Dopo la rimozione, controlla che la regola riguardi ancora eventuali copie rimanenti o reintrodotte.
Le applicazioni portatili possono essere eseguite senza diritti di amministratore?
Alcuni possono. Esaminare i processi in esecuzione e utilizzare controlli di esecuzione appropriati insieme alle restrizioni di installazione. Testare l'applicazione specifica e la policy del dispositivo; non dare per scontato che l'assenza di un installatore renda il programma approvato.