Rischio interno / Guida pratica
Software di monitoraggio delle minacce interne: guida alla valutazione dei rischi
Utilizzare il software di monitoraggio delle minacce interne per esaminare attività insolite, testare spiegazioni legittime e identificare le prove necessarie prima di sollevare una preoccupazione.
Il software di monitoraggio delle minacce interne aiuta a indagare sull'uso improprio dell'accesso legittimo, sia intenzionale che accidentale. Una visita a un servizio cloud personale è un indizio; non è una prova che i dati aziendali abbiano lasciato il dispositivo. Una revisione efficace collega l'attività dell'utente con prove sullo schermo e registrazioni di audit indipendenti prima di decidere cosa preservare o limitare.
I sistemi più utili fanno molto di più che contare i minuti attivi o produrre un vago punteggio di produttività. Mostrano cosa è successo su un computer aziendale, quando è successo e quale utente è stato coinvolto. Offrono inoltre agli amministratori la possibilità di interrompere le attività rischiose sull'endpoint invece di attendere un rapporto sull'incidente.
01Prove che il monitoraggio delle minacce interne può fornire
Una minaccia interna può essere intenzionale, imprudente o semplicemente il risultato di controlli inadeguati. Un lavoratore potrebbe tentare di rubare dati, ma potrebbe anche riutilizzare una password debole, installare uno strumento non approvato, copiare file su un dispositivo USB o inviare informazioni sensibili tramite un account personale. Il risultato può essere lo stesso: perdita di dati, operazioni interrotte, esposizione alla conformità e indagini costose.
Un software di monitoraggio efficace crea un record affidabile delle attività sugli endpoint di proprietà dell'azienda. Per un'azienda di piccole o medie dimensioni, tale registro dovrebbe essere abbastanza pratico da poter essere utilizzato ogni giorno, non sepolto in un dashboard di sicurezza che richiede l'interpretazione di uno specialista.
02Osserva il comportamento, non solo i singoli eventi
Una visita insolita al sito Web non significa automaticamente che un dipendente rappresenta una minaccia. Un utile programma di rischio interno cerca modelli: attività in conflitto con il ruolo dell’utente, l’ora del giorno, il normale carico di lavoro o la politica aziendale.
Ad esempio, un dipendente della contabilità può avere un motivo legittimo per utilizzare un portale bancario, ma non per installare un'utilità di accesso remoto o accedere ripetutamente a servizi di condivisione di file non approvati dall'azienda. Un rappresentante di vendita potrebbe aver bisogno dei record dei clienti, ma i trasferimenti di file di grandi dimensioni dopo l'orario di lavoro o la copia ripetuta dei contatti prima della partenza meritano una revisione.
I dati di monitoraggio forniscono ai manager un punto di partenza concreto. Invece di affrontare un dipendente sulla base di sospetti, possono esaminare il registro delle attività, confermare la portata del problema e intraprendere il passo successivo appropriato. Potrebbe trattarsi di una conversazione di coaching, di una modifica di autorizzazione, di un'indagine formale o di una restrizione di accesso immediata.
Segnali chiave che richiedono una revisione
Gli avvisi e i report più preziosi si concentrano sul comportamento che crea rischi aziendali misurabili. Esempi comuni includono:
- Accesso ripetuto a posta elettronica personale, archiviazione cloud consumer, strumenti di trasferimento file anonimi o servizi di messaggistica non approvati
- Installazione o esecuzione di software non autorizzato, in particolare strumenti di controllo remoto, proxy, crittografia o condivisione dati
- Copia, spostamento, eliminazione o trasferimento insolito di file aziendali
- Tentativi di visitare siti Web bloccati, aggirare le restrizioni Web o disattivare software di sicurezza e monitoraggio
- Tempo di inattività prolungato, utilizzo persistente di applicazioni non lavorative o attività non coerente con i compiti assegnati
- Accesso e attività desktop in orari insoliti, soprattutto se associati a file sensibili o accesso al sistema
Il contesto è importante. Uno sviluppatore può legittimamente eseguire strumenti che sarebbero insoliti sul computer di un receptionist. Un dipendente remoto che lavora in diversi fusi orari può essere attivo al di fuori dell'orario di ufficio standard. Configura report e rivedi le procedure relative ai ruoli lavorativi, al software approvato e alle effettive esigenze operative.
Un foglio di lavoro di triage manuale per tre segnali di pericolo
Questi sono scenari di revisione, non affermazioni di rilevamento automatico. Assegna un revisore, registra la fonte e l'ora e verifica prima una spiegazione legittima.
- Visita insolita al cloud storage: potrebbe trattarsi di uno scambio di clienti approvato. Il titolare dei dati verifica l'autorizzazione; la sicurezza controlla i record di destinazione disponibili se i file sensibili potrebbero essere stati spostati.
- Processo di accesso remoto non approvato: potrebbe appartenere a una sessione di supporto IT. L'IT verifica l'eseguibile, il ticket, l'account e la sessione. Inoltrare una connessione attiva inspiegabile attraverso la procedura dell'incidente.
- Attività fuori orario: potrebbe riflettere un fuso orario o una manutenzione diversa. Il manager conferma il programma; L'IT controlla l'account/sessione. Il solo tempo non è prova di furto.
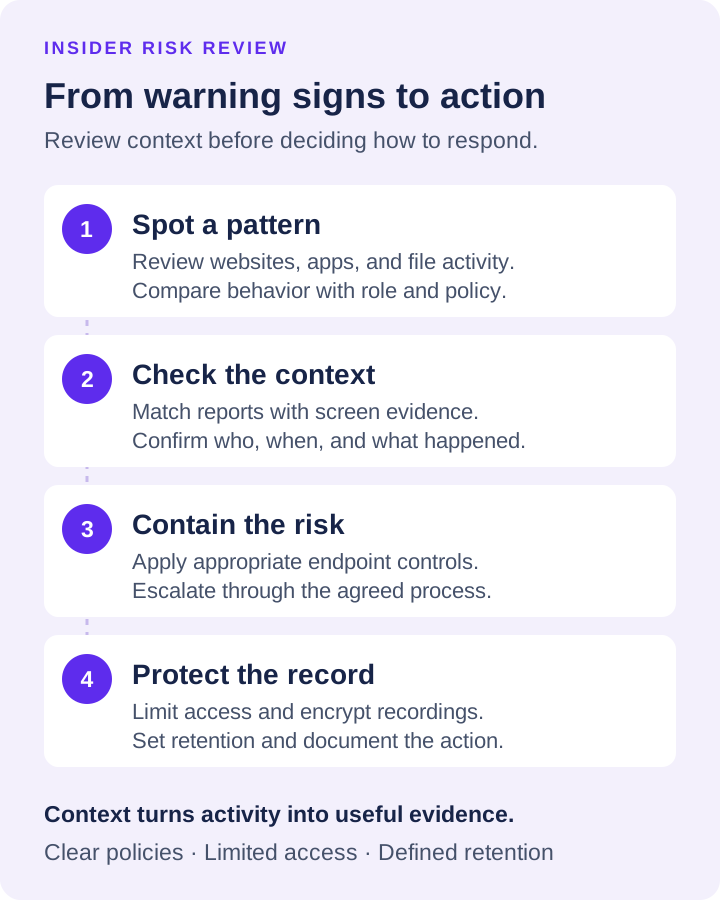
Considerare l'uso improprio accidentale, l'uso improprio intenzionale e la compromissione dell'account come ipotesi diverse. Registra cosa confermerebbe o smentirebbe ciascuno. Chiudere un problema quando la spiegazione è supportata; preservare l’incertezza quando i dati necessari non sono disponibili.
03Il monitoraggio deve portare all'azione
La visibilità senza controllo lascia che gli amministratori reagiscano dopo che si verifica un problema. Il più potente software di monitoraggio delle minacce interne combina la raccolta di prove con strumenti di amministrazione degli endpoint che consentono all'IT di agire immediatamente.
Il contenimento dovrebbe seguire il piano dell'incidente. Utilizza i controlli del sito web con elenchi di URL o parole chiave approvati oppure limita un'applicazione non approvata. Coordinare le restrizioni dell'account con l'amministratore del sistema di identità. Conserva le prove rilevanti prima di cambiamenti dirompenti, ove possibile, e registra chi ha autorizzato ciascuna azione. Non dare per scontato che il monitoraggio classifichi automaticamente i siti o isoli un dispositivo dalla rete.
Queste azioni riducono il tempo tra il rilevamento e il contenimento. Ciò è importante quando i dati possono essere copiati in pochi minuti. Riduce inoltre il lavoro amministrativo di routine. Invece di recarsi alla scrivania o chiedere a un dipendente remoto di risolvere un problema, l'IT può gestire direttamente l'endpoint.
Net Monitor for Employees Pro supporta questo modello operativo combinando visualizzazione di schermate live, registrazione audio e desktop, registri delle attività, reporting, restrizioni di siti Web e applicazioni e controlli di computer remoti in un unico sistema incentrato sull'amministratore. Per un team distribuito, ciò significa che lo stesso livello di supervisione può estendersi oltre la rete dell'ufficio fino ai dispositivi remoti gestiti.
04Verifica un segnale prima dell'escalation
Utilizza il registro delle prove documentate per la documentazione dei casi, i controlli di prevenzione della violazione dei dati per percorsi di condivisione non sicuri e una politica di monitoraggio chiara per i limiti di revisione. Il compito di questa guida è decidere quale segnale garantisce quale verifica.
Crea una sequenza temporale per utente, computer e ora. Un registro del sito Web stabilisce una visita; una registrazione può mostrare un file selezionato o una finestra di caricamento. Conferma il completamento e l'ambito utilizzando il registro di controllo del servizio cloud o il controllo dei file configurato separatamente. Mantenere distinti i fatti verificati, le prove mancanti e le ipotesi nel registro dell'incidente.
Proteggi i record stessi. Limita l'accesso dell'amministratore, utilizza la crittografia appropriata ove disponibile, imposta periodi di conservazione e rimuovi le registrazioni che non servono più a scopi aziendali legittimi. Il monitoraggio dei dati può aiutare a difendere l'azienda, ma richiede anche una gestione disciplinata.
05Imposta regole chiare prima di monitorare
Il monitoraggio dei dipendenti funziona meglio quando fa parte di un processo di gestione documentato. I dipendenti devono comprendere che i computer e gli account di proprietà dell'azienda sono destinati a uso aziendale, che l'attività può essere monitorata e che le attività vietate hanno delle conseguenze. I requisiti variano in base allo stato, al settore, al contratto collettivo di lavoro e alla sede dei dipendenti, pertanto le aziende dovrebbero chiedere a un consulente di rivedere le proprie politiche prima dell'implementazione.
Evitare di trattare ogni dipendente come obiettivo di indagine. Utilizzare il monitoraggio in modo proporzionale. Fornisci ai manager l'accesso ai report di cui hanno bisogno per i loro team, riserva i record sensibili al personale autorizzato e indaga sulle eccezioni sulla base delle prove. La raccolta eccessiva crea oneri amministrativi e può distrarre dai rischi reali.
06Inizia con i computer che contano di più
Non è necessario che una distribuzione completa inizi su ogni dispositivo. Inizia con endpoint che gestiscono dati dei clienti, informazioni finanziarie, proprietà intellettuale, credenziali amministrative o sistemi operativi di alto valore. Stabilisci applicazioni e siti Web approvati, configura i report che i manager esamineranno effettivamente e testa il processo di risposta in caso di violazione delle policy.
Quindi espandi la copertura al personale remoto e ibrido, dove la visibilità diretta è spesso più debole. Una prova pratica è il modo più rapido per determinare se visualizzazioni di schermate, registrazioni, report e controlli remoti si adattano al modo in cui lavorano i tuoi manager e il personale IT. Scarica la prova gratuita, testala rispetto a flussi di lavoro reali e assicurati che le prove siano sufficientemente chiare da supportare una decisione quando è importante.
L'obiettivo non è guardare ogni secondo di ogni giorno. Si tratta di responsabilizzare i computer aziendali, fornire ai manager fatti anziché supposizioni e garantire che le attività rischiose possano essere fermate prima che diventino un costoso problema aziendale.