Politica di monitoraggio del posto di lavoro / Guida pratica
Politica di sorveglianza sul posto di lavoro: una lista di controllo pratica
Costruire una policy di sorveglianza sul posto di lavoro che copra scopo, dispositivi, dati raccolti, accesso, conservazione, notifica e verifica che le impostazioni tecniche corrispondano alla policy.
Un manager scopre che un dipendente remoto ha trascorso ore su siti di streaming. L'IT trova software di accesso remoto non approvato su un laptop aziendale. Un file cliente viene copiato su un account cloud personale. Senza una chiara politica di sorveglianza sul posto di lavoro, questi incidenti diventano discussioni sulle aspettative invece che decisioni supportate dai fatti.
Gli strumenti di monitoraggio forniscono visibilità. La policy determina quando viene utilizzata tale visibilità, cosa viene raccolto, chi può accedervi e come l'azienda agirà in base a ciò che trova. Per le organizzazioni di piccole e medie dimensioni, questa distinzione è importante. Una vaga affermazione secondo cui i dipendenti "possono essere monitorati" non fornisce ai manager uno standard operativo pratico né fornisce una base affidabile per le decisioni quando si presenta un problema di produttività, sicurezza o disciplinare.
01Che cosa deve fare una politica di sorveglianza sul posto di lavoro
Una politica di sorveglianza sul posto di lavoro praticabile ha due compiti: proteggere le risorse aziendali e stabilire limiti che i dipendenti possano comprendere. Spiegare quali dispositivi, reti, account e dati aziendali di proprietà dell'azienda vengono forniti per scopi lavorativi e quali monitoraggio, registrazione, restrizioni o revisioni si applicano. Collega ciascuna pratica a uno scopo operativo, di sicurezza, di conformità o investigativo definito. Possedere un dispositivo non giustifica di per sé una sorveglianza illimitata.
La politica dovrebbe anche eliminare l'incertezza. I dipendenti devono sapere se l'azienda registra l'attività dello schermo, tiene traccia di siti Web e applicazioni, acquisisce sequenze di tasti, registra l'attività dei file, registra audio o monitora i dispositivi utilizzati fuori dall'ufficio. Se una capacità viene implementata, ditelo chiaramente. Presupposti nascosti creano controversie evitabili e indeboliscono il riconoscimento dei dipendenti.
Questo non è un invito a raccogliere ogni possibile punto dati solo perché il software lo rende disponibile. Il giusto livello di monitoraggio dipende dal ruolo, dalla sensibilità dei dati, dal modello di proprietà del dispositivo e dal rischio aziendale. Una workstation finanziaria che gestisce i dati delle buste paga può garantire controlli più rigorosi rispetto a un computer condiviso in una sala conferenze. Un laptop aziendale utilizzato da un ufficio domestico richiede limiti diversi rispetto a un dispositivo di proprietà personale registrato per l'accesso limitato.
02Definisci i dispositivi, le persone e le ore coperte
Inizia con i beni e le attività coperti dalla polizza. Sii specifico riguardo ai computer di proprietà dell'azienda, ai dispositivi mobili, ai server, agli account e-mail, alle piattaforme di collaborazione, alle connessioni VPN, alle applicazioni cloud, ai supporti rimovibili e alle reti aziendali. Se l'azienda consente dispositivi personali, definisci se il monitoraggio si applica solo all'interno di un profilo di lavoro gestito, desktop virtuale o applicazione aziendale approvata. Nomina anche i gruppi di dipendenti e le sedi coperte. Conferma che la tua configurazione tecnica può far rispettare il limite che descrivi; una promessa di profilo di lavoro non è utile se il software cattura l'intero dispositivo personale.
Una sana politica dovrebbe distinguere l'attività commerciale dallo spazio personale. Ad esempio, l'azienda può dichiarare che il monitoraggio avvenga sulle apparecchiature e sui sistemi aziendali, anche quando utilizzati da remoto, evitando la sorveglianza di dispositivi personali o account personali al di fuori degli ambienti di lavoro approvati. Rendi esplicito il confine nella policy e verificalo nella distribuzione effettiva.
Dovrebbe riguardare anche l'utilizzo fuori orario. Se ai dipendenti è consentito utilizzare personalmente i laptop aziendali, indicare se il monitoraggio continua durante tale utilizzo e se devono aspettarsi che l'attività personale sul dispositivo sia visibile. Molte organizzazioni riducono i rischi limitando l'uso personale delle apparecchiature aziendali invece di cercare di separare l'attività aziendale da quella privata a posteriori. Un avviso che informa che l'attività personale potrebbe essere visibile non rende ogni raccolta appropriata. Imposta e testa i periodi di monitoraggio consentiti, incluso cosa succede quando un dispositivo si riconnette o un dipendente lavora in un turno diverso.
03Indica esattamente cosa raccoglie il monitoraggio dei dipendenti
Non seppellire le pratiche di riscossione nel linguaggio giuridico ampio. Identifica le categorie di informazioni effettivamente raccolte dai tuoi sistemi distribuiti, come immagini o registrazioni dello schermo, applicazioni attive, siti Web visitati, attività di ricerca, trasferimenti di file, orari di accesso e disconnessione, attività di processo, connessioni di dispositivi ed eventi di sicurezza. Descrivi se ciascuna categoria viene raccolta continuamente, secondo una pianificazione o solo dopo un'azione autorizzata. Distingue la visualizzazione dal vivo dalle registrazioni archiviate e comunica ai dipendenti se le informazioni vengono raccolte mentre lavorano in remoto.
La registrazione audio, l'uso della webcam e la registrazione dei tasti meritano un esame separato perché possono acquisire conversazioni private, credenziali e altre informazioni sensibili. Valutare se un metodo meno invasivo raggiungerebbe lo stesso scopo. Abilitare una funzionalità solo quando il suo utilizzo ha una giustificazione documentata, un accesso strettamente controllato e la revisione legale, l'avviso e le autorizzazioni necessarie. Elencare una funzionalità in una policy non è un'autorizzazione sufficiente per utilizzarla.
La policy dovrebbe chiarire che l'azienda può bloccare siti web, applicazioni, dispositivi di archiviazione esterni, software non autorizzati o funzioni non sicure del dispositivo. Il monitoraggio senza applicazione delle norme lascia i manager a guardare lo stesso problema ripetersi. Se i social media, i siti di gioco, l'archiviazione nel cloud non autorizzata o gli strumenti di controllo remoto creano un rischio, definisci chi può approvare le restrizioni, i dispositivi interessati e in che modo i dipendenti richiedono un'eccezione per il lavoro legittimo.
Controlla le impostazioni Desktop Recorder separatamente dalle impostazioni di reporting. Una pianificazione della registrazione dello schermo non stabilisce di per sé il periodo di raccolta dei report relativi a siti Web, applicazioni o sequenze di tasti. Per le restrizioni sui dispositivi, la guida Strumenti e restrizioni spiega la differenza tra azioni immediate su computer selezionati e restrizioni persistenti che si applicano a livello globale ai computer dei dipendenti.
04Imposta uno scopo aziendale per ogni controllo
I dipendenti sono più propensi a seguire una politica che collega la sorveglianza alle reali esigenze aziendali. Dichiara il risultato previsto: verificare l'attività lavorativa, proteggere i dati riservati, rilevare software non autorizzato, indagare sugli incidenti, applicare regole di utilizzo accettabile e conservare un registro quando è necessaria un'azione di gestione.
Questo scopo dovrebbe guidare la distribuzione. La visualizzazione dello schermo in diretta può aiutare un manager a supportare un nuovo dipendente, confermare che una postazione di lavoro remota funziona o indagare su una sospetta violazione delle norme. I report di siti Web e applicazioni possono identificare modelli che giustificano una revisione della navigazione non lavorativa, del software non approvato o di un collo di bottiglia del flusso di lavoro. Laddove i tuoi sistemi di sicurezza li raccolgono, i registri di accesso ai file e di processo possono aiutare a indagare sugli spostamenti al di fuori dei sistemi approvati. I record delle attività aggiungono contesto; non dimostrano automaticamente un furto di tempo o un trasferimento di file.
Evita di fare del reporting sulla produttività l'unico obiettivo. Una persona può apparire attiva mentre produce un lavoro scadente e qualcuno può mostrare meno attività sulla tastiera mentre risolve un cliente complesso o un problema tecnico. I report dovrebbero informare il giudizio del management, non sostituirlo. Esamina il ruolo del dipendente, il carico di lavoro assegnato, le scadenze, la qualità dei risultati e le aspettative documentate prima di trattare i dati sull'attività come prova di scarse prestazioni.
Ad esempio, se il problema riguarda un software di condivisione file non autorizzato, iniziare identificando l'applicazione, valutandone l'uso aziendale e applicando una regola applicativa approvata. L'acquisizione continua dell'audio raccoglierebbe informazioni diverse e molto più intrusive e non costituirebbe un sostituto proporzionato dell'attività di controllo dell'applicazione. Documenta il motivo di ogni scelta di raccolta prima del lancio.
05Controlla l'accesso, la conservazione e l'archiviazione dei record
I registri di sorveglianza sono informazioni aziendali sensibili. Una policy dovrebbe nominare i ruoli autorizzati a visualizzare schermate live, rivedere le registrazioni, esportare report, modificare le impostazioni di monitoraggio e approvare le indagini. Nella maggior parte delle piccole imprese, tale gruppo dovrebbe essere limitato agli amministratori IT designati, al personale di sicurezza, ai dirigenti operativi senior e ai manager con una necessità documentata di sapere.
Limitare l'accesso in base al ruolo aiuta a prevenire la navigazione casuale e riduce la possibilità che il monitoraggio dei dati diventi un problema di privacy interna. Richiedere agli amministratori di utilizzare account individuali, proteggere le credenziali e mantenere una traccia di controllo delle azioni amministrative, ove possibile. I manager non dovrebbero essere in grado di esaminare i dati dei dipendenti semplicemente per curiosità. Associa queste responsabilità alle autorizzazioni disponibili nello strumento di monitoraggio, nelle workstation degli amministratori e nel sistema di storage. Se l'approvazione o il controllo di audit desiderati non sono integrati nello strumento, documentare il processo separato che lo fornisce.
Anche le regole di conservazione sono importanti. Stabilisci un periodo giustificato per ciascun tipo di record, in base al suo scopo e ai requisiti applicabili, anziché conservare tutto nel caso in cui diventi utile. Non conservare tutto per sempre. Una conservazione più lunga aumenta i costi di archiviazione, amplia l’impatto di una violazione e rende più difficile la gestione dei record. Imposta periodi di conservazione diversi per report di attività di routine, avvisi di sicurezza e prove conservate per un'indagine attiva o una conservazione per motivi giudiziari.
Per i team distribuiti, determinare dove vengono archiviati le registrazioni e i report e chi controlla tale archiviazione. Utilizza repository approvati con autorizzazioni definite anziché consentire copie incontrollate sui desktop degli amministratori. Le organizzazioni che utilizzano l'archiviazione sul cloud devono documentare le destinazioni di archiviazione approvate, i requisiti di crittografia e le procedure di eliminazione.
In Net Monitor for Employees Pro, verifica la conservazione delle registrazioni e la conservazione dei report separatamente, comprese le copie conservate sui computer dei dipendenti, nell'archivio della console e in qualsiasi destinazione esterna approvata. La crittografia della registrazione è configurata indipendentemente dalla posizione di archiviazione; non dare per scontato che crittografi ogni rapporto di attività o file esportato. Assegna a qualcuno il compito di testare l'eliminazione, proteggere i backup chiave e gestire le prove degli incidenti conservate.
06Rendere operativi gli avvisi e i riconoscimenti ai dipendenti
Consegna ai dipendenti la policy prima che inizi il monitoraggio, durante l'onboarding e ogni volta che la policy cambia sostanzialmente. Ove opportuno o richiesto, ottenere una conferma firmata o elettronica che confermi che il dipendente ha ricevuto la politica, comprende che i sistemi aziendali possono essere monitorati e accetta di seguire i requisiti di utilizzo accettabile.
Una conferma può documentare la ricezione e contribuire a ridurre l'ambiguità. Non equivale al consenso liberamente espresso, non rinuncia ai diritti dei dipendenti e non rende ammissibile una pratica di monitoraggio altrimenti illegale. Per i dipendenti remoti, includere informazioni coerenti negli accordi di lavoro remoto e nei moduli di assegnazione dei dispositivi. Conserva la versione della policy, la data di consegna e il record di conferma e fornisci ai dipendenti un contatto per domande, richieste di accesso o dubbi.
Le norme federali, statali e locali degli Stati Uniti possono influenzare le pratiche di monitoraggio, in particolare per la registrazione audio, le comunicazioni elettroniche, i dati biometrici, i requisiti di notifica e i dipendenti che si trovano in stati diversi dalla sede centrale dell'azienda. Accordi sindacali, contratti con i clienti e normative specifiche del settore possono aggiungere ulteriori restrizioni. Chiedere a consulenti qualificati per l'occupazione e la privacy di rivedere la politica e la configurazione pianificata prima della distribuzione, in particolare se il monitoraggio include audio, sequenze di tasti, dispositivi personali o dipendenti in più giurisdizioni. Questa guida fornisce un quadro operativo, non una politica legale specifica per giurisdizione.
Controlla le regole in cui lavorano i dipendenti
I requisiti variano. Ad esempio, la legge sugli avvisi di monitoraggio elettronico di New York impone ai datori di lavoro privati coperti con sede di attività nello stato di fornire ai dipendenti interessati un preavviso scritto al momento dell'assunzione, ottenere il riconoscimento e pubblicare un avviso per il monitoraggio coperto. La sua portata e le sue eccezioni contano; non trattare questo esempio come una regola nazionale.
Per le implementazioni nel Regno Unito, la guida dell'ICO sul monitoraggio dei lavoratori affronta i fondamenti legali, la trasparenza, la necessità e la proporzionalità e spiega perché il consenso è solitamente inappropriato in un rapporto di lavoro. L’ICO attualmente contrassegna questa guida come in corso di revisione a seguito di modifiche legislative. Verifica i requisiti attuali con i tuoi consulenti prima di finalizzare la politica e la configurazione.
07Trasforma la policy in un processo di gestione ripetibile
Una policy fallisce quando è inserita nel manuale del dipendente mentre il monitoraggio è configurato in modo incoerente. Stabilire un processo semplice per la revisione e l'escalation di routine. I manager dovrebbero utilizzare rapporti regolari per identificare modelli, non per reagire a un orario insolito. L'IT dovrebbe indagare sugli indicatori di sicurezza, sulle applicazioni non autorizzate e sui movimenti di file sospetti. I risultati più gravi devono essere documentati, conservati e indirizzati al manager appropriato, al responsabile delle risorse umane, al responsabile della sicurezza o al consulente legale. Registrare il motivo di una revisione, l'ambito approvato, il revisore e il risultato. Offri al dipendente un'opportunità adeguata per spiegare l'attività prima di trarre una conclusione sulla performance.
Utilizzare un'azione graduale quando il problema è un uso improprio ordinario piuttosto che una condotta scorretta deliberata. Un primo esempio di navigazione eccessiva non lavorativa può richiedere coaching e un promemoria della politica. Un comportamento ripetuto può giustificare restrizioni più severe o una disciplina formale. Prove credibili di furto di dati, condivisione di credenziali, installazione di malware o eliminazione intenzionale di record richiedono una risposta di sicurezza più rapida.
La policy assegna autorità e limiti di revisione. Utilizza l'esempio di documentazione dell'incidente per l'attività separata di registrare osservazioni, spiegazioni dei dipendenti e risultati.
Rivedere la politica almeno una volta all'anno e dopo qualsiasi cambiamento importante nelle pratiche di lavoro remoto, nella proprietà dei dispositivi, negli incidenti di sicurezza o nella tecnologia di monitoraggio. La polizza migliore non è quella più lunga. È quello che i manager possono applicare in modo coerente, che i dipendenti possono comprendere e che l'IT può applicare senza creare nuovi rischi. Assegnare un proprietario e una data di revisione. Ricontrolla le impostazioni e la dicitura ogni volta che viene abilitata una nuova funzionalità o viene aggiunto un nuovo gruppo di dipendenti.
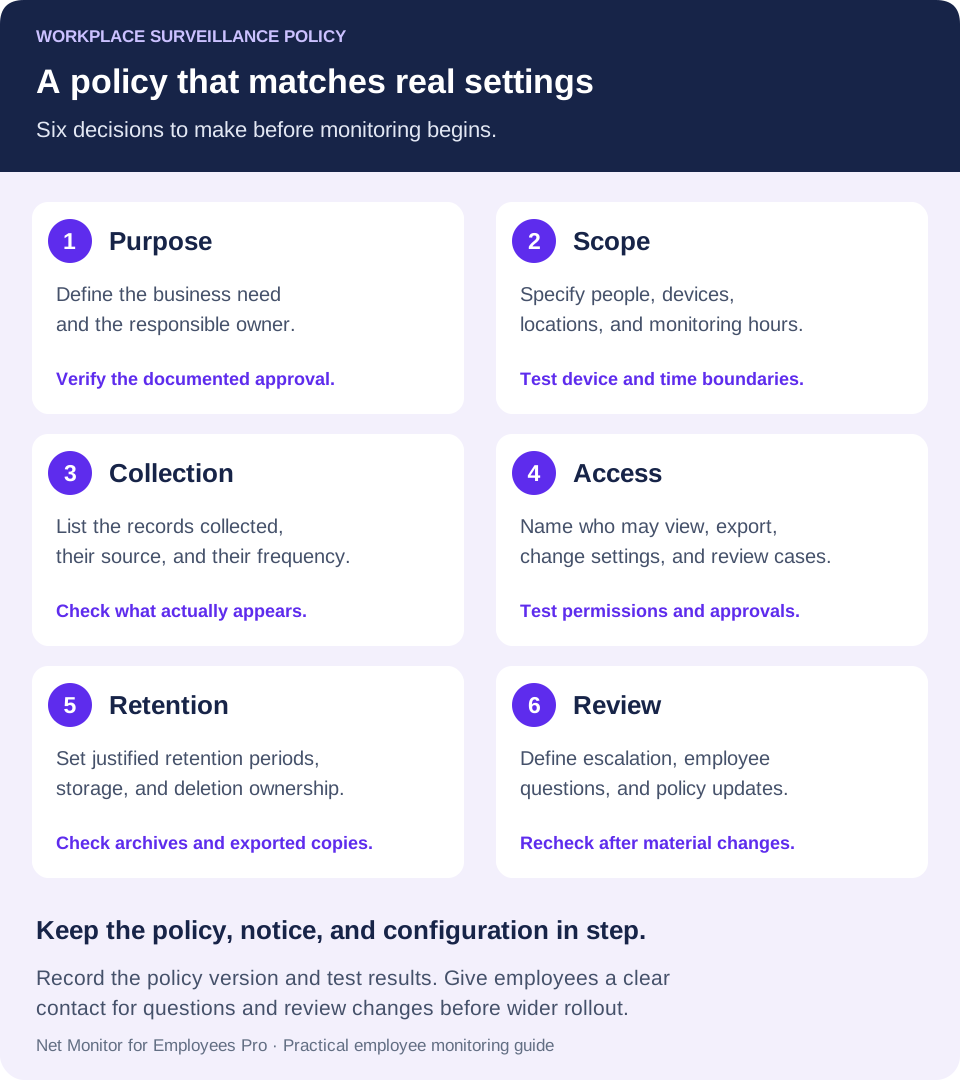
08Elenco di controllo delle politiche di sorveglianza sul posto di lavoro prima dell'implementazione
Utilizza questo schema per rivedere la bozza con l'IT, le risorse umane e le persone responsabili dei requisiti relativi alla privacy e all'occupazione. Sostituisci le promesse generali con decisioni che il tuo team può verificare:
- Scopo e proprietà: indica il problema aziendale, il proprietario della politica, l'approvatore, la data di entrata in vigore e la data di revisione successiva.
- Copertura e limiti: elenca gruppi di dipendenti, sedi, dispositivi gestiti, accesso remoto, esclusioni di dispositivi personali e periodi di monitoraggio.
- Raccolta e restrizioni: identifica ciascuna categoria di dati abilitata, la sua frequenza, il sistema che la raccoglie e qualsiasi regola di sito Web, applicazione o dispositivo.
- Avviso e domande: specifica quando e come i dipendenti ricevono la politica, come viene registrata la ricezione e dove vanno rivolte domande o dubbi.
- Accesso autorizzato: identifica chi può visualizzare, esportare, modificare le impostazioni o approvare un'indagine e come le sue azioni sono documentate.
- Conservazione e protezione: imposta periodi giustificati, archiviazione approvata, controlli di accesso, responsabilità di eliminazione e un processo per preservare i record degli incidenti rilevanti.
- Revisione e risposta: definisce l'escalation, le spiegazioni dei dipendenti, le approvazioni delle eccezioni e il follow-up proporzionato.
Esegui un piccolo controllo tra policy e impostazioni
Prima di una distribuzione più ampia, utilizzare dispositivi di test autorizzati e attività di campionamento innocue. Conferma quali eventi vengono visualizzati, se la registrazione inizia e si interrompe agli orari previsti, chi può recuperare un report e dove sono archiviate le copie scaricate o esportate. Testare sia un'azione limitata che un'attività lavorativa approvata. Se un risultato è in conflitto con la policy, correggere l'impostazione o rivedere l'ambito approvato prima dell'implementazione. Conserva il record del test con la versione della policy.
Quando si verifica un problema, un avviso chiaro, controlli definiti e registrazioni affidabili consentono alla tua azienda di agire con decisione. Costruisci queste regole prima della prima indagine, non dopo che le prove sono già in discussione.
Foglio di lavoro policy-impostazioni
Completare una voce per ogni pratica di ritiro. Questo è un foglio di lavoro operativo, non una politica legale universale.
- Scopo: [domanda aziendale]. Dati: [tipo di record]. Ambito: [dispositivi, persone, orari, posizioni].
- Accesso: [revisore e approvazione autorizzati]. Conservazione: [periodo, proprietario dell'eliminazione, eccezione di conservazione del caso].
- Avviso: [versione della polizza, metodo di consegna, data]. Verifica: [impostazione attuale, dispositivo testato, risultato osservato, revisore, prossima revisione].
Esempio: una revisione del rapporto di un sito web dovrebbe indicare il periodo di revisione consentito e i revisori; non deve autorizzare silenziosamente l'acquisizione dell'audio. Se un limite promesso non può essere applicato, risolvi la mancata corrispondenza prima dell'implementazione.
09Domande sulla politica di sorveglianza sul posto di lavoro
Cosa dovrebbe includere una politica di sorveglianza sul posto di lavoro?
Includi lo scopo, le persone e i sistemi coperti, le categorie di raccolta, i periodi di monitoraggio, i revisori autorizzati, le regole di conservazione, gli avvisi ai dipendenti e il processo di escalation. Spiega i limiti del lavoro remoto e dei dispositivi personali, come i dipendenti possono porre domande e chi possiede gli aggiornamenti alla policy.
Una politica di monitoraggio dei dipendenti equivale a un utilizzo accettabile?
Servono a scopi diversi. L'uso accettabile descrive il modo in cui i dipendenti possono utilizzare le risorse aziendali. Una politica di monitoraggio spiega come l'azienda osserva e registra tale utilizzo, chi può esaminarlo e i limiti alla raccolta. Fare riferimenti incrociati ai documenti in modo che una restrizione e il modo in cui viene applicata siano coerenti.
Un riconoscimento firmato consente qualsiasi tipo di monitoraggio?
No. Può documentare che il dipendente ha ricevuto la politica, ma non sostituisce l'avviso applicabile, la base legale, il consenso, la consultazione o altri requisiti. Valutare l'attività di monitoraggio specifica e le giurisdizioni coinvolte prima della distribuzione.
Per quanto tempo devono essere conservati i registri di monitoraggio dei dipendenti?
Non esiste un unico periodo adatto a ogni documento o attività. Impostare e giustificare i periodi in base allo scopo, al rischio e ai requisiti applicabili. Definisci in che modo vengono conservate le prove pertinenti per un'indagine autorizzata, quindi controlla l'eliminazione nell'archiviazione del dispositivo, negli archivi della console, nelle esportazioni e in altre destinazioni approvate.
Come possiamo assicurarci che il software rispetti la policy?
Mappa ciascuna categoria e restrizione della raccolta sulla sua configurazione effettiva. Testa i dispositivi scelti, gli orari, le impostazioni dei report, le autorizzazioni di accesso, l'archiviazione e il processo di eliminazione utilizzando dati innocui. Ripeti il controllo dopo modifiche alle politiche materiali, alla forza lavoro o al software.