Beleid voor monitoring op de werkplek / Praktische gids
Beleid voor toezicht op de werkplek: een praktische checklist
Stel een beleid voor bewaking op de werkplek samen met betrekking tot doel, apparaten, verzamelde gegevens, toegang, bewaring, kennisgeving en een controle of de technische instellingen overeenkomen met het beleid.
Een manager ontdekt dat een externe medewerker urenlang op streamingsites heeft doorgebracht. IT vindt niet-goedgekeurde software voor externe toegang op een bedrijfslaptop. Een klantenbestand wordt gekopieerd naar een persoonlijk cloudaccount. Zonder een duidelijk beleid voor toezicht op de werkplek worden deze incidenten argumenten over verwachtingen in plaats van beslissingen die worden ondersteund door feiten.
Monitoringtools zorgen voor zichtbaarheid. Het beleid bepaalt wanneer die zichtbaarheid wordt gebruikt, wat er wordt verzameld, wie er toegang toe heeft en hoe het bedrijf zal reageren op wat het vindt. Voor kleine en middelgrote organisaties is dat onderscheid van belang. Een vage verklaring dat werknemers ‘gecontroleerd mogen worden’ geeft managers geen praktische operationele standaard en biedt geen betrouwbare basis voor beslissingen wanneer zich een productiviteits-, veiligheids- of disciplinaire kwestie voordoet.
01Wat een beleid voor toezicht op de werkplek moet doen
Een werkbaar bewakingsbeleid op de werkplek heeft twee taken: het beschermen van bedrijfsmiddelen en het stellen van grenzen die werknemers kunnen begrijpen. Leg uit welke apparaten, netwerken, accounts en bedrijfsgegevens van het bedrijf worden verstrekt voor werkdoeleinden en welke monitoring, logboekregistratie, beperkingen of beoordelingen van toepassing zijn. Verbind elke praktijk met een gedefinieerd operationeel, beveiligings-, compliance- of onderzoeksdoel. Het bezitten van een apparaat rechtvaardigt op zichzelf geen onbeperkt toezicht.
Het beleid moet ook de onzekerheid wegnemen. Werknemers moeten weten of het bedrijf schermactiviteit registreert, websites en applicaties bijhoudt, toetsaanslagen vastlegt, bestandsactiviteit registreert, audio opneemt of apparaten bewaakt die buiten kantoor worden gebruikt. Als er een mogelijkheid wordt ingezet, zeg dat dan duidelijk. Verborgen aannames zorgen voor vermijdbare geschillen en verzwakken de erkenning van werknemers.
Dit is geen uitnodiging om elk mogelijk datapunt te verzamelen alleen maar omdat software het beschikbaar stelt. Het juiste monitoringniveau hangt af van de rol, de gevoeligheid van de gegevens, het eigendomsmodel van het apparaat en het bedrijfsrisico. Een financieel werkstation dat salarisgegevens verwerkt, kan strengere controles vereisen dan een gedeelde computer in een vergaderruimte. Een bedrijfslaptop die vanuit een thuiskantoor wordt gebruikt, vereist andere grenzen dan een persoonlijk apparaat dat is ingeschreven voor beperkte toegang.
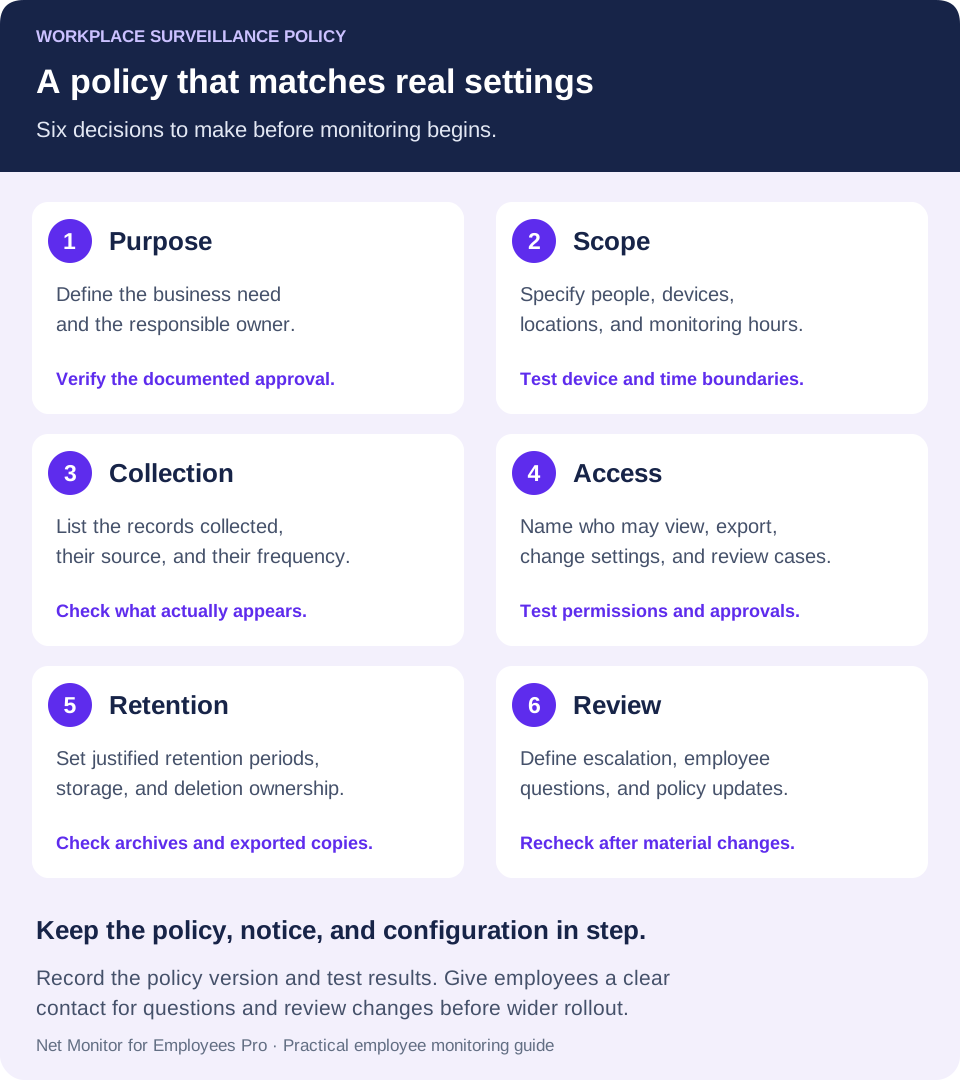
02Definieer de apparaten, mensen en uren waarop de dekking betrekking heeft
Begin met de bezittingen en activiteiten die onder de polis vallen. Wees specifiek over bedrijfscomputers, mobiele apparaten, servers, e-mailaccounts, samenwerkingsplatforms, VPN-verbindingen, cloudapplicaties, verwisselbare media en bedrijfsnetwerken. Als het bedrijf persoonlijke apparaten toestaat, definieer dan of monitoring alleen van toepassing is binnen een beheerd werkprofiel, een virtuele desktop of een goedgekeurde bedrijfsapplicatie. Noem ook de betrokken werknemersgroepen en locaties. Bevestig dat uw technische opzet de grens die u beschrijft kan afdwingen; een werkprofielbelofte is niet nuttig als de software het volledige persoonlijke apparaat vastlegt.
Een goed beleid moet onderscheid maken tussen zakelijke activiteiten en persoonlijke ruimte. Het bedrijf kan bijvoorbeeld verklaren dat er toezicht plaatsvindt op bedrijfsapparatuur en bedrijfssystemen, ook bij gebruik op afstand, terwijl toezicht op persoonlijke apparaten of persoonlijke accounts buiten goedgekeurde werkomgevingen wordt vermeden. Maak de grens expliciet in het beleid en verifieer deze bij de daadwerkelijke implementatie.
Ook het gebruik buiten kantooruren moet worden aangepakt. Als medewerkers bedrijfslaptops persoonlijk mogen gebruiken, geef dan aan of de monitoring tijdens dat gebruik doorgaat en of ze mogen verwachten dat persoonlijke activiteiten op het apparaat zichtbaar zijn. Veel organisaties verminderen de risico's door het persoonlijk gebruik van bedrijfsapparatuur te beperken, in plaats van achteraf te proberen zakelijke activiteiten van privéactiviteiten te scheiden. Een melding dat persoonlijke activiteiten zichtbaar kunnen zijn, betekent niet dat elke verzameling geschikt is. Stel de toegestane monitoringperioden in en test deze, inclusief wat er gebeurt als een apparaat opnieuw verbinding maakt of een medewerker een andere ploegendienst draait.
03Geef precies aan wat werknemersmonitoring verzamelt
Begraaf incassopraktijken niet in brede juridische taal. Identificeer de categorieën informatie die uw geïmplementeerde systemen daadwerkelijk verzamelen, zoals schermafbeeldingen of opnames, actieve applicaties, bezochte websites, zoekactiviteit, bestandsoverdrachten, in- en uitlogtijden, procesactiviteit, apparaatverbindingen en beveiligingsgebeurtenissen. Beschrijf of elke categorie continu, volgens een schema of alleen na een geautoriseerde actie wordt verzameld. Onderscheid live kijken van opgeslagen opnames en vertel medewerkers of er informatie wordt verzameld terwijl ze op afstand werken.
Audio-opname, webcamgebruik en registratie van toetsaanslagen verdienen een aparte beoordeling omdat ze privégesprekken, inloggegevens en andere gevoelige informatie kunnen vastleggen. Beoordeel of een minder ingrijpende methode hetzelfde doel zou bereiken. Schakel een mogelijkheid alleen in als het gebruik ervan een gedocumenteerde rechtvaardiging heeft, streng gecontroleerde toegang en de noodzakelijke juridische beoordeling, kennisgeving en machtigingen. Het vermelden van een functie in een beleid is niet voldoende autorisatie om deze te gebruiken.
Het beleid moet duidelijk maken dat het bedrijf websites, applicaties, externe opslag, ongeautoriseerde software of onveilige apparaatfuncties mag blokkeren. Door toezicht te houden zonder handhaving zien managers hetzelfde probleem zich herhalen. Als sociale media, gamingsites, ongeautoriseerde cloudopslag of tools voor afstandsbediening een risico vormen, definieer dan wie beperkingen mag goedkeuren, welke apparaten getroffen worden en hoe werknemers een uitzondering aanvragen voor legitiem werk.
Controleer de Desktop Recorder instellingen afzonderlijk van de rapportage-instellingen. Een schermopnameschema bepaalt op zichzelf niet de verzamelperiode voor website-, applicatie- of toetsaanslagrapporten. Voor apparaatbeperkingen legt de Hulpprogramma's en beperkingen het verschil uit tussen onmiddellijke acties op geselecteerde computers en aanhoudende beperkingen die wereldwijd van toepassing zijn op werknemerscomputers.
04Stel een zakelijk doel voor elke controle
Werknemers zullen eerder een beleid volgen dat surveillance koppelt aan echte zakelijke behoeften. Vermeld het beoogde resultaat: de werkactiviteit verifiëren, vertrouwelijke gegevens beschermen, ongeautoriseerde software detecteren, incidenten onderzoeken, regels voor acceptabel gebruik afdwingen en een dossier bijhouden wanneer managementactie noodzakelijk is.
Dat doel zou de implementatie moeten begeleiden. Live schermweergave kan een manager helpen een nieuwe medewerker te ondersteunen, te bevestigen dat een extern werkstation functioneert of een vermoedelijke beleidsschending te onderzoeken. Website- en applicatierapporten kunnen patronen identificeren die een beoordeling rechtvaardigen van niet-werkelijk browsen, niet-goedgekeurde software of een knelpunt in de workflow. Waar uw beveiligingssystemen deze verzamelen, kunnen bestandstoegangs- en proceslogboeken helpen bij het onderzoeken van verplaatsingen buiten goedgekeurde systemen. Activiteitsrecords voegen context toe; ze bewijzen niet automatisch tijddiefstal of een bestandsoverdracht.
Zorg ervoor dat productiviteitsrapportage niet het enige doel is. Iemand kan actief lijken terwijl hij slecht werk levert, en iemand kan minder toetsenbordactiviteit vertonen tijdens het oplossen van een complex klant- of technisch probleem. Rapporten moeten het oordeel van het management ondersteunen en niet vervangen. Controleer de rol van de medewerker, de toegewezen werklast, deadlines, de kwaliteit van de output en de gedocumenteerde verwachtingen voordat u activiteitsgegevens als bewijs van slechte prestaties beschouwt.
Als het probleem bijvoorbeeld gaat om ongeautoriseerde software voor het delen van bestanden, begin dan met het identificeren van de applicatie, het beoordelen van het zakelijke gebruik ervan en het toepassen van een goedgekeurde applicatieregel. Doorlopende audio-opname zou andere, veel indringender informatie verzamelen en zou geen evenredige vervanging zijn voor die applicatiecontroletaak. Documenteer de reden voor elke incassokeuze vóór de uitrol.
05Beheer toegang, bewaring en opslag van records
Bewakingsgegevens zijn gevoelige bedrijfsinformatie. Een beleid moet de rollen benoemen die geautoriseerd zijn om liveschermen te bekijken, opnames te beoordelen, rapporten te exporteren, monitoringinstellingen te wijzigen en onderzoeken goed te keuren. In de meeste kleine bedrijven zou die groep beperkt moeten zijn tot aangewezen IT-beheerders, beveiligingspersoneel, senior operationele leiders en managers met een gedocumenteerde ‘need to know’.
Het beperken van de toegang per rol helpt informeel browsen te voorkomen en verkleint de kans dat het monitoren van gegevens een intern privacyprobleem wordt. Verplicht beheerders om individuele accounts te gebruiken, inloggegevens te beschermen en waar mogelijk een audittrail van administratieve acties bij te houden. Managers mogen de dossiers van werknemers niet louter uit nieuwsgierigheid kunnen bekijken. Wijs deze verantwoordelijkheden toe aan de machtigingen die beschikbaar zijn in de monitoringtool, beheerderswerkstations en het opslagsysteem. Als de gewenste goedkeuring of auditcontrole niet in de tool is ingebouwd, documenteer dan het afzonderlijke proces dat daarvoor zorgt.
Bewaarregels zijn ook van belang. Stel een gerechtvaardigde periode in voor elk recordtype, op basis van het doel en de toepasselijke vereisten, in plaats van alles te bewaren voor het geval het nuttig wordt. Bewaar niet alles voor altijd. Een langere bewaring verhoogt de opslagkosten, vergroot de impact van een inbreuk en maakt het moeilijker om documenten te beheren. Stel verschillende bewaartermijnen in voor routinematige activiteitenrapporten, beveiligingswaarschuwingen en bewijsmateriaal dat wordt bewaard voor een actief onderzoek of juridische bewaring.
Bepaal voor gedistribueerde teams waar opnames en rapporten worden opgeslagen en wie die opslag beheert. Gebruik goedgekeurde opslagplaatsen met gedefinieerde machtigingen in plaats van ongecontroleerde kopieën op beheerdersdesktops toe te staan. Organisaties die cloudopslag gebruiken, moeten goedgekeurde opslagbestemmingen, coderingsvereisten en verwijderingsprocedures documenteren.
In Net Monitor for Employees Pro verifieert u het bewaren van opnamen en rapporteert u het bewaren afzonderlijk, inclusief kopieën op werknemerscomputers, in het consolearchief en op elke goedgekeurde externe bestemming. Opname-encryptie wordt onafhankelijk van de opslaglocatie geconfigureerd; ga er niet vanuit dat elk activiteitenrapport of geëxporteerd bestand wordt gecodeerd. Wijs iemand toe om de verwijdering te testen, belangrijke back-ups te beschermen en bewaarde incidentbewijsmateriaal te beheren.
06Maak kennisgeving en erkenning van medewerkers operationeel
Geef medewerkers het beleid voordat de monitoring begint, tijdens de onboarding en telkens wanneer het beleid wezenlijk verandert. Indien gepast of vereist, dient u een ondertekende of elektronische bevestiging te verkrijgen waarin wordt bevestigd dat de werknemer het beleid heeft ontvangen, begrijpt dat bedrijfssystemen kunnen worden gemonitord en ermee instemt de vereisten voor acceptabel gebruik te volgen.
Een ontvangstbevestiging kan de ontvangst documenteren en dubbelzinnigheid helpen verminderen. Het is niet hetzelfde als vrijwillig gegeven toestemming, doet geen afstand van de rechten van werknemers en maakt een anderszins onwettige monitoringpraktijk niet toelaatbaar. Neem voor medewerkers op afstand consistente informatie op in overeenkomsten voor werken op afstand en formulieren voor apparaattoewijzing. Bewaar de polisversie, leveringsdatum en bevestigingsgegevens en geef medewerkers een contactpersoon voor vragen, toegangsverzoeken of problemen.
Amerikaanse federale, staats- en lokale regels kunnen de monitoringpraktijken beïnvloeden, vooral voor audio-opnamen, elektronische communicatie, biometrische gegevens, kennisgevingsvereisten en werknemers die zich in andere staten dan het hoofdkantoor van het bedrijf bevinden. Vakbondsovereenkomsten, klantencontracten en sectorspecifieke regelgeving kunnen verdere beperkingen met zich meebrengen. Laat gekwalificeerde arbeids- en privacyadviseurs het beleid en de geplande configuratie beoordelen vóór implementatie, vooral als de monitoring audio, toetsaanslagen, persoonlijke apparaten of werknemers in meerdere rechtsgebieden omvat. Deze gids biedt een operationeel raamwerk, geen jurisdictiespecifiek juridisch beleid.
Controleer de regels waar medewerkers werken
Vereisten variëren. De wet van New York op het gebied van elektronische controlemeldingen vereist bijvoorbeeld dat gedekte particuliere werkgevers met een vestigingsplaats in de staat de betrokken werknemers vooraf schriftelijk op de hoogte stellen van hun aanwerving, erkenning verkrijgen en een kennisgeving plaatsen voor gedekte controle. De reikwijdte en uitzonderingen ervan zijn van belang; behandel dit voorbeeld niet als een landelijke regel.
Voor implementaties in het Verenigd Koninkrijk gaan de ICO's richtlijnen voor werknemersmonitoring in op de wettelijke basis, transparantie, noodzaak en evenredigheid, en wordt uitgelegd waarom toestemming meestal niet geschikt is in een arbeidsrelatie. De ICO markeert deze richtlijnen momenteel als onder herziening na wetswijzigingen. Controleer de huidige vereisten bij uw adviseurs voordat u het beleid en de configuratie voltooit.
07Verander het beleid in een herhaalbaar beheerproces
Een beleid mislukt als het in een werknemershandboek staat terwijl de monitoring inconsistent is geconfigureerd. Zet een eenvoudig proces op voor routinematige beoordeling en escalatie. Managers moeten regelmatige rapporten gebruiken om patronen te identificeren, en niet om op één ongewoon uur te reageren. IT moet beveiligingsindicatoren, ongeautoriseerde applicaties en verdachte bestandsbewegingen onderzoeken. Ernstige bevindingen moeten worden gedocumenteerd, bewaard en doorgestuurd naar de juiste manager, HR-leider, beveiligingseigenaar of adviseur. Leg de reden voor een beoordeling vast, de goedgekeurde reikwijdte ervan, de beoordelaar en het resultaat. Geef de werknemer een passende gelegenheid om de activiteit uit te leggen voordat hij een prestatieconclusie trekt.
Gebruik gegradueerde actie als het om gewoon misbruik gaat en niet om opzettelijk wangedrag. Bij een eerste geval van buitensporig browsen buiten het werk kan coaching en een herinnering aan het beleid nodig zijn. Herhaald gedrag kan strengere beperkingen of formele discipline rechtvaardigen. Voor geloofwaardig bewijs van gegevensdiefstal, het delen van inloggegevens, de installatie van malware of het opzettelijk verwijderen van records is een snellere beveiligingsreactie vereist.
Het beleid wijst bevoegdheden toe en controleert grenzen. Gebruik het voorbeeld van incidentdocumentatie voor de afzonderlijke taak van het vastleggen van observaties, uitleg van medewerkers en bevindingen.
Beoordeel het beleid ten minste jaarlijks en na elke grote verandering in praktijken op het gebied van werken op afstand, eigendom van apparaten, beveiligingsincidenten of monitoringtechnologie. Het beste beleid is niet het langste beleid. Het is het beleid dat managers consequent kunnen toepassen, dat werknemers kunnen begrijpen en dat IT kan afdwingen zonder nieuwe risico's te creëren. Wijs een eigenaar en een beoordelingsdatum toe. Controleer de instellingen en de formulering opnieuw wanneer een nieuwe mogelijkheid wordt ingeschakeld of een nieuwe groep werknemers wordt toegevoegd.
08Checklist voor het toezicht op de werkplek vóór de uitrol
Gebruik dit overzicht om uw concept te bespreken met IT, HR en de mensen die verantwoordelijk zijn voor privacy- en arbeidsvereisten. Vervang brede beloften door beslissingen die uw team kan verifiëren:
- Doel en eigendom: noem het bedrijfsprobleem, de beleidseigenaar, de goedkeurder, de ingangsdatum en de volgende beoordelingsdatum.
- Dekking en grenzen: vermeld werknemersgroepen, locaties, beheerde apparaten, externe toegang, uitsluitingen van persoonlijke apparaten en controleperioden.
- Verzameling en beperkingen: identificeer elke ingeschakelde gegevenscategorie, de frequentie ervan, het systeem dat deze verzamelt en eventuele website-, applicatie- of apparaatregels.
- Opmerking en vragen: specificeer wanneer en hoe werknemers het beleid ontvangen, hoe de ontvangst wordt vastgelegd en waar vragen of zorgen naartoe gaan.
- Geautoriseerde toegang: identificeer wie instellingen mag bekijken, exporteren, wijzigen of een onderzoek mag goedkeuren, en hoe hun acties worden gedocumenteerd.
- Bewaren en bescherming: stel gerechtvaardigde perioden, goedgekeurde opslag, toegangscontroles, verwijderingsverantwoordelijkheden en een proces in voor het bewaren van relevante incidentrecords.
- Beoordeling en reactie: definieer escalatie, uitleg van werknemers, goedkeuringen van uitzonderingen en proportionele follow-up.
Voer een kleine controle van beleid naar instellingen uit
Gebruik vóór bredere inzet geautoriseerde testapparatuur en onschadelijke monsteractiviteiten. Bevestig welke gebeurtenissen verschijnen, of de opname op de beoogde tijden start en stopt, wie een rapport kan ophalen en waar gedownloade of geëxporteerde kopieën worden opgeslagen. Test zowel een beperkte actie als een goedgekeurde werktaak. Als een resultaat in strijd is met het beleid, corrigeer dan de instelling of bekijk het goedgekeurde bereik opnieuw voordat u het implementeert. Bewaar het testrecord bij de beleidsversie.
Wanneer er zich een probleem voordoet, geven een duidelijke kennisgeving, gedefinieerde controles en betrouwbare gegevens uw bedrijf de ruimte om doortastend op te treden. Stel deze regels op vóór het eerste onderzoek, en niet nadat het bewijsmateriaal al in twijfel is getrokken.
Werkblad Beleid naar instellingen
Vul één invoer in voor elke incassopraktijk. Dit is een operationeel werkblad, geen universeel juridisch beleid.
- Doel: [zakelijke vraag]. Gegevens: [recordtype]. Scope: [apparaten, mensen, uren, locaties].
- Toegang: [bevoegde beoordelaar en goedkeuring]. Bewaring: [periode, eigenaar van verwijdering, uitzondering voor behoud van zaak].
- Opmerking: [beleidsversie, leveringsmethode, datum]. Verificatie: [werkelijke instelling, getest apparaat, waargenomen resultaat, recensent, volgende beoordeling].
Voorbeeld: een beoordeling van een websiterapport moet de toegestane beoordelingsperiode en reviewers vermelden; het mag niet stilzwijgend toestemming geven voor het vastleggen van audio. Als een beloofde grens niet kan worden afgedwongen, los dan de discrepantie op voordat u deze implementeert.
09Vragen over het toezicht op de werkplek
Wat moet een beleid voor toezicht op de werkplek omvatten?
Vermeld het doel, de gedekte personen en systemen, verzamelcategorieën, monitoringperioden, geautoriseerde beoordelaars, bewaarregels, kennisgeving aan werknemers en escalatieproces. Leg de grenzen van werken op afstand en persoonlijke apparaten uit, hoe werknemers vragen kunnen stellen en wie eigenaar is van updates van het beleid.
Is een medewerkersmonitoringbeleid hetzelfde als acceptabel gebruik?
Ze dienen verschillende doeleinden. Aanvaardbaar gebruik beschrijft hoe werknemers bedrijfsmiddelen mogen gebruiken. In een monitoringbeleid wordt uitgelegd hoe het bedrijf dat gebruik observeert en registreert, wie het mag controleren en wat de limieten zijn voor de verzameling ervan. Verwijs naar de documenten, zodat de beperking en de manier waarop deze wordt afgedwongen consistent zijn.
Staat een ondertekende ontvangstbevestiging enige vorm van toezicht toe?
Nee. Het kan documenteren dat de werknemer de polis heeft ontvangen, maar het vervangt niet de toepasselijke kennisgeving, wettelijke basis, toestemming, overleg of andere vereisten. Beoordeel de specifieke monitoringactiviteiten en de betrokken rechtsgebieden vóór inzet.
Hoe lang moeten de monitoringgegevens van medewerkers worden bewaard?
Er is geen enkele periode die geschikt is voor elke plaat of bedrijf. Stel perioden in en rechtvaardig deze op basis van het doel, het risico en de toepasselijke vereisten. Bepaal hoe relevant bewijsmateriaal wordt bewaard voor een geautoriseerd onderzoek en controleer vervolgens de verwijdering op apparaatopslag, console-archieven, exports en andere goedgekeurde bestemmingen.
Hoe zorgen we ervoor dat de software aansluit bij het beleid?
Wijs elke collectiecategorie en beperking toe aan de daadwerkelijke configuratie. Test de gekozen apparaten, uren, rapportinstellingen, toegangsrechten, opslag en verwijderingsproces met behulp van onschadelijke gegevens. Herhaal de controle na wijzigingen in het materiaalbeleid, het personeelsbestand of de software.