Bescherming van werknemersgegevens / Praktische gids
Hoe u datalekken van werknemers op het werk kunt voorkomen
Verminder het per ongeluk delen en ongeautoriseerde overdrachten met toegang met de minste rechten, praktische eindpuntcontroles en een reactieplan dat uw team kan gebruiken.
Een klantenlijst die naar een persoonlijke schijf wordt gekopieerd, een loonbestand dat naar de verkeerde ontvanger wordt gemaild, of bedrijfsdocumenten die naar een privécloudopslag worden geüpload, kunnen binnen enkele minuten een duur incident veroorzaken. Om datalekken door werknemers te voorkomen hebben bedrijven meer nodig dan een beleidsdocument en een jaarlijkse beveiligingsherinnering. Ze hebben inzicht nodig in de bedrijfseindpunten, duidelijke grenzen rond gevoelige gegevens en de mogelijkheid om een onveilige overdracht te onderbreken voordat de blootstelling toeneemt.
Voor kleine en middelgrote organisaties is het probleem niet altijd een geavanceerde aanval. Normaal werknemersgedrag kan gepaard gaan met zwakke controles: overmatige toegang, onbeheerde laptops, ongeautoriseerde applicaties, gedeelde wachtwoorden of geen registratie van wat er op een werkstation is gebeurd. De praktische reactie is het verminderen van onnodige toegang, het vroegtijdig opsporen van uitzonderingen en het bewaren van bewijsmateriaal wanneer zich zorgen voordoen.
01Begin met de gegevens die medewerkers verwerken
Bij werknemersgerelateerde datalekken gaat het onder meer om onbedoelde openbaarmaking, misbruik van legitieme toegang en een aanvaller die een gecompromitteerd werknemersaccount gebruikt. Deze gids richt zich op het beschermen van bedrijfsinformatie die door het personeel wordt verwerkt, waaronder klantgegevens, salarisgegevens, contracten en interne documenten. De juiste controles zijn afhankelijk van waar die informatie is opgeslagen en hoe werknemers deze mogen gebruiken.
Maak een korte inventaris van uw meest gevoelige gegevens. Noem voor elke categorie een eigenaar, identificeer de mensen die toegang nodig hebben en documenteer de goedgekeurde opslag- en deelroute. Voeg lokale downloads en geëxporteerde spreadsheets toe: machtigingen voor de originele database beschermen niet automatisch een kopie op iemands bureaublad. De gids voor de bescherming van persoonlijke informatie van de FTC biedt een nuttig startpunt om te begrijpen welke informatie een bedrijf bewaart en om onnodige bewaring te verminderen.
- Klantinformatie: bepaal wie records mag exporteren en hoe een externe ontvanger wordt geverifieerd.
- Payroll- en HR-bestanden: beperk de toegang tot het verantwoordelijke team en bekijk het lidmaatschap van gedeelde mappen.
- Projectbestanden en bronmateriaal: identificeer goedgekeurde bijdragers, deel bestemmingen en wanneer tijdelijke toegang verloopt.
Een nuttige vraag voor elke workflow is: als dit bestand vandaag naar de verkeerde persoon zou gaan, kunnen we dan de eigenaar identificeren, verdere toegang stoppen en vaststellen wat er is gedeeld?
Koppel de overdrachtsroute aan een eigenaar en een verificatie
Leg voor elke gevoelige workflow de toegestane bestemming vast en test het goedgekeurde alternatief met onschadelijke gegevens.
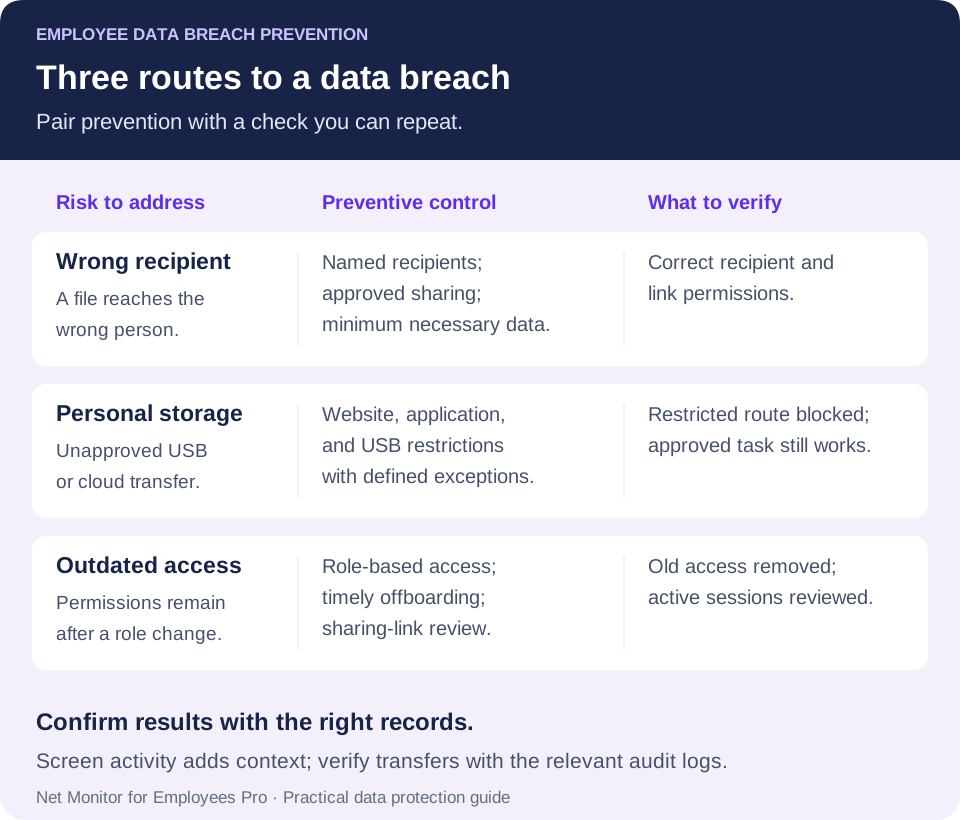
- E-mail: de gegevenseigenaar controleert de ontvanger en de minimaal noodzakelijke velden; verifieer het verzonden bericht en de machtigingen in plaats van aan te nemen dat het terugroepen is gelukt.
- Gedeelde link: de service-eigenaar controleert genoemde ontvangers, vervaldatum en externe toegang; test met het beoogde ontvangersaccount.
- Persoonlijke synchronisatie-app: IT levert de goedgekeurde repository en test applicatiebeperkingen; een geblokkeerde website heeft geen controle over elke synchronisatieclient.
- Verwisselbare opslag: IT verifieert het beperkingsbereik en de goedgekeurde overdrachtsroute. Volg de USB-opslagbeheergids voordat u een algemene regel toepast.
02Voorkom datalekken door werknemers met eindpuntcontrole
Datalekken door medewerkers zijn niet allemaal opzettelijk. Een verkoper kan een voorstel opslaan in een persoonlijke cloudmap, zodat hij thuis kan werken. Een manager kan via een onbeveiligd kanaal een spreadsheet met werknemersinformatie verzenden. Een werknemer kan een tool voor het delen van bestanden installeren die de bestaande controles omzeilt. Intentie is van belang bij de beoordeling van het incident, maar neemt niet de noodzaak weg om de blootstelling te beperken.
Begin met computers die eigendom zijn van het bedrijf en de systemen die waardevolle informatie bevatten. IT moet weten welke apparaten actief zijn, wie ze gebruikt, welke software is geïnstalleerd en of basisbeveiligingen zijn ingeschakeld. Een apparaat dat wekenlang niet is ingecheckt, een onbekende tool voor externe toegang of onnodige lokale beheerderstoegang zouden tot een beoordeling moeten leiden. Houd besturingssystemen en beveiligingssoftware up-to-date en beheer apparaatversleuteling via uw eindpuntbeveiligingsplatform.
Eindpuntbeheer biedt IT een manier om problemen te corrigeren in plaats van ze alleen maar te documenteren. Beperk verwijderbare opslag waar de taak dit niet vereist. Blokkeer indien nodig niet-goedgekeurde cloudopslag, webmail, tools voor afstandsbediening en sites voor bestandsoverdracht. Gebruik besturingssysteemrechten en software-implementatiebeleid om ongeautoriseerde installaties te beperken. Verwijder lokale beheerdersrechten van werknemers die deze niet nodig hebben. Deze controles vereisen mogelijk uitzonderingen voor legitiem werk, dus zorg voor een snel, gedocumenteerd goedkeuringsproces.
Zorg ervoor dat elk besturingselement overeenkomt met de route die u moet beschermen
In Net Monitor for Employees Pro biedt Internet Control regels voor het toestaan en blokkeren van websites, terwijl Applicaties blokkeren definieert welke applicaties mogen worden uitgevoerd. Een regel die verhindert dat een programma wordt uitgevoerd, is iets anders dan het verwijderen van installatierechten. Test de beoogde website, browser en applicatie op uw beheerde computers voordat u op een regel vertrouwt.
De Hulpprogramma's en beperkingen beschrijft Lock USB drives en Disable Printing, samen met hun reikwijdte. Onmiddellijke Tools-acties zijn van toepassing op geselecteerde computers; permanente instellingen op het tabblad Restrictions zijn wereldwijd van toepassing op werknemerscomputers. Bevestig dat bereik voordat u een beperking inschakelt, en test platformondersteuning en het effect op goedgekeurd werk.
Het doel is om medewerkers goedgekeurd werk te laten voltooien zonder dat gemak een ongecontroleerde route wordt voor klantgegevens, financiële gegevens, bronbestanden of interne documenten om het bedrijf te verlaten. Houd een werkend alternatief beschikbaar wanneer een overstaproute beperkt is.
03Beperk de toegang voordat deze een blootstelling wordt
Het beperken van onnodige toegang is een praktische manier om het risico op inbreuken te verlagen. Werknemers moeten toegang hebben tot de bestanden, applicaties en records die nodig zijn voor hun huidige functie, in plaats van tot alle bronnen die ze ooit nodig zouden kunnen hebben. Dit is het principe van de minste privileges: houd de rechten afgestemd op het echte werk.
Controleer machtigingen wanneer mensen worden aangenomen, van afdeling wisselen, tijdelijke opdrachten aannemen of het bedrijf verlaten. Toegangswijzigingen lopen vaak achter op functiewijzigingen, waardoor aannemers of overgeplaatste werknemers met inloggegevens en mappen achterblijven die ze niet langer nodig hebben. Offboarding verdient bijzondere aandacht. Schakel accounts uit op de afgesproken vertrektijd, herstel bedrijfsapparaten, trek tokens en externe toegang in en roteer alle gedeelde inloggegevens die de persoon kende. Bekijk externe bijdragers en actieve deellinks, evenals het hoofdgebruikersaccount.
Gebruik afzonderlijke accounts voor administratief werk en dagelijks werk. Het controleren van e-mail of browsen met een bevoorrecht account vergroot de potentiële schade door een phishing-bericht of kwaadaardige download. Vereist multi-factor authenticatie voor e-mail, cloudapplicaties, externe toegang en administratieve systemen, indien ondersteund. MFA vermindert het nut van een gestolen wachtwoord, maar weerhoudt een geautoriseerde gebruiker er niet van zijn toegang te misbruiken. De MFA-richtlijnen voor kleine bedrijven van NIST leggen ook uit waarom phishing-bestendige authenticatie de moeite waard is om prioriteit te geven aan gevoelige informatie en geprivilegieerde accounts.
Gevoelige gegevens hebben een duidelijke eigenaar nodig. Als niemand verantwoordelijk is voor een gedeelde map, het exporteren van een klantendatabase of het genereren van financiële rapportages, hebben de rechten de neiging zich op te stapelen. Wijs de verantwoordelijkheid toe voor het goedkeuren van toegang en stel een beoordelingsschema op. Een driemaandelijkse beoordeling kan een startpunt zijn voor een klein bedrijf, met frequentere controles op gevoelige gegevens en beoordelingen wanneer rollen veranderen. Registreer welke toegang is verwijderd en controleer of de wijziging van kracht is geworden.
04Let op activiteit die moet worden beoordeeld
Een onderzoek naar een inbreuk mag er niet van afhankelijk zijn dat een klant fraude meldt of dat vertrouwelijke informatie buiten het bedrijf verschijnt. Managers en IT hebben voldoende inzicht in het eindpunt nodig om activiteiten te identificeren die niet passen bij de rol van de medewerker of bij de normale workflow, en vervolgens de context onmiddellijk te controleren.
Nuttige waarschuwingssignalen, waarbij uw eindpunt-, bestandsserver-, identiteits- of cloudlogboeken deze waarneembaar maken, zijn onder meer:
- Kopieën van grote bestanden naar USB-schijven, persoonlijke cloudopslag of onbekende netwerklocaties.
- Herhaalde toegang tot mappen buiten de afdeling of functie van een medewerker.
- Niet-goedgekeurd gebruik van webmail, sites voor het delen van bestanden, tools voor schermopname of software voor externe toegang.
- Ongebruikelijke bestandsverzameling, afdrukken of accountactiviteit rond een rolverandering of vertrek.
Geen enkel signaal bewijst wangedrag. Een financiële medewerker kan op legitieme wijze rapporten aan het einde van de maand exporteren, en een externe medewerker heeft tijdens het reizen mogelijk een goedgekeurde overdrachtsmethode nodig. Een ontslag alleen is geen bewijs van een schending. Beoordeel de activiteit aan het beleid, de taken en goedgekeurde uitzonderingen, en stel vragen terwijl de feiten nog beschikbaar zijn.
Bureaubladmonitoring en activiteitenregistratie kunnen context bieden. Live schermweergaven laten zien wat er gebeurt op een bedrijfscomputer, terwijl activiteitenrapporten een beoordeling kunnen verfijnen per computer, gebruiker en tijdsbereik. Website- en applicatiegegevens kunnen het gebruik van een riskante tool aantonen. Waar dit specifiek gerechtvaardigd en geautoriseerd is, kunnen vastgelegde toetsaanslagrecords context toevoegen, maar ook zeer gevoelige informatie bevatten. Geen van deze gegevens op zichzelf bewijst dat een bepaald bestand het bedrijf heeft verlaten. Correleer relevante activiteiten met bestandstoegang, e-mail of cloudauditlogboeken om de bestemming en omvang van elke overdracht vast te stellen.
Net Monitor for Employees Pro combineert live schermmonitoring, opname, activiteitenrapporten en eindpuntcontroles, zodat geautoriseerde beheerders een gebeurtenis kunnen onderzoeken en ondersteunde beperkingen kunnen toepassen vanaf een centrale console. De operationele waarde is het inspecteren van het werkstation, het bekijken van beschikbare gegevens en het beheren van een relevante applicatie, website of apparaatroute. Koppel die zichtbaarheid aan uw identiteits-, e-mail- en gegevensbeschermingsopties; ga er niet van uit dat monitoring een compleet systeem ter preventie van gegevensverlies of een automatische detector voor bestandsexfiltratie is.
Raadpleeg voor meer informatie over het beoordelen van verdacht gedrag de handleiding voor het monitoren van insiderdreigingen. Hier ligt de prioriteit bij het voorkomen van dagelijkse fouten bij het verwerken van gegevens en het beperken van de schade die een gecompromitteerd of misbruikt werknemersaccount kan veroorzaken.
05Ontwikkel een beleid voor gegevensverwerking dat medewerkers kunnen volgen
Een vage instructie om vertrouwelijke informatie te beschermen laat medewerkers gissen. Een bruikbaar beleid voor gegevensverwerking benoemt gevoelige informatie, identificeert goedgekeurde opslag- en deelmethoden en geeft aan welke acties verboden zijn. Zorg ervoor dat de goedgekeurde route makkelijk vindbaar is op het moment dat iemand een bestand moet versturen.
Wees specifiek over persoonlijke e-mail, clouddrives voor consumenten, USB-apparaten, apps voor persoonlijke berichten, schermafbeeldingen, afdrukken en persoonlijke apparaten. Als een medewerker op afstand moet werken, zorg dan voor een goedgekeurde methode voor toegang en delen. Mensen kiezen mogelijk voor een snelle oplossing als het goedgekeurde proces traag of onduidelijk is. Documenteer wie een uitzondering kan goedkeuren, waarom deze nodig is, de reikwijdte ervan en wanneer deze eindigt.
Maak veiliger delen onderdeel van de normale workflow
Voordat u gevoelige informatie deelt, controleert u de identiteit van de ontvanger, verwijdert u onnodige velden en gebruikt u een goedgekeurde service met voldoende beperkte toegang. Geef de voorkeur aan een benoemde ontvanger boven een onbeperkte openbare link als de workflow dit toestaat. Voor terugkerende exports definieert u de minimale gegevensset en een eigenaar die de bestemming en machtigingen kan beoordelen.
Bij de training moet gebruik worden gemaakt van situaties die uw team tegenkomt. Laat een projectmanager zien hoe hij een klantbestand veilig kan delen. Leg uit waarom HR-documenten in een goedgekeurde repository thuishoren. Vertel medewerkers hoe ze moeten reageren als een klant een onveilige overdracht aanvraagt. Geef medewerkers een duidelijke manier om een foutieve e-mail, een kwijtgeraakt apparaat of een verdacht verzoek onmiddellijk te melden. Snelle rapportage kan de schade beperken, zelfs als de oorspronkelijke openbaarmaking niet ongedaan kan worden gemaakt.
Neem verzoeken op die de identiteit van een manager of leverancier nabootsen. Verifieer een ongebruikelijk verzoek om gevoelige gegevens via een bekend contactkanaal in plaats van te vertrouwen op de details in het bericht. De phishing-richtlijnen van NIST bieden praktische voorbeelden voor herkenning en rapportage. Maak duidelijk dat het snel melden van een vermoedelijke fout wordt verwacht.
Maak monitoring openbaar en beheer deze via schriftelijk beleid. Laat de juiste juridische en privacyadviseurs de vereisten voor de locaties en werkregelingen van uw werknemers beoordelen. Definieer het doel van de monitoring, wat er wordt verzameld, wie het kan beoordelen en hoe lang het wordt bewaard. Een duidelijk bereik en gecontroleerde toegang helpen voorkomen dat monitoringrecords zelf een onbeheerde bron van gevoelige informatie worden.
06Bescherm incidentbewijs net zo zorgvuldig als bedrijfsgegevens
Bewaar bij een vermoedelijke openbaarmaking de relevante bronnen en gebruik een gedocumenteerd bewijsregister. Houd de preventie gericht op het afsluiten van de blootgestelde overdrachtsroute, terwijl de incidentleider het onderzoek coördineert.
Stel bewaarregels in op basis van zakelijke doeleinden, risico's en toepasselijke vereisten, met voldoende opslagruimte om deze te ondersteunen. Wanneer een specifiek incident of geautoriseerd onderzoek bewaring vereist, bescherm dan de relevante opnamen, rapporten en systeemlogboeken tegen routinematige verwijdering. Een vertrek zou aanleiding moeten geven tot een toegangsbeoordeling; het mag niet automatisch rechtvaardigen dat alles voor onbepaalde tijd wordt verzameld. Beperk de toegang tot bewaarde gegevens, omdat deze inloggegevens, klantgegevens of privé-zakelijke communicatie kunnen bevatten.
Het ontwerp van opslag is belangrijk. Bescherm opnamen en logboeken tijdens verzending en in rust, onderhoud de juiste back-ups en test het ophalen door geautoriseerde beheerders. Lokale opslag, een beveiligde server of goedgekeurde cloudopslag kunnen elk aan verschillende eisen voldoen. Kies een ontwerp dat betrouwbaar herstel, gecontroleerde toegang en retentie ondersteunt zonder nog een ongecontroleerde kopie van gevoelige activiteitsgegevens te maken.
Voor opnamen gemaakt met Net Monitor for Employees Pro bekijkt u de instellingen voor opname-codering en beschermt u de belangrijkste back-ups. De versleuteling van opnames wordt afzonderlijk van de opslaglocatie geconfigureerd en er mag niet van worden uitgegaan dat elk activiteitenrapport of geëxporteerd bestand wordt versleuteld. Controleer de retentie van schermopnamen en rapporteer de retentie afzonderlijk. Bewaar het originele bewijsmateriaal, documenteer wanneer en hoe het is verzameld en werk vanaf een kopie wanneer uw onderzoeksprocedure daarom vraagt.
07Reageer snel op een vermoedelijk datalek van werknemers
Een vermoedelijke inbreuk vraagt om afgemeten actie. Breng de aangewezen incidentleider op de hoogte, bewaar relevant bewijsmateriaal en beperk de voortdurende blootstelling volgens uw reactieplan. Stel de dringende insluiting niet uit terwijl u wacht op het verzamelen van alle gegevens. Vermijd ongecoördineerde confrontaties, het wissen van apparaten of het opruimen waardoor nuttig bewijsmateriaal kan worden vernietigd. Leg relevante activiteiten vast, noteer datums en betrokken systemen en bescherm het getroffen eindpunt.
Afhankelijk van de gebeurtenis kan inperking het uitschakelen van een account betekenen, het intrekken van actieve sessies of het delen van links, het blokkeren van een website of applicatie, het wijzigen van inloggegevens of het beperken van een bedrijfscomputer. Houd het antwoord in verhouding tot de feiten. Als u een verkeerd geadresseerde e-mail heeft ontvangen, probeer deze dan indien mogelijk terug te halen, maar ga er niet van uit dat elke kopie wordt verwijderd; betrek de incidentleider erbij om de blootstelling en de volgende stappen te beoordelen. Vermoedelijk opzettelijk kopiëren kan gecoördineerde beveiliging, HR en juridische betrokkenheid vereisen. Wijs beslissingen over meldingen toe aan de verantwoordelijke personen op basis van het incident en de toepasselijke verplichtingen.
Houd een kort incidentoverzicht bij: de melder, de ontdekte tijd, de betrokken accounts en apparaten, de betrokken gegevens, bekende bestemmingen, inperkingsacties en de eigenaar van elke volgende stap. Scheid bevestigde feiten van onbeantwoorde vragen. De richtlijnen voor incidentrespons van NIST behandelen voorbereiding, detectie, respons en herstel als onderling verbonden onderdelen van het beheersen van cyberveiligheidsrisico's.
Identificeer ten slotte de besturingsfout. Heeft een medewerker meer toegang gekregen dan noodzakelijk? Bleef een geblokkeerde dienst via een andere route beschikbaar? Was er geen goedgekeurde methode voor legitiem werken op afstand? Elk incident moet een concrete correctie, een eigenaar en een verificatiestap opleveren, in plaats van slechts een herinnering om voorzichtig te zijn.
08Een checklist voor de preventie van datalekken voor werknemers
Begin met één gevoelige workflow, zoals het verzenden van klantenexporten of het verwerken van de salarisadministratie, en verifieer het volledige pad voordat u de controles over het hele bedrijf uitbreidt:
- Geef de eigenaar van de gegevens een naam. Vermeld de goedgekeurde gebruikers, opslaglocatie en deelbestemming.
- Verwijder onnodige toegang. Controleer rolwijzigingen, gedeelde accounts, externe links en vertrekprocedures.
- Test een beperkte route. Gebruik een onschadelijk testbestand om de beoogde website, applicatie of USB-beperking te verifiëren zonder echte klantinformatie vrij te geven.
- Goedgekeurd werk testen. Bevestig dat werknemers de legitieme taak nog steeds kunnen voltooien en indien nodig een uitzondering kunnen aanvragen.
- Verifieer gegevens en rapportage. Haal de relevante activiteiten- en auditgegevens op, controleer tijdstempels en oefen wie een incidentrapport ontvangt.
Controleer zowel de beveiliging als de bruikbaarheid: een uitzondering die open blijft nadat de taak is voltooid, is een controlekloof, terwijl een geblokkeerde goedgekeurde workflow oplossingen aanmoedigt. Noteer de aanpassing en herhaal de betreffende controle.
Werknemers moeten goedgekeurd werk efficiënt kunnen uitvoeren, terwijl geautoriseerde beheerders activiteiten kunnen zien, controleren en onderzoeken die bedrijfsgegevens in gevaar brengen. Voer deze controles in voordat een routinematige werkdag verandert in een reactie op een inbreuk.
09Vragen ter preventie van datalekken voor medewerkers
Hoe kan een klein bedrijf datalekken door werknemers voorkomen?
Begin met het identificeren van gevoelige informatie en de eigenaar ervan, beperk de toegang per rol en zorg voor een goedgekeurde deelmethode. Voeg MFA, beheerde eindpuntcontroles, praktische training en een duidelijk rapportagetraject toe. Testbeperkingen en ophalen van incidentrecords met onschadelijke voorbeeldgegevens voordat u erop vertrouwt.
Kan monitoring van medewerkers elk datalek voorkomen?
Nee. Monitoring biedt zichtbaarheid en context, terwijl ondersteunde eindpuntbeperkingen specifieke mogelijkheden voor misbruik kunnen verminderen. Het vervangt geen identiteitscontroles, e-mail- en cloudbeveiliging, of een speciale mogelijkheid om gegevensverlies te voorkomen waar dat nodig is. Controleer welke gebeurtenissen uw tools daadwerkelijk vastleggen.
Moeten we alle USB-schijven en persoonlijke cloudopslag blokkeren?
Kies besturingselementen op basis van de gegevens en de taak. Beperk niet-goedgekeurde overdrachtsroutes, zorg voor een werkbaar alternatief en documenteer noodzakelijke uitzonderingen. Test de reikwijdte van een regel vóór de implementatie, zodat een beoogde beperking een goedgekeurd bedrijfsproces niet onderbreekt.
Wat moet een medewerker doen nadat een bestand naar de verkeerde persoon is verzonden?
Meld het onmiddellijk via het incidentkanaal van het bedrijf en bewaar de berichtdetails. De incidentleider kan de gegevens, de ontvanger en de beschikbare insluitingsopties beoordelen. Een terugroeppoging kan in sommige omgevingen helpen, maar bewijst niet dat de openbaarmaking is teruggedraaid.
Welk bewijs helpt bij het onderzoeken van een vermoedelijk datalek van werknemers?
Bewaar de relevante account- en apparaat-ID's, tijdstempels, bestands- of berichtdetails, deelbestemmingen en beschikbare auditlogboeken. Schermopnamen en activiteitenrapporten kunnen context toevoegen. Bescherm de documenten, documenteer de verzameling ervan en onderscheid een verdachte actie van een bewijs dat informatie is overgedragen.