Zásady monitorování pracoviště / Praktický průvodce
Zásady dozoru na pracovišti: Praktický kontrolní seznam
Vytvořte zásady dohledu na pracovišti pokrývající účel, zařízení, shromážděná data, přístup, uchovávání, upozornění a kontrolu, zda technická nastavení odpovídají zásadám.
Manažer zjistí, že vzdálený zaměstnanec strávil hodiny na streamovacích webech. IT najde na firemním notebooku neschválený software pro vzdálený přístup. Soubor zákazníka se zkopíruje do osobního cloudového účtu. Bez jasné zásady sledování pracoviště se tyto incidenty stávají argumenty o očekáváních namísto rozhodnutí podložených fakty.
Nástroje pro monitorování poskytují viditelnost. Zásady určují, kdy se tato viditelnost použije, co se shromažďuje, kdo k tomu má přístup a jak bude podnik jednat na základě toho, co najde. Pro malé a středně velké organizace je toto rozlišení důležité. Vágní prohlášení, že zaměstnanci „mohou být monitorováni“, nedává manažerům praktický provozní standard ani neposkytuje spolehlivý základ pro rozhodnutí, když se objeví problém s produktivitou, bezpečností nebo disciplinárním problémem.
01Co musí dělat zásady dohledu na pracovišti
Fungovatelná politika dohledu na pracovišti má dva úkoly: chránit majetek společnosti a nastavit hranice, kterým zaměstnanci rozumějí. Vysvětlete, která zařízení, sítě, účty a obchodní data vlastněná společností jsou poskytovány pro pracovní účely a které monitorování, protokolování, omezení nebo kontroly platí. Připojte každou praxi k definovanému provoznímu, bezpečnostnímu, souladu nebo vyšetřovacímu účelu. Vlastnictví zařízení samo o sobě neospravedlňuje neomezený dohled.
Zásady by také měly odstranit nejistotu. Zaměstnanci potřebují vědět, zda společnost zaznamenává aktivitu na obrazovce, sleduje webové stránky a aplikace, zachycuje stisknuté klávesy, zaznamenává aktivitu souborů, nahrává zvuk nebo monitoruje zařízení používaná mimo kancelář. Pokud je funkce nasazena, řekněte to na rovinu. Skryté předpoklady vytvářejí spory, kterým se lze vyhnout, a oslabují uznání zaměstnanců.
Toto není výzva ke shromažďování všech možných datových bodů jen proto, že je zpřístupňuje software. Správná úroveň monitorování závisí na roli, citlivosti dat, modelu vlastnictví zařízení a obchodním riziku. Finanční pracovní stanice zpracovávající mzdová data může vyžadovat přísnější kontroly než počítač se sdílenou konferenční místností. Firemní notebook používaný z domácí kanceláře vyžaduje jiné hranice než zařízení v osobním vlastnictví registrované pro omezený přístup.
02Definujte pokrytá zařízení, lidi a hodiny
Začněte s aktivy a aktivitami, na které se vztahují zásady. Buďte konkrétní ohledně počítačů vlastněných společností, mobilních zařízení, serverů, e-mailových účtů, platforem pro spolupráci, připojení VPN, cloudových aplikací, vyměnitelných médií a firemních sítí. Pokud podnik povoluje osobní zařízení, definujte, zda se monitorování použije pouze v rámci spravovaného pracovního profilu, virtuálního desktopu nebo schválené podnikové aplikace. Pojmenujte také skupiny zaměstnanců a pokrytá místa. Potvrďte, že vaše technické nastavení může vynutit hranici, kterou popisujete; příslib pracovního profilu není užitečný, pokud software zachycuje celé osobní zařízení.
Zdravá politika by měla odlišovat obchodní aktivity od osobního prostoru. Společnost může například uvést, že monitorování probíhá na firemním zařízení a firemních systémech, a to i při použití na dálku, přičemž se vyhne sledování osobních zařízení nebo osobních účtů mimo schválená pracovní prostředí. Udělejte hranici explicitní v zásadě a ověřte ji ve skutečném nasazení.
Měl by se také zabývat používáním mimo pracovní dobu. Pokud mají zaměstnanci povoleno používat firemní notebooky osobně, řekněte, zda monitorování během tohoto používání pokračuje a zda mají očekávat, že osobní aktivita na zařízení bude viditelná. Mnoho organizací snižuje riziko tím, že omezuje osobní používání firemního vybavení místo toho, aby se následně snažily třídit obchodní aktivity od soukromých. Upozornění, že osobní aktivita může být viditelná, neznamená, že každá sbírka je vhodná. Nastavte a otestujte povolené doby sledování, včetně toho, co se stane, když se zařízení znovu připojí nebo zaměstnanec pracuje na jinou směnu.
03Uveďte přesně, co sledování zaměstnanců shromažďuje
Nepohřbívejte praktiky shromažďování v širokém právním jazyce. Identifikujte kategorie informací, které vaše nasazené systémy skutečně shromažďují, jako jsou snímky obrazovky nebo nahrávky, aktivní aplikace, navštívené webové stránky, vyhledávací aktivita, přenosy souborů, časy přihlášení a odhlášení, aktivita procesů, připojení zařízení a bezpečnostní události. Popište, zda je každá kategorie shromažďována průběžně, podle plánu nebo pouze po povolené akci. Rozlišujte živé sledování od uložených nahrávek a sdělte zaměstnancům, zda se při práci na dálku shromažďují informace.
Nahrávání zvuku, používání webové kamery a protokolování úhozů si zaslouží samostatnou recenzi, protože mohou zachytit soukromé konverzace, přihlašovací údaje a další citlivé informace. Posuďte, zda by stejnému účelu vyhovovala méně rušivá metoda. Povolte funkci pouze v případě, že její použití má zdokumentované odůvodnění, přísně kontrolovaný přístup a nezbytnou právní kontrolu, upozornění a oprávnění. Uvedení funkce v zásadě není dostatečnou autorizací k jejímu použití.
Zásady by měly jasně stanovit, že společnost může blokovat webové stránky, aplikace, externí úložiště, neautorizovaný software nebo nebezpečné funkce zařízení. Monitorování bez vynucení umožňuje manažerům sledovat opakování stejného problému. Pokud sociální média, herní weby, neautorizované cloudové úložiště nebo nástroje pro dálkové ovládání představují riziko, definujte, kdo může schvalovat omezení, dotčená zařízení a jak zaměstnanci žádají o výjimku pro legitimní práci.
Zkontrolujte nastavení Desktop Recorder odděleně od nastavení přehledů. Plán záznamu obrazovky sám o sobě nestanoví období sběru zpráv pro webové stránky, aplikace nebo úhozy. Pokud jde o omezení zařízení, Nápověda Nástroje a omezení vysvětluje rozdíl mezi okamžitými akcemi na vybraných počítačích a trvalými omezeními, která se globálně vztahují na počítače zaměstnanců.
04Nastavte pro každý ovládací prvek obchodní účel
Zaměstnanci budou spíše dodržovat zásady, které spojují dohled se skutečnými obchodními potřebami. Uveďte zamýšlený výsledek: ověřte pracovní aktivitu, ochraňte důvěrná data, zjistěte neautorizovaný software, prošetřete incidenty, vynucujte pravidla přijatelného použití a veďte záznamy, když je nutné zasáhnout.
Tento účel by měl vést k nasazení. Sledování živé obrazovky může manažerovi pomoci podpořit nového zaměstnance, potvrdit, že vzdálená pracovní stanice funguje, nebo prošetřit podezření na porušení zásad. Přehledy webových stránek a aplikací mohou identifikovat vzory, které vyžadují kontrolu nepracovního procházení, neschváleného softwaru nebo úzkého místa pracovního postupu. Tam, kde je vaše bezpečnostní systémy shromažďují, mohou protokoly přístupu k souborům a procesů pomoci prozkoumat pohyb mimo schválené systémy. Záznamy aktivit přidávají kontext; automaticky neprokazují krádež času nebo přenos souborů.
Vyhněte se tomu, aby jediným cílem bylo podávání zpráv o produktivitě. Osoba se může zdát aktivní, když produkuje špatnou práci, a někdo může vykazovat menší aktivitu klávesnice při řešení složitého zákaznického nebo technického problému. Zprávy by měly informovat úsudek vedení, nikoli jej nahrazovat. Než začnete s údaji o činnosti nakládat jako s důkazem špatného výkonu, zkontrolujte roli zaměstnance, přidělenou pracovní zátěž, termíny, kvalitu výstupu a zdokumentovaná očekávání.
Pokud se například jedná o neautorizovaný software pro sdílení souborů, začněte identifikací aplikace, posouzením jejího obchodního využití a aplikací schváleného pravidla pro aplikaci. Nepřetržité zachycování zvuku by shromažďovalo jiné, mnohem rušivější informace a nebylo by přiměřenou náhradou za úkol řízení aplikace. Před zavedením zdokumentujte důvod každé volby kolekce.
05Řízení přístupu, uchovávání a ukládání záznamů
Záznamy dohledu jsou citlivé obchodní informace. Zásady by měly jmenovat role oprávněné prohlížet živé obrazovky, kontrolovat nahrávky, exportovat zprávy, měnit nastavení monitorování a schvalovat vyšetřování. Ve většině malých podniků by tato skupina měla být omezena na určené IT administrátory, bezpečnostní pracovníky, vedoucí provozních pracovníků a manažery s dokumentovanou potřebou vědět.
Omezení přístupu podle rolí pomáhá předcházet příležitostnému procházení a snižuje pravděpodobnost, že se sledování dat stane interním problémem ochrany osobních údajů. Vyžadujte, aby správci používali jednotlivé účty, chránili přihlašovací údaje a vedli auditní záznamy o administrativních akcích, kde je to možné. Manažeři by neměli mít možnost kontrolovat záznamy zaměstnanců pouze ze zvědavosti. Mapujte tyto odpovědnosti na oprávnění dostupná v monitorovacím nástroji, pracovních stanicích administrátorů a systému úložiště. Pokud požadované schválení nebo kontrola auditu není zabudována do nástroje, zdokumentujte samostatný proces, který jej poskytuje.
Záleží také na pravidlech uchování. Nastavte odůvodněné období pro každý typ záznamu na základě jeho účelu a příslušných požadavků, spíše než vše uchovávat pro případ, že se to stane užitečným. Neuchovávejte vše navždy. Delší uchovávání zvyšuje náklady na úložiště, rozšiřuje dopad narušení a ztěžuje správu záznamů. Nastavte různé doby uchování pro rutinní zprávy o činnosti, bezpečnostní výstrahy a důkazy uchovávané pro aktivní vyšetřování nebo právní zadržení.
U distribuovaných týmů určete, kde se ukládají nahrávky a sestavy a kdo toto úložiště řídí. Používejte schválená úložiště s definovanými oprávněními místo toho, abyste povolovali nekontrolované kopie na desktopech administrátorů. Organizace využívající cloudové úložiště by měly zdokumentovat schválené cíle úložiště, požadavky na šifrování a postupy mazání.
V Net Monitor for Employees Pro ověřte uchování nahrávek a uchování zpráv samostatně, včetně kopií uchovávaných na počítačích zaměstnanců, v archivu konzoly a v jakémkoli schváleném externím umístění. Šifrování záznamu se konfiguruje nezávisle na umístění úložiště; nepředpokládejte, že šifruje každou zprávu o činnosti nebo exportovaný soubor. Přidělte někoho, aby testoval mazání, chránil zálohy klíčů a spravoval zachované důkazy o incidentech.
06Zprovoznění oznámení a potvrzení zaměstnanců
Poskytněte zaměstnancům zásady před zahájením monitorování, během registrace a kdykoli se zásady podstatně změní. Je-li to vhodné nebo vyžadováno, získejte podepsané nebo elektronické potvrzení potvrzující, že zaměstnanec obdržel zásady, rozumí tomu, že systémy společnosti mohou být monitorovány, a souhlasí s tím, že se bude řídit požadavky přijatelného použití.
Potvrzení může dokumentovat příjem a pomoci snížit nejednoznačnost. Není to totéž jako svobodně udělený souhlas, nezříká se práv zaměstnanců a neumožňuje jinak nezákonnou monitorovací praxi. U vzdálených zaměstnanců zahrňte konzistentní informace do dohod o práci na dálku a formulářů pro přiřazení zařízení. Uchovávejte verzi zásad, datum doručení a záznam o potvrzení a poskytněte zaměstnancům kontakt pro dotazy, žádosti o přístup nebo obavy.
Federální, státní a místní pravidla USA mohou ovlivnit monitorovací postupy, zejména pokud jde o záznam zvuku, elektronickou komunikaci, biometrická data, požadavky na oznámení a zaměstnance nacházející se v jiných státech, než je sídlo společnosti. Dohody s odbory, smlouvy se zákazníky a předpisy specifické pro odvětví mohou přidat další omezení. Před nasazením nechte kvalifikovaného poradce pro zaměstnanost a ochranu osobních údajů, aby prostudoval zásady a plánovanou konfiguraci, zejména pokud monitorování zahrnuje zvuk, stisknutí kláves, osobní zařízení nebo zaměstnance v různých jurisdikcích. Tato příručka poskytuje operační rámec, nikoli právní politiku specifickou pro jurisdikci.
Zkontrolujte pravidla, kde zaměstnanci pracují
Požadavky se liší. Například zákon o elektronickém monitorování v New Yorku vyžaduje, aby krytí soukromí zaměstnavatelé s místem podnikání ve státě předem písemně informovali dotčené zaměstnance o přijetí do zaměstnání, získali potvrzení a zaslali oznámení o krytém monitorování. Jeho rozsah a výjimky jsou důležité; nepovažujte tento příklad za celonárodní pravidlo.
Pro nasazení ve Spojeném království se pokyny ICO pro monitorování pracovníků zabývají právním základem, transparentností, nezbytností a proporcionalitou a vysvětluje, proč je souhlas obvykle v zaměstnaneckém vztahu nevhodný. ICO v současné době označuje tento pokyn jako v revizi po legislativních změnách. Před dokončením zásad a konfigurace zkontrolujte aktuální požadavky u svých poradců.
07Udělejte ze zásady opakovatelný proces správy
Zásady selžou, pokud jsou umístěny v příručce pro zaměstnance a monitorování je nakonfigurováno nekonzistentně. Vytvořte jednoduchý proces pro rutinní kontrolu a eskalaci. Manažeři by měli používat pravidelné zprávy k identifikaci vzorců, nikoli k reakci na jednu neobvyklou hodinu. IT by mělo prošetřit indikátory zabezpečení, neautorizované aplikace a podezřelý pohyb souborů. Závažná zjištění by měla být zdokumentována, uchována a předána příslušnému manažerovi, vedoucímu oddělení lidských zdrojů, vlastníkovi bezpečnosti nebo právnímu zástupci. Zaznamenejte důvod revize, její schválený rozsah, recenzenta a výsledek. Dejte zaměstnanci vhodnou příležitost k vysvětlení činnosti, než vyvodíte závěr o výkonu.
Použijte postupnou akci, pokud jde o běžné zneužití, spíše než o úmyslné pochybení. První případ nadměrného nepracovního procházení může vyžadovat školení a připomenutí zásad. Opakované chování může ospravedlnit přísnější omezení nebo formální disciplínu. Důvěryhodné důkazy o krádeži dat, sdílení pověření, instalaci malwaru nebo záměrném smazání záznamu vyžadují rychlejší bezpečnostní reakci.
Zásada přiděluje hranice oprávnění a kontroly. Použijte příklad dokumentace incidentu pro samostatnou úlohu zaznamenávání pozorování, vysvětlení zaměstnanců a zjištění.
Zkontrolujte zásady alespoň jednou ročně a po jakékoli větší změně v postupech vzdálené práce, vlastnictví zařízení, bezpečnostních incidentech nebo technologii monitorování. Nejlepší politika není ta nejdelší. Je to ten, který mohou manažeři uplatňovat důsledně, zaměstnanci mohou rozumět a IT může prosazovat bez vytváření nových rizik. Přiřaďte vlastníka a datum kontroly. Vždy, když je povolena nová funkce nebo je přidána nová skupina zaměstnanců, znovu zkontrolujte nastavení a také znění.
08Kontrolní seznam zásad dohledu na pracovišti před zavedením
Pomocí tohoto přehledu si svůj návrh projděte s IT, HR a lidmi odpovědnými za ochranu soukromí a požadavky na zaměstnání. Nahraďte obecné sliby rozhodnutími, která si váš tým může ověřit:
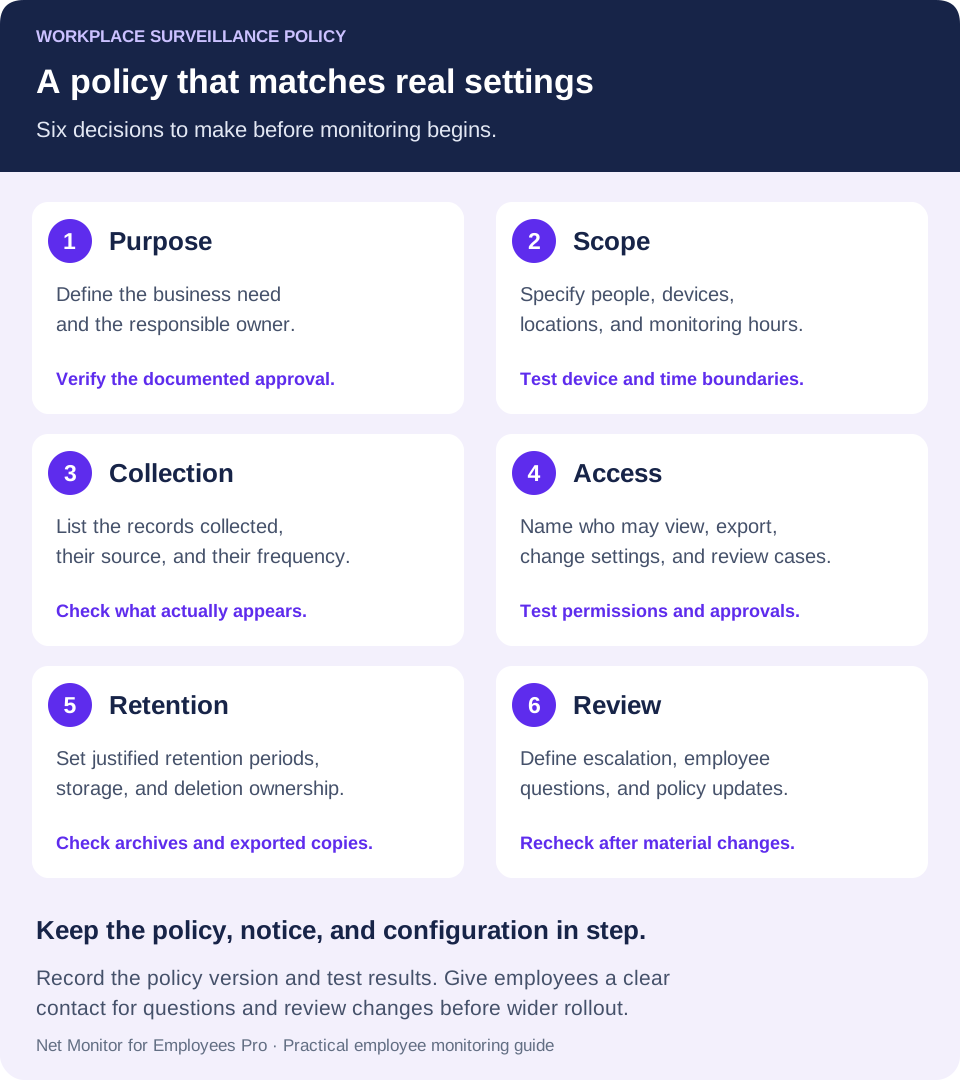
- Účel a vlastnictví: pojmenujte obchodní problém, vlastníka zásad, schvalovatele, datum účinnosti a datum příští kontroly.
- Pokrytí a hranice: uvádí skupiny zaměstnanců, místa, spravovaná zařízení, vzdálený přístup, vyloučení osobních zařízení a období sledování.
- Shromažďování a omezení: identifikujte každou povolenou kategorii dat, její frekvenci, systém, který je shromažďuje, a všechna pravidla webu, aplikace nebo zařízení.
- Oznámení a otázky: specifikují, kdy a jak zaměstnanci obdrží zásady, jak se zaznamenává potvrzení a kam směřují dotazy nebo obavy.
- Oprávněný přístup: identifikuje, kdo může prohlížet, exportovat, měnit nastavení nebo schvalovat vyšetřování a jak jsou jejich akce dokumentovány.
- Uchovávání a ochrana: nastavte odůvodněná období, schválené úložiště, řízení přístupu, odpovědnosti za mazání a proces uchovávání příslušných záznamů o incidentech.
- Kontrola a odpověď: definujte eskalaci, vysvětlení zaměstnanců, schvalování výjimek a přiměřené následné kroky.
Proveďte malou kontrolu nastavení zásad
Před širším nasazením použijte autorizovaná testovací zařízení a neškodnou vzorovou aktivitu. Potvrďte, které události se objeví, zda nahrávání začíná a končí v zamýšlených časech, kdo může načíst zprávu a kde jsou uloženy stažené nebo exportované kopie. Otestujte jak omezenou akci, tak schválený pracovní úkol. Pokud je výsledek v rozporu se zásadami, opravte nastavení nebo před zavedením znovu zkontrolujte schválený rozsah. Uchovávejte záznam o testu s verzí zásad.
Když nastane problém, jasné upozornění, definované ovládací prvky a spolehlivé záznamy dávají vaší firmě prostor jednat rozhodně. Vytvořte tato pravidla před prvním vyšetřováním, ne poté, co jsou důkazy již zpochybněny.
Sešit zásad a nastavení
Vyplňte jeden záznam pro každý postup sběru. Toto je provozní list, nikoli univerzální právní politika.
- Účel: [obchodní otázka]. Údaje: [typ záznamu]. Rozsah: [zařízení, lidé, hodiny, místa].
- Přístup: [autorizovaný recenzent a schválení]. Uchování: [období, vlastník smazání, výjimka uchování případu].
- Upozornění: [verze zásad, způsob doručení, datum]. Ověření: [aktuální nastavení, testované zařízení, pozorovaný výsledek, recenzent, další kontrola].
Příklad: recenze webové zprávy by měla uvádět povolené období kontroly a recenzenty; nesmí tiše autorizovat záznam zvuku. Pokud slíbenou hranici nelze vynutit, vyřešte nesoulad před zavedením.
09Otázky týkající se zásad sledování pracoviště
Co by měly zahrnovat zásady dohledu na pracovišti?
Zahrňte účel, zahrnuté osoby a systémy, kategorie shromažďování, období sledování, oprávněné recenzenty, pravidla uchování, upozornění pro zaměstnance a proces eskalace. Vysvětlete hranice vzdálené práce a osobních zařízení, jak mohou zaměstnanci klást otázky a kdo vlastní aktualizace zásad.
Je politika monitorování zaměstnanců stejná jako přijatelné použití?
Slouží k různým účelům. Přijatelné použití popisuje, jak mohou zaměstnanci využívat zdroje společnosti. Zásady monitorování vysvětlují, jak společnost dodržuje a zaznamenává toto použití, kdo je může kontrolovat a limity sběru. Porovnejte dokumenty tak, aby omezení a způsob jeho vymáhání byly konzistentní.
Umožňuje podepsané potvrzení nějaký druh monitorování?
Č. Může dokumentovat, že zaměstnanec obdržel zásady, ale nenahrazuje příslušné oznámení, zákonný základ, souhlas, konzultaci nebo jiné požadavky. Před nasazením zhodnoťte konkrétní monitorovací činnost a příslušné jurisdikce.
Jak dlouho by měly být uchovávány záznamy o monitorování zaměstnanců?
Neexistuje jediné období vhodné pro každý záznam nebo podnikání. Nastavte a zdůvodněte období podle účelu, rizika a příslušných požadavků. Definujte, jak jsou relevantní důkazy uchovány pro autorizované vyšetřování, a poté zkontrolujte smazání napříč úložištěm zařízení, archivy konzole, exporty a dalšími schválenými cíli.
Jak se můžeme ujistit, že software odpovídá zásadám?
Namapujte každou kategorii kolekce a omezení na její skutečnou konfiguraci. Vyzkoušejte vybraná zařízení, hodiny, nastavení sestav, přístupová oprávnění, ukládání a proces mazání pomocí neškodných dat. Opakujte kontrolu po změnách materiálových zásad, pracovních sil nebo softwaru.