Risco interno/Guia prático
Software de monitoramento de ameaças internas: guia de triagem de riscos
Use software de monitoramento de ameaças internas para analisar atividades incomuns, testar explicações legítimas e identificar as evidências necessárias antes de encaminhar uma preocupação.
O software de monitoramento de ameaças internas ajuda a investigar o uso indevido de acesso legítimo, seja ele deliberado ou acidental. Uma visita a um serviço de nuvem pessoal é um lead; não é prova de que os dados da empresa saíram do dispositivo. A revisão eficaz conecta a atividade do usuário com evidências de tela e registros de auditoria independentes antes de decidir o que preservar ou restringir.
Os sistemas mais úteis fazem mais do que contar minutos ativos ou produzir uma pontuação vaga de produtividade. Eles mostram o que aconteceu no computador da empresa, quando aconteceu e qual usuário estava envolvido. Eles também oferecem aos administradores a capacidade de interromper atividades arriscadas no endpoint, em vez de esperar por um relatório de incidente.
01Evidências que o monitoramento de ameaças internas pode fornecer
Uma ameaça interna pode ser intencional, descuidada ou simplesmente o resultado de controles inadequados. Um funcionário pode tentar roubar dados, mas também pode reutilizar uma senha fraca, instalar uma ferramenta não aprovada, copiar arquivos para um dispositivo USB ou enviar informações confidenciais por meio de uma conta pessoal. O resultado pode ser o mesmo: dados perdidos, operações interrompidas, exposição à conformidade e investigações dispendiosas.
Um software de monitoramento eficaz cria um registro confiável de atividades em endpoints de propriedade da empresa. Para uma empresa de pequeno ou médio porte, esse registro deve ser prático o suficiente para ser usado todos os dias, e não enterrado em um painel de segurança que requer um especialista para interpretá-lo.
02Observe o comportamento, não apenas eventos únicos
Uma visita incomum ao site não significa automaticamente que um funcionário seja uma ameaça. Um programa útil de risco interno procura padrões: atividades que entrem em conflito com a função do usuário, horário do dia, carga de trabalho normal ou política da empresa.
Por exemplo, um funcionário da contabilidade pode ter um motivo legítimo para usar um portal bancário, mas não para instalar um utilitário de acesso remoto ou acessar repetidamente serviços de compartilhamento de arquivos que a empresa não tenha aprovado. Um representante de vendas pode precisar de registros de clientes, mas grandes transferências de arquivos após o expediente ou cópias repetidas de contatos antes da partida merecem revisão.
O monitoramento de dados fornece aos gerentes um ponto de partida factual. Em vez de confrontar um funcionário com base em suspeitas, eles podem analisar o registro de atividades, confirmar o escopo do problema e dar o próximo passo apropriado. Pode ser uma conversa de coaching, uma alteração de permissão, uma investigação formal ou uma restrição imediata de acesso.
Principais sinais que requerem revisão
Os alertas e relatórios mais valiosos concentram-se em comportamentos que criam riscos mensuráveis para os negócios. Exemplos comuns incluem:
- Acesso repetido a e-mail pessoal, armazenamento em nuvem do consumidor, ferramentas anônimas de transferência de arquivos ou serviços de mensagens não aprovados
- Instalação ou execução de software não autorizado, especialmente ferramentas de controle remoto, proxy, criptografia ou compartilhamento de dados
- Cópia, movimentação, exclusão ou transferência incomum de arquivos comerciais
- Tentativas de visitar sites bloqueados, contornar restrições da web ou desativar software de segurança e monitoramento
- Tempo ocioso prolongado, uso persistente de aplicativos fora do trabalho ou atividade inconsistente com as tarefas atribuídas
- Login e atividades na área de trabalho em horários incomuns, especialmente quando combinados com arquivos confidenciais ou acesso ao sistema
O contexto é importante. Um desenvolvedor pode executar legitimamente ferramentas que seriam incomuns no computador de uma recepcionista. Um funcionário remoto que trabalha em fusos horários diferentes pode estar ativo fora do horário comercial padrão. Configure relatórios e revise procedimentos relacionados a funções de trabalho, software aprovado e necessidades operacionais reais.
Uma planilha de triagem manual para três sinais de alerta
Estes são cenários de revisão, não alegações de detecção automática. Designe um revisor, registre a fonte e a hora e teste primeiro uma explicação legítima.
- Visita incomum ao armazenamento em nuvem: pode ser uma troca de cliente aprovada. O proprietário dos dados verifica a autorização; a segurança verifica os registros de destino disponíveis caso arquivos confidenciais tenham sido movidos.
- Processo de acesso remoto não aprovado: pode pertencer a uma sessão de suporte de TI. A TI verifica o executável, o ticket, a conta e a sessão. Escale uma conexão ativa inexplicável por meio do procedimento de incidente.
- Atividade fora do horário comercial: pode refletir um fuso horário diferente ou manutenção. O gerente confirma o agendamento; A TI verifica a conta/sessão. O tempo por si só não é evidência de roubo.
Mantenha o uso indevido acidental, o uso indevido deliberado e uma conta comprometida como hipóteses diferentes. Registre o que confirmaria ou refutaria cada um. Encerrar uma preocupação quando a explicação for suportada; preservar a incerteza quando os registros necessários não estiverem disponíveis.
03O monitoramento deve levar à ação
A visibilidade sem controle faz com que os administradores reajam após a ocorrência de um problema. O software mais poderoso de monitoramento de ameaças internas combina a coleta de evidências com ferramentas de administração de endpoint que permitem que a TI atue imediatamente.
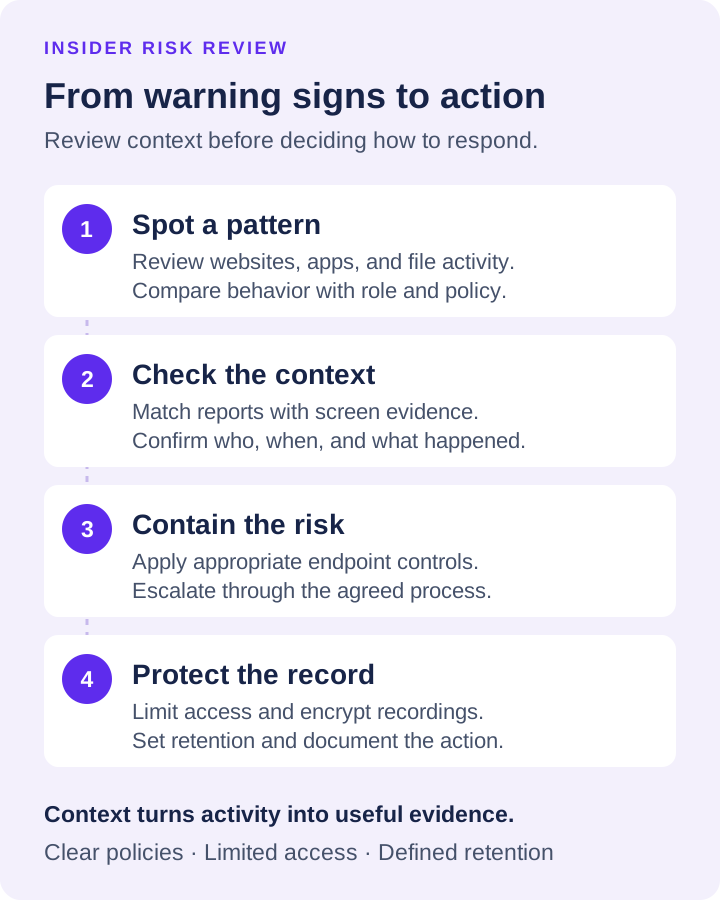
A contenção deve seguir o plano do incidente. Use controles de sites com URLs aprovados ou listas de palavras-chave ou restrinja um aplicativo não aprovado. Coordene as restrições de conta com o administrador do sistema de identidade. Preserve evidências relevantes antes de mudanças perturbadoras, sempre que possível, e registre quem autorizou cada ação. Não presuma que o monitoramento categoriza sites automaticamente ou isola um dispositivo da rede.
Essas ações reduzem o tempo entre a detecção e a contenção. Isso é importante quando os dados podem ser copiados em minutos. Também reduz o trabalho administrativo de rotina. Em vez de ir até uma mesa ou pedir a um funcionário remoto para solucionar um problema, a TI pode gerenciar o endpoint diretamente.
Net Monitor for Employees Pro oferece suporte a esse modelo operacional combinando visualização de tela ao vivo, gravação de desktop e áudio, registros de atividades, relatórios, restrições de sites e aplicativos e controles remotos de computador em um sistema focado no administrador. Para uma equipe distribuída, isso significa que o mesmo nível de supervisão pode se estender além da rede do escritório para dispositivos remotos gerenciados.
04Verifique um sinal antes de escalar
Use o registro de evidências elaborado para documentação do caso, controles de prevenção de violação de dados para rotas de compartilhamento inseguras e uma política de monitoramento clara para limites de revisão. A função deste guia é decidir qual sinal justifica qual verificação.
Crie uma linha do tempo por usuário, computador e horário. Um registro do site estabelece uma visita; uma gravação pode mostrar um arquivo selecionado ou uma janela de upload. Confirme a conclusão e o escopo usando o log de auditoria do serviço de nuvem ou a auditoria de arquivos configurada separadamente. Mantenha os fatos verificados, as evidências faltantes e as hipóteses distintas no registro do incidente.
Proteja os próprios registros. Limite o acesso do administrador, use criptografia apropriada quando disponível, defina períodos de retenção e remova gravações que não atendem mais a uma finalidade comercial legítima. O monitoramento de dados pode ajudar a defender a empresa, mas também requer um tratamento disciplinado.
05Defina regras claras antes de monitorar
O monitoramento dos funcionários funciona melhor quando faz parte de um processo de gerenciamento documentado. Os funcionários devem compreender que os computadores e contas de propriedade da empresa são para uso comercial, que as atividades podem ser monitoradas e que as atividades proibidas têm consequências. Os requisitos variam de acordo com o estado, o setor, o acordo coletivo e a localização dos funcionários, portanto, as empresas devem pedir a um advogado que analise suas políticas antes da implantação.
Evite tratar cada funcionário como alvo de investigação. Use o monitoramento proporcionalmente. Dê aos gerentes acesso aos relatórios necessários para suas equipes, reserve registros confidenciais para pessoal autorizado e investigue exceções com base em evidências. A cobrança excessiva cria encargos administrativos e pode desviar a atenção dos riscos reais.
06Comece com os computadores mais importantes
Uma implantação completa não precisa começar em todos os dispositivos. Comece com endpoints que lidam com dados de clientes, informações financeiras, propriedade intelectual, credenciais administrativas ou sistemas operacionais de alto valor. Estabeleça aplicativos e sites aprovados, configure os relatórios que os gerentes realmente analisarão e teste o processo de resposta a uma violação da política.
Em seguida, expanda a cobertura para equipe remota e híbrida, onde a visibilidade direta é muitas vezes mais fraca. Um teste prático é a maneira mais rápida de determinar se as visualizações de tela, gravações, relatórios e controles remotos se adequam à forma como seus gerentes e equipe de TI trabalham. Baixe a avaliação gratuita, teste-a em fluxos de trabalho reais e certifique-se de que as evidências sejam claras o suficiente para apoiar uma decisão quando for importante.
O objetivo não é assistir a cada segundo de cada dia. O objetivo é responsabilizar os computadores da empresa, fornecer fatos aos gerentes em vez de suposições e garantir que atividades arriscadas possam ser interrompidas antes que se tornem um problema comercial caro.