Browserrichtlinien
Browserrichtlinien auf Firmen-PCs durchsetzen: 7 Schritte
Machen Sie aus Browserregeln wirksame Einstellungen. Verwalten Sie freigegebene Browser und Erweiterungen, begrenzen Sie riskante Webzugriffe und prüfen Sie die Durchsetzung im Büro und im Homeoffice.
Der Browser gehört zu den meistgenutzten Anwendungen im Unternehmen. Seine Einstellungen können dennoch außerhalb der routinemäßigen IT-Kontrolle liegen. Ein unverwalteter Browser kann unerlaubte Cloud-Speicherung, riskante Downloads, Schatten-IT, Schadsoftware, Datenabfluss und verlorene Arbeitszeit ermöglichen. Browserrichtlinien durchzusetzen bedeutet, Regeln zur zulässigen Nutzung in überprüfbare Kontrollen auf firmeneigenen PCs zu übersetzen.
Eine schriftliche Richtlinie allein verhindert weder den Besuch von Streamingseiten noch die Installation nicht freigegebener Erweiterungen, das Hochladen von Dateien in private Speicher oder das Umgehen einer einfachen Sperre mit einem anderen Browser. Wirksame Durchsetzung verbindet Browserkonfiguration, Endgerätebeschränkungen, Netzwerkkontrollen, Aktivitätsaufzeichnungen und die Nachverfolgung durch Führungskräfte.
Wie lassen sich Browserrichtlinien durchsetzen?
Legen Sie eine Browser-Grundkonfiguration fest, verteilen Sie verbindliche Einstellungen über Gruppenrichtlinien oder einen unterstützten Verwaltungsdienst und kontrollieren Sie Erweiterungen und Websitezugriffe. Überprüfen Sie das Ergebnis auf einem Mitarbeiter-PC. Ergänzen Sie Endgerätekontrollen und Aktivitätsauswertungen, um Lücken zu schließen. Testen Sie erlaubte Arbeit, Ausnahmen, Neustarts und Fernverbindungen vor der breiten Einführung.
01Browserregeln und Ausnahmen festlegen
Unklare Formulierungen schwächen die Durchsetzung. „Das Internet verantwortungsvoll nutzen“ bietet der IT keine eindeutige Grundlage für Website-Sperren, Aktivitätsprüfungen oder den Umgang mit wiederholten Verstößen. Legen Sie fest, was erlaubt, eingeschränkt oder genehmigungspflichtig ist.
Bei kleinen und mittleren Unternehmen sollte die Browserrichtlinie geschäftliche und private Nutzung, verbotene Websitekategorien, Downloads, privates Webmail und Cloud-Speicher, erlaubte Erweiterungen, Passwortmanager, privates Surfen und den Umgang mit Firmendaten in Webanwendungen abdecken. Sie sollte außerdem erklären, ob Aktivitäten überwacht werden und welche Aufzeichnungen das Unternehmen aufbewahrt.
Behandeln Sie nicht jede Abteilung gleich. Die Buchhaltung benötigt möglicherweise Bankportale und Zahlungssysteme von Lieferanten, das Marketing soziale Plattformen, Medienbibliotheken und Veröffentlichungstools. Pauschale Beschränkungen können legitime Arbeit behindern und Umgehungsversuche begünstigen. Definieren Sie eine Standardrichtlinie und Ausnahmen nach Rolle, Gerätegruppe oder Abteilung. Verwenden Sie Gruppen nur, wenn das Verwaltungssystem diesen Geltungsbereich unterstützt: Ein Abteilungsname im Dokument erzeugt noch keine technische Grenze.
Dokumentieren und befristen Sie Ausnahmen. Ein vorübergehender Bedarf an einem Lieferantenportal darf nicht zu einer dauerhaften Lücke in den Browserkontrollen werden.
Formulieren Sie jede Regel überprüfbar. Beispiel: „In verwalteten Browsern sind nur genehmigte Erweiterungen zulässig. Anträge an die IT enthalten Geschäftszweck, Verantwortlichen und Ablaufdatum.“ Erfassen Sie Browser, Geräte- oder Benutzergruppe, Einstellung, erwartetes Ergebnis, Verantwortlichen für Ausnahmen und Prüftermin. Ihre Richtlinie zur Arbeitsplatzüberwachung sollte zugehörige Aktivitätsprüfungen erklären.
02Browsereinstellungen in Chrome und Edge zentral durchsetzen
Standardisieren Sie freigegebene Browser und verwalten Sie sie zentral. Eine kontrollierte Grundkonfiguration erleichtert einheitliche Sicherheitseinstellungen, die Fehlersuche und das Erkennen von Firmen-PCs, die ein Update verpasst haben.
Browserrichtlinien lassen sich über Windows-Gruppenrichtlinien, Mobilgeräteverwaltung, Endgeräteplattformen oder die Unternehmensverwaltung unterstützter Browser verteilen. Die passende Methode hängt von Ihrer Umgebung ab. Für Windows-PCs in einer Bürodomain können Gruppenrichtlinien genügen. Hybride und entfernte Teams benötigen häufig eine Cloud-Geräteverwaltung, weil ihre Computer lange außerhalb des Büronetzwerks bleiben.
Den Geltungsbereich vor der Zuweisung festlegen
Unterscheiden Sie bei Chrome zwischen Richtlinien für verwaltete Benutzerkonten und solchen für registrierte Browser. Laut Google erfordern Browserrichtlinien für registrierte Browser keine Benutzeranmeldung; Kontorichtlinien hängen hingegen vom verwalteten Anmeldekontext ab. Prüfen Sie den passenden Geltungsbereich in Googles Anleitung zur Bereitstellung von Chrome-Richtlinien.
Installieren Sie bei Windows-PCs mit Gruppenrichtlinien die aktuellen administrativen Vorlagen des Browseranbieters, wählen Sie den Computer- oder Benutzerbereich und weisen Sie die Richtlinie einer Pilotgruppe zu. Microsoft Edge unterstützt verbindliche und empfohlene Einstellungen. Verwenden Sie eine verbindliche Richtlinie, wenn Mitarbeiter eine Einstellung nicht überschreiben dürfen. Empfohlene Einstellungen sind veränderbare Standardwerte. Die unterstützten Verfahren erläutert Microsofts Anleitung zur Edge-Richtlinienkonfiguration.
Die Grundkonfiguration sollte Änderungen an Einstellungen verhindern, die Sicherheit, Datenkontrolle oder Sichtbarkeit betreffen. Prüfen Sie Browserupdates, Erweiterungsinstallation, erlaubte Suchanbieter, Passwortexport, Downloads und integrierte Schutzfunktionen. Kontrollieren Sie Browserversion, Plattformunterstützung, Geltungsbereich und Neustartanforderungen jeder Einstellung, bevor Sie sie als durchgesetzt betrachten.
Übersehen Sie alternative Browser nicht. Wird Chrome eingeschränkt, während Edge, Firefox oder ein anderer Browser offenbleibt, können Mitarbeiter einfach wechseln. Wenden Sie entsprechende Richtlinien auf alle freigegebenen Browser an oder entfernen Sie nicht unterstützte Browser. Anwendungskontrollen auf dem Endgerät sind dabei wesentlich.
Führen Sie ein Richtlinienregister mit einem Verantwortlichen je Einstellung. Konfigurieren Gruppenrichtlinien, Geräteverwaltung und ein Browser-Clouddienst dieselbe Option, prüfen Sie den tatsächlich wirksamen Wert auf dem PC und lösen Sie Konflikte. Eine erfolgreiche Bereitstellungsmeldung belegt allein nicht, welchen Wert der Browser verwendet.
03Erweiterungen, Browserprofile und Downloads kontrollieren
Erweiterungen verdienen besondere Aufmerksamkeit: Ihre Berechtigungen können das Lesen von Seiteninhalten, Screenshots, das Einschleusen von Skripten, Verkehrsumleitungen oder den Zugriff auf vertrauliche Informationen ermöglichen. Viele werden als Produktivitätshilfen vermarktet, können aber Unternehmensdaten offenlegen.
Nutzen Sie nach Möglichkeit eine Positivliste für Erweiterungen. Genehmigen Sie nur Erweiterungen mit dokumentiertem Geschäftszweck, vertretbaren Berechtigungen und einem internen Verantwortlichen. Prüfen Sie je Browser die Kontrollen für Installationen im Entwicklermodus und aus externen Quellen. Testen Sie, dass nicht genehmigte Erweiterungen auch über andere Installationswege nicht hinzugefügt werden können.
Chrome und Edge bieten die Richtlinie ExtensionSettings zur Erweiterungsverwaltung. Eine Standardregel kann nicht freigegebene Erweiterungen einschränken, während bestimmte Erweiterungs-IDs passende Ausnahmen erhalten. Prüfen Sie bestehende Richtlinien vor einer Änderung auf Konflikte. Nutzen Sie die Herstelleranleitungen für Chrome-Erweiterungsrichtlinien und die Erweiterungsverwaltung in Edge. Nicht jedes Feld und jede Installationsoption verhält sich in beiden Browsern gleich.
Diese Kontrolle kann den Support entlasten. Werden nicht freigegebene Gutscheinwerkzeuge, Downloadmanager, KI-Assistenten, Proxytools und Bildschirmaufnahme-Erweiterungen begrenzt, muss die IT bei einem langsamen oder auffälligen Browser weniger unbekannte Komponenten untersuchen.
Konto und Aktion prüfen, nicht nur die Website
Browserprofil, angemeldete Webanwendung und Firmengerät sind unterschiedliche Dinge. Die Freigabe einer Cloud-Speicher-Domain kann sowohl Geschäfts- als auch Privatkonten dieses Dienstes zugänglich machen. Legen Sie erlaubte Konten und Uploadziele fest. Verwenden Sie Zugriffskontrollen des Dienstes oder geeignete Datenschutzwerkzeuge, wenn Einschränkungen auf Kontoebene oder anhand von Inhalten nötig sind.
Ebenso verhindern Downloadeinstellungen allein keine Datei-Uploads. Berücksichtigen Sie Passwortspeicherung und -export, private Synchronisierung, Gastprofile, privates Surfen und Downloads in der Grundkonfiguration, prüfen Sie aber die verfügbare Richtlinie jeweils einzeln. Bleibt privates Surfen möglich, testen Sie Ihre Kontrollen auch dort. Eine URL-Regel ersetzt keine Kontrolle vertraulicher Dateiinhalte.
04Riskante Websites sperren und erlaubte Arbeit erhalten
Websitefilter sollen das Unternehmen schützen und zugleich echte Arbeit unterstützen. Nur offensichtliche Ablenkungen zu sperren reicht nicht aus. Eine sinnvolle Richtlinie begrenzt Websites und Dienste, die Produktivitäts-, Sicherheits- oder Datenverlustrisiken schaffen.
Typische Kategorien sind Streamingmedien, Glücksspiel, Erwachsenenangebote, anonyme Proxys, Dateifreigabedienste, Malware- und Phishingdomains, unzulässige Fernzugriffstools und private Cloud-Speicher. Je nach Unternehmen können soziale Medien, Webmail, generative KI, Stellenportale und Online-Marktplätze begrenzten Zugriff statt eines vollständigen Verbots erfordern.
Unterstützt der Filterdienst Kategoriesperren, nutzen Sie sie als Ausgangspunkt. Seriöse Websites können falsch eingeordnet sein, riskante Dienste in harmlosen Kategorien liegen. Pflegen Sie genaue Sperr- und Freigabelisten für gezielte Ausnahmen. Bearbeiten Sie Freigabeanträge zügig: Verzögerter Zugriff auf ein benötigtes Kunden- oder Lieferantenportal kann sinnvolle Arbeit unterbrechen.
Bei entfernten Mitarbeitern dürfen Browserrichtlinien nicht allein von der Bürofirewall abhängen. Ein Laptop zu Hause, im Hotel oder im öffentlichen WLAN nutzt das Firmennetz möglicherweise nie. Wenden Sie passende Kontrollen auf Browser oder Endgerät an und testen Sie außerhalb des Büros. Prüfen Sie, wie Richtlinienupdates, zwischengespeicherte Einstellungen und Überwachung ohne Verwaltungsverbindung funktionieren.
Browser-URL-Richtlinien, sichere Webgateways, DNS-Filter und Websitekontrollen auf Endgeräten arbeiten auf unterschiedlichen Ebenen. Wählen Sie die geeignete Ebene und testen Sie ihre Grenzen. Eine integrierte Browser-URL-Liste ist keine automatische Kategorien-Datenbank; eine Domainsperre untersucht nicht den Inhalt jedes erlaubten Uploads.
Testen Sie vollständige Geschäftsabläufe mit Anmeldung, Weiterleitungen, Zahlungsseiten, Dateivorschauen und Lieferanten-Subdomains. Die Anleitung zum Sperren von Websites auf Firmencomputern erläutert gezielte Regeln und Ausnahmen ausführlicher.
05Browserrichtlinien durch Endgerätekontrollen ergänzen
Browserrichtlinien sind wirksamer, wenn auch das Endgerät kontrolliert wird. Kann ein Mitarbeiter einen portablen Browser installieren, ein VPN-Programm starten, Dateien auf USB kopieren oder unerlaubte Fernwartungssoftware verwenden, genügt die Browserkonfiguration allein nicht.
Begrenzen Sie lokale Administratorrechte für Standardbenutzer. Nutzen Sie geeignete Betriebssystem- oder Geräteverwaltungskontrollen für Installationen und Anwendungskontrollen für ausführbare Programme. Beschränken Sie Wechseldatenträger, wenn die Datenverarbeitung dies erfordert. Begrenzen Sie nicht genehmigte Proxy-, VPN- und Fernzugriffstools, ohne benötigte Firmenwerkzeuge zu sperren. So schließen Sie häufige Lücken rund um Browserbeschränkungen.
Net Monitor for Employees Pro ergänzt die operative Kontrolle: Administratoren können Websites und Anwendungen sperren, Mitarbeiterbildschirme live anzeigen, Bildschirmaktivitäten aufzeichnen sowie Website- und Programmnutzung in einer Konsole auswerten. Das hilft, Filterereignisse einzuordnen. Berechtigte Prüfer können relevante Aktivitäten mit dem genannten Geschäftsbedarf abgleichen und die Erklärung besprechen, bevor sie auf Missbrauch schließen.
Internet Control mit geprüftem Geltungsbereich verwenden
Die Webhilfe zu Internet Control beschreibt Website-Freigabe- und Sperrmodi sowie Adresslisten. Prüfen Sie vor Anwendung eines Profils Use the same settings for all computers: Diese Option bestimmt, ob ein globales Profil oder individuelle Computereinstellungen gelten. Kontrollieren Sie Automatically start rules when computer is started, wenn Regeln nach einem Neustart wieder aktiv sein sollen, wenden Sie die Konfiguration an und prüfen Sie einen Ziel-PC. Nach der Fehlersuche mit Temporary allow all websites müssen Sie die gewünschte Richtlinie wiederherstellen und erneut testen.
Verwenden Sie Applications and Processes für unterstützte Anwendungsbeschränkungen und die Anleitung zu nicht genehmigter Software zur Planung erlaubter Browser und Werkzeuge. Ausführungs- und Installationskontrollen betreffen unterschiedliche Aktionen. Browsernative Einstellungen wie Erweiterungsverwaltung und Profilanmeldung gehören weiterhin in die Browser- oder Geräteverwaltung.
Setzen Sie Kontrollen sorgfältig ein. Es geht nicht darum, Mitarbeiter bei ihrer Arbeit unnötig zu behindern. Ziel ist, wiederholtes unproduktives Verhalten, unsicheren Datenumgang und unerlaubte Werkzeuge zu begrenzen, bevor daraus ein Sicherheitsvorfall oder ein kostspieliges Führungsproblem entsteht.
06Nützliche Aktivitätsaufzeichnungen und klare Reaktionen festlegen
Ein protokolliertes Sperrereignis zeigt, dass eine bestimmte Anfrage abgelehnt wurde. Es erklärt allein nicht den Geschäftsgrund, einen Wechsel zu einem anderen Dienst oder wiederholte Versuche. Verbinden Sie tatsächlich verfügbare Aufzeichnungen mit dem Arbeitskontext. Nehmen Sie nicht an, dass jede Websitekontrolle jeden blockierten Versuch protokolliert.
Erfassen Sie für die Richtlinienprüfung benötigte Daten: relevante Websitebesuche, Browsernutzung, Zeitstempel sowie verfügbaren Geräte- oder Benutzerkontext. Ergänzen Sie bei Bedarf Downloadereignisse aus geeigneten Browser- oder Sicherheitsprotokollen. Nutzen Sie Screenshots und Bildschirmaufnahmen nur für einen definierten Prüfzweck. Grenzen Sie Berichte mit unterstützten Filtern nach Gerät, Benutzer, Anwendung oder Zeitraum ein. Prüfen Sie Kategorienzuordnung und Ereignisabdeckung, bevor Sie darauf vertrauen.
Die Hilfe zur Aktivitätsberichterstattung von Net Monitor for Employees Pro erklärt die Berichtsansichten. Website- und Anwendungszeiten können prüfenswerte Muster zeigen; ein offener Tab oder ein Seitenname beweist aber weder Aufmerksamkeit noch Absicht oder Datenübertragung. Sichern Sie bei Vorfällen relevante Aufzeichnungen mit Quelle, Zeitstempel, Gerät, Prüfer und zugehörigem Support- oder Vorfallticket.
Die Aufbewahrung ist wichtig. Halten Sie Aufzeichnungen lange genug vor, um wiederkehrende Probleme zu untersuchen, Personalmaßnahmen zu unterstützen und interne Sicherheitsprüfungen zu beantworten. Erfassen oder speichern Sie zugleich keine Daten ohne festgelegten Zweck. Der Bedarf variiert nach Branche, Risiko und Firmenrichtlinie. Begrenzen Sie den Zugriff, schützen Sie Aufzeichnungen vor Veränderungen und bestimmen Sie, wer eine Prüfung genehmigen darf.
Erklären Sie die Überwachung in Mitarbeiterrichtlinien und Onboarding-Unterlagen: Zweck, Umfang, Zugriffsrechte und Aufbewahrungsdauer. Lassen Sie Hinweise und Aufzeichnungsverfahren durch die zuständige Datenschutz- oder Rechtsstelle für die betroffenen Standorte und Personen prüfen. Dokumentieren Sie das genehmigte Verfahren, bevor zusätzliche Informationen gesammelt werden.
Führungskräften und IT einen klaren Reaktionsablauf geben
Technische Einschränkungen scheitern, wenn niemand für die Reaktion zuständig ist. Legen Sie vorab fest, was geschieht, wenn eine Browserrichtlinien-Meldung oder ein Bericht ein Problem zeigt.
Bei einem erstmaligen Verstoß mit geringem Risiko kann die Führungskraft den Sachverhalt prüfen, an die Regel erinnern und das Gespräch dokumentieren. Wiederholter Missbrauch kann strengere Kontrollen, Zugriffsbeschränkungen oder formelle Maßnahmen rechtfertigen. Verdacht auf Datenabfluss, Malware, Proxy-Nutzung oder Umgehung der Überwachung gehört zur sofortigen Untersuchung an IT oder Sicherheit.
Unterscheiden Sie Absicht und Auswirkung. Ein kurzer Besuch einer gesperrten privaten Seite ist nicht dasselbe wie das Hochladen von Kundendateien in einen nicht genehmigten Speicher. Konsequente Durchsetzung bedeutet keine identischen Strafen, sondern dokumentierte Maßstäbe, gesicherte Belege und verhältnismäßige Reaktionen.
Prüfen Sie die Ergebnisse der Browserrichtlinien regelmäßig. Suchen Sie, soweit Aufzeichnungen verfügbar sind, nach wiederholten Sperranfragen, neuen unerlaubten Webtools, ungewöhnlichen Downloads und wiederkehrender nicht geschäftlicher Nutzung. Solche Muster können Schulungsbedarf, fehlende genehmigte Werkzeuge, Überlastung oder Missbrauch zeigen. Prüfen Sie den Kontext, bevor Sie eine Erklärung festlegen.
07Browserrichtlinien vor der Einführung auf echten PCs prüfen
Testen Sie eine Richtlinie zunächst mit einem normalen Mitarbeiterkonto. Versuchen Sie eine Erweiterungsinstallation, den Download eines nicht genehmigten Browsers, privates Surfen, Zugriff auf private Cloud-Speicher, eine Proxyänderung und eine Verbindung außerhalb des Büros. Bestätigen Sie die Wirkung nach Browserupdates und auf Geräten, die länger nicht im Firmennetz waren.
Verlassen Sie sich nicht allein auf die Bereitstellungsmeldung der Verwaltungskonsole. Prüfen Sie das Ergebnis auf echten Endgeräten. Beginnen Sie mit einer kleinen Abteilung, beheben Sie Probleme in legitimen Arbeitsabläufen und erweitern Sie erst dann die Einführung.
Zuerst die tatsächlich wirksame Browserrichtlinie prüfen
Öffnen Sie auf dem Ziel-PC chrome://policy in Chrome oder edge://policy in Edge. Prüfen Sie Richtliniennamen, Werte, Geltungsbereich und Fehler. Laden Sie Richtlinien neu und starten Sie den Browser bei Bedarf neu. Googles Schritte zur Prüfung der Chrome-Konfiguration erklären die Kontrolle von Status und Werten. Auch Microsofts Edge-Bereitstellungsanleitung beschreibt die Prüfung wirksamer Einstellungen auf dem Gerät.
Eine Checkliste für Durchsetzung und Ausnahmen abarbeiten
- Erlaubte Arbeit: Schließen Sie einen normalen Kunden- oder Lieferantenablauf samt Anmeldung und Dateizugriff ab.
- Eingeschränkte Aktion: Prüfen Sie, ob die gewählte Website, Erweiterung oder der Download wie vorgesehen beschränkt ist.
- Andere Browserkontexte: Testen Sie alle freigegebenen Browser, relevante Profile, Gast- oder Privatmodi und erlaubte Kontotypen.
- Neustart und Fernnutzung: Testen Sie nach Browser- und PC-Neustart sowie über eine freigegebene Verbindung außerhalb des Büros erneut.
- Ausnahme und Rücknahme: Erteilen Sie eine dokumentierte Testausnahme, entfernen Sie diese wieder und prüfen Sie die wiederhergestellte Grundkonfiguration.
- Nachweise: Stellen Sie fest, welcher Richtlinienstatus, welches Ereignis oder welche Aktivitätsaufzeichnung tatsächlich vorhanden ist. Dokumentieren Sie fehlende Abdeckung.
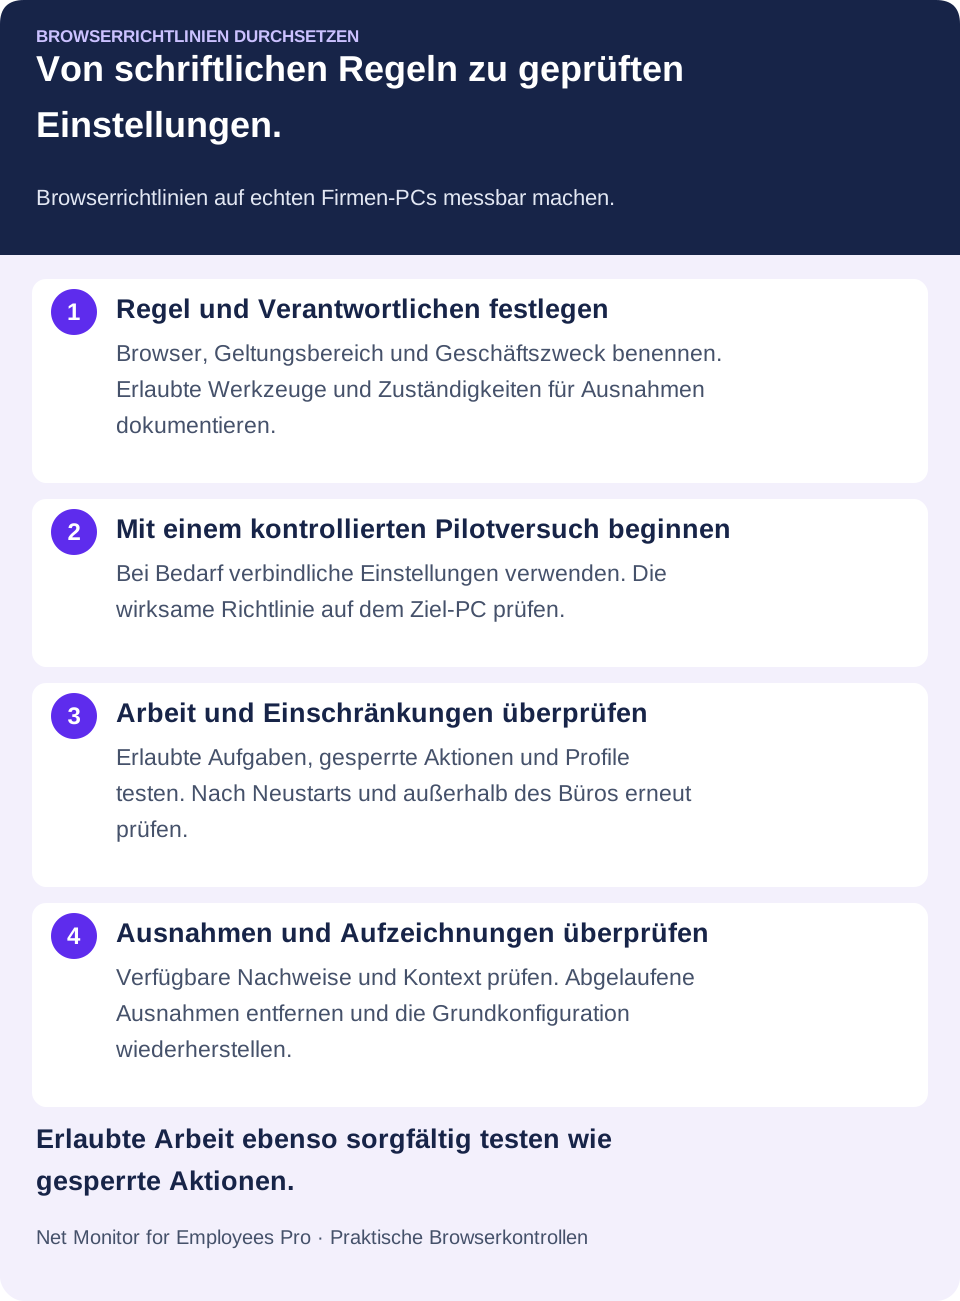
Das praktische Ziel ist einfach: Mitarbeiter erhalten den Webzugriff für ihre Arbeit, während das Unternehmen Befugnis, Sichtbarkeit und Belege zur Missbrauchsprävention behält. Beginnen Sie mit den riskantesten Browserverhaltensweisen, setzen Sie Regeln konsequent durch und verbessern Sie sie anhand realer Aktivitäten statt Vermutungen.
08Browserrichtlinien durchsetzen: häufige Fragen
Was unterscheidet Browserrichtlinien von Website-Sperren?
Website-Sperren steuern den Zugriff auf bestimmte Ziele. Browserrichtlinien umfassen auch Erweiterungen, Profile, Downloads, Updates und Sicherheitseinstellungen. Eine sinnvolle Einführung verbindet diese Einstellungen mit Endgerätekontrollen und einem dokumentierten Prüfverfahren.
Gelten Browserrichtlinien auch im Homeoffice?
Ja, wenn die gewählte Browser- oder Geräteverwaltung die nötige entfernte Bereitstellung und Durchsetzung unterstützt. Testen Sie den tatsächlichen Laptop außerhalb des Büros, einschließlich Aktualisierung und Wiederverbindung. Eine ausschließlich von der Bürofirewall durchgesetzte Regel gilt nicht automatisch in anderen Netzwerken.
Warum lässt sich eine als verwaltet markierte Einstellung ändern?
Prüfen Sie, ob die Einstellung empfohlen statt verbindlich ist, ob sie für das aktuelle Profil oder den Benutzer gilt und ob eine andere Quelle den wirksamen Wert liefert. Kontrollieren Sie die Richtlinienseite und testen Sie die konkrete Einstellung. Der allgemeine Hinweis auf einen verwalteten Browser bedeutet nicht, dass jede Option gesperrt ist.
Verhindert die Sperre einer Cloud-Speicher-Website jeden Datenabfluss?
Nein. Sie begrenzt einen Übertragungsweg. Andere Konten, erlaubte Dienste, Desktopanwendungen und Wechseldatenträger können weiterhin Datenbewegungen ermöglichen. Ergänzen Sie geeignete Identitäts-, Zugriffs- und Datenschutzkontrollen und prüfen Sie die Abdeckung jeder Ebene.
Kann Net Monitor for Employees Pro die Browserverwaltung ersetzen?
Nutzen Sie die in der Hilfe beschriebenen Website-, Anwendungs-, Bildschirmüberwachungs- und Berichtsfunktionen. Verwalten Sie browsernative Einstellungen wie Erweiterungsrichtlinien und Profile über unterstützte Unternehmensfunktionen des Browsers oder Ihre Geräteplattform. Prüfen Sie beide Teile gemeinsam in einem kleinen genehmigten Pilotversuch.