Protezione dei dati dei dipendenti / Guida pratica
Come prevenire le violazioni dei dati dei dipendenti sul posto di lavoro
Riduci la condivisione accidentale e i trasferimenti non autorizzati con l'accesso con privilegi minimi, controlli pratici degli endpoint e un piano di risposta che il tuo team può utilizzare.
Un elenco clienti copiato su un disco personale, un file del libro paga inviato via email al destinatario sbagliato o documenti aziendali caricati su un archivio cloud privato possono creare un costoso incidente in pochi minuti. Per prevenire la violazione dei dati dei dipendenti, le aziende hanno bisogno di più di un documento politico e di un promemoria annuale sulla sicurezza. Hanno bisogno di visibilità sugli endpoint aziendali, di confini chiari attorno ai dati sensibili e della capacità di interrompere un trasferimento non sicuro prima che l'esposizione aumenti.
Per le organizzazioni di piccole e medie dimensioni, il problema non è sempre un attacco sofisticato. Il comportamento ordinario dei dipendenti può combinarsi con controlli deboli: accesso eccessivo, laptop non gestiti, applicazioni non autorizzate, password condivise o nessuna registrazione di ciò che è accaduto su una workstation. La risposta pratica è ridurre gli accessi non necessari, individuare tempestivamente le eccezioni e preservare le prove quando sorge un problema.
01Inizia con i dati gestiti dai dipendenti
Le violazioni dei dati relative ai dipendenti includono la divulgazione accidentale, l'uso improprio dell'accesso legittimo e l'utilizzo da parte di un utente malintenzionato di un account dipendente compromesso. Questa guida si concentra sulla protezione delle informazioni aziendali gestite dal personale, inclusi record dei clienti, dati sulle buste paga, contratti e documenti interni. I controlli corretti dipendono da dove vengono archiviate le informazioni e da come i dipendenti possono utilizzarle.
Fai un breve inventario dei tuoi dati più sensibili. Per ogni categoria, nomina un proprietario, identifica le persone che necessitano dell'accesso e documenta il percorso di archiviazione e condivisione approvato. Includi download locali e fogli di calcolo esportati: le autorizzazioni sul database originale non proteggono automaticamente una copia sul desktop di qualcuno. La guida alla protezione delle informazioni personali della FTC fornisce un utile punto di partenza per comprendere quali informazioni conserva un'azienda e ridurre la conservazione non necessaria.
- Informazioni sul cliente: definisce chi può esportare i record e come viene verificato un destinatario esterno.
- File delle buste paga e delle risorse umane: limita l'accesso al team responsabile ed esamina l'appartenenza alle cartelle condivise.
- File di progetto e materiale di origine: identifica i collaboratori approvati, le destinazioni di condivisione e la scadenza dell'accesso temporaneo.
Una domanda utile per ogni flusso di lavoro è: se questo file oggi arrivasse alla persona sbagliata, potremmo identificare il proprietario, interrompere ulteriori accessi e stabilire cosa è stato condiviso?
Abbina il percorso di trasferimento a un proprietario e una verifica
Per ciascun flusso di lavoro sensibile, registrare la destinazione consentita e testare l'alternativa approvata con dati innocui.
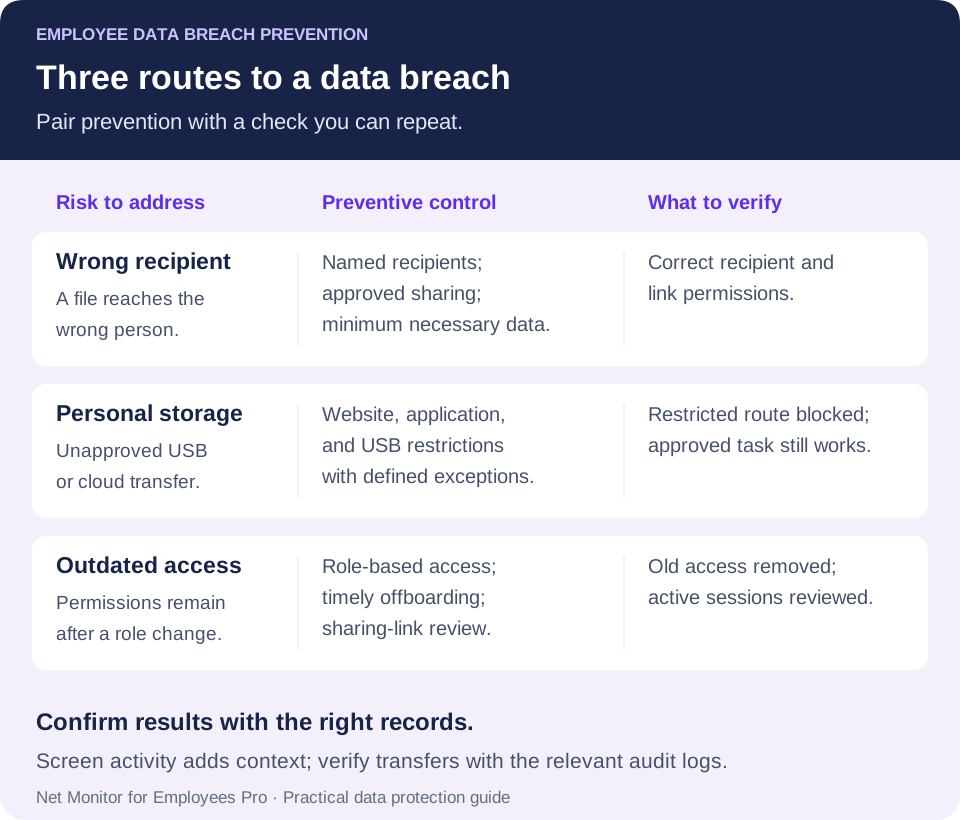
- Email: il proprietario dei dati controlla il destinatario e i campi minimi necessari; verificare il messaggio inviato e le autorizzazioni anziché presumere che il richiamo sia riuscito.
- Collegamento condiviso: il proprietario del servizio controlla i destinatari nominati, la scadenza e l'accesso esterno; testare con l'account del destinatario previsto.
- App di sincronizzazione personale: l'IT fornisce il repository approvato e verifica le restrizioni dell'applicazione; un sito Web bloccato non controlla tutti i client di sincronizzazione.
- Archivi rimovibili: l'IT verifica l'ambito della restrizione e il percorso di consegna approvato. Segui la USB prima di applicare una regola generale.
02Previeni la violazione dei dati dei dipendenti con il controllo degli endpoint
Le violazioni dei dati dei dipendenti non sono tutte intenzionali. Un venditore può salvare una proposta in una cartella cloud personale per lavorare da casa. Un manager può inviare un foglio di calcolo contenente informazioni sui dipendenti attraverso un canale non protetto. Un dipendente può installare uno strumento di condivisione di file che aggira i controlli esistenti. L’intento conta quando si valuta l’incidente, ma non elimina la necessità di contenere l’esposizione.
Iniziare con i computer di proprietà dell'azienda e i sistemi che contengono informazioni preziose. L'IT dovrebbe sapere quali dispositivi sono attivi, chi li utilizza, quale software è installato e se le protezioni di base sono abilitate. Un dispositivo che non viene registrato per settimane, uno strumento di accesso remoto sconosciuto o un accesso non necessario da parte di un amministratore locale dovrebbero attivare la revisione. Mantieni aggiornati i sistemi operativi e il software di sicurezza e gestisci la crittografia dei dispositivi tramite la tua piattaforma di sicurezza degli endpoint.
L'amministrazione degli endpoint offre all'IT un modo per correggere i problemi anziché limitarsi a documentarli. Limitare gli archivi rimovibili laddove il lavoro non lo richiede. Blocca l'archiviazione nel cloud, la webmail, gli strumenti di controllo remoto e i siti di trasferimento file non approvati, ove appropriato. Utilizza i privilegi del sistema operativo e le policy di distribuzione del software per limitare le installazioni non autorizzate. Rimuovere i diritti amministrativi locali dai dipendenti che non ne hanno bisogno. Questi controlli potrebbero richiedere eccezioni per lavori legittimi, quindi stabilisci un processo di approvazione rapido e documentato.
Abbina ciascun controllo al percorso che desideri proteggere
In Net Monitor for Employees Pro, Controllo Internet fornisce regole di autorizzazione e blocco dei siti Web, mentre Blocco delle applicazioni definisce quali applicazioni possono essere eseguite. Una regola che impedisce l'esecuzione di un programma è diversa dalla rimozione dei privilegi di installazione. Testa il sito web, il browser e l'applicazione desiderati sui tuoi computer gestiti prima di fare affidamento su una regola.
La guida Strumenti e restrizioni descrive Lock USB drives e Disable Printing, insieme al loro ambito. Le azioni Tools immediate si applicano ai computer selezionati; le impostazioni persistenti nella scheda Restrictions si applicano a livello globale ai computer dei dipendenti. Conferma tale ambito prima di abilitare una restrizione e testa il supporto della piattaforma e l'effetto sul lavoro approvato.
L'obiettivo è consentire ai dipendenti di completare il lavoro approvato senza trasformare la comodità in un percorso incontrollato per l'uscita dall'azienda dei record dei clienti, dei dati finanziari, dei file di origine o dei documenti interni. Mantenere disponibile un'alternativa funzionante ogni volta che un percorso di trasferimento è limitato.
03Limita l'accesso prima che diventi un'esposizione
Ridurre gli accessi non necessari è un modo pratico per ridurre il rischio di violazione. I dipendenti dovrebbero avere accesso ai file, alle applicazioni e ai record necessari per il loro ruolo attuale, piuttosto che a tutte le risorse di cui potrebbero aver bisogno un giorno. Questo è il principio del privilegio minimo: mantenere le autorizzazioni allineate al lavoro reale.
Rivedere le autorizzazioni quando le persone vengono assunte, cambiano reparto, accettano incarichi temporanei o lasciano l'azienda. Le modifiche all'accesso spesso ritardano rispetto ai cambiamenti di lavoro, lasciando agli appaltatori o ai dipendenti trasferiti credenziali e cartelle di cui non hanno più bisogno. L'offboarding merita un'attenzione particolare. Disabilita gli account all'orario di partenza concordato, recupera i dispositivi aziendali, revoca i token e l'accesso remoto e ruota le credenziali condivise conosciute dalla persona. Controlla i collaboratori esterni e i collegamenti di condivisione attivi, nonché l'account utente principale.
Utilizza account separati per il lavoro amministrativo e il lavoro quotidiano. Controllare la posta elettronica o navigare con un account privilegiato aumenta il potenziale danno derivante da un messaggio di phishing o da un download dannoso. Richiedi l'autenticazione a più fattori per e-mail, applicazioni cloud, accesso remoto e sistemi amministrativi, ove supportato. L'MFA riduce l'utilità di una password rubata, ma non impedisce a un utente autorizzato di abusare del proprio accesso. La guida MFA per le piccole imprese del NIST spiega anche perché vale la pena dare priorità all'autenticazione resistente al phishing per le informazioni sensibili e gli account privilegiati.
I dati sensibili necessitano di un proprietario chiaro. Se nessuno è responsabile di una cartella condivisa, dell'esportazione del database dei clienti o di un'unità di reporting finanziario, le autorizzazioni tendono ad accumularsi. Assegnare la responsabilità di approvare l'accesso e impostare un programma di revisione. Una revisione trimestrale può essere un punto di partenza per una piccola impresa, con controlli più frequenti per i dati sensibili e revisioni ogni volta che i ruoli cambiano. Registra quale accesso è stato rimosso e verifica che la modifica abbia avuto effetto.
04Guarda le attività che necessitano di revisione
Un'indagine su una violazione non dovrebbe dipendere dalla segnalazione di frodi o informazioni riservate da parte di un cliente al di fuori dell'azienda. I manager e l'IT necessitano di una visibilità sufficiente sugli endpoint per identificare le attività che non si adattano al ruolo del dipendente o al normale flusso di lavoro, quindi verificare tempestivamente il contesto.
Segnali di avvertimento utili, laddove l'endpoint, il file server, l'identità o i log del cloud li rendono osservabili, includono:
- Copie di file di grandi dimensioni su unità USB, storage cloud personale o posizioni di rete sconosciute.
- Accesso ripetuto a cartelle esterne al reparto o alla funzione lavorativa di un dipendente.
- Utilizzo non approvato di webmail, siti di condivisione file, strumenti di acquisizione schermo o software di accesso remoto.
- Raccolta di file, stampa o attività insolita dell'account in relazione a un cambio di ruolo o una partenza.
Nessun singolo segnale dimostra una cattiva condotta. Un impiegato finanziario può legittimamente esportare report a fine mese e un lavoratore remoto potrebbe aver bisogno di un metodo di trasferimento approvato durante il viaggio. Le dimissioni da sole non costituiscono prova di una violazione. Esamina l'attività rispetto alla politica, alle mansioni lavorative e alle eccezioni approvate e poni domande mentre i fatti sono ancora disponibili.
Il monitoraggio del desktop e la registrazione delle attività possono fornire contesto. Le visualizzazioni della schermata live mostrano cosa sta succedendo su un computer aziendale, mentre i rapporti sulle attività possono restringere la revisione per computer, utente e intervallo di tempo. I record del sito Web e dell'applicazione potrebbero mostrare l'utilizzo di uno strumento rischioso. Laddove specificatamente giustificato e autorizzato, i record di battitura acquisiti possono aggiungere contesto ma contenere anche informazioni altamente riservate. Nessuno di questi documenti, di per sé, dimostra che un particolare file abbia lasciato l'azienda. Correla l'attività rilevante con i log di controllo di accesso ai file, email o cloud per stabilire la destinazione e l'ambito di qualsiasi trasferimento.
Net Monitor for Employees Pro combina monitoraggio dello schermo in tempo reale, registrazione, report sulle attività e controlli degli endpoint in modo che gli amministratori autorizzati possano indagare su un evento e applicare le restrizioni supportate da una console centrale. Il valore operativo è ispezionare la workstation, esaminare i record disponibili e controllare un'applicazione, un sito Web o un percorso del dispositivo pertinente. Abbina tale visibilità ai controlli di identità, posta elettronica e protezione dei dati; non dare per scontato che il monitoraggio sia un sistema completo di prevenzione della perdita di dati o un rilevatore automatico di esfiltrazione di file.
Per maggiori dettagli sulla valutazione del comportamento sospetto, consultare la guida al monitoraggio delle minacce interne. In questo caso, la priorità è prevenire gli errori quotidiani nella gestione dei dati e limitare i danni che un account dipendente compromesso o utilizzato in modo improprio può causare.
05Crea politiche di gestione dei dati che i dipendenti possono seguire
Un'istruzione vaga per proteggere le informazioni riservate lascia i dipendenti perplessi. Una policy di gestione dei dati utilizzabile nomina le informazioni sensibili, identifica i metodi di archiviazione e condivisione approvati e indica quali azioni sono vietate. Rendi il percorso approvato facile da trovare nel momento in cui qualcuno deve inviare un file.
Sii specifico su e-mail personale, unità cloud consumer, dispositivi USB, app di messaggistica personali, screenshot, stampa e dispositivi personali. Se un dipendente ha bisogno di lavorare in remoto, fornisci un metodo approvato per l'accesso e la condivisione. Le persone possono scegliere una soluzione rapida quando il processo approvato è lento o poco chiaro. Documentare chi può approvare un'eccezione, perché è necessaria, il suo ambito e quando termina.
Rendi la condivisione più sicura parte del normale flusso di lavoro
Prima di condividere informazioni riservate, verificare l'identità del destinatario, rimuovere i campi non necessari e utilizzare un servizio approvato con accesso opportunamente limitato. Preferire un destinatario denominato rispetto a un collegamento pubblico senza restrizioni quando il flusso di lavoro lo consente. Per le esportazioni ricorrenti, definisci il set di dati minimo e un proprietario che possa verificare la destinazione e le autorizzazioni.
La formazione dovrebbe utilizzare le situazioni incontrate dalla tua squadra. Mostra a un project manager come condividere un file cliente in modo sicuro. Spiegare perché i documenti HR appartengono a un archivio approvato. Spiega ai dipendenti come rispondere quando un cliente richiede un trasferimento non sicuro. Fornisci al personale un modo chiaro per segnalare immediatamente un'e-mail errata, un dispositivo smarrito o una richiesta sospetta. Una segnalazione rapida può limitare i danni, anche quando la divulgazione originale non può essere annullata.
Includi richieste che impersonano un manager o un fornitore. Verificare una richiesta insolita di record sensibili tramite un canale di contatto noto anziché fare affidamento sui dettagli contenuti nel messaggio. La guida al phishing del NIST fornisce esempi pratici di riconoscimento e segnalazione. Chiarire che è previsto segnalare tempestivamente un sospetto errore.
Divulgare il monitoraggio e governarlo attraverso policy scritte. Chiedi ai consulenti legali e sulla privacy appropriati di valutare i requisiti relativi alle sedi e alle modalità di lavoro dei tuoi dipendenti. Definire lo scopo del monitoraggio, cosa viene raccolto, chi può esaminarlo e per quanto tempo viene conservato. Un ambito chiaro e un accesso controllato aiutano a evitare che i record di monitoraggio diventino essi stessi una fonte non gestita di informazioni sensibili.
06Proteggi le prove degli incidenti con la stessa attenzione dei dati aziendali
Per una sospetta divulgazione, conservare le fonti pertinenti e utilizzare un registro delle prove documentate. Mantieni la prevenzione concentrata sulla chiusura del percorso di trasferimento esposto mentre il responsabile dell'incidente coordina le indagini.
Imposta regole di conservazione in base allo scopo aziendale, al rischio e ai requisiti applicabili, con spazio di archiviazione sufficiente per supportarle. Quando un incidente specifico o un'indagine autorizzata richiede la conservazione, proteggere le registrazioni, i report e i registri di sistema pertinenti dall'eliminazione di routine. Una partenza dovrebbe innescare una revisione dell’accesso; non dovrebbe giustificare automaticamente la raccolta di tutto a tempo indeterminato. Limitare l'accesso ai record conservati perché potrebbero contenere credenziali, informazioni sui clienti o comunicazioni aziendali private.
La progettazione dello storage è importante. Proteggi le registrazioni e i log in transito e inattivi, mantieni backup appropriati e verifica il recupero da parte degli amministratori autorizzati. L'archiviazione locale, un server sicuro o l'archiviazione cloud approvata possono soddisfare requisiti diversi. Scegli un design che supporti ripristino affidabile, accesso controllato e conservazione senza creare un'altra copia non controllata di dati di attività sensibili.
Per le registrazioni effettuate con Net Monitor for Employees Pro, rivedi le impostazioni di crittografia della registrazione e proteggi i backup delle chiavi. La crittografia della registrazione è configurata separatamente dalla posizione di archiviazione e non si deve presumere che crittografi ogni report di attività o file esportato. Controlla la conservazione della registrazione dello schermo e segnala la conservazione separatamente. Conserva le prove originali, documenta quando e come sono state raccolte e lavora da una copia quando la procedura di indagine lo richiede.
07Rispondere rapidamente a una sospetta violazione dei dati dei dipendenti
Una sospetta violazione richiede un'azione misurata. Avvisare il responsabile dell'incidente designato, conservare le prove pertinenti e contenere l'esposizione continua in base al piano di risposta. Non ritardare il contenimento urgente in attesa di raccogliere tutti i dati. Evita scontri scoordinati, cancellazione del dispositivo o pulizia che potrebbero distruggere prove utili. Cattura le attività rilevanti, annota le date e i sistemi coinvolti e proteggi l'endpoint interessato.
A seconda dell'evento, il contenimento può significare la disattivazione di un account, la revoca di sessioni attive o la condivisione di collegamenti, il blocco di un sito Web o di un'applicazione, la modifica delle credenziali o la limitazione di un computer aziendale. Mantieni la risposta proporzionale ai fatti. Per un'e-mail indirizzata erroneamente, tentare il richiamo ove disponibile, ma non dare per scontato che il richiamo rimuova ogni copia; coinvolgere l'incidente per valutare l'esposizione e i passaggi successivi. La sospetta copia intenzionale può richiedere il coordinamento della sicurezza, delle risorse umane e del coinvolgimento legale. Assegnare le decisioni sulle notifiche alle persone responsabili in base all'incidente e agli obblighi applicabili.
Mantieni un breve registro dell'incidente: chi ha segnalato, l'ora della scoperta, gli account e i dispositivi interessati, i dati coinvolti, le destinazioni note, le azioni di contenimento e il proprietario di ogni passaggio successivo. Separare i fatti confermati dalle domande senza risposta. La guida alla risposta agli incidenti del NIST tratta la preparazione, il rilevamento, la risposta e il ripristino come parti connesse della gestione del rischio di sicurezza informatica.
Infine, identificare l'errore di controllo. A un dipendente è stato concesso più accesso del necessario? Un servizio bloccato è rimasto disponibile attraverso un altro percorso? Non esisteva un metodo approvato per il lavoro remoto legittimo? Ogni incidente dovrebbe produrre una correzione concreta, un proprietario e una fase di verifica anziché solo un promemoria di attenzione.
08Un elenco di controllo per la prevenzione della violazione dei dati da parte dei dipendenti
Inizia con un flusso di lavoro sensibile, come l'invio delle esportazioni dei clienti o l'elaborazione delle buste paga, e verifica il percorso completo prima di espandere i controlli in tutta l'azienda:
- Assegna un nome al proprietario dei dati. Elenca gli utenti approvati, la posizione di archiviazione e la destinazione di condivisione.
- Rimuovi gli accessi non necessari. Controlla le modifiche ai ruoli, gli account condivisi, i collegamenti esterni e le procedure di partenza.
- Testa un percorso limitato. Utilizza un file di test innocuo per verificare il sito Web, l'applicazione o la restrizione USB prevista senza esporre informazioni reali sul cliente.
- Testa il lavoro approvato. Verifica che i dipendenti possano ancora completare l'attività legittima e richiedi un'eccezione quando necessario.
- Verifica record e report. Recupera le attività pertinenti e controlla i record, controlla i timestamp e prova chi riceve un rapporto sull'incidente.
Esaminare sia la sicurezza che l'usabilità: un'eccezione che rimane aperta al termine dell'attività è una lacuna di controllo, mentre un flusso di lavoro approvato bloccato incoraggia soluzioni alternative. Registrare la regolazione e ripetere il controllo interessato.
I dipendenti dovrebbero essere in grado di svolgere il lavoro approvato in modo efficiente, mentre gli amministratori autorizzati possono visualizzare, controllare e indagare sulle attività che mettono a rischio i dati aziendali. Metti in atto tali controlli prima che una giornata lavorativa di routine si trasformi in una risposta alla violazione.
09Domande dei dipendenti sulla prevenzione della violazione dei dati
In che modo una piccola impresa può prevenire la violazione dei dati dei dipendenti?
Inizia identificando le informazioni sensibili e il relativo proprietario, limitando l'accesso in base al ruolo e fornendo un metodo di condivisione approvato. Aggiungi MFA, controlli gestiti degli endpoint, formazione pratica e un chiaro percorso di reporting. Testare le restrizioni e il recupero delle registrazioni degli incidenti con dati campione innocui prima di fare affidamento su di essi.
Il monitoraggio dei dipendenti può prevenire ogni fuga di dati?
No. Il monitoraggio fornisce visibilità e contesto, mentre le restrizioni degli endpoint supportate possono ridurre opportunità specifiche di uso improprio. Non sostituisce i controlli dell'identità, la sicurezza della posta elettronica e del cloud o una funzionalità dedicata di prevenzione della perdita di dati laddove richiesta. Verifica quali eventi vengono effettivamente catturati dai tuoi strumenti.
Dovremmo bloccare tutte le unità USB e l'archivio cloud personale?
Scegli i controlli in base ai dati e al lavoro. Limitare i percorsi di trasferimento non approvati, fornire un'alternativa praticabile e documentare le eccezioni necessarie. Testare l'ambito di una regola prima dell'implementazione in modo che una restrizione prevista non interrompa un processo aziendale approvato.
Cosa dovrebbe fare un dipendente dopo aver inviato un file alla persona sbagliata?
Segnalarlo immediatamente attraverso il canale dell'incidente dell'azienda e conservare i dettagli del messaggio. Il responsabile dell'incidente può valutare i dati, il destinatario e le opzioni di contenimento disponibili. Un tentativo di richiamo può aiutare in alcuni ambienti, ma non dimostra che la divulgazione sia stata annullata.
Quali prove aiutano a indagare su una sospetta violazione dei dati dei dipendenti?
Conserva gli identificatori di account e dispositivo, i timestamp, i dettagli di file o messaggi, le destinazioni di condivisione e i log di controllo disponibili. Le registrazioni dello schermo e i rapporti sulle attività possono aggiungere contesto. Proteggi i documenti, documenta la loro raccolta e distingui un'azione sospetta dalla prova del trasferimento delle informazioni.