Ochrona danych pracowników / Poradnik praktyczny
Jak zapobiegać naruszeniom danych pracowników w pracy
Ogranicz przypadkowe udostępnianie i nieautoryzowane transfery dzięki dostępowi z najniższymi uprawnieniami, praktycznej kontroli punktów końcowych i planowi reagowania, z którego może skorzystać Twój zespół.
Lista klientów skopiowana na dysk osobisty, plik płac wysłany e-mailem do niewłaściwego odbiorcy lub dokumenty firmowe przesłane do chmury prywatnej mogą spowodować kosztowne zdarzenie w ciągu kilku minut. Aby zapobiec naruszeniom danych pracowników, firmy potrzebują czegoś więcej niż tylko dokumentu zawierającego zasady i corocznego przypomnienia o bezpieczeństwie. Potrzebują wglądu w punkty końcowe firmy, wyraźnych granic wokół wrażliwych danych i możliwości przerwania niebezpiecznego transferu, zanim wzrośnie ryzyko.
W przypadku małych i średnich organizacji problemem nie zawsze jest wyrafinowany atak. Zwykłe zachowanie pracowników może łączyć się ze słabą kontrolą: nadmierny dostęp, niezarządzane laptopy, nieautoryzowane aplikacje, wspólne hasła lub brak zapisu tego, co wydarzyło się na stacji roboczej. Praktyczną reakcją jest ograniczenie niepotrzebnego dostępu, wczesne wykrywanie wyjątków i zachowanie dowodów w przypadku pojawienia się wątpliwości.
01Zacznij od danych, którymi zarządzają pracownicy
Naruszenia danych pracowników obejmują przypadkowe ujawnienie, niewłaściwe wykorzystanie legalnego dostępu oraz użycie przez osobę atakującą przejętego konta pracownika. W tym przewodniku skupiono się na ochronie informacji biznesowych obsługiwanych przez pracowników, w tym dokumentacji klientów, danych płacowych, umów i dokumentów wewnętrznych. Właściwe kontrole zależą od tego, gdzie przechowywane są te informacje i w jaki sposób pracownicy mogą z nich korzystać.
Dokonaj krótkiej inwentaryzacji najbardziej wrażliwych danych. Dla każdej kategorii podaj nazwę właściciela, zidentyfikuj osoby potrzebujące dostępu i udokumentuj zatwierdzoną ścieżkę przechowywania i udostępniania. Uwzględnij lokalne pliki do pobrania i wyeksportowane arkusze kalkulacyjne: uprawnienia do oryginalnej bazy danych nie chronią automatycznie kopii na czyimś komputerze. Przewodnik FTC dotyczący ochrony danych osobowych stanowi przydatny punkt wyjścia do zrozumienia, jakie informacje przechowuje firma, i ograniczenia niepotrzebnego przechowywania.
- Informacje o kliencie: określ, kto może eksportować rekordy i w jaki sposób weryfikowany jest odbiorca zewnętrzny.
- Akta płacowe i kadrowe: ograniczają dostęp do odpowiedzialnego zespołu i sprawdzają członkostwo w folderze udostępnionym.
- Pliki projektu i materiały źródłowe: identyfikują zatwierdzonych współpracowników, miejsca udostępniania oraz datę wygaśnięcia tymczasowego dostępu.
Przydatne pytanie w przypadku każdego przepływu pracy brzmi: jeśli ten plik trafiłby dzisiaj do niewłaściwej osoby, czy moglibyśmy zidentyfikować właściciela, zatrzymać dalszy dostęp i ustalić, co zostało udostępnione?
Dopasuj trasę transferu do właściciela i weryfikację
Dla każdego wrażliwego przepływu pracy zapisz dozwolone miejsce docelowe i przetestuj zatwierdzoną alternatywę z nieszkodliwymi danymi.
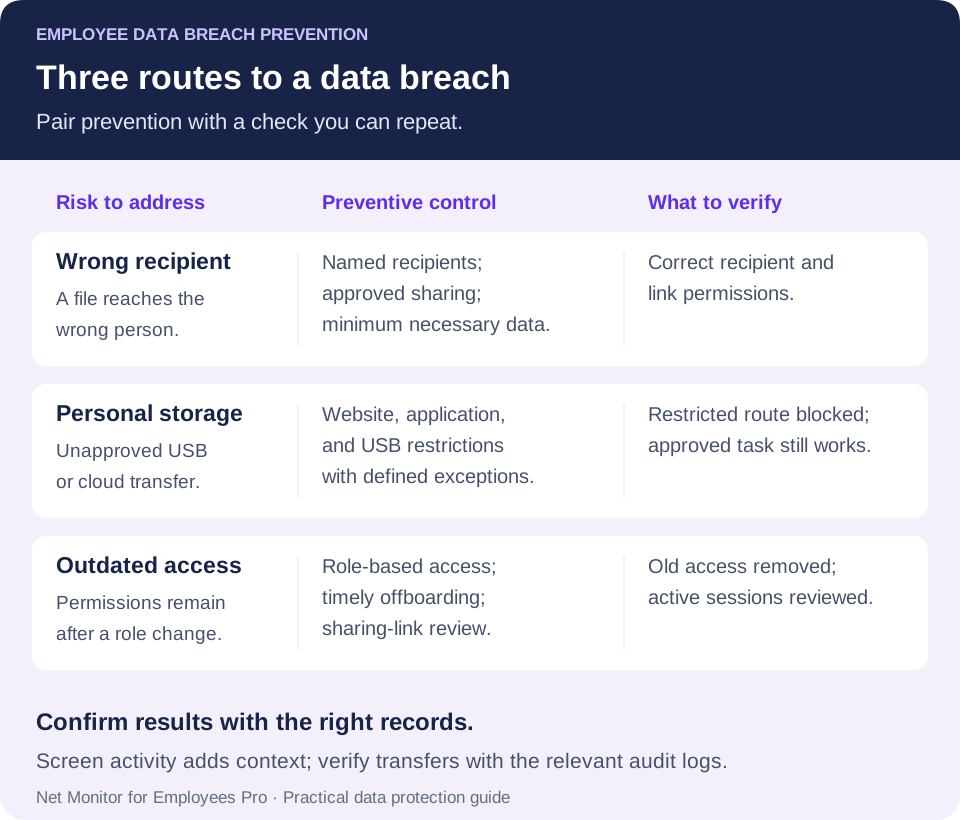
- E-mail: właściciel danych sprawdza odbiorcę i minimalną liczbę niezbędnych pól; sprawdź wysłaną wiadomość i uprawnienia, zamiast zakładać, że przywrócenie się powiodło.
- Link udostępniony: właściciel usługi sprawdza nazwanych odbiorców, wygaśnięcie i dostęp zewnętrzny; przetestuj z zamierzonym kontem odbiorcy.
- Osobista aplikacja do synchronizacji: dział IT udostępnia zatwierdzone repozytorium i testuje ograniczenia aplikacji; zablokowana witryna internetowa nie kontroluje każdego klienta synchronizacji.
- Pamięć wymienna: dział IT weryfikuje zakres ograniczeń i zatwierdzoną trasę przekazania. Przed zastosowaniem ogólnej reguły postępuj zgodnie z USB przewodnikiem po kontroli przechowywania.
02Zapobiegaj naruszeniom danych pracowników dzięki kontroli punktów końcowych
Nie wszystkie naruszenia danych pracowników są zamierzone. Sprzedawca może zapisać ofertę w osobistym folderze w chmurze, aby móc pracować z domu. Menedżer może wysłać arkusz kalkulacyjny zawierający informacje o pracownikach niezabezpieczonym kanałem. Pracownik może zainstalować narzędzie do udostępniania plików, które omija istniejące kontrole. Intencja ma znaczenie przy ocenie zdarzenia, ale nie eliminuje konieczności ograniczenia narażenia.
Zacznij od komputerów należących do firmy i systemów przechowujących cenne informacje. IT powinien wiedzieć, które urządzenia są aktywne, kto z nich korzysta, jakie oprogramowanie jest zainstalowane i czy włączone są podstawowe zabezpieczenia. Urządzenie, które nie było meldowane od tygodni, nieznane narzędzie dostępu zdalnego lub niepotrzebny dostęp administratora lokalnego, powinno spowodować sprawdzenie. Aktualizuj systemy operacyjne i oprogramowanie zabezpieczające oraz zarządzaj szyfrowaniem urządzeń za pośrednictwem platformy bezpieczeństwa punktów końcowych.
Administracja punktami końcowymi umożliwia działowi IT naprawianie problemów, a nie tylko ich dokumentowanie. Ogranicz pamięć wymienną tam, gdzie zadanie tego nie wymaga. W stosownych przypadkach blokuj niezatwierdzone przechowywanie w chmurze, pocztę internetową, narzędzia do zdalnego sterowania i witryny do przesyłania plików. Użyj uprawnień systemu operacyjnego i zasad wdrażania oprogramowania, aby ograniczyć nieautoryzowane instalacje. Odbierz lokalne uprawnienia administracyjne pracownikom, którzy ich nie potrzebują. Kontrole te mogą wymagać wyjątków w przypadku legalnej pracy, dlatego należy ustalić szybki i udokumentowany proces zatwierdzania.
Dopasuj każdą kontrolkę do trasy, którą chcesz chronić
W Net Monitor for Employees Pro opcja Kontrola Internetu udostępnia reguły zezwalania i blokowania witryn internetowych, natomiast opcja Blokowanie aplikacji określa, które aplikacje mogą być uruchamiane. Reguła uniemożliwiająca uruchomienie programu różni się od usuwania uprawnień instalacyjnych. Zanim zaczniesz polegać na regule, przetestuj zamierzoną witrynę, przeglądarkę i aplikację na zarządzanych komputerach.
W pomocy dotyczącej narzędzi i ograniczeń opisano Lock USB drives i Disable Printing wraz z ich zakresem. Natychmiastowe działania Tools dotyczą wybranych komputerów; trwałe ustawienia w zakładce Restrictions obowiązują globalnie na komputerach pracowników. Potwierdź ten zakres przed włączeniem ograniczenia i przetestuj obsługę platformy oraz wpływ na zatwierdzoną pracę.
Celem jest umożliwienie pracownikom wykonywania zatwierdzonej pracy bez zamieniania wygody w niekontrolowaną drogę, w której dane klientów, dane finansowe, pliki źródłowe lub dokumenty wewnętrzne opuszczają firmę. Zachowaj działającą alternatywę, gdy trasa transferu jest ograniczona.
03Ogranicz dostęp, zanim stanie się ujawnieniem
Ograniczenie niepotrzebnego dostępu to praktyczny sposób na zmniejszenie ryzyka naruszenia. Pracownicy powinni mieć dostęp do plików, aplikacji i zapisów wymaganych na ich obecnym stanowisku, a nie do wszystkich zasobów, których mogą kiedyś potrzebować. Oto zasada najmniejszych uprawnień: dostosuj uprawnienia do rzeczywistej pracy.
Przeglądaj uprawnienia w przypadku zatrudnienia osób, zmiany działu, podjęcia tymczasowych zadań lub opuszczenia firmy. Zmiany dostępu często nie nadążają za zmianami stanowisk, pozostawiając kontrahentów lub przeniesionych pracowników z referencjami i folderami, których już nie potrzebują. Na szczególną uwagę zasługuje offboarding. Wyłącz konta o ustalonej godzinie wyjazdu, odzyskaj urządzenia firmowe, unieważnij tokeny i zdalny dostęp oraz rotuj wszelkie udostępnione dane uwierzytelniające, które znała dana osoba. Przejrzyj współpracowników zewnętrznych i aktywne linki do udostępniania, a także główne konto użytkownika.
Używaj oddzielnych kont do pracy administracyjnej i codziennej pracy. Sprawdzanie poczty e-mail lub przeglądanie za pomocą konta uprzywilejowanego zwiększa potencjalne szkody spowodowane wiadomością phishingową lub złośliwym pobraniem. Wymagaj uwierzytelniania wieloskładnikowego dla poczty e-mail, aplikacji w chmurze, dostępu zdalnego i systemów administracyjnych, jeśli jest obsługiwane. MFA zmniejsza użyteczność skradzionego hasła, ale nie powstrzymuje uprawnionego użytkownika przed niewłaściwym wykorzystaniem dostępu. NIST's small-business MFA guidance also explains why phishing-resistant authentication is worth prioritizing for sensitive information and privileged accounts.
Wrażliwe dane wymagają jasnego właściciela. Jeśli nikt nie jest odpowiedzialny za folder udostępniony, eksport bazy danych klientów lub prowadzenie raportów finansowych, uprawnienia mają tendencję do kumulowania się. Przypisz odpowiedzialność za zatwierdzanie dostępu i ustal harmonogram przeglądu. Przegląd kwartalny może być punktem wyjścia dla małej firmy, obejmującym częstsze sprawdzanie wrażliwych danych i przeglądy w przypadku zmiany ról. Zapisz, który dostęp został usunięty i sprawdź, czy zmiana została zastosowana.
04Wypatruj aktywności wymagającej sprawdzenia
Dochodzenie w sprawie naruszenia nie powinno zależeć od zgłoszenia przez klienta oszustwa lub poufnych informacji pojawiających się poza firmą. Menedżerowie i dział IT potrzebują wystarczającej widoczności punktów końcowych, aby zidentyfikować działania, które nie pasują do roli pracownika lub normalnego przepływu pracy, a następnie niezwłocznie sprawdzić kontekst.
Przydatne znaki ostrzegawcze, jeśli można je zaobserwować w dziennikach punktu końcowego, serwera plików, tożsamości lub chmury, obejmują:
- Kopiowanie dużych plików na dyski USB, pamięć osobistą w chmurze lub nieznane lokalizacje sieciowe.
- Powtarzający się dostęp do folderów poza działem pracownika lub stanowiskiem.
- Niedozwolone korzystanie z poczty internetowej, witryn do udostępniania plików, narzędzi do przechwytywania ekranu lub oprogramowania umożliwiającego dostęp zdalny.
- Nietypowe gromadzenie plików, drukowanie lub aktywność na koncie związana ze zmianą roli lub odejściem.
Żaden pojedynczy sygnał nie świadczy o niewłaściwym postępowaniu. Pracownik finansowy może zgodnie z prawem eksportować raporty na koniec miesiąca, a pracownik zdalny może potrzebować zatwierdzonej metody transferu podczas podróży. Sama rezygnacja nie jest dowodem naruszenia. Przeanalizuj działanie pod kątem zasad, obowiązków służbowych i zatwierdzonych wyjątków, a następnie zadawaj pytania, póki dostępne są fakty.
Monitorowanie pulpitu i rejestrowanie aktywności mogą zapewnić kontekst. Live screen views show what is happening on a company computer, while activity reports can narrow a review by computer, user, and time range. Zapisy witryny i aplikacji mogą wskazywać na użycie ryzykownego narzędzia. Tam, gdzie jest to szczególnie uzasadnione i autoryzowane, przechwycone zapisy naciśnięć klawiszy mogą dodać kontekst, ale także zawierać bardzo wrażliwe informacje. Żaden z tych zapisów sam w sobie nie dowodzi, że konkretny akt opuścił firmę. Powiąż odpowiednie działania z dziennikami dostępu do plików, poczty e-mail lub dziennikami kontroli w chmurze, aby ustalić miejsce docelowe i zakres każdego transferu.
Net Monitor for Employees Pro combines live screen monitoring, recording, activity reports, and endpoint controls so authorized administrators can investigate an event and apply supported restrictions from a central console. Wartość operacyjna polega na sprawdzaniu stacji roboczej, przeglądaniu dostępnych zapisów i kontrolowaniu odpowiedniej aplikacji, strony internetowej lub trasy urządzenia. Połącz tę widoczność z kontrolą tożsamości, poczty e-mail i ochrony danych; nie zakładaj, że monitorowanie to kompletny system zapobiegania utracie danych lub automatyczny detektor eksfiltracji plików.
Więcej szczegółów na temat oceny podejrzanego zachowania znajdziesz w przewodniku monitorowania zagrożeń poufnych. Here, the priority is preventing everyday data-handling mistakes and limiting the damage a compromised or misused employee account can cause.
05Utwórz zasady przetwarzania danych, których mogą przestrzegać pracownicy
Niejasne instrukcje dotyczące ochrony poufnych informacji pozostawiają pracowników w niepewności. Użyteczna polityka przetwarzania danych określa informacje wrażliwe, określa zatwierdzone metody przechowywania i udostępniania oraz określa, które działania są zabronione. Spraw, aby zatwierdzona trasa była łatwa do znalezienia w momencie, gdy ktoś chce wysłać plik.
Opisz szczegółowo osobistą pocztę e-mail, dyski w chmurze dla klientów indywidualnych, urządzenia USB, aplikacje do przesyłania wiadomości osobistych, zrzuty ekranu, drukowanie i urządzenia osobiste. Jeśli pracownik musi pracować zdalnie, zapewnij zatwierdzoną metodę dostępu i udostępniania. Ludzie mogą wybrać szybkie obejście, jeśli zatwierdzony proces jest powolny lub niejasny. Dokumentuj, kto może zatwierdzić wyjątek, dlaczego jest on potrzebny, jego zakres i kiedy się kończy.
Uczyń bezpieczniejsze udostępnianie częścią normalnego przepływu pracy
Przed udostępnieniem poufnych informacji sprawdź tożsamość odbiorcy, usuń niepotrzebne pola i skorzystaj z zatwierdzonej usługi z odpowiednio ograniczonym dostępem. Preferuj nazwanego odbiorcę zamiast nieograniczonego łącza publicznego, jeśli pozwala na to przepływ pracy. W przypadku eksportu cyklicznego zdefiniuj minimalny zbiór danych i właściciela, który może sprawdzić miejsce docelowe i uprawnienia.
W szkoleniu należy wykorzystywać sytuacje, z którymi spotyka się Twój zespół. Pokaż menedżerowi projektu, jak bezpiecznie udostępnić plik klienta. Wyjaśnij, dlaczego dokumenty HR znajdują się w zatwierdzonym repozytorium. Powiedz pracownikom, jak mają zareagować, gdy klient zażąda niezabezpieczonego przelewu. Zapewnij pracownikom jasny sposób natychmiastowego zgłaszania błędnego e-maila, zagubienia urządzenia lub podejrzanej prośby. Szybkie zgłoszenie może ograniczyć szkody, nawet jeśli pierwotnego ujawnienia nie da się cofnąć.
Uwzględnij prośby podszywające się pod menedżera lub dostawcę. Zweryfikuj nietypową prośbę o poufne dane za pośrednictwem znanego kanału kontaktowego, zamiast polegać na szczegółach zawartych w wiadomości. wskazówki NIST dotyczące phishingu zawierają praktyczne przykłady rozpoznawania i raportowania. Wyjaśnij, że oczekuje się niezwłocznego zgłoszenia podejrzenia błędu.
Ujawniaj informacje o monitorowaniu i zarządzaj nim za pomocą pisemnych zasad. Poproś odpowiednich doradców prawnych i doradców ds. prywatności, aby ocenili wymagania dotyczące lokalizacji i warunków pracy Twoich pracowników. Określ cel monitorowania, co jest gromadzone, kto może je przeglądać i jak długo są przechowywane. Jasny zakres i kontrolowany dostęp zapobiegają sytuacji, w której zapisy monitorowania same w sobie stają się niezarządzanym źródłem wrażliwych informacji.
06Chroń dowody incydentów równie starannie, jak dane biznesowe
W przypadku podejrzenia ujawnienia zachowaj odpowiednie źródła i skorzystaj z udokumentowanego rejestru dowodów. Skoncentruj zapobieganie na zamknięciu ujawnionej trasy transferu, podczas gdy główny incydent koordynuje dochodzenie.
Ustaw reguły przechowywania w oparciu o cel biznesowy, ryzyko i obowiązujące wymagania oraz odpowiednią ilość miejsca na ich obsługę. Gdy konkretny incydent lub autoryzowane dochodzenie wymaga zachowania, chroń odpowiednie nagrania, raporty i dzienniki systemowe przed rutynowym usunięciem. Odejście powinno skutkować przeglądem dostępu; nie powinno to automatycznie uzasadniać gromadzenia wszystkiego w nieskończoność. Ogranicz dostęp do zachowanych rejestrów, ponieważ mogą one zawierać dane uwierzytelniające, informacje o klientach lub prywatną komunikację biznesową.
Projekt pamięci ma znaczenie. Chroń nagrania i dzienniki podczas przesyłania i przechowywania, twórz odpowiednie kopie zapasowe i testuj pobieranie przez upoważnionych administratorów. Magazyn lokalny, bezpieczny serwer lub zatwierdzony magazyn w chmurze mogą spełniać różne wymagania. Wybierz projekt, który obsługuje niezawodne odzyskiwanie, kontrolowany dostęp i przechowywanie bez tworzenia kolejnej niekontrolowanej kopii wrażliwych danych dotyczących aktywności.
W przypadku nagrań wykonanych za pomocą Net Monitor for Employees Pro przejrzyj ustawienia szyfrowania nagrania i chroń kopie zapasowe kluczy. Szyfrowanie nagrań jest konfigurowane niezależnie od lokalizacji przechowywania i nie należy zakładać, że szyfruje każdy raport aktywności lub eksportowany plik. Sprawdź oddzielnie przechowywanie nagrań ekranu i przechowywanie raportów. Zachowaj oryginalne dowody, udokumentuj, kiedy i jak zostały zebrane, a jeśli będzie tego wymagać postępowanie dochodzeniowe, pracuj na kopii.
07Szybka reakcja na podejrzenie naruszenia danych pracowników
Podejrzenie naruszenia wymaga wyważonych działań. Powiadom wyznaczonego lidera incydentu, zachowaj odpowiednie dowody i ogranicz ciągłe narażenie zgodnie ze swoim planem reagowania. Nie zwlekaj z pilnym zabezpieczeniem w oczekiwaniu na zebranie wszystkich zapisów. Unikaj nieskoordynowanej konfrontacji, czyszczenia urządzenia lub czyszczenia, które mogłyby zniszczyć przydatne dowody. Rejestruj istotne działania, zanotuj daty i zaangażowane systemy oraz chroń dotknięty punkt końcowy.
W zależności od zdarzenia zabezpieczenie może oznaczać wyłączenie konta, odwołanie aktywnych sesji lub udostępnienie linków, zablokowanie witryny internetowej lub aplikacji, zmianę danych uwierzytelniających lub ograniczenie dostępu do komputera firmowego. Zachowaj odpowiedź proporcjonalną do faktów. W przypadku błędnie skierowanej wiadomości e-mail spróbuj wycofać wiadomość, jeśli jest to możliwe, ale nie zakładaj, że wycofanie spowoduje usunięcie każdej kopii; zaangażować osobę prowadzącą do zdarzenia w celu oceny narażenia i dalszych kroków. Podejrzewa się, że celowe kopiowanie może wymagać skoordynowanego zaangażowania w zakresie bezpieczeństwa, HR i prawa. Przypisz decyzje dotyczące powiadomień osobom odpowiedzialnym w oparciu o incydent i obowiązujące obowiązki.
Prowadź krótki zapis incydentu: osoba zgłaszająca, czas wykrycia, konta i urządzenia, których dotyczy problem, dane, znane miejsca docelowe, działania zabezpieczające oraz właściciel każdego kolejnego kroku. Oddziel potwierdzone fakty od pytań bez odpowiedzi. wytyczne NIST dotyczące reagowania na incydenty traktują przygotowanie, wykrywanie, reagowanie i odzyskiwanie jako powiązane elementy zarządzania ryzykiem cyberbezpieczeństwa.
Na koniec zidentyfikuj awarię sterowania. Czy pracownikowi zapewniono większy dostęp niż to konieczne? Czy zablokowana usługa była nadal dostępna inną trasą? Czy nie było zatwierdzonej metody legalnej pracy zdalnej? Każde zdarzenie powinno skutkować konkretną korektą, właścicielem i etapem weryfikacji, a nie tylko przypomnieniem o konieczności zachowania ostrożności.
08Lista kontrolna zapobiegania naruszeniom danych pracowników
Zacznij od jednego wrażliwego przepływu pracy, takiego jak wysyłanie eksportów do klientów lub przetwarzanie płac, i zweryfikuj pełną ścieżkę przed rozszerzeniem kontroli na całą firmę:
- Nazwij właściciela danych. Wyświetl listę zatwierdzonych użytkowników, lokalizację przechowywania i miejsce docelowe udostępniania.
- Usuń niepotrzebny dostęp. Sprawdź zmiany ról, wspólne konta, linki zewnętrzne i procedury wyjazdu.
- Przetestuj ograniczoną trasę. Użyj nieszkodliwego pliku testowego, aby zweryfikować zamierzoną witrynę, aplikację lub ograniczenie USB bez ujawniania prawdziwych informacji o kliencie.
- Przetestuj zatwierdzoną pracę. Potwierdź, że pracownicy nadal mogą wykonać uzasadnione zadanie i w razie potrzeby poproś o wyjątek.
- Weryfikuj rejestry i raporty. Uzyskaj odpowiednie zapisy dotyczące działań i audytu, sprawdź znaczniki czasu i przećwicz, kto otrzyma raport o zdarzeniu.
Sprawdź zarówno bezpieczeństwo, jak i użyteczność: wyjątek, który pozostaje otwarty po zakończeniu zadania, to luka w kontroli, podczas gdy zablokowany zatwierdzony przepływ pracy zachęca do obejścia tego problemu. Zapisz korektę i powtórz kontrolę, której dotyczy problem.
Pracownicy powinni mieć możliwość wydajnego wykonywania zatwierdzonej pracy, a upoważnieni administratorzy mogą widzieć, kontrolować i badać działania, które narażają dane biznesowe na ryzyko. Wprowadź te kontrole, zanim rutynowy dzień pracy zamieni się w reakcję na naruszenie.
09Pytania dotyczące zapobiegania naruszeniom danych pracowników
Jak mała firma może zapobiegać naruszeniom danych pracowników?
Zacznij od zidentyfikowania poufnych informacji i ich właściciela, ograniczenia dostępu według roli i zapewnienia zatwierdzonej metody udostępniania. Dodaj usługę MFA, zarządzane kontrole punktów końcowych, szkolenia praktyczne i przejrzystą ścieżkę raportowania. Testuj ograniczenia i pobieraj zapisy incydentów z nieszkodliwymi przykładowymi danymi, zanim na nich zaczniesz polegać.
Czy monitoring pracowników może zapobiec każdemu wyciekowi danych?
No. Monitorowanie widoczności i kontekstu materiałów eksploatacyjnych, podczas gdy obsługiwane ograniczenia punktów końcowych mogą ograniczyć określone możliwości niewłaściwego użycia. Nie zastępuje kontroli tożsamości, zabezpieczeń poczty elektronicznej i chmury ani dedykowanej funkcji zapobiegania utracie danych, jeśli jest ona wymagana. Sprawdź, które zdarzenia faktycznie rejestrują Twoje narzędzia.
Czy powinniśmy blokować wszystkie dyski USB i osobistą chmurę?
Wybierz elementy sterujące na podstawie danych i zadania. Ogranicz niezatwierdzone trasy transferu, zapewnij wykonalną alternatywę i udokumentuj niezbędne wyjątki. Przetestuj zakres reguły przed wdrożeniem, aby zamierzone ograniczenie nie przerwało zatwierdzonego procesu biznesowego.
Co powinien zrobić pracownik po wysłaniu pliku do niewłaściwej osoby?
Zgłoś to natychmiast za pośrednictwem firmowego kanału zgłoszeń i zachowaj szczegóły wiadomości. Lider incydentu może ocenić dane, odbiorcę i dostępne opcje przechowywania. Próba wycofania może pomóc w niektórych środowiskach, ale nie dowodzi, że ujawnienie zostało odwrócone.
Jakie dowody pomagają zbadać podejrzenie naruszenia danych pracowników?
Zachowaj odpowiednie identyfikatory kont i urządzeń, znaczniki czasu, szczegóły pliku lub wiadomości, miejsca docelowe udostępniania oraz dostępne dzienniki kontrolne. Nagrania ekranu i raporty aktywności mogą dodać kontekst. Chroń zapisy, dokumentuj ich gromadzenie i odróżniaj podejrzane działania od dowodu przekazania informacji.