RDP monitorizarea sesiunii / Ghid practic
Monitorizare RDP Sesiuni pentru securitate și control
Vedeți ce se întâmplă după conectarea la un desktop de la distanță. Combinați vizibilitatea sesiunii live, dovezile înregistrate și controalele punctelor finale pentru a investiga riscurile și pentru a vă sprijini echipa.
O conexiune RDP poate părea inofensivă într-un jurnal de autentificare: un utilizator valid s-a conectat la un moment cunoscut de pe un dispozitiv permis. Acea înregistrare nu arată ce s-a întâmplat după deschiderea desktopului. Monitorizarea RDP sesiunilor oferă liderilor IT și operațiunilor vizibilitatea pentru a verifica munca, a investiga activitățile suspecte și a răspunde înainte ca o problemă de acces la distanță să devină un eveniment de pierdere de date.
Protocolul pentru desktop la distanță (RDP) este adesea necesar pentru sprijinirea personalului distribuit, administrarea serverelor, accesarea software-ului de linie de afaceri și ajutarea utilizatorilor fără a deplasa la birourile lor. De asemenea, creează o cale de acces de mare valoare. Un utilizator care poate controla un computer de la distanță poate deschide fișierele clienților, poate muta date, poate instala instrumente, poate modifica setările sau poate folosi timpul companiei pentru activități fără legătură. Pentru întreprinderile mici și mijlocii, provocarea nu este doar dacă se permite RDP. Este dacă acel acces este controlat, vizibil și susținut de dovezi.
01Ce este monitorizarea sesiunii RDP?
RDP monitorizarea sesiunii este procesul de observare și revizuire a activității din cadrul unei sesiuni Desktop la distanță. Combină înregistrările de conexiune cu vizibilitatea pe ecran în direct, înregistrările sesiunilor și rapoartele de activitate relevante pentru a arăta ce s-a întâmplat după conectare. Acest lucru oferă echipelor IT dovezi pentru depanarea, aplicarea politicilor și investigarea incidentelor.
Jurnalele de autentificare și conexiuni ajută la stabilirea cine s-a conectat, când, de unde și pentru cât timp, în funcție de evenimentele colectate. Aceste detalii sunt utile, dar lasă un gol major. O sesiune RDP de două ore poate reprezenta întreținere aprobată, lucru productiv de la distanță, un angajat care navighează pe site-uri care nu au legătură sau un atacator care folosește acreditări legitime.
Pentru o pistă de audit Windows, evenimentul de conectare reușit 4624 cu tip de conectare 10 (RemoteInteractive) identifică o conectare la Remote Desktop sau Terminal Services. Este un punct de plecare util pentru corelare, dar nu este o înregistrare a desktopului. Consultați Referința la evenimentul Microsoft 4624 pentru câmpuri și semnificația acestora.
Monitorizarea la nivel de sesiune umple acest gol. Vizualizarea în timp real a ecranului arată ce se întâmplă în timp ce poate fi încă corectată. Înregistrările de ecran și activități oferă o înregistrare care poate fi revizuită atunci când un manager sau un administrator de securitate trebuie să investigheze mai târziu. Rapoartele aplicației, site-ului web și proceselor adaugă context de căutare. Înregistrările de audit ale fișierelor și jurnalele de apăsare a tastelor pot completa aceste dovezi acolo unde sunt configurate și justificate, ajutând la reconstruirea detaliilor care sunt dificil de reamintit după un incident.
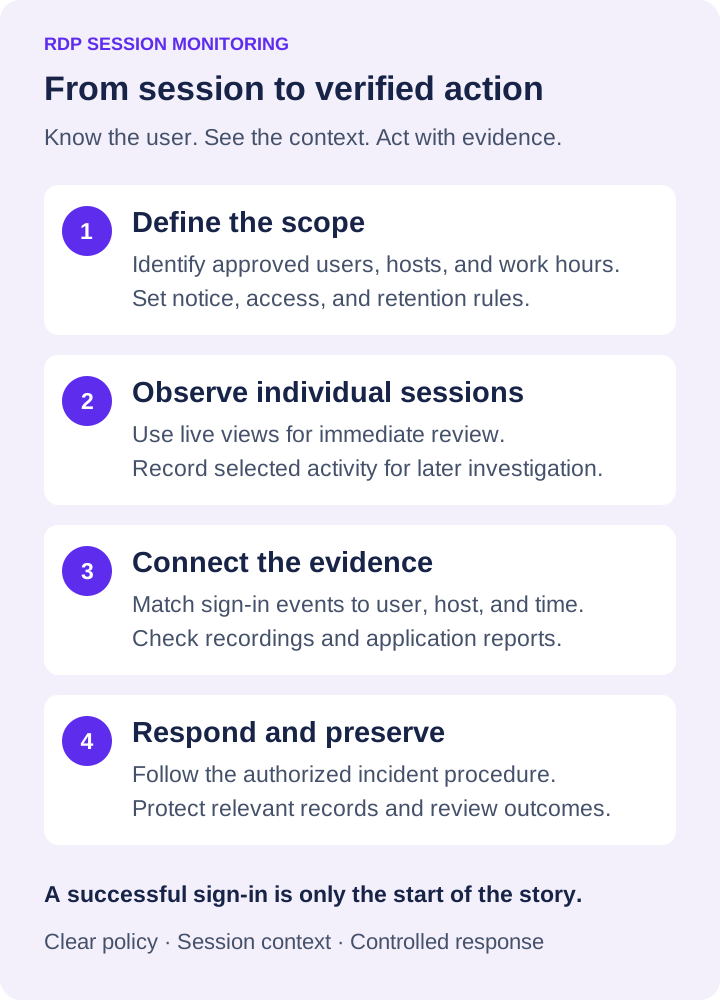
Corelație ilustrativă: contul A se conectează la gazda H la 09:10, iar o înregistrare a sesiunii arată o aplicație la 09:14. Potriviți identificatorii de gazdă, de cont, de fus orar și de sesiune disponibili între surse. Un identificator de conectare Windows nu este automat cheia de sesiune a înregistratorului. Înregistrați incertitudinea dacă sesiunile simultane sau acreditările partajate împiedică atribuirea.
02Cum se monitorizează sesiunile RDP cu Net Monitor for Employees Pro
Net Monitor for Employees Pro acceptă monitorizarea sesiunilor individuale ale Serviciilor terminale (TS/RDP). Agentul de monitorizare aparține serverului RDP care găzduiește sesiunile. Utilizați RDP ghidul de configurare a monitorizării sesiunii pentru configurare:
- 1. Instalați consola. Configurați consola de monitorizare pe computerul administratorului din rețeaua dvs.
- 2. Instalați agentul pe serverul RDP. Urmați instrucțiunile de instalare a rețelei locale pentru gazda sesiunii.
- 3. Adăugați serverul la consolă. Sub Advanced Options, selectați Acest computer este un server terminal (TS, RDP). Adăugați serverul o dată; sesiunile sale apar automat.
- 4. Validați o sesiune de testare permisă. Confirmați că sesiunea corectă a utilizatorului este vizibilă, apoi testați setările de înregistrare alese, marcajele temporale, stocarea și accesul recenzenților înainte de a extinde lansarea.
Pentru monitorizarea prin Internet, opțiunea documentată Use direct or cloud connection face sesiunile TS/RDP accesibile prin conexiunea cloud. Acest lucru necesită o licență Cloud bazată pe abonament; examinați instrucțiunile de conectare la cloud atunci când planificați accesul pentru o echipă IT distribuită.
03Definiți domeniul de aplicare al monitorizării RDP
Nu toate conexiunile RDP necesită același nivel de supraveghere. Un tehnician de la biroul de asistență care se conectează pentru a reseta o parolă este diferit de un administrator care accesează un server financiar și ambele sunt diferite de un angajat care folosește o stație de lucru de la distanță pe parcursul zilei. Monitorizarea ar trebui să se potrivească cu rolul, datele disponibile prin sesiune și riscul ca sistemul să fie accesat.
Începeți prin a identifica sistemele care au nevoie de cele mai puternice controale. Serverele care conțin informații despre clienți, date privind salariile, proprietate intelectuală, înregistrări financiare sau instrumente administrative ar trebui să primească prioritate. Apoi definiți cum arată o sesiune normală pentru fiecare rol. Aplicațiile așteptate, orele de lucru, locațiile conexiunii, durata tipică a sesiunii și comportamentul aprobat de transfer de fișiere creează o bază de referință.
Fără o linie de bază, monitorizarea produce zgomot. O sesiune lungă poate fi normală pentru un dezvoltator sau contabil la sfârșitul lunii. O scurtă conexiune la un server la 2:00 a.m. poate fi asistență de urgență legitimă sau poate necesita o revizuire imediată. Contextul determină dacă un eveniment este de rutină sau riscant.
Monitorizare live RDP versus înregistrarea sesiunii
Monitorizarea live RDP acceptă controlul operațional imediat. Un administrator poate vedea lansarea unui program neautorizat, un utilizator care încearcă să copieze fișiere sensibile sau un lucrător de la distanță blocat în mod repetat de o eroare. Urmând procedura de răspuns convenită, administratorul poate contacta utilizatorul, poate încheia sesiunea prin instrumentele de administrare adecvate, poate bloca punctul final sau poate lua o altă acțiune definită.
Înregistrarea și înregistrarea în jurnal sunt pentru responsabilitate și investigare. Acestea permit unui examinator autorizat să verifice o secvență de acțiuni, să identifice fișierele sau aplicațiile implicate și să să păstreze dovezile atunci când starea inițială a ecranului dispare. Ambele funcții contează. Vizualizarea live fără înregistrări nu lasă nicio urmă de audit. Înregistrările fără vizibilitate live pot întârzia limitarea atunci când fiecare minut contează.
04Creați o politică de monitorizare RDP înainte de a colecta date
Tehnologia nu înlocuiește politica. Înainte de a înregistra sesiuni desktop de la distanță sau de a colecta date detaliate despre activitate, setați reguli clare care să acopere utilizarea autorizată, notificarea, accesul la înregistrări și păstrarea. Angajații și antreprenorii ar trebui să înțeleagă că sistemele deținute de companie și sesiunile de acces la distanță pot fi monitorizate conform politicii companiei. Cerințele variază în funcție de stat, industrie, contract și jurisdicție, așa că apelați la un consilier juridic pentru a vă revizui politica și procesul de notificare.
Pentru locurile de muncă din Regatul Unit, ghidul ICO pentru monitorizarea lucrătorilor explică importanța unui scop definit, a transparenței și a monitorizării necesare și proporționale. Aplicați cerințele relevante pentru forța de muncă, în loc să presupuneți că o singură politică se potrivește fiecărei locații.
Politica ar trebui să precizeze cine poate folosi RDP, ce dispozitive sunt aprobate, când este permis accesul și ce activitate este interzisă. De asemenea, ar trebui să definească cine poate vizualiza înregistrările și rapoartele. Administratorii de securitate pot avea nevoie de acces mai larg decât managerii de departamente, în timp ce managerii pot avea nevoie doar de rapoarte pentru propriile echipe. Restricționarea accesului la înregistrările de monitorizare protejează angajații și împiedică dovezile sensibile să devină un alt risc intern.
Păstrarea necesită judecată practică. Păstrarea fiecărei înregistrări pentru totdeauna creează costuri de stocare și mărește cantitatea de material sensibil care trebuie protejat. Păstrarea înregistrărilor pentru o perioadă prea scurtă poate lăsa afacerea fără dovezi atunci când o problemă este descoperită câteva săptămâni mai târziu. Stabiliți perioade de păstrare în funcție de nevoile operaționale, termenele de investigare, capacitatea de stocare și obligațiile aplicabile.
05Ce să captați într-o urmărire de audit a sesiunii RDP
Cel mai puternic program de monitorizare RDP captează dovezi utile fără a forța administratorii să urmărească ecranele toată ziua. Concentrați-vă pe semnalele care răspund la o întrebare de afaceri sau de securitate și corelați-le în funcție de utilizator, gazdă și timp.
Pentru majoritatea organizațiilor, asta înseamnă colectarea acestor categorii:
- Detaliile conexiunii, inclusiv utilizatorul, punctul final, dispozitivul sursă, ora de începere, ora de încheiere și durata sesiunii.
- Activitatea ecranului sau înregistrările pentru sistemele în care este necesară verificarea vizuală.
- Activitatea aplicației, a site-ului web și a proceselor pentru a dezvălui instrumente neautorizate, distragere a atenției sau execuții suspecte.
- Activitatea fișierelor și comportamentul de transfer de la distanță în care informațiile sensibile pot fi copiate sau exportate.
- Alerte pentru evenimente cu risc ridicat, cum ar fi ore neobișnuite, conectări eșuate repetate, aplicații interzise, modificări ale dispozitivului sau acces la locații restricționate.
Colectați evenimentele de conectare și conectare de la Windows sau de la instrumentele dvs. de identitate și securitate existente, apoi comparați-le cu înregistrările de sesiune și rapoartele de activitate. Auditarea fișierelor și alertele de securitate depind de instrumentele și setările de audit activate în mediul dumneavoastră. Confirmați dovezile pe care fiecare sursă le captează înainte de a vă baza pe acestea în timpul unui incident.
Evitați să tratați fiecare alertă ca fiind la fel de urgentă. Un administrator care primește sute de notificări cu valoare redusă va pierde în cele din urmă evenimentul care contează. Prioritizează condițiile legate de riscul clar: acces în afara orelor aprobate, un cont privilegiat care deschide un program necunoscut, un utilizator care încearcă să dezactiveze un software de securitate sau transferuri repetate dintr-un sistem care conține date protejate.
06Asociați vizibilitatea RDP cu controlul punctului final
Este util să vedeți o problemă. Un răspuns definit face ca vizibilitatea să fie acționabilă. Monitorizarea sesiunii RDP este cea mai eficientă atunci când este conectată la controale la punctele finale care permit IT-ului să acționeze printr-un proces administrativ clar.
Dacă un utilizator accesează un site web sau o aplicație neaprobată în timpul unei sesiuni la distanță, blochează site-ul sau împiedecă rularea aplicației. Dacă un punct final pare compromis, deconectați accesul, blocați computerul sau închideți-l conform procedurilor de incident. Dacă un tehnician de asistență trebuie să corecteze o configurație, transferă fișierul necesar, execută o comandă aprobată sau repornește mașina de la distanță în loc să aștepte răspunsul utilizatorului.
Controlul trebuie aplicat cu atenție. Blocarea unui program fără a-i verifica scopul comercial poate întrerupe activitatea legitimă, în special în organizațiile cu software specializat sau vechi. Utilizați grupuri pilot și excepții documentate atunci când introduceți restricții. Scopul este de a elimina riscurile evitabile și timpul pierdut, nu de a crea un nou backlog la biroul de service.
07Protejați înregistrările RDP și jurnalele de activitate
RDP înregistrările, capturile de ecran și jurnalele de activitate pot conține informații confidențiale. Tratați-le ca înregistrări comerciale sensibile. Limitați accesul administrativ, utilizați controale puternice ale conturilor și păstrați înregistrări în stocare care corespund cerințelor dvs. de securitate și păstrare. Configurați criptarea înregistrării acolo unde este cazul și testați accesul cu conturile autorizate să examineze dovezile.
Păstrați cerințele de stocare a înregistrărilor în ghidul de înregistrare. Pentru RDP, testați recuperarea pentru două sesiuni permise pe aceeași gazdă și verificați dacă recenzenții își pot distinge utilizatorii și intervalele de timp. Numele unui server partajat singur nu identifică sesiunea responsabilă pentru o acțiune.
Alegerea de stocare depinde de mediul dvs. Stocarea internă poate oferi un control local mai strict, în timp ce stocarea în cloud poate simplifica planificarea capacității și accesul pentru echipele IT distribuite. În ambele cazuri, testați procedurile de restaurare și verificați dacă înregistrările rămân disponibile pentru examinatorii autorizați atunci când are loc o investigație.
08Transformați înregistrările sesiunii RDP în decizii de management
Valoarea monitorizării nu este volumul de date colectate. Sunt deciziile luate din acele date. Examinați rapoartele de activitate conform unui program care se potrivește cu nivelul de risc al sistemelor implicate. Căutați modele recurente: timp excesiv în aplicații non-business, sarcini eșuate repetate, acces în afara orelor de program, software interzis sau activitate anormală a fișierelor.
Când apare o problemă, investigați faptele înainte de a face presupuneri. O înregistrare poate arăta că timpul aparent de inactivitate a fost cauzat de fapt de o aplicație înghețată. O conexiune neobișnuită poate fi o fereastră de întreținere aprobată. Dovezile protejează afacerea, dar susțin și deciziile de management corecte și susținute.
Net Monitor for Employees Pro îi ajută pe administratori să combine vizibilitatea pe ecran live, înregistrarea, raportarea filtrată a activității și controalele terminalelor de la distanță într-un singur sistem operațional. O evaluare de încercare gratuită controlată pe un grup limitat de dispozitive ale companiei este o modalitate practică de a confirma ceea ce trebuie să vadă echipa dvs., cât de mult spațiu de stocare are nevoie și cum funcționează dovezile sesiunii împreună cu alertele dvs. de securitate existente.
Cel mai util program de monitorizare RDP este cel asupra căruia echipa ta poate acționa rapid: politică clară, alerte concentrate, înregistrări protejate și autoritate definită de a interveni atunci când o sesiune la distanță pune în pericol productivitatea, datele sau operațiunile.
09RDP monitorizarea sesiunii: întrebări frecvente
Jurnalele Windows pot arăta tot ce s-a întâmplat într-o sesiune RDP?
Nr. Evenimentele de conectare și conectare ajută la identificarea accesului și a temporizării, dar nu oferă o redare vizuală a desktopului la distanță. Combină aceste evenimente cu înregistrarea autorizată a ecranului și rapoartele de activitate atunci când o investigație necesită secvența și contextul acțiunilor de pe ecran.
Unde ar trebui instalat agentul de monitorizare pentru sesiunile RDP?
Pentru Net Monitor for Employees Pro, instalați agentul pe serverul Terminal Services/RDP. Adăugați acel server în Consolă cu opțiunea de server terminal activată. Sesiunile individuale apar apoi automat, așa cum este descris în ajutorul de configurare RDP.
Cât timp ar trebui să păstrați înregistrările sesiunii RDP?
Setați o perioadă de păstrare documentată pe baza nevoilor dvs. de investigare, a obligațiilor contractuale și legale, a sensibilității datelor și a capacității de stocare. Restricționați accesul, testați recuperarea și păstrați înregistrările relevante atunci când un incident necesită o revizuire suplimentară. Evitați o valoare implicită nedefinită pentru fiecare înregistrare.