Monitorování relace RDP / Praktický průvodce
Monitorování relací RDP pro zabezpečení a kontrolu
Podívejte se, co se stane po přihlášení ke vzdálené ploše. Kombinujte viditelnost živé relace, zaznamenané důkazy a kontroly koncových bodů, abyste prozkoumali rizika a podpořili svůj tým.
Připojení RDP může v protokolu ověřování vypadat neškodně: platný uživatel přihlášený ve známý čas z povoleného zařízení. Tento záznam neukazuje, co se stalo po otevření plochy. Monitorování RDP relací poskytuje IT a provozním vedoucím přehled ověřovat práci, vyšetřovat podezřelou aktivitu a reagovat dříve, než se problém se vzdáleným přístupem stane událostí ztráty dat.
Protokol vzdálené plochy (RDP) je často nezbytný pro podporu distribuovaných zaměstnanců, správu serverů, přístup k podnikovému softwaru a pomáhá uživatelům, aniž by museli cestovat ke svému stolu. Vytváří také vysoce hodnotnou přístupovou cestu. Uživatel, který může ovládat vzdálený počítač, může otevírat soubory zákazníků, přesouvat data, instalovat nástroje, měnit nastavení nebo využívat firemní čas k nesouvisející práci. Pro malé a středně velké podniky není problémem jen to, zda povolit RDP. Jde o to, zda je tento přístup kontrolovaný, viditelný a podpořený důkazy.
01Co je monitorování relace RDP?
RDP monitorování relace je proces sledování a kontroly aktivity v rámci relace vzdálené plochy. Kombinuje záznamy připojení s živou viditelností obrazovky, záznamy relací a relevantní zprávy o aktivitě, aby bylo vidět, co se stalo po přihlášení. To poskytuje IT týmům důkazy pro odstraňování problémů, prosazování zásad a vyšetřování incidentů.
Protokoly ověřování a připojení pomáhají určit, kdo, kdy, odkud a na jak dlouho se připojil v závislosti na shromážděných událostech. Tyto detaily jsou užitečné, ale zanechávají velkou mezeru. Dvouhodinová RDP relace by mohla představovat schválenou údržbu, produktivní práci na dálku, zaměstnance procházejícího nesouvisející weby nebo útočníka, který používá legitimní přihlašovací údaje.
Pro auditní záznam Windows identifikuje úspěšná událost přihlášení 4624 s typem přihlášení 10 (RemoteInteractive) přihlášení ke vzdálené ploše nebo k Terminálové službě. Je to užitečný výchozí bod pro korelaci, ale není to záznam pracovní plochy. Pole a jejich význam naleznete v Reference 4624 společnosti Microsoft.
Sledování na úrovni relace zaplňuje tuto mezeru. Sledování živé obrazovky ukazuje, co se děje, zatímco to lze ještě opravit. Nahrávky obrazovky a aktivity poskytují přehledný záznam, když manažer nebo bezpečnostní administrátor potřebuje prošetřit později. Zprávy o aplikacích, webových stránkách a procesech přidávají kontext, který lze prohledávat. Záznamy auditu souborů a protokoly úhozů mohou doplnit tyto důkazy, pokud jsou nakonfigurovány a odůvodněny, a pomohou tak rekonstruovat podrobnosti, které je po incidentu obtížné vyvolat.
Ilustrativní korelace: účet A se přihlásí k hostiteli H v 9:10 a záznam relace ukazuje aplikaci v 9:14. Porovnejte hostitele, účet, časové pásmo a dostupné identifikátory relací napříč zdroji. Přihlašovací identifikátor Windows není automaticky klíčem relace rekordéru. Zaznamenejte nejistotu, pokud přiřazení brání současné relace nebo sdílené přihlašovací údaje.
02Jak monitorovat relace RDP pomocí Net Monitor for Employees Pro
Net Monitor for Employees Pro podporuje monitorování jednotlivých relací Terminálových služeb (TS/RDP). Monitorovací agent patří na server RDP, který je hostitelem relací. Pro konfiguraci použijte RDP průvodce nastavením monitorování relace:
- 1. Nainstalujte konzoli. Nastavte monitorovací konzoli na počítači správce ve vaší síti.
- 2. Nainstalujte agenta na server RDP. Postupujte podle pokynů k instalaci místní sítě pro hostitele relace.
- 3. Přidejte server do konzoly. V části Advanced Options vyberte Tento počítač je terminálový server (TS, RDP). Přidejte server jednou; jeho relace se zobrazí automaticky.
- 4. Ověřte povolenou testovací relaci. Potvrďte, že je viditelná správná uživatelská relace, a poté před prodloužením zavádění otestujte zvolená nastavení nahrávání, časová razítka, úložiště a přístup recenzentů.
Pro monitorování přes internet zdokumentovaná možnost Use direct or cloud connection zpřístupňuje relace TS/RDP prostřednictvím cloudového připojení. To vyžaduje cloudovou licenci založenou na předplatném; při plánování přístupu pro distribuovaný IT tým si přečtěte pokyny pro připojení ke cloudu.
03Definujte rozsah monitorování RDP
Ne každé připojení RDP vyžaduje stejnou úroveň dohledu. Technik helpdesku, který se připojuje k resetování hesla, se liší od administrátora přistupujícího k finančnímu serveru a oba se liší od zaměstnance, který během dne používá pracovní stanici ve vzdálené kanceláři. Monitorování by mělo odpovídat roli, datům dostupným během relace a riziku přístupu k systému.
Začněte identifikací systémů, které vyžadují nejsilnější kontrolu. Servery obsahující informace o zákaznících, mzdová data, duševní vlastnictví, finanční záznamy nebo administrativní nástroje by měly mít přednost. Poté definujte, jak vypadá normální relace pro každou roli. Očekávané aplikace, pracovní doba, umístění připojení, typická délka relace a schválené chování při přenosu souborů – to vše tvoří základ.
Bez základní linie vytváří monitorování hluk. Dlouhé sezení může být pro vývojáře nebo účetního na konci měsíce normální. Krátké připojení k serveru ve 2:00 může být legitimní nouzovou podporou nebo může vyžadovat okamžitou kontrolu. Kontext určuje, zda je událost rutinní nebo riskantní.
Sledování živého vysílání RDP vs. záznam relace
Živé monitorování RDP podporuje okamžitou provozní kontrolu. Správce může vidět spouštění neautorizovaného programu, pokus uživatele o kopírování citlivých souborů nebo vzdáleného pracovníka opakovaně blokovaného chybou. Po odsouhlasené proceduře odpovědi může administrátor kontaktovat uživatele, ukončit relaci pomocí příslušných nástrojů pro správu, uzamknout koncový bod nebo provést jinou definovanou akci.
Nahrávání a protokolování slouží k odpovědnosti a vyšetřování. Umožňují oprávněnému recenzentovi ověřit sled akcí, identifikovat příslušné soubory nebo aplikace a uchovat důkazy, když původní stav obrazovky zmizí. Obě funkce jsou důležité. Živé sledování bez záznamů nezanechává žádnou auditní stopu. Záznamy bez živé viditelnosti mohou zpozdit zadržení, když záleží na každé minutě.
04Před sběrem dat vytvořte RDP zásady monitorování
Technologie nenahrazuje zásady. Před zaznamenáváním relací vzdálené plochy nebo shromažďováním podrobných údajů o aktivitě nastavte jasná pravidla týkající se autorizovaného použití, upozornění, přístupu k záznamům a uchovávání. Zaměstnanci a dodavatelé by měli chápat, že systémy vlastněné společností a relace vzdáleného přístupu mohou být monitorovány podle zásad společnosti. Požadavky se liší podle státu, odvětví, smlouvy a jurisdikce, proto využijte právní poradce, abyste si prostudovali své zásady a proces oznámení.
Pro pracoviště ve Spojeném království vysvětlují pokyny ICO pro monitorování pracovníků důležitost definovaného účelu, transparentnosti a nezbytného, přiměřeného monitorování. Aplikujte požadavky relevantní pro vaši pracovní sílu, spíše než předpokládejte, že jedna zásada platí pro každé místo.
Zásady by měly uvádět, kdo smí RDP používat, která zařízení jsou schválena, kdy je povolen přístup a jaká činnost je zakázána. Mělo by také definovat, kdo může prohlížet nahrávky a zprávy. Správci zabezpečení mohou potřebovat širší přístup než manažeři oddělení, zatímco manažeři mohou potřebovat pouze sestavy pro své vlastní týmy. Omezení přístupu k záznamům monitorování chrání zaměstnance a chrání citlivé důkazy před dalším interním rizikem.
Uchování vyžaduje praktický úsudek. Věčné uchovávání každé nahrávky vytváří náklady na skladování a rozšiřuje množství citlivého materiálu, který je třeba chránit. Uchovávání záznamů po příliš krátkou dobu může zanechat podnik bez důkazů, když se problém objeví o týdny později. Nastavte doby uchování na základě provozních potřeb, harmonogramů vyšetřování, kapacity úložiště a příslušných povinností.
05Co zachytit v auditním záznamu relace RDP
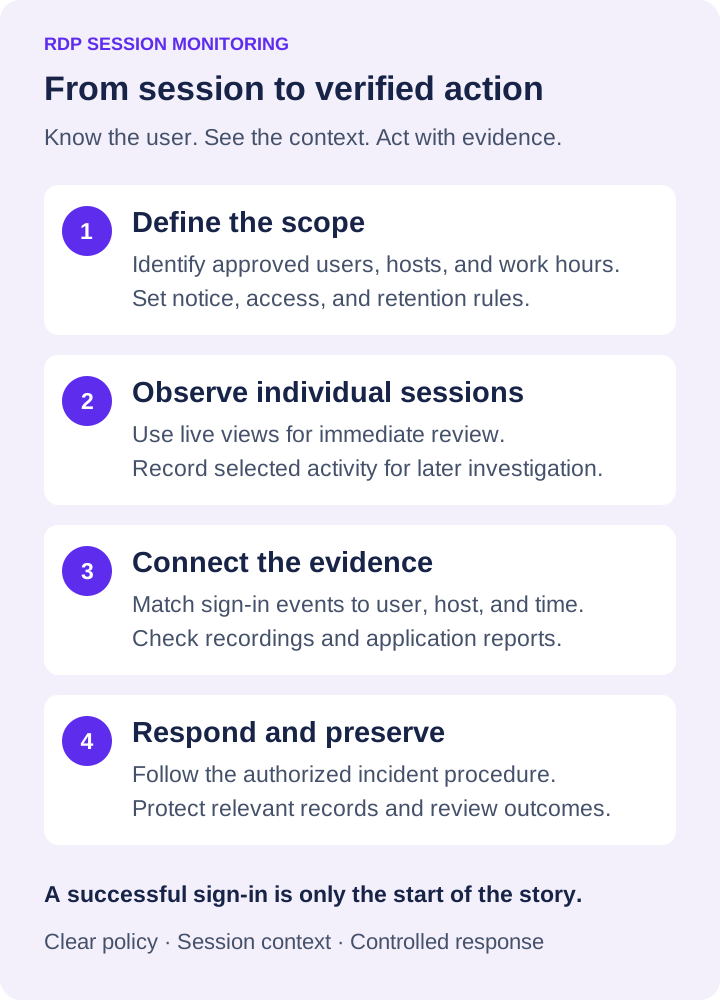
Nejsilnější monitorovací program RDP zachycuje užitečné důkazy, aniž by nutil administrátory sledovat obrazovky celý den. Zaměřte se na signály, které odpovídají na obchodní nebo bezpečnostní otázku, a porovnejte je podle uživatele, hostitele a času.
Pro většinu organizací to znamená shromažďování těchto kategorií:
- Podrobnosti o připojení, včetně uživatele, koncového bodu, zdrojového zařízení, času zahájení, času ukončení a trvání relace.
- Aktivita na obrazovce nebo záznamy pro systémy, kde je nutné vizuální ověření.
- Činnost aplikací, webových stránek a procesů s cílem odhalit neautorizované nástroje, rozptylovat pozornost nebo podezřelé provádění.
- Aktivita souborů a chování při vzdáleném přenosu, kde lze kopírovat nebo exportovat citlivé informace.
- Upozornění na vysoce rizikové události, jako jsou neobvyklá otevírací doba, opakovaná neúspěšná přihlášení, zakázané aplikace, změny zařízení nebo přístup do zakázaných míst.
Sbírejte události připojení a přihlášení z Windows nebo ze svých stávajících nástrojů pro identitu a zabezpečení a poté je porovnejte se záznamy relací a zprávami o aktivitě. Auditování souborů a výstrahy zabezpečení závisí na nástrojích a nastavení auditu povolených ve vašem prostředí. Než se na ně během incidentu spolehnete, ověřte si důkazy, které každý zdroj skutečně zachytil.
Nepovažujte každé upozornění za stejně naléhavé. Administrátor, který dostává stovky upozornění s nízkou hodnotou, nakonec zmešká událost, na které záleží. Upřednostněte podmínky spojené s jasným rizikem: přístup mimo schválenou dobu, privilegovaný účet otevření neznámého programu, pokus uživatele o deaktivaci bezpečnostního softwaru nebo opakované přenosy ze systému obsahujícího chráněná data.
06Spárovat viditelnost RDP s ovládáním koncového bodu
Zobrazení problému je užitečné. Díky definované reakci je tato viditelnost použitelná. RDP monitorování relací je nejúčinnější, když je připojeno k ovládacím prvkům koncových bodů, které umožňují IT jednat prostřednictvím jasného administrativního procesu.
Pokud uživatel během vzdálené relace přistoupí na neschválený web nebo aplikaci, zablokujte web nebo zabraňte spuštění aplikace. Pokud se zdá, že je koncový bod ohrožen, odpojte přístup, uzamkněte počítač nebo jej vypněte podle postupů pro incidenty. Pokud technik podpory potřebuje opravit konfiguraci, přeneste požadovaný soubor, spusťte schválený příkaz nebo restartujte počítač vzdáleně místo čekání na odpověď uživatele.
Kontrolu je třeba používat opatrně. Zablokování programu bez kontroly jeho obchodního účelu může přerušit legitimní práci, zejména v organizacích se specializovaným nebo starším softwarem. Při zavádění omezení používejte pilotní skupiny a zdokumentované výjimky. Cílem je odstranit riziko, kterému se lze vyhnout, a ztrátu času, nikoli vytvářet nové nevyřízené položky service desk.
07Chraňte záznamy a protokoly aktivit RDP
Nahrávky, snímky obrazovky a protokoly aktivit RDP mohou obsahovat důvěrné informace. Zacházejte s nimi jako s citlivými obchodními záznamy. Omezte přístup pro správce, používejte přísné ovládací prvky účtu a uchovávejte záznamy v úložišti, které vyhovuje vašim požadavkům na zabezpečení a uchovávání. Tam, kde je to vhodné, nakonfigurujte šifrování záznamu a otestujte přístup s účty oprávněnými ke kontrole důkazů.
Požadavky na úložiště zaznamenejte v průvodci nahráváním. Pro RDP otestujte načítání pro dvě povolené relace na stejném hostiteli a ověřte, že recenzenti dokážou rozlišit své uživatele a časové rozsahy. Samotný název sdíleného serveru neidentifikuje relaci odpovědnou za akci.
Výběr úložiště závisí na vašem prostředí. Interní úložiště může nabídnout užší místní kontrolu, zatímco cloudové úložiště může zjednodušit plánování kapacity a přístup pro distribuované IT týmy. V obou případech otestujte postupy obnovy a ověřte, že nahrávky zůstanou dostupné autorizovaným kontrolorům, když dojde k vyšetřování.
08Změňte záznamy relace RDP na rozhodnutí vedení
Hodnotou sledování není objem shromážděných dat. Jsou to rozhodnutí učiněná na základě těchto dat. Prohlížejte zprávy o činnosti podle plánu, který odpovídá úrovni rizika příslušných systémů. Hledejte opakující se vzorce: nadměrný čas v nepodnikatelských aplikacích, opakované neúspěšné úkoly, přístup mimo pracovní dobu, zakázaný software nebo abnormální činnost se soubory.
Když se objeví problém, prozkoumejte fakta, než udělejte domněnky. Záznam může ukázat, že zdánlivá doba nečinnosti byla ve skutečnosti způsobena zamrzlou aplikací. Neobvyklým připojením může být schválené okno údržby. Důkazy chrání podnikání, ale také podporují spravedlivá a obhajitelná manažerská rozhodnutí.
Net Monitor for Employees Pro pomáhá správcům kombinovat viditelnost živé obrazovky, nahrávání, filtrované hlášení aktivity a ovládání vzdálených koncových bodů v jednom operačním systému. Kontrolované bezplatné zkušební vyhodnocení na omezené skupině firemních zařízení je praktickým způsobem, jak potvrdit, co váš tým potřebuje vidět, kolik úložiště vyžaduje a jak funguje evidence relace spolu s vašimi stávajícími bezpečnostními výstrahami.
Nejužitečnější monitorovací program RDP je ten, se kterým může váš tým rychle jednat: jasné zásady, cílená upozornění, chráněné záznamy a definovaná pravomoc zasáhnout, když vzdálená relace ohrozí produktivitu, data nebo operace.
09RDP monitorování relace: běžné otázky
Mohou protokoly Windows zobrazit vše, co se stalo v relaci RDP?
Č. Události přihlášení a připojení pomáhají identifikovat přístup a načasování, ale neposkytují vizuální přehrání vzdálené plochy. Zkombinujte tyto události s autorizovaným záznamem obrazovky a zprávami o činnosti, když vyšetřování vyžaduje sekvenci a kontext akcí na obrazovce.
Kde by měl být monitorovací agent nainstalován pro relace RDP?
Pro Net Monitor for Employees Pro nainstalujte agenta na server Terminálové služby/RDP. Přidejte tento server do konzoly s povolenou volbou terminálový server. Jednotlivé relace se pak objeví automaticky, jak je popsáno v nápovědě k nastavení RDP.
Jak dlouho byste měli uchovávat záznamy relace RDP?
Nastavte zdokumentovanou dobu uchování na základě vašich potřeb vyšetřování, smluvních a právních závazků, citlivosti dat a kapacity úložiště. Pokud incident vyžaduje další kontrolu, omezte přístup, vyzkoušejte načítání a uchovávejte příslušné záznamy. Vyhněte se neomezenému výchozímu nastavení pro každou nahrávku.