RDP sessiemonitoring / Praktische gids
RDP-sessies bewaken voor beveiliging en controle
Kijk wat er gebeurt na aanmelding op een extern bureaublad. Combineer de zichtbaarheid van livesessies, opgenomen bewijsmateriaal en eindpuntcontroles om risico's te onderzoeken en uw team te ondersteunen.
Een RDP-verbinding kan er in een authenticatielogboek onschuldig uitzien: een geldige gebruiker heeft zich op een bekend tijdstip aangemeld vanaf een toegestaan apparaat. Dat record laat niet zien wat er gebeurde nadat het bureaublad werd geopend. Het monitoren van RDP-sessies geeft IT- en operationele leiders de zichtbaarheid om werk te verifiëren, verdachte activiteiten te onderzoeken en te reageren voordat een probleem met externe toegang een gebeurtenis met gegevensverlies wordt.
Remote Desktop Protocol (RDP) is vaak nodig voor het ondersteunen van gedistribueerd personeel, het beheren van servers, het verkrijgen van toegang tot bedrijfssoftware en het helpen van gebruikers zonder naar hun bureau te hoeven reizen. Het creëert ook een hoogwaardig toegangspad. Een gebruiker die een externe computer kan besturen, kan klantbestanden openen, gegevens verplaatsen, tools installeren, instellingen wijzigen of bedrijfstijd gebruiken voor niet-gerelateerd werk. Voor kleine en middelgrote bedrijven is de uitdaging niet alleen of RDP moet worden toegestaan. Het gaat erom of die toegang gecontroleerd, zichtbaar en ondersteund door bewijsmateriaal is.
01Wat is RDP sessiemonitoring?
RDP sessiemonitoring is het proces van het observeren en beoordelen van activiteit binnen een Remote Desktop-sessie. Het combineert verbindingsrecords met live schermzichtbaarheid, sessie-opnamen en relevante activiteitsrapporten om te laten zien wat er na het inloggen is gebeurd. Dit geeft IT-teams bewijs voor het oplossen van problemen, het afdwingen van beleid en het onderzoeken van incidenten.
Authenticatie- en verbindingslogboeken helpen bij het vaststellen wie verbinding heeft gemaakt, wanneer, waar vandaan en voor hoe lang, afhankelijk van de verzamelde gebeurtenissen. Die details zijn nuttig, maar ze laten een grote leemte achter. Een RDP-sessie van twee uur kan betrekking hebben op goedgekeurd onderhoud, productief werken op afstand, een werknemer die op niet-gerelateerde sites surft of een aanvaller die legitieme inloggegevens gebruikt.
Voor een Windows audit trail identificeert succesvolle aanmeldingsgebeurtenis 4624 met aanmeldingstype 10 (RemoteInteractive) een aanmelding op Extern bureaublad of Terminal Services. Het is een nuttig uitgangspunt voor correlatie, maar het is geen opname van het bureaublad. Zie Microsoft's event 4624 referentie voor de velden en hun betekenis.
Monitoring op sessieniveau vult deze leemte op. Live schermweergave laat zien wat er gebeurt terwijl het nog gecorrigeerd kan worden. Scherm- en activiteitsopnamen bieden een overzicht dat kan worden bekeken wanneer een manager of beveiligingsbeheerder later onderzoek moet doen. Applicatie-, website- en procesrapporten voegen doorzoekbare context toe. Bestandsauditrecords en toetsaanslaglogboeken kunnen dat bewijsmateriaal aanvullen, indien geconfigureerd en gerechtvaardigd, en helpen bij het reconstrueren van details die moeilijk te onthouden zijn na een incident.
Illustratieve correlatie: account A meldt zich om 09:10 uur aan bij host H en een sessieopname toont een applicatie om 09:14 uur. Match host-, account-, tijdzone- en beschikbare sessie-ID's uit verschillende bronnen. Een Windows-aanmeldings-ID is niet automatisch de sessiesleutel van de recorder. Leg de onzekerheid vast als gelijktijdige sessies of gedeelde inloggegevens attributie verhinderen.
02Hoe u RDP-sessies kunt monitoren met Net Monitor for Employees Pro
Net Monitor for Employees Pro ondersteunt het monitoren van individuele Terminal Services-sessies (TS/RDP). De monitoringagent behoort tot de RDP-server die de sessies host. Gebruik de RDP installatiehandleiding voor sessiemonitoring voor de configuratie:
- 1. Installeer de console. Stel de monitoringconsole in op de computer van de beheerder in uw netwerk.
- 2. Installeer de agent op de RDP server. Volg de installatie-instructies voor het lokale netwerk voor de sessiehost.
- 3. Voeg de server toe aan de console. Selecteer onder Advanced Options Deze computer is een terminalserver (TS, RDP). Voeg de server één keer toe; de sessies verschijnen automatisch.
- 4. Valideer een toegestane testsessie. Bevestig dat de juiste gebruikerssessie zichtbaar is en test vervolgens de door u gekozen opname-instellingen, tijdstempels, opslag en reviewertoegang voordat u de implementatie verlengt.
Voor monitoring via internet maakt de gedocumenteerde optie Use direct or cloud connection TS/RDP-sessies toegankelijk via de cloudverbinding. Hiervoor is een op abonnementen gebaseerde Cloud-licentie vereist; bekijk de instructies voor cloudverbindingen bij het plannen van toegang voor een gedistribueerd IT-team.
03Definieer de reikwijdte van RDP-monitoring
Niet elke RDP-verbinding vereist hetzelfde niveau van toezicht. Een helpdeskmedewerker die verbinding maakt om een wachtwoord opnieuw in te stellen, verschilt van een beheerder die toegang heeft tot een financiële server, en beide zijn verschillend van een werknemer die de hele dag een extern kantoorwerkstation gebruikt. Monitoring moet overeenkomen met de rol, de gegevens die beschikbaar zijn via de sessie en het risico dat toegang wordt verkregen tot het systeem.
Begin met het identificeren van de systemen die de sterkste controles nodig hebben. Servers die klantinformatie, salarisgegevens, intellectueel eigendom, financiële gegevens of administratieve hulpmiddelen bevatten, moeten prioriteit krijgen. Bepaal vervolgens voor elke rol hoe een normale sessie eruit ziet. Verwachte applicaties, werkuren, verbindingslocaties, typische sessieduur en goedgekeurd gedrag bij bestandsoverdracht vormen allemaal een basislijn.
Zonder nulmeting levert monitoring ruis op. Een lange sessie aan het einde van de maand kan voor een ontwikkelaar of accountant normaal zijn. Een korte verbinding met een server om 02.00 uur kan een legitieme noodhulp zijn, maar kan ook onmiddellijke beoordeling vereisen. Context bepaalt of een gebeurtenis routinematig of riskant is.
Live RDP-bewaking versus sessie-opname
Live RDP-monitoring ondersteunt onmiddellijke operationele controle. Een beheerder kan zien dat een ongeautoriseerd programma wordt gestart, dat een gebruiker gevoelige bestanden probeert te kopiëren, of dat een externe medewerker herhaaldelijk wordt geblokkeerd door een fout. Na de afgesproken reactieprocedure kan de beheerder contact opnemen met de gebruiker, de sessie beëindigen via de juiste beheertools, het eindpunt vergrendelen of een andere gedefinieerde actie ondernemen.
Opnemen en loggen zijn bedoeld voor verantwoording en onderzoek. Ze stellen een geautoriseerde beoordelaar in staat een reeks acties te verifiëren, de betrokken bestanden of applicaties te identificeren en bewijsmateriaal te bewaren wanneer de oorspronkelijke schermstatus verdwenen is. Beide functies zijn van belang. Live bekijken zonder gegevens laat geen audittrail achter. Opnames zonder live zichtbaarheid kunnen de insluiting vertragen wanneer elke minuut ertoe doet.
04Ontwikkel een RDP monitoringbeleid voordat u gegevens verzamelt
Technologie vervangt beleid niet. Voordat u sessies op afstand opneemt of gedetailleerde activiteitsgegevens verzamelt, stelt u duidelijke regels op met betrekking tot geautoriseerd gebruik, kennisgeving, toegang tot records en bewaring. Werknemers en contractanten moeten begrijpen dat systemen die eigendom zijn van het bedrijf en sessies voor externe toegang kunnen worden gemonitord volgens het bedrijfsbeleid. De vereisten variëren per staat, sector, contract en jurisdictie, dus schakel juridisch advies in om uw beleid en meldingsproces te herzien.
Voor Britse werkplekken legt de ICO's richtlijnen voor werknemersmonitoring het belang uit van een gedefinieerd doel, transparantie en noodzakelijke, proportionele monitoring. Pas de vereisten toe die relevant zijn voor uw personeel, in plaats van ervan uit te gaan dat één beleid voor elke locatie geldt.
In het beleid moet worden vermeld wie RDP mag gebruiken, welke apparaten zijn goedgekeurd, wanneer toegang is toegestaan en welke activiteit niet is toegestaan. Het moet ook definiëren wie opnames en rapporten kan bekijken. Beveiligingsbeheerders hebben mogelijk bredere toegang nodig dan afdelingsmanagers, terwijl managers mogelijk alleen rapporten voor hun eigen teams nodig hebben. Het beperken van de toegang tot monitoringgegevens beschermt werknemers en voorkomt dat gevoelig bewijsmateriaal een nieuw intern risico wordt.
Retentie vereist praktisch inzicht. Het eeuwig bewaren van elke opname leidt tot opslagkosten en vergroot de hoeveelheid gevoelig materiaal dat moet worden beschermd. Als de gegevens te kort worden bewaard, kan het bedrijf zonder bewijs achterblijven als er weken later een probleem wordt ontdekt. Stel bewaartermijnen in op basis van operationele behoeften, onderzoekstijdlijnen, opslagcapaciteit en toepasselijke verplichtingen.
05Wat u moet vastleggen in een RDP sessie-audittraject
Het sterkste RDP-monitoringprogramma legt nuttig bewijsmateriaal vast zonder dat beheerders de hele dag naar schermen hoeven te kijken. Concentreer u op signalen die een bedrijfs- of beveiligingsvraag beantwoorden, en correleer deze per gebruiker, host en tijd.
Voor de meeste organisaties betekent dit het verzamelen van deze categorieën:
- Verbindingsgegevens, inclusief gebruiker, eindpunt, bronapparaat, starttijd, eindtijd en sessieduur.
- Schermactiviteit of opnames voor systemen waarbij visuele verificatie noodzakelijk is.
- Applicatie-, website- en procesactiviteit om ongeautoriseerde tools, afleiding of verdachte uitvoering bloot te leggen.
- Bestandsactiviteit en gedrag bij overdracht op afstand waarbij gevoelige informatie kan worden gekopieerd of geëxporteerd.
- Waarschuwingen voor gebeurtenissen met een hoog risico, zoals ongebruikelijke openingstijden, herhaaldelijk mislukte aanmeldingen, verboden toepassingen, apparaatwijzigingen of toegang tot beperkte locaties.
Verzamel verbindings- en aanmeldingsgebeurtenissen van Windows of uw bestaande identiteits- en beveiligingstools en vergelijk ze vervolgens met sessie-opnamen en activiteitenrapporten. Bestandscontrole en beveiligingswaarschuwingen zijn afhankelijk van de tools en auditinstellingen die in uw omgeving zijn ingeschakeld. Bevestig het bewijsmateriaal dat elke bron daadwerkelijk verzamelt voordat u er tijdens een incident op vertrouwt.
Beschouw niet elke melding als even urgent. Een beheerder die honderden meldingen van lage waarde ontvangt, zal uiteindelijk de gebeurtenis missen die er toe doet. Geef prioriteit aan omstandigheden die verband houden met duidelijke risico's: toegang buiten de goedgekeurde uren, een geprivilegieerde account die een onbekend programma opent, een gebruiker die probeert beveiligingssoftware uit te schakelen, of herhaalde overdrachten vanaf een systeem met beschermde gegevens.
06Koppel RDP-zichtbaarheid met eindpuntcontrole
Het zien van een probleem is nuttig. Een gedefinieerde reactie maakt die zichtbaarheid bruikbaar. RDP-sessiemonitoring is het meest effectief wanneer deze is gekoppeld aan eindpuntcontroles waarmee IT via een duidelijk administratief proces kan handelen.
Als een gebruiker tijdens een externe sessie toegang krijgt tot een niet-goedgekeurde website of applicatie, blokkeert u de site of voorkomt u dat de applicatie wordt uitgevoerd. Als een eindpunt gecompromitteerd lijkt te zijn, verbreek dan de toegang, vergrendel de computer of sluit deze af volgens de incidentprocedures. Als een ondersteuningstechnicus een configuratie moet corrigeren, zet het vereiste bestand over, voer een goedgekeurde opdracht uit of start de machine op afstand opnieuw op in plaats van te wachten tot de gebruiker reageert.
Controle moet zorgvuldig worden toegepast. Het blokkeren van een programma zonder het zakelijke doel ervan te controleren, kan legitiem werk onderbreken, vooral in organisaties met gespecialiseerde of oudere software. Gebruik pilotgroepen en gedocumenteerde uitzonderingen bij het introduceren van beperkingen. Het doel is om vermijdbare risico's en tijdverspilling weg te nemen, en niet om een nieuwe backlog bij de servicedesk te creëren.
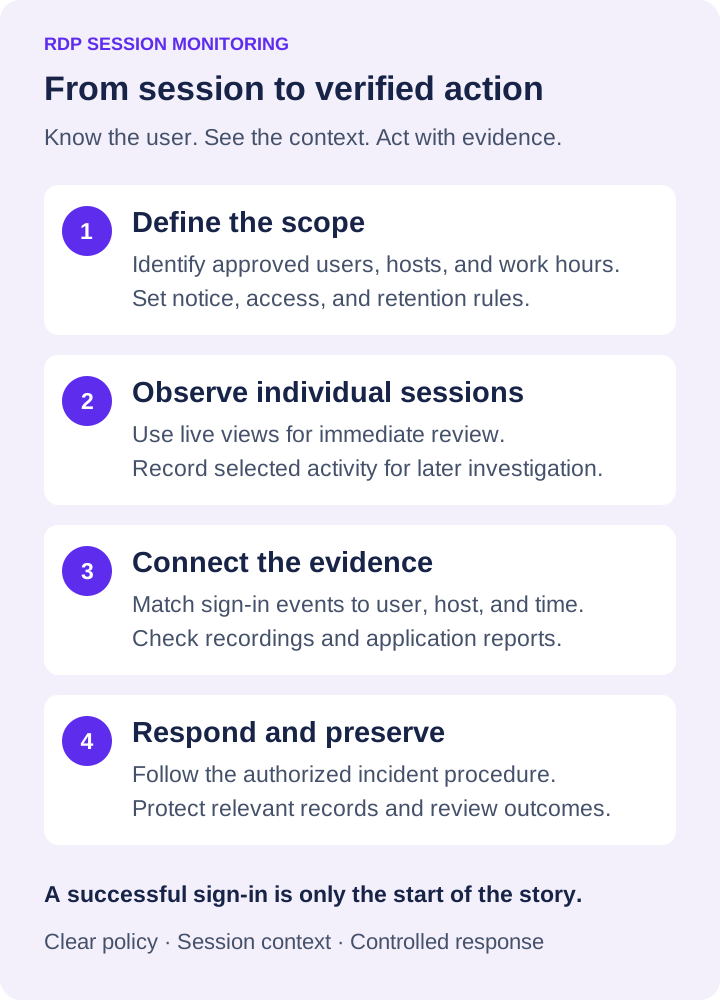
07Bescherm RDP-opnamen en activiteitenlogboeken
RDP-opnamen, schermafbeeldingen en activiteitenlogboeken kunnen vertrouwelijke informatie bevatten. Behandel ze als gevoelige bedrijfsdocumenten. Beperk de administratieve toegang, gebruik sterke accountcontroles en bewaar gegevens in een opslag die voldoet aan uw beveiligings- en bewaarvereisten. Configureer waar nodig opname-encryptie en test de toegang met de accounts die geautoriseerd zijn om bewijsmateriaal te beoordelen.
Houd de opslagvereisten voor opnames bij in de opnamehandleiding. Voor RDP test u het ophalen van twee toegestane sessies op dezelfde host en controleert u of reviewers hun gebruikers en tijdsbereiken kunnen onderscheiden. Een gedeelde servernaam alleen identificeert niet de sessie die verantwoordelijk is voor een actie.
De opslagkeuze is afhankelijk van uw omgeving. Interne opslag biedt mogelijk een strakkere lokale controle, terwijl cloudopslag de capaciteitsplanning en toegang voor gedistribueerde IT-teams kan vereenvoudigen. Test in beide gevallen de herstelprocedures en controleer of de opnamen beschikbaar blijven voor geautoriseerde beoordelaars wanneer er een onderzoek plaatsvindt.
08Zet RDP sessierecords om in managementbeslissingen
De waarde van monitoring is niet de hoeveelheid verzamelde gegevens. Het zijn de beslissingen die op basis van die gegevens worden genomen. Bekijk activiteitsrapporten volgens een schema dat overeenkomt met het risiconiveau van de betrokken systemen. Zoek naar terugkerende patronen: buitensporige tijd in niet-zakelijke applicaties, herhaalde mislukte taken, toegang buiten kantooruren, verboden software of abnormale bestandsactiviteit.
Wanneer zich een probleem voordoet, onderzoek dan de feiten voordat u aannames doet. Uit een opname kan blijken dat de schijnbare inactieve tijd feitelijk werd veroorzaakt door een bevroren applicatie. Een ongebruikelijke verbinding kan een goedgekeurd onderhoudsvenster zijn. Bewijs beschermt het bedrijf, maar ondersteunt ook eerlijke en verdedigbare managementbeslissingen.
Net Monitor for Employees Pro helpt beheerders live schermzichtbaarheid, opnames, gefilterde activiteitsrapportage en eindpuntcontroles op afstand te combineren in één operationeel systeem. Een gecontroleerde gratis proefperiode op een beperkte groep bedrijfsapparaten is een praktische manier om te bevestigen wat uw team moet zien, hoeveel opslagruimte het nodig heeft en hoe het sessiebewijs samenwerkt met uw bestaande beveiligingswaarschuwingen.
Het nuttigste RDP-monitoringprogramma is het programma waarmee uw team snel kan handelen: duidelijk beleid, gerichte waarschuwingen, beveiligde gegevens en gedefinieerde bevoegdheden om in te grijpen wanneer een sessie op afstand de productiviteit, gegevens of activiteiten in gevaar brengt.
09RDP sessiemonitoring: veelgestelde vragen
Kunnen Windows-logs alles weergeven wat er in een RDP-sessie is gebeurd?
Nee. Aanmeldings- en verbindingsgebeurtenissen helpen bij het identificeren van toegang en timing, maar bieden geen visuele weergave van het externe bureaublad. Combineer deze gebeurtenissen met geautoriseerde schermopnamen en activiteitenrapporten wanneer een onderzoek de volgorde en context van acties op het scherm nodig heeft.
Waar moet de monitoring agent worden geïnstalleerd voor RDP-sessies?
Voor Net Monitor for Employees Pro installeert u de Agent op de Terminal Services/RDP-server. Voeg die server toe aan de console met de terminal-server-optie ingeschakeld. Individuele sessies verschijnen dan automatisch, zoals beschreven in de RDP setup-help.
Hoe lang moet u RDP-sessieopnamen bewaren?
Stel een gedocumenteerde bewaartermijn in op basis van uw onderzoeksbehoeften, contractuele en wettelijke verplichtingen, gegevensgevoeligheid en opslagcapaciteit. Beperk de toegang, test het ophalen en bewaar relevante gegevens wanneer een incident verder moet worden beoordeeld. Vermijd een onbepaalde standaard voor elke opname.