RDP / Guia prático
Monitoramento de RDP sessões para segurança e controle
Veja o que acontece após um login na área de trabalho remota. Combine visibilidade de sessões ao vivo, evidências registradas e controles de endpoint para investigar riscos e apoiar sua equipe.
Uma conexão RDP pode parecer inofensiva em um log de autenticação: um usuário válido conectado em um horário conhecido a partir de um dispositivo permitido. Esse registro não mostra o que aconteceu depois que a área de trabalho foi aberta. O Monitorar RDP dá aos líderes de TI e operações a visibilidade para verificar o trabalho, investigar atividades suspeitas e responder antes que um problema de acesso remoto se torne um evento de perda de dados.
Protocolo de área de trabalho remota (RDP) é frequentemente necessário para dar suporte a equipes distribuídas, administrar servidores, acessar software de linha de negócios e ajudar usuários sem precisar viajar até suas mesas. Ele também cria um caminho de acesso de alto valor. Um usuário que pode controlar um computador remoto pode abrir arquivos de clientes, mover dados, instalar ferramentas, alterar configurações ou usar o tempo da empresa para trabalhos não relacionados. Para pequenas e médias empresas, o desafio não é simplesmente permitir o RDP. É se esse acesso é controlado, visível e apoiado por evidências.
01O que é monitoramento de sessão RDP?
RDP é o processo de observação e revisão de atividades dentro de uma sessão de Área de Trabalho Remota. Ele combina registros de conexão com visibilidade de tela ao vivo, gravações de sessões e relatórios de atividades relevantes para mostrar o que aconteceu após o login. Isso fornece às equipes de TI evidências para solução de problemas, aplicação de políticas e investigação de incidentes.
Os logs de autenticação e conexão ajudam a estabelecer quem se conectou, quando, de onde e por quanto tempo, dependendo dos eventos coletados. Esses detalhes são úteis, mas deixam uma grande lacuna. Uma sessão RDP de duas horas pode representar manutenção aprovada, trabalho remoto produtivo, um funcionário navegando em sites não relacionados ou um invasor usando credenciais legítimas.
Para uma trilha de auditoria do Windows, o evento de logon bem-sucedido 4624 com tipo de logon 10 (RemoteInteractive) identifica um logon de Área de Trabalho Remota ou Serviços de Terminal. É um ponto de partida útil para correlação, mas não é uma gravação da área de trabalho. Consulte a referência do evento 4624 da Microsoft para ver os campos e seus significados.
O monitoramento em nível de sessão preenche essa lacuna. Visualização em tela ao vivo mostra o que está acontecendo enquanto ainda pode ser corrigido. Gravações de tela e atividades fornecem um registro revisável quando um gerente ou administrador de segurança precisa investigar mais tarde. Relatórios de aplicativos, sites e processos adicionam contexto pesquisável. Arquivos de registros de auditoria e registros de teclas podem complementar essas evidências quando configuradas e justificadas, ajudando a reconstruir detalhes que são difíceis de lembrar após um incidente.
Correlação ilustrativa: a conta A entra no host H às 09h10 e uma gravação da sessão mostra um aplicativo às 09h14. Combine o host, a conta, o fuso horário e os identificadores de sessão disponíveis entre as fontes. Um identificador de logon do Windows não é automaticamente a chave de sessão do gravador. Registre a incerteza se sessões simultâneas ou credenciais compartilhadas impedirem a atribuição.
02Como monitorar sessões RDP com o Net Monitor for Employees Pro
Net Monitor for Employees Pro suporta o monitoramento de sessões individuais de Terminal Services (TS/RDP). O agente de monitoramento pertence ao servidor RDP que hospeda as sessões. Use o RDP para a configuração:
- 1. Instale o Console. Configure o Console de monitoramento no computador do administrador da sua rede.
- 2. Instale o Agente no servidor RDP. Siga as instruções de instalação na rede local para o host da sessão.
- 3. Adicione o servidor ao console. Em Advanced Options, selecione Este computador é um servidor de terminal (TS, RDP). Adicione o servidor uma vez; suas sessões aparecem automaticamente.
- 4. Valide uma sessão de teste permitida. Confirme se a sessão de usuário correta está visível e teste as configurações de gravação, carimbos de data/hora, armazenamento e acesso do revisor escolhidos antes de estender o lançamento.
Para monitoramento pela Internet, a opção documentada Use direct or cloud connection torna as sessões TS/RDP acessíveis por meio da conexão na nuvem. Isso requer uma licença Cloud baseada em assinatura; revise as instruções de conexão em nuvem ao planejar o acesso para uma equipe de TI distribuída.
03Definir o escopo do monitoramento de RDP
Nem toda conexão RDP requer o mesmo nível de supervisão. Um técnico de suporte técnico que se conecta para redefinir uma senha é diferente de um administrador que acessa um servidor financeiro, e ambos são diferentes de um funcionário que usa uma estação de trabalho de escritório remoto durante todo o dia. O monitoramento deve corresponder à função, aos dados disponíveis na sessão e ao risco de acesso ao sistema.
Comece identificando os sistemas que precisam de controles mais fortes. Servidores contendo informações de clientes, dados de folha de pagamento, propriedade intelectual, registros financeiros ou ferramentas administrativas devem receber prioridade. Em seguida, defina como será uma sessão normal para cada função. Aplicativos esperados, horas de trabalho, locais de conexão, duração típica da sessão e comportamento aprovado de transferência de arquivos criam uma linha de base.
Sem uma linha de base, o monitoramento produz ruído. Uma sessão longa pode ser normal para um desenvolvedor ou contador no final do mês. Uma conexão curta a um servidor às 2h pode ser um suporte de emergência legítimo ou pode exigir revisão imediata. O contexto determina se um evento é rotineiro ou arriscado.
Monitoramento RDP vs. gravação de sessão
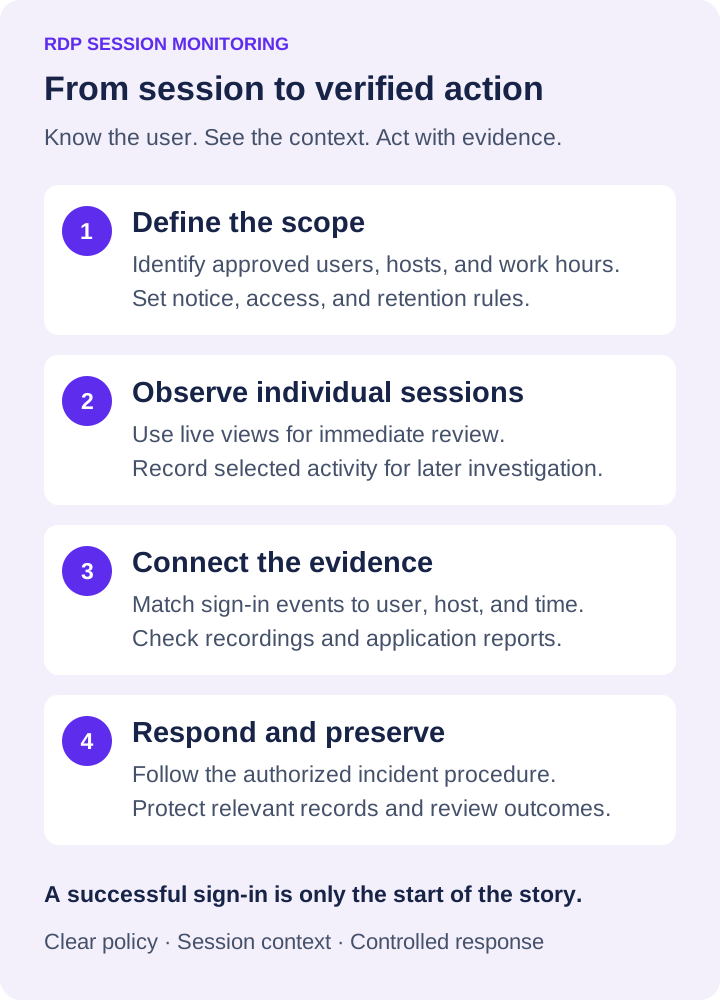
RDP oferece suporte ao controle operacional imediato. Um administrador pode ver um programa não autorizado sendo iniciado, um usuário tentando copiar arquivos confidenciais ou um funcionário remoto bloqueado repetidamente por um erro. Seguindo o procedimento de resposta acordado, o administrador pode entrar em contato com o usuário, encerrar a sessão por meio das ferramentas de administração apropriadas, bloquear o endpoint ou realizar outra ação definida.
A gravação e o registro são para fins de responsabilização e investigação. Eles permitem que um revisor autorizado verifique uma sequência de ações, identifique os arquivos ou aplicativos envolvidos e preservar evidências quando o estado original da tela desaparecer. Ambas as funções são importantes. A visualização ao vivo sem registros não deixa nenhum rastro de auditoria. Registros sem visibilidade ao vivo podem atrasar a contenção quando cada minuto é importante.
04Crie uma política de monitoramento RDP antes de coletar dados
A tecnologia não substitui a política. Antes de gravar sessões de desktop remoto ou coletar dados detalhados de atividades, estabeleça regras claras que abrangem uso autorizado, notificação, acesso a registros e retenção. Os funcionários e prestadores de serviços devem compreender que os sistemas de propriedade da empresa e as sessões de acesso remoto podem ser monitorados de acordo com a política da empresa. Os requisitos variam de acordo com o estado, o setor, o contrato e a jurisdição. Portanto, procure aconselhamento jurídico para revisar sua política e processo de notificação.
Para os locais de trabalho do Reino Unido, a orientação de monitoramento dos trabalhadores da OIC explica a importância de um propósito definido, da transparência e do monitoramento necessário e proporcional. Aplique os requisitos relevantes à sua força de trabalho em vez de presumir que uma política se adapta a cada local.
A política deve indicar quem pode usar o RDP, quais dispositivos são aprovados, quando o acesso é permitido e quais atividades são proibidas. Deve também definir quem pode visualizar gravações e relatórios. Os administradores de segurança podem precisar de acesso mais amplo do que os gerentes de departamento, enquanto os gerentes podem precisar apenas de relatórios para suas próprias equipes. Restringir o acesso aos registros de monitoramento protege os funcionários e evita que evidências confidenciais se tornem outro risco interno.
A retenção requer julgamento prático. Manter cada gravação para sempre gera custos de armazenamento e aumenta a quantidade de material sensível que deve ser protegido. Manter registros por um período muito curto pode deixar a empresa sem evidências quando um problema for descoberto semanas depois. Defina períodos de retenção com base nas necessidades operacionais, cronogramas de investigação, capacidade de armazenamento e obrigações aplicáveis.
05O que capturar em uma trilha de auditoria de sessão RDP
O programa de monitoramento RDP mais forte captura evidências úteis sem forçar os administradores a ficarem atentos às telas o dia todo. Concentre-se em sinais que respondam a uma pergunta comercial ou de segurança e correlacione-os por usuário, host e horário.
Para a maioria das organizações, isso significa coletar estas categorias:
- Detalhes da conexão, incluindo usuário, endpoint, dispositivo de origem, horário de início, horário de término e duração da sessão.
- Atividade de tela ou gravações para sistemas onde a verificação visual é necessária.
- Atividade de aplicativos, sites e processos para expor ferramentas não autorizadas, distração ou execução suspeita.
- Atividade de arquivos e comportamento de transferência remota onde informações confidenciais podem ser copiadas ou exportadas.
- Alertas sobre eventos de alto risco, como horários incomuns, falhas repetidas de login, aplicativos proibidos, alterações de dispositivos ou acesso a locais restritos.
Colete eventos de conexão e login do Windows ou de suas ferramentas de identidade e segurança existentes e compare-os com gravações de sessões e relatórios de atividades. A auditoria de arquivos e os alertas de segurança dependem das ferramentas e configurações de auditoria habilitadas em seu ambiente. Confirme as evidências que cada fonte realmente captura antes de confiar nelas durante um incidente.
Evite tratar todos os alertas como igualmente urgentes. Um administrador que recebe centenas de notificações de baixo valor acabará perdendo o evento importante. Priorize condições vinculadas a riscos claros: acesso fora do horário aprovado, uma conta privilegiada abrindo um programa desconhecido, um usuário tentando desativar o software de segurança ou transferências repetidas de um sistema contendo dados protegidos.
06Combinar visibilidade de RDP com controle de endpoint
Ver um problema é útil. Uma resposta definida torna essa visibilidade acionável. O monitoramento de sessões RDP é mais eficaz quando conectado a controles de endpoint que permitem que a TI atue por meio de um processo administrativo claro.
Se um usuário acessar um site ou aplicativo não aprovado durante uma sessão remota, bloqueie o site ou impeça a execução do aplicativo. Se um endpoint parecer comprometido, desconecte o acesso, bloqueie o computador ou desligue-o de acordo com os procedimentos do incidente. Se um técnico de suporte precisar corrigir uma configuração, transfira o arquivo necessário, execute um comando aprovado ou reinicie a máquina remotamente em vez de esperar a resposta do usuário.
O controle deve ser aplicado com cuidado. Bloquear um programa sem verificar sua finalidade comercial pode interromper o trabalho legítimo, especialmente em organizações com software especializado ou legado. Utilize grupos piloto e exceções documentadas ao introduzir restrições. O objetivo é remover riscos evitáveis e perda de tempo, e não criar um novo backlog na central de serviços.
07Proteja gravações RDP e registros de atividades
RDP, capturas de tela e registros de atividades podem conter informações confidenciais. Trate-os como registros comerciais confidenciais. Limite o acesso administrativo, use controles de conta robustos e mantenha registros em um armazenamento que atenda aos seus requisitos de segurança e retenção. Configure a criptografia de gravação quando apropriado e teste o acesso com as contas autorizadas para analisar as evidências.
Mantenha os requisitos de armazenamento de gravação no guia de gravação. Para RDP, teste a recuperação para duas sessões permitidas no mesmo host e verifique se os revisores conseguem distinguir seus usuários e intervalos de tempo. Um nome de servidor compartilhado por si só não identifica a sessão responsável por uma ação.
A escolha de armazenamento depende do seu ambiente. O armazenamento interno pode oferecer um controle local mais rígido, enquanto o armazenamento em nuvem pode simplificar o planejamento de capacidade e o acesso para equipes de TI distribuídas. Em ambos os casos, teste os procedimentos de restauração e verifique se as gravações permanecem disponíveis para revisores autorizados quando ocorrer uma investigação.
08Transforme registros de sessão RDP em decisões de gerenciamento
O valor do monitoramento não é o volume de dados coletados. São as decisões tomadas a partir desses dados. Revise os relatórios de atividades de acordo com um cronograma que corresponda ao nível de risco dos sistemas envolvidos. Procure padrões recorrentes: tempo excessivo em aplicativos não comerciais, tarefas repetidas com falha, acesso fora do horário comercial, software proibido ou atividade anormal de arquivos.
Quando surgir um problema, investigue os fatos antes de fazer suposições. Uma gravação pode mostrar que o tempo ocioso aparente foi, na verdade, causado por um aplicativo congelado. Uma conexão incomum pode ser uma janela de manutenção aprovada. As evidências protegem o negócio, mas também apoiam decisões de gestão justas e defensáveis.
Net Monitor for Employees Pro ajuda os administradores a combinar visibilidade de tela ao vivo, gravação, relatórios de atividades filtradas e controles remotos de endpoint em um sistema operacional. Uma avaliação de teste gratuito controlada em um grupo limitado de dispositivos da empresa é uma maneira prática de confirmar o que sua equipe precisa ver, quanto armazenamento é necessário e como a evidência da sessão funciona junto com os alertas de segurança existentes.
O programa de monitoramento RDP mais útil é aquele em que sua equipe pode agir rapidamente: política clara, alertas focados, registros protegidos e autoridade definida para intervir quando uma sessão remota coloca a produtividade, os dados ou as operações em risco.
09RDP: perguntas comuns
Os logs do Windows podem mostrar tudo o que aconteceu em uma sessão RDP?
Não. Os eventos de logon e conexão ajudam a identificar o acesso e o tempo, mas não fornecem uma reprodução visual da área de trabalho remota. Combine esses eventos com gravações de tela autorizadas e relatórios de atividades quando uma investigação precisar da sequência e do contexto das ações na tela.
Onde o agente de monitoramento deve ser instalado para sessões RDP?
Para o Net Monitor for Employees Pro, instale o Agente no servidor Terminal Services/RDP. Adicione esse servidor ao console com a opção terminal-server habilitada. As sessões individuais aparecem automaticamente, conforme descrito na ajuda de configuração do RDP.
Por quanto tempo você deve manter gravações de sessões RDP?
Defina um período de retenção documentado com base nas suas necessidades de investigação, obrigações contratuais e legais, sensibilidade dos dados e capacidade de armazenamento. Restrinja o acesso, teste a recuperação e preserve registros relevantes quando um incidente exigir análise adicional. Evite um padrão indefinido para cada gravação.