Protecția datelor angajaților / Ghid practic
Cum să preveniți încălcările datelor angajaților la locul de muncă
Reduceți partajarea accidentală și transferurile neautorizate cu acces cu cel mai mic privilegiu, controale practice ale punctelor finale și un plan de răspuns pe care echipa dumneavoastră îl poate utiliza.
O listă de clienți copiată pe o unitate personală, un fișier de plată trimis prin e-mail unui destinatar greșit sau documentele companiei încărcate în stocarea privată în cloud pot crea un incident costisitor în câteva minute. Pentru a preveni încălcările datelor angajaților, companiile au nevoie de mai mult decât un document de politică și un memento anual de securitate. Au nevoie de vizibilitate asupra punctelor finale ale companiei, de limite clare în jurul datelor sensibile și de capacitatea de a întrerupe un transfer nesigur înainte ca expunerea să crească.
Pentru organizațiile mici și mijlocii, problema nu este întotdeauna un atac sofisticat. Comportamentul obișnuit al angajaților se poate combina cu controale slabe: acces excesiv, laptop-uri neadministrate, aplicații neautorizate, parole partajate sau nicio înregistrare a ceea ce s-a întâmplat pe o stație de lucru. Răspunsul practic este de a reduce accesul inutil, de a detecta din timp excepțiile și de a păstra dovezile atunci când apare o problemă.
01Începeți cu datele gestionate de angajați
Încălcările de date legate de angajați includ dezvăluirea accidentală, utilizarea greșită a accesului legitim și un atacator care folosește un cont de angajat compromis. Acest ghid se concentrează pe protejarea informațiilor de afaceri gestionate de personal, inclusiv înregistrările clienților, datele privind salariile, contractele și documentele interne. Controalele corecte depind de locul în care sunt stocate acele informații și de modul în care angajații au voie să le folosească.
Faceți un scurt inventar al datelor dvs. cele mai sensibile. Pentru fiecare categorie, numiți un proprietar, identificați persoanele care au nevoie de acces și documentați ruta de stocare și partajare aprobată. Includeți descărcări locale și foi de calcul exportate: permisiunile din baza de date inițială nu protejează automat o copie de pe desktopul cuiva. ghidul FTC pentru protejarea informațiilor personale oferă un punct de plecare util pentru a înțelege ce informații deține o companie și pentru a reduce păstrarea inutilă.
- Informații despre client: definiți cine poate exporta înregistrările și cum este verificat un destinatar extern.
- Fișiere de salarizare și de resurse umane: limitează accesul la echipa responsabilă și examinează calitatea de membru al folderului partajat.
- Fișierele proiectului și materialul sursă: identificați colaboratorii aprobați, destinațiile de partajare și când expiră accesul temporar.
O întrebare utilă pentru fiecare flux de lucru este: dacă acest fișier a fost trimis la persoana greșită astăzi, am putea să identificăm proprietarul, să oprim accesul suplimentar și să stabilim ce a fost partajat?
Potriviți ruta de transfer cu un proprietar și cu o verificare
Pentru fiecare flux de lucru sensibil, înregistrați destinația permisă și testați alternativa aprobată cu date inofensive.
- E-mail: proprietarul datelor verifică destinatarul și câmpurile minime necesare; verificați mesajul trimis și permisiunile, în loc să presupunem că retragerea a reușit.
- Link partajat: proprietarul serviciului verifică destinatarii numiți, expirarea și accesul extern; testați cu contul destinatarului dorit.
- Aplicație de sincronizare personală: IT oferă depozitul aprobat și testează restricțiile aplicațiilor; un site web blocat nu controlează fiecare client de sincronizare.
- Stocare amovibil: IT verifică domeniul de aplicare a restricțiilor și ruta aprobată de transfer. Urmați USB ghidul de control al stocării înainte de a aplica o regulă generală.
02Preveniți încălcarea datelor angajaților cu controlul punctelor finale
Încălcările de date ale angajaților nu sunt toate intenționate. Un agent de vânzări poate salva o propunere într-un dosar personal cloud pentru a lucra de acasă. Un manager poate trimite o foaie de calcul care să conțină informații despre angajați printr-un canal nesecurizat. Un angajat poate instala un instrument de partajare a fișierelor care ocolește controalele existente. Intenția contează atunci când se evaluează incidentul, dar nu înlătură necesitatea de a limita expunerea.
Începeți cu computerele deținute de companie și sistemele care dețin informații valoroase. IT ar trebui să știe ce dispozitive sunt active, cine le utilizează, ce software este instalat și dacă protecțiile de bază sunt activate. Un dispozitiv care nu s-a înregistrat de săptămâni, un instrument de acces la distanță necunoscut sau acces inutil de administrator local ar trebui să declanșeze examinarea. Păstrați sistemele de operare și software-ul de securitate actualizate și gestionați criptarea dispozitivului prin platforma dvs. de securitate pentru punctele finale.
Administrarea punctelor finale oferă IT-ului o modalitate de a corecta problemele, mai degrabă decât să le documenteze. Restricționați spațiul de stocare detașabil acolo unde lucrarea nu o necesită. Blocați stocarea în cloud neaprobată, webmailul, instrumentele de control de la distanță și site-urile de transfer de fișiere, acolo unde este cazul. Utilizați privilegiile sistemului de operare și politicile de implementare a software-ului pentru a limita instalările neautorizate. Eliminați drepturile administrative locale de la angajații care nu au nevoie de ele. Aceste controale pot necesita excepții pentru munca legitimă, așa că stabiliți un proces de aprobare rapid și documentat.
Potriviți fiecare control cu traseul pe care trebuie să îl protejați
În Net Monitor for Employees Pro, Internet Control furnizează reguli de permitere și blocare a site-ului web, în timp ce Blocking Applications definește ce aplicații pot rula. O regulă care împiedică rularea unui program este diferită de eliminarea privilegiilor de instalare. Testați site-ul web, browserul și aplicația dorite pe computerele dvs. gestionate înainte de a vă baza pe o regulă.
Ajutorul Instrumente și restricții descrie Lock USB drives și Disable Printing, împreună cu domeniul lor. Acțiunile Tools imediate se aplică computerelor selectate; setările persistente din fila Restrictions se aplică la nivel global computerelor angajaților. Confirmați acest domeniu înainte de a activa o restricție și testați suportul platformei și efectul asupra lucrărilor aprobate.
Scopul este de a permite angajaților să finalizeze munca aprobată fără a transforma confortul într-o rută necontrolată pentru evidențele clienților, datele financiare, fișierele sursă sau documentele interne pentru a părăsi compania. Păstrați o alternativă de lucru disponibilă ori de câte ori o rută de transfer este restricționată.
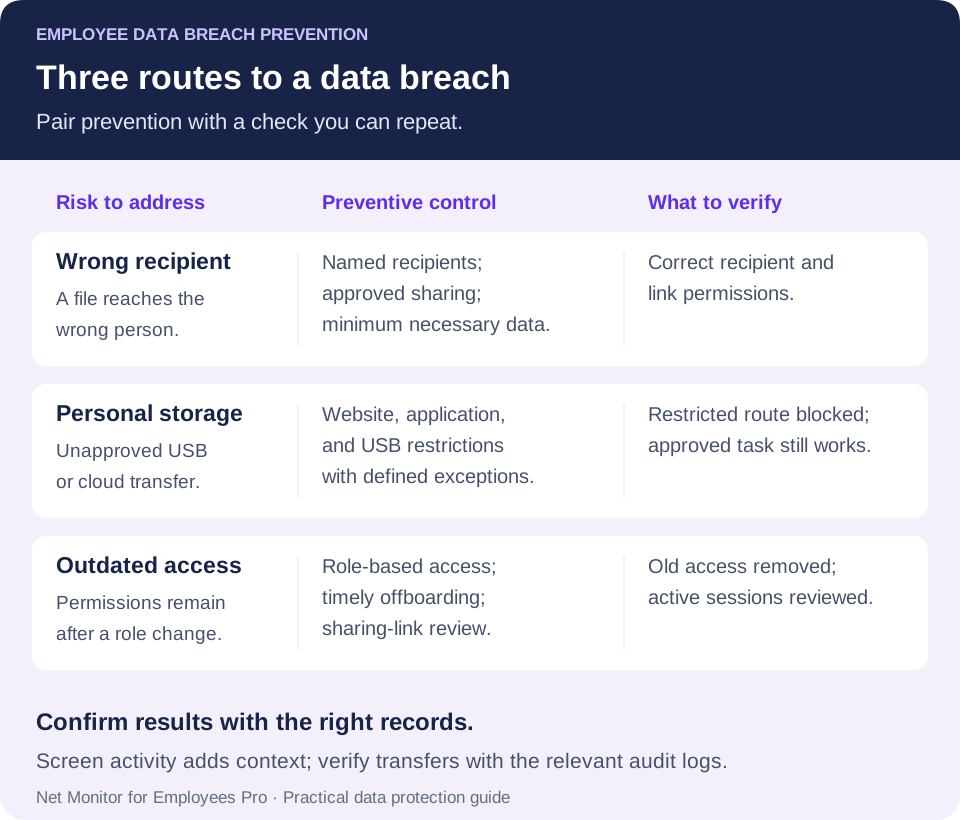
03Limitați accesul înainte ca acesta să devină o expunere
Reducerea accesului inutil este o modalitate practică de a reduce riscul de încălcare. Angajații ar trebui să aibă acces la fișierele, aplicațiile și înregistrările necesare pentru rolul lor actual, mai degrabă decât la orice resursă de care ar putea avea nevoie într-o zi. Acesta este principiul cel mai mic privilegiu: mențineți permisiunile aliniate cu munca reală.
Examinați permisiunile atunci când sunt angajați oameni, schimbă departamente, preiau misiuni temporare sau părăsesc afacerea. Modificările de acces sunt adesea în urmă în urma schimbărilor locului de muncă, lăsând contractorilor sau angajaților transferați acreditări și dosare de care nu mai au nevoie. Offboarding-ul merită o atenție deosebită. Dezactivați conturile la ora de plecare convenită, recuperați dispozitivele companiei, revocați jetoanele și accesul de la distanță și rotiți orice acreditări partajate pe care persoana le cunoștea. Examinați colaboratorii externi și linkurile active de partajare, precum și contul de utilizator principal.
Utilizați conturi separate pentru munca administrativă și munca zilnică. Verificarea e-mailului sau navigarea cu un cont privilegiat extinde potențialul daune cauzate de un mesaj de phishing sau de descărcare rău intenționată. Necesită autentificare cu mai mulți factori pentru e-mail, aplicații cloud, acces la distanță și sisteme administrative, acolo unde este acceptat. MFA reduce utilitatea unei parole furate, dar nu împiedică un utilizator autorizat să folosească abuziv accesul. Instrucțiunile MFA pentru întreprinderi mici ale NIST explică, de asemenea, de ce merită să fie prioritizată autentificarea rezistentă la phishing pentru informațiile sensibile și conturile privilegiate.
Datele sensibile au nevoie de un proprietar clar. Dacă nimeni nu este responsabil pentru un folder partajat, exportul bazei de date cu clienți sau unitatea de raportare financiară, permisiunile tind să se acumuleze. Atribuiți responsabilitatea pentru aprobarea accesului și stabiliți un program de revizuire. O revizuire trimestrială poate fi un punct de plecare pentru o afacere mică, cu verificări mai frecvente pentru date sensibile și recenzii ori de câte ori se schimbă rolurile. Înregistrați ce acces a fost eliminat și verificați dacă modificarea a intrat în vigoare.
04Uitați-vă la activitatea care necesită revizuire
O investigare a încălcării nu ar trebui să depindă de raportarea unui client de fraudă sau de informații confidențiale care apar în afara companiei. Managerii și IT-ul au nevoie de suficientă vizibilitate la punctul final pentru a identifica activitățile care nu se potrivesc cu rolul angajatului sau fluxul de lucru normal, apoi verificați contextul prompt.
Semnele de avertizare utile, în care punctul final, serverul de fișiere, identitatea sau jurnalele cloud le fac observabile, includ:
- Copii de fișiere mari pe unități USB, stocare personală în cloud sau locații de rețea necunoscute.
- Acces repetat la dosarele din afara departamentului sau funcției de muncă a unui angajat.
- Utilizarea neaprobată a webmailului, a site-urilor de partajare a fișierelor, a instrumentelor de captură a ecranului sau a software-ului de acces la distanță.
- Colectarea de fișiere, tipărirea sau activitate neobișnuită în cont în jurul unei schimbări sau plecări de rol.
Niciun semnal unic nu dovedește o conduită greșită. Un angajat financiar poate exporta în mod legitim rapoarte la sfârșitul lunii, iar un lucrător de la distanță poate avea nevoie de o metodă de transfer aprobată în timpul călătoriei. Numai demisia nu este dovada unei încălcări. Examinați activitatea în raport cu politica, îndatoririle postului și excepțiile aprobate și adresați întrebări cât timp datele sunt încă disponibile.
Monitorizarea desktopului și înregistrarea activității pot oferi context. Vizualizările în timp real arată ce se întâmplă pe computerul unei companii, în timp ce rapoartele de activitate pot restrânge o recenzie în funcție de computer, utilizator și interval de timp. Înregistrările site-ului și aplicațiilor pot indica utilizarea unui instrument riscant. Acolo unde sunt justificate și autorizate în mod specific, înregistrările de apăsare a tastei capturate pot adăuga context, dar pot conține și informații extrem de sensibile. Niciuna dintre aceste înregistrări, prin ele însele, nu dovedește că un anumit fișier a părăsit afacerea. Corelați activitatea relevantă cu accesul la fișiere, e-mailul sau jurnalele de audit în cloud pentru a stabili destinația și domeniul de aplicare al oricărui transfer.
Net Monitor for Employees Pro combină monitorizarea ecranului live, înregistrarea, rapoartele de activitate și controalele punctelor finale, astfel încât administratorii autorizați să poată investiga un eveniment și să aplice restricții acceptate de la o consolă centrală. Valoarea operațională este de a inspecta stația de lucru, de a revizui înregistrările disponibile și de a controla o aplicație relevantă, un site web sau o rută a dispozitivului. Asociați această vizibilitate cu identitatea, e-mailul și controalele de protecție a datelor; nu presupuneți că monitorizarea este un sistem complet de prevenire a pierderii de date sau un detector automat de exfiltrare a fișierelor.
Pentru mai multe detalii despre evaluarea comportamentului suspect, consultați ghidul de monitorizare a amenințărilor interne. Aici, prioritatea este prevenirea greșelilor de zi cu zi de manipulare a datelor și limitarea daunelor pe care le poate cauza un cont de angajat compromis sau utilizat greșit.
05Creați politici de gestionare a datelor pe care angajații le pot urma
O instrucțiune vagă de a proteja informațiile confidențiale îi lasă pe angajați să ghicească. O politică utilizabilă de gestionare a datelor denumește informațiile sensibile, identifică metodele aprobate de stocare și partajare și precizează care acțiuni sunt interzise. Faceți ruta aprobată ușor de găsit în momentul în care cineva trebuie să trimită un fișier.
Fii specific în ceea ce privește e-mailul personal, unitățile cloud pentru consumatori, dispozitivele USB, aplicațiile personale de mesagerie, capturile de ecran, imprimarea și dispozitivele personale. Dacă un angajat trebuie să lucreze de la distanță, furnizați o metodă aprobată pentru acces și partajare. Oamenii pot alege o soluție rapidă atunci când procesul aprobat este lent sau neclar. Documentați cine poate aproba o excepție, de ce este necesară, domeniul ei și când se încheie.
Faceți partajarea mai sigură parte a fluxului de lucru normal
Înainte de a partaja informații sensibile, verificați identitatea destinatarului, eliminați câmpurile inutile și utilizați un serviciu aprobat cu acces limitat corespunzător. Preferați un destinatar numit față de un link public nerestricționat atunci când fluxul de lucru permite acest lucru. Pentru exporturile recurente, definiți setul minim de date și un proprietar care poate examina destinația și permisiunile.
Instruirea ar trebui să utilizeze situații cu care se confruntă echipa ta. Arată-i unui manager de proiect cum să partajeze în siguranță un fișier client. Explicați de ce documentele de resurse umane aparțin unui depozit aprobat. Spune-le angajaților cum să răspundă atunci când un client solicită un transfer nesigur. Oferiți personalului o modalitate clară de a raporta imediat un e-mail greșit, un dispozitiv pierdut sau o solicitare suspectă. Raportarea rapidă poate limita prejudiciul, chiar și atunci când divulgarea inițială nu poate fi anulată.
Includeți solicitări care uzurpă identitatea unui manager sau furnizor. Verificați o solicitare neobișnuită pentru înregistrări sensibile printr-un canal de contact cunoscut, în loc să vă bazați pe detaliile din mesaj. Instrucțiunile de phishing ale NIST oferă exemple practice pentru recunoaștere și raportare. Precizați că este de așteptat să raportați prompt o greșeală suspectată.
Dezvăluiți monitorizarea și guvernați-o printr-o politică scrisă. Rugați consilierii juridici și de confidențialitate corespunzători să evalueze cerințele pentru locațiile și aranjamentele de lucru ale angajaților dvs. Definiți scopul monitorizării, ce este colectat, cine îl poate revizui și cât timp este păstrat. Sfera clară și accesul controlat ajută la prevenirea ca înregistrările de monitorizare să devină o sursă negestionată de informații sensibile.
06Protejați dovezile incidentului la fel de atent ca datele comerciale
Pentru o dezvăluire suspectată, păstrați sursele relevante și utilizați un registru de dovezi documentate. Păstrați prevenția concentrată pe închiderea rutei de transfer expuse în timp ce conducătorul incidentului coordonează investigația.
Setați reguli de păstrare bazate pe scopul comercial, riscul și cerințele aplicabile, cu spațiu de stocare suficient pentru a le susține. Când un anumit incident sau o investigație autorizată necesită păstrare, protejați înregistrările, rapoartele și jurnalele de sistem relevante împotriva ștergerii de rutină. O plecare ar trebui să declanșeze o revizuire a accesului; nu ar trebui să justifice automat colectarea totul la nesfârșit. Restricționați accesul la înregistrările păstrate, deoarece acestea pot conține acreditări, informații despre clienți sau comunicări private de afaceri.
Designul spațiului de stocare contează. Protejați înregistrările și jurnalele aflate în tranzit și în repaus, mențineți copii de rezervă adecvate și testați recuperarea de către administratorii autorizați. Stocarea locală, un server securizat sau stocarea în cloud aprobată se pot adapta fiecare la cerințe diferite. Alegeți un design care acceptă recuperarea fiabilă, accesul controlat și păstrarea fără a crea o altă copie necontrolată a datelor de activitate sensibile.
Pentru înregistrările realizate cu Net Monitor for Employees Pro, examinați setările de criptare a înregistrărilor și protejați copiile de rezervă ale cheilor. Criptarea înregistrării este configurată separat de locația de stocare și nu se presupune că criptează fiecare raport de activitate sau fișier exportat. Verificați reținerea înregistrărilor de ecran și raportați separat păstrarea. Păstrați dovezile originale, documentați când și cum au fost colectate și lucrați dintr-o copie atunci când procedura dvs. de investigație necesită una.
07Răspunde rapid la o suspiciune de încălcare a datelor angajaților
O încălcare suspectată necesită măsuri măsurate. Notificați conducătorul incidentului desemnat, păstrați dovezile relevante și limitați expunerea continuă în conformitate cu planul dvs. de răspuns. Nu amânați izolarea urgentă în timp ce așteptați să colectați fiecare înregistrare. Evitați confruntarea necoordonată, ștergerea dispozitivului sau curățarea care ar putea distruge dovezile utile. Capturați activitatea relevantă, notați datele și sistemele implicate și protejați punctul final afectat.
În funcție de eveniment, limitarea poate însemna dezactivarea unui cont, revocarea sesiunilor active sau partajarea de link-uri, blocarea unui site web sau a unei aplicații, schimbarea acreditărilor sau restricționarea unui computer al companiei. Păstrați răspunsul proporțional cu faptele. Pentru un e-mail direcționat greșit, încercați să retrageți acolo unde este disponibil, dar nu presupuneți că retragerea elimină fiecare copie; implica incidentul conduce la evaluarea expunerii și pașii următori. Copierea deliberată suspectată poate necesita securitate coordonată, HR și implicare juridică. Atribuiți decizii privind notificările persoanelor responsabile în funcție de incident și obligațiile aplicabile.
Păstrați o scurtă înregistrare a incidentelor: raportorul, timpul descoperit, conturile și dispozitivele afectate, datele implicate, destinațiile cunoscute, acțiunile de izolare și proprietarul fiecărui pas următor. Separați faptele confirmate de întrebările fără răspuns. Instrucțiunile de răspuns la incident ale NIST tratează pregătirea, detectarea, răspunsul și recuperarea ca părți conectate ale gestionării riscului de securitate cibernetică.
În final, identificați defecțiunea controlului. I s-a oferit unui angajat mai mult acces decât era necesar? Un serviciu blocat a rămas disponibil printr-o altă rută? Nu a existat o metodă aprobată pentru lucrul legitim la distanță? Fiecare incident ar trebui să producă o corecție concretă, un proprietar și un pas de verificare, mai degrabă decât doar un memento să fii atent.
08O listă de verificare pentru prevenirea încălcării datelor pentru angajați
Începeți cu un singur flux de lucru sensibil, cum ar fi trimiterea exporturilor clienților sau procesarea statelor de plată și verificați calea completă înainte de a extinde controalele în întreaga companie:
- Numiți proprietarul datelor. Enumerați utilizatorii aprobați, locația de stocare și destinația de partajare.
- Eliminați accesul inutil. Verificați modificările rolurilor, conturile partajate, linkurile externe și procedurile de plecare.
- Testați o rută restricționată. Folosiți un fișier de testare inofensiv pentru a verifica site-ul web, aplicația sau restricția USB dorită, fără a expune informații despre clienți reale.
- Testați munca aprobată. Confirmați că angajații pot în continuare să finalizeze sarcina legitimă și să solicite o excepție atunci când este necesar.
- Verificați înregistrările și rapoartele. Preluați activitățile relevante și înregistrările de audit, verificați marcajele de timp și repetați cine primește un raport de incident.
Examinați atât securitatea, cât și capacitatea de utilizare: o excepție care rămâne deschisă după ce sarcina este finalizată este o lacună de control, în timp ce un flux de lucru aprobat blocat încurajează soluțiile alternative. Înregistrați reglarea și repetați verificarea afectată.
Angajații ar trebui să poată efectua munca aprobată în mod eficient, în timp ce administratorii autorizați pot vedea, controla și investiga activitățile care pun în pericol datele comerciale. Pune acele controale înainte ca o zi de lucru de rutină să se transforme într-un răspuns la încălcare.
09Întrebări privind prevenirea încălcării datelor privind angajații
Cum poate o întreprindere mică să prevină încălcarea datelor angajaților?
Începe prin a identifica informațiile sensibile și proprietarul acestora, limitând accesul în funcție de rol și oferind o metodă de partajare aprobată. Adăugați MFA, controale pentru punctele finale gestionate, instruire practică și o rută clară de raportare. Testați restricțiile și preluarea înregistrărilor incidentelor cu date de eșantion inofensive înainte de a vă baza pe acestea.
Monitorizarea angajaților poate preveni orice scurgere de date?
Nr. Monitorizarea oferă vizibilitate și context, în timp ce restricțiile suportate pentru punctele finale pot reduce oportunitățile specifice de utilizare greșită. Nu înlocuiește controalele de identitate, securitatea e-mailului și cloud sau o capacitate dedicată de prevenire a pierderii de date acolo unde este necesară. Verificați ce evenimente captează instrumentele dvs.
Ar trebui să blocăm toate unitățile USB și stocarea personală în cloud?
Alege controale pe baza datelor și a sarcinii. Limitați rutele de transfer neaprobate, oferiți o alternativă viabilă și documentați excepțiile necesare. Testați domeniul de aplicare al unei reguli înainte de lansare, astfel încât o restricție intenționată să nu întrerupă un proces de afaceri aprobat.
Ce ar trebui să facă un angajat după ce a trimis un fișier persoanei greșite?
Raportați imediat prin canalul de incidente al companiei și păstrați detaliile mesajului. Conducătorul incidentului poate evalua datele, destinatarul și opțiunile de izolare disponibile. O încercare de rechemare poate ajuta în unele medii, dar nu dovedește că dezvăluirea a fost inversată.
Ce dovezi ajută la investigarea unei presupuse încălcări ale datelor angajaților?
Păstrați identificatorii relevanți de cont și dispozitiv, marcajele de timp, detaliile fișierelor sau mesajelor, destinațiile de partajare și jurnalele de audit disponibile. Înregistrările de ecran și rapoartele de activitate pot adăuga context. Protejați înregistrările, documentați colectarea lor și distingeți o acțiune suspectă de dovada că informațiile au fost transferate.