Ochrana údajů o zaměstnancích / Praktický průvodce
Jak zabránit narušení dat o zaměstnancích v práci
Omezte náhodné sdílení a neautorizované přenosy díky přístupu s nejnižšími oprávněními, praktickým ovládacím prvkům koncových bodů a plánu odezvy, který může váš tým použít.
Seznam zákazníků zkopírovaný na osobní disk, mzdový soubor odeslaný e-mailem nesprávnému příjemci nebo firemní dokumenty nahrané do soukromého cloudového úložiště mohou během několika minut způsobit drahý incident. K zabránění úniku dat zaměstnanců potřebují podniky více než jen dokument o zásadách a každoroční upozornění na zabezpečení. Potřebují přehled o koncových bodech společnosti, jasné hranice kolem citlivých dat a schopnost přerušit nebezpečný přenos dříve, než naroste riziko.
Pro malé a středně velké organizace není vždy problémem sofistikovaný útok. Běžné chování zaměstnanců se může kombinovat se slabými kontrolami: nadměrný přístup, nespravované notebooky, neautorizované aplikace, sdílená hesla nebo žádný záznam toho, co se stalo na pracovní stanici. Praktickou reakcí je omezit zbytečný přístup, včas odhalit výjimky a uchovat důkazy, když nastanou obavy.
01Začněte s údaji, které zaměstnanci zpracovávají
Porušení dat související se zaměstnanci zahrnuje náhodné prozrazení, zneužití legitimního přístupu a útočník pomocí kompromitovaného účtu zaměstnance. Tato příručka se zaměřuje na ochranu obchodních informací, se kterými nakládají zaměstnanci, včetně záznamů o zákaznících, mzdových údajů, smluv a interních dokumentů. Správné ovládací prvky závisí na tom, kde jsou tyto informace uloženy a jak je zaměstnanci mohou používat.
Udělejte si krátký seznam svých nejcitlivějších dat. U každé kategorie pojmenujte vlastníka, identifikujte osoby, které potřebují přístup, a zdokumentujte schválenou trasu úložiště a sdílení. Zahrňte místní stahování a exportované tabulky: oprávnění k původní databázi automaticky nechrání kopii na něčí ploše. Příručka FTC o ochraně osobních údajů poskytuje užitečný výchozí bod pro pochopení toho, jaké informace firma uchovává, a pro omezení zbytečného uchovávání.
- Informace o zákazníkovi: definují, kdo smí exportovat záznamy a jak je ověřován externí příjemce.
- Soubory mezd a lidských zdrojů: omezují přístup k odpovědnému týmu a kontrolují členství ve sdílených složkách.
- Projektové soubory a zdrojový materiál: identifikuje schválené spolupracovníky, cíle sdílení a kdy vyprší dočasný přístup.
Užitečná otázka pro každý pracovní postup zní: pokud by se tento soubor dnes dostal k nesprávné osobě, mohli bychom identifikovat vlastníka, zastavit další přístup a zjistit, co bylo sdíleno?
Přiřaďte trasu převodu vlastníkovi a ověření
Pro každý citlivý pracovní postup zaznamenejte povolený cíl a otestujte schválenou alternativu s neškodnými daty.
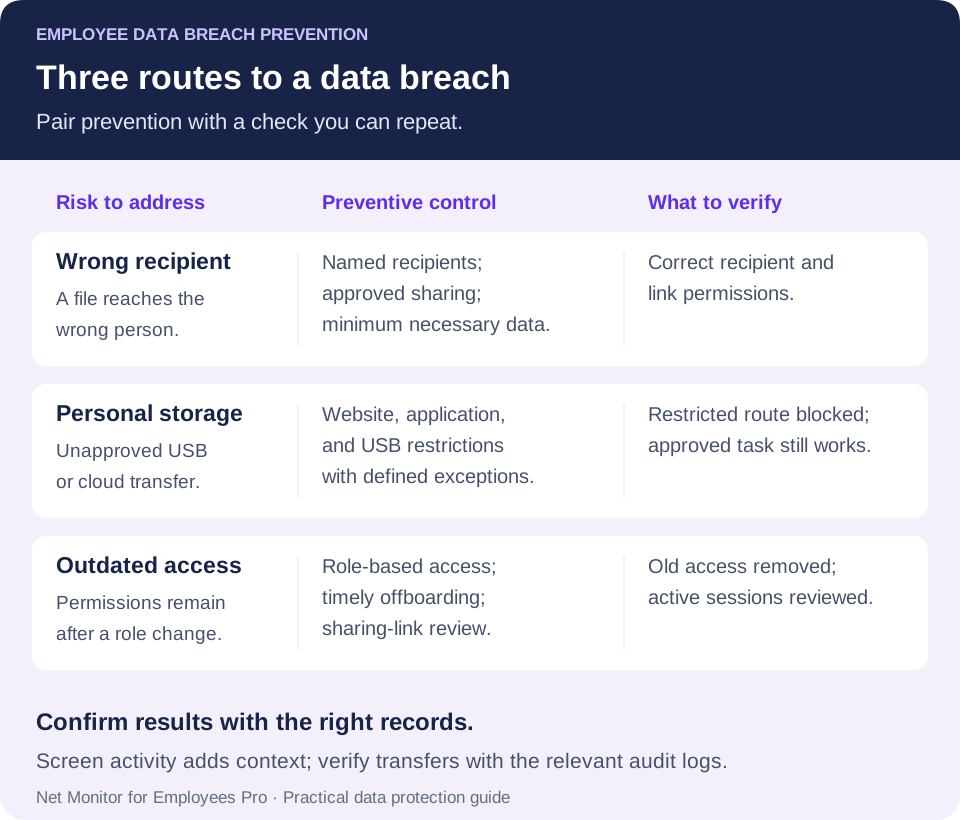
- E-mail: vlastník údajů zkontroluje příjemce a minimální nezbytná pole; ověřte odeslanou zprávu a oprávnění spíše než za předpokladu, že odvolání bylo úspěšné.
- Sdílený odkaz: vlastník služby kontroluje jmenované příjemce, vypršení platnosti a externí přístup; otestujte pomocí účtu zamýšleného příjemce.
- Osobní synchronizační aplikace: IT poskytuje schválené úložiště a testuje omezení aplikací; blokovaný web neovládá každého synchronizačního klienta.
- Vyměnitelné úložiště: IT ověří rozsah omezení a schválenou cestu předání. Než použijete obecné pravidlo, postupujte podle USB průvodce ovládáním úložiště.
02Zabraňte úniku dat zaměstnanců pomocí kontroly koncových bodů
Porušení bezpečnosti dat zaměstnanců není vždy úmyslné. Prodejce může uložit návrh do osobní cloudové složky, aby mohl pracovat z domova. Manažer může odeslat tabulku obsahující informace o zaměstnancích prostřednictvím nezabezpečeného kanálu. Zaměstnanec může nainstalovat nástroj pro sdílení souborů, který obchází stávající ovládací prvky. Při posuzování incidentu záleží na záměru, ale neodstraňuje nutnost omezit expozici.
Začněte s počítači vlastněnými společností a systémy, které obsahují cenné informace. IT by mělo vědět, která zařízení jsou aktivní, kdo je používá, jaký software je nainstalován a zda jsou povoleny základní ochrany. Zařízení, které se několik týdnů nepřihlásilo, neznámý nástroj pro vzdálený přístup nebo zbytečný místní administrátorský přístup by měly spustit kontrolu. Udržujte operační systémy a bezpečnostní software aktualizované a spravujte šifrování zařízení prostřednictvím své platformy zabezpečení koncových bodů.
Administrace koncových bodů poskytuje IT způsob, jak opravit problémy, spíše než je pouze dokumentovat. Omezte vyměnitelné úložiště tam, kde to úloha nevyžaduje. Blokujte neschválené cloudové úložiště, webovou poštu, nástroje pro vzdálené ovládání a weby pro přenos souborů tam, kde je to vhodné. Použijte oprávnění operačního systému a zásady nasazení softwaru k omezení neoprávněných instalací. Odeberte místní administrativní práva zaměstnancům, kteří je nepotřebují. Tyto kontroly mohou vyžadovat výjimky pro legitimní práci, proto zaveďte rychlý, zdokumentovaný proces schvalování.
Přiřaďte každý ovládací prvek k trase, kterou potřebujete chránit
V Net Monitor for Employees Pro poskytuje Internet Control pravidla pro povolení a blokování webových stránek, zatímco Blocking Applications definuje, které aplikace mohou běžet. Pravidlo, které brání spuštění programu, se liší od odebrání instalačních oprávnění. Než se spolehnete na pravidlo, otestujte zamýšlený web, prohlížeč a aplikaci na svých spravovaných počítačích.
Nápověda Nástroje a omezení popisuje Lock USB drives a Disable Printing spolu s jejich rozsahem. Na vybrané počítače se použijí okamžité akce Tools; trvalá nastavení na kartě Restrictions platí globálně pro počítače zaměstnanců. Před povolením omezení potvrďte tento rozsah a otestujte podporu platformy a vliv na schválenou práci.
Cílem je umožnit zaměstnancům dokončit schválenou práci, aniž by se z pohodlí stala nekontrolovaná cesta pro záznamy o zákaznících, finanční data, zdrojové soubory nebo interní dokumenty opouštějící společnost. Mějte k dispozici funkční alternativu, kdykoli je přenosová trasa omezena.
03Omezte přístup, než se stane vystavením
Omezení zbytečného přístupu je praktický způsob, jak snížit riziko narušení. Zaměstnanci by měli mít přístup k souborům, aplikacím a záznamům požadovaným pro jejich aktuální roli, spíše než ke všem zdrojům, které by mohli někdy potřebovat. Toto je princip nejmenšího privilegia: udržovat oprávnění v souladu se skutečnou prací.
Kontrola oprávnění, když jsou lidé najímáni, mění oddělení, přijímají dočasné úkoly nebo opouštějí firmu. Změny přístupu často zaostávají za změnami zaměstnání, takže dodavatelé nebo převedení zaměstnanci mají přihlašovací údaje a složky, které již nepotřebují. Offboarding si zaslouží zvláštní pozornost. Deaktivujte účty v dohodnutý čas odjezdu, obnovte firemní zařízení, zrušte tokeny a vzdálený přístup a otočte všechny sdílené přihlašovací údaje, které osoba znala. Zkontrolujte externí spolupracovníky a aktivní odkazy pro sdílení a také hlavní uživatelský účet.
Používejte samostatné účty pro administrativní a každodenní práci. Kontrola e-mailu nebo procházení pomocí privilegovaného účtu rozšiřuje potenciální škody způsobené phishingovou zprávou nebo škodlivým stahováním. Vyžadovat vícefaktorové ověření pro e-maily, cloudové aplikace, vzdálený přístup a administrativní systémy, pokud jsou podporovány. MFA snižuje užitečnost odcizeného hesla, ale nezabrání oprávněnému uživateli ve zneužití jeho přístupu. pokyny NIST pro MFA pro malé podniky také vysvětlují, proč se u citlivých informací a privilegovaných účtů vyplatí upřednostňovat ověřování odolné proti phishingu.
Citlivá data potřebují jasného vlastníka. Pokud nikdo nezodpovídá za sdílenou složku, export zákaznické databáze nebo finanční výkaznictví, oprávnění se obvykle hromadí. Přidělte odpovědnost za schválení přístupu a nastavte plán kontroly. Čtvrtletní revize může být výchozím bodem pro malou firmu s častějšími kontrolami citlivých dat a kontrolami při každé změně rolí. Zaznamenejte, který přístup byl odebrán, a ověřte, zda se změna projevila.
04Sledujte aktivitu, kterou je třeba zkontrolovat
Šetření narušení by nemělo záviset na tom, že zákazník nahlásí podvod nebo důvěrné informace, které se objeví mimo firmu. Manažeři a IT potřebují dostatečnou viditelnost koncových bodů, aby mohli identifikovat aktivitu, která neodpovídá roli zaměstnance nebo běžnému pracovnímu postupu, a poté okamžitě zkontrolujte kontext.
Užitečné varovné signály, u nichž je váš koncový bod, souborový server, identita nebo protokoly cloudu umožňují, aby byly pozorovatelné, zahrnují:
- Kopie velkých souborů na disky USB, osobní cloudové úložiště nebo neznámá síťová umístění.
- Opakovaný přístup ke složkám mimo oddělení zaměstnance nebo pracovní funkci.
- Neschválené použití webové pošty, webů pro sdílení souborů, nástrojů pro snímání obrazovky nebo softwaru pro vzdálený přístup.
- Neobvyklé shromažďování souborů, tisk nebo aktivita účtu související se změnou nebo odchodem role.
Žádný jediný signál neprokáže pochybení. Finanční zaměstnanec může oprávněně exportovat zprávy na konci měsíce a vzdálený pracovník může potřebovat schválenou metodu převodu na cestách. Samotná rezignace není důkazem porušení. Zkontrolujte aktivitu v porovnání se zásadami, pracovními povinnostmi a schválenými výjimkami a ptejte se, dokud jsou fakta stále dostupná.
Kontext může poskytnout monitorování plochy a protokolování aktivity. Živá zobrazení obrazovky ukazují, co se děje na firemním počítači, zatímco přehledy aktivity mohou zúžit přehled podle počítače, uživatele a časového rozsahu. Záznamy webových stránek a aplikací mohou ukazovat použití rizikového nástroje. Tam, kde je to konkrétně odůvodněné a autorizované, mohou zachycené záznamy úhozů přidat kontext, ale také obsahovat vysoce citlivé informace. Žádný z těchto záznamů sám o sobě neprokazuje, že konkrétní soubor opustil podnik. Porovnejte relevantní aktivitu s protokoly přístupu k souborům, e-mailem nebo cloudovým auditem, abyste určili cíl a rozsah jakéhokoli přenosu.
Net Monitor for Employees Pro kombinuje sledování živé obrazovky, nahrávání, zprávy o aktivitě a ovládání koncových bodů, takže oprávnění administrátoři mohou prošetřit událost a použít podporovaná omezení z centrální konzole. Provozní hodnotou je kontrola pracovní stanice, kontrola dostupných záznamů a kontrola příslušné aplikace, webové stránky nebo trasy zařízení. Spárujte tuto viditelnost s ovládacími prvky vaší identity, e-mailu a ochrany dat; nepředpokládejte, že monitorování je kompletní systém prevence ztráty dat nebo automatický detektor exfiltrace souborů.
Další podrobnosti o vyhodnocování podezřelého chování naleznete v průvodci monitorováním vnitřních hrozeb. Zde je prioritou předcházení každodenním chybám při nakládání s daty a omezení škod, které může způsobit kompromitovaný nebo zneužitý zaměstnanecký účet.
05Vytváření zásad zpracování dat, které mohou zaměstnanci dodržovat
Vágní pokyn k ochraně důvěrných informací nechá zaměstnance hádat. Použitelné zásady zpracování dat pojmenovávají citlivé informace, identifikují schválené metody ukládání a sdílení a uvádí, které akce jsou zakázané. Usnadněte nalezení schválené trasy ve chvíli, kdy někdo potřebuje odeslat soubor.
Buďte konkrétní, pokud jde o osobní e-mail, spotřebitelské cloudové disky, zařízení USB, aplikace pro osobní zasílání zpráv, snímky obrazovky, tisk a osobní zařízení. Pokud zaměstnanec potřebuje pracovat na dálku, poskytněte schválenou metodu přístupu a sdílení. Když je schválený proces pomalý nebo nejasný, mohou lidé zvolit rychlé řešení. Dokument, kdo může výjimku schválit, proč je potřeba, její rozsah a kdy končí.
Udělejte bezpečnější sdílení součástí běžného pracovního postupu
Před sdílením citlivých informací zkontrolujte totožnost příjemce, odstraňte nepotřebná pole a použijte schválenou službu s patřičně omezeným přístupem. Upřednostněte pojmenovaného příjemce před neomezeným veřejným odkazem, pokud to pracovní postup umožňuje. Pro opakované exporty definujte minimální datovou sadu a vlastníka, který může kontrolovat cíl a oprávnění.
Trénink by měl využívat situace, se kterými se váš tým setkává. Ukažte projektovému manažerovi, jak bezpečně sdílet soubor klienta. Vysvětlete, proč dokumenty HR patří do schváleného úložiště. Řekněte zaměstnancům, jak reagovat, když zákazník požaduje nezabezpečený převod. Poskytněte zaměstnancům jasný způsob, jak okamžitě nahlásit chybný e-mail, ztracené zařízení nebo podezřelý požadavek. Rychlé nahlášení může omezit škody, i když původní zveřejnění nelze vrátit zpět.
Zahrnout požadavky, které se vydávají za manažera nebo dodavatele. Ověřte neobvyklý požadavek na citlivé záznamy prostřednictvím známého kontaktního kanálu a nespoléhejte se na podrobnosti ve zprávě. pokyny k phishingu NIST poskytují praktické příklady rozpoznávání a hlášení. Dejte jasně najevo, že se očekává okamžité nahlášení podezření na chybu.
Zveřejněte monitorování a řiďte jej prostřednictvím písemných zásad. Požádejte příslušné právní poradce a poradce pro ochranu soukromí, aby posoudili požadavky na umístění a pracovní uspořádání vašich zaměstnanců. Definujte účel monitorování, co se shromažďuje, kdo to může kontrolovat a jak dlouho se to uchovává. Jasný rozsah a řízený přístup pomáhají zabránit tomu, aby se záznamy ze sledování nestaly samy nespravovaným zdrojem citlivých informací.
06Chraňte důkazy o incidentu stejně pečlivě jako obchodní data
V případě podezřelého prozrazení zachovejte příslušné zdroje a použijte registr zdokumentovaných důkazů. Zaměřte se na prevenci a zaměřte se na uzavření odkryté trasy přenosu, zatímco vedoucí incidentu koordinuje vyšetřování.
Nastavte pravidla pro uchování založená na obchodním účelu, riziku a příslušných požadavcích s dostatečným úložným prostorem pro jejich podporu. Pokud konkrétní incident nebo oprávněné vyšetřování vyžaduje uchování, chraňte příslušné záznamy, zprávy a systémové protokoly před rutinním smazáním. Odchod by měl vyvolat kontrolu přístupu; nemělo by to automaticky ospravedlňovat sbírání všeho donekonečna. Omezte přístup k uchovávaným záznamům, protože mohou obsahovat přihlašovací údaje, informace o zákaznících nebo soukromá obchodní sdělení.
Na designu úložiště záleží. Chraňte nahrávky a protokoly při přenosu a v klidu, udržujte vhodné zálohy a vyzkoušejte načítání autorizovanými správci. Místní úložiště, zabezpečený server nebo schválené cloudové úložiště může vyhovovat různým požadavkům. Vyberte si design, který podporuje spolehlivé obnovení, řízený přístup a uchovávání bez vytváření další nekontrolované kopie citlivých dat o aktivitě.
U nahrávek vytvořených pomocí Net Monitor for Employees Pro zkontrolujte nastavení šifrování nahrávání a chraňte zálohy klíčů. Šifrování záznamu je konfigurováno odděleně od umístění úložiště a nemělo by se předpokládat, že šifruje každou zprávu o činnosti nebo exportovaný soubor. Zaškrtněte uchování záznamu obrazovky a uchování nahlaste samostatně. Uchovejte původní důkazy, zdokumentujte, kdy a jak byly shromážděny, a pracujte z kopie, pokud si to váš vyšetřovací postup vyžaduje.
07Rychle reagujte na podezření na porušení ochrany osobních údajů zaměstnanců
Podezření na porušení vyžaduje měřenou akci. Informujte určeného vedoucího incidentu, zachovejte relevantní důkazy a zamezte průběžné expozici podle svého plánu reakce. Neodkládejte naléhavou kontrolu při čekání na shromáždění každého záznamu. Vyhněte se nekoordinované konfrontaci, utírání zařízení nebo čištění, které by mohlo zničit užitečné důkazy. Zachyťte relevantní aktivitu, poznamenejte si data a příslušné systémy a chraňte dotčený koncový bod.
V závislosti na události může omezení znamenat deaktivaci účtu, zrušení aktivních relací nebo sdílení odkazů, zablokování webu nebo aplikace, změnu přihlašovacích údajů nebo omezení firemního počítače. Udržujte odpověď úměrnou skutečnosti. V případě chybně zaslaného e-mailu se pokuste o odvolání, pokud je to možné, ale nepředpokládejte, že odvolání odstraní každou kopii; zahrnout vedoucího incidentu k posouzení expozice a dalších kroků. Podezření na úmyslné kopírování může vyžadovat koordinované zabezpečení, HR a právní zapojení. Přidělte rozhodnutí o oznámeních odpovědným osobám na základě incidentu a příslušných povinností.
Uchovávejte krátký záznam o incidentu: reportér, čas objevení, dotčené účty a zařízení, zahrnutá data, známá místa určení, zadržovací akce a vlastník každého dalšího kroku. Oddělte potvrzená fakta od nezodpovězených otázek. pokyny NIST pro odezvu na incidenty zacházejí s přípravou, detekcí, reakcí a obnovou jako s propojenými částmi řízení rizik kybernetické bezpečnosti.
Nakonec identifikujte selhání ovládání. Byl zaměstnanci poskytnut větší přístup, než bylo nutné? Zůstala blokovaná služba dostupná jinou cestou? Neexistovala žádná schválená metoda pro legitimní práci na dálku? Každý incident by měl přinést konkrétní opravu, vlastníka a ověřovací krok, nikoli pouze připomenutí, abyste byli opatrní.
08Kontrolní seznam ochrany osobních údajů zaměstnanců
Začněte s jedním citlivým pracovním postupem, jako je odesílání exportů zákazníků nebo zpracování mezd, a před rozšířením ovládacích prvků napříč firmou ověřte celou cestu:
- Uveďte jméno vlastníka dat. Uveďte schválené uživatele, umístění úložiště a cíl sdílení.
- Odstraňte nepotřebný přístup. Zkontrolujte změny rolí, sdílené účty, externí odkazy a postupy odchodu.
- Otestujte omezenou cestu. Pomocí neškodného testovacího souboru ověřte zamýšlený web, aplikaci nebo omezení USB, aniž byste odhalili skutečné informace o zákaznících.
- Otestujte schválenou práci. Potvrďte, že zaměstnanci mohou stále dokončit legitimní úkol, a v případě potřeby požádat o výjimku.
- Ověřte záznamy a hlášení. Získejte příslušné záznamy o činnosti a auditu, zkontrolujte časová razítka a vyzkoušejte, kdo obdrží hlášení o incidentu.
Zkontrolujte zabezpečení i použitelnost: výjimka, která zůstane otevřená po dokončení úkolu, je mezera v ovládání, zatímco zablokovaný schválený pracovní postup vybízí k řešení. Zaznamenejte úpravu a zopakujte příslušnou kontrolu.
Zaměstnanci by měli být schopni vykonávat schválenou práci efektivně, zatímco oprávnění administrátoři mohou vidět, kontrolovat a zkoumat aktivity, které ohrožují obchodní data. Zaveďte tyto kontroly dříve, než se rutinní pracovní den změní v reakci na porušení.
09Dotazy týkající se prevence úniku dat zaměstnanců
Jak může malá firma zabránit úniku dat zaměstnanců?
Začněte identifikací citlivých informací a jejich vlastníka, omezením přístupu podle rolí a poskytnutím schváleného způsobu sdílení. Přidejte MFA, řízené kontroly koncových bodů, praktická školení a jasný způsob podávání zpráv. Než se na ně spolehnete, otestujte omezení a načtení záznamů o incidentech s neškodnými vzorovými daty.
Může monitorování zaměstnanců zabránit každému úniku dat?
Č. Monitorování viditelnosti zásob a kontextu, zatímco podporovaná omezení koncových bodů mohou snížit specifické příležitosti ke zneužití. Nenahrazuje kontroly identity, zabezpečení e-mailu a cloudu ani vyhrazenou funkci prevence ztráty dat tam, kde je vyžadována. Ověřte, které události vaše nástroje skutečně zachycují.
Máme zablokovat všechny USB disky a osobní cloudové úložiště?
Vyberte ovládací prvky na základě dat a úlohy. Omezte neschválené přenosové trasy, poskytněte funkční alternativu a zdokumentujte nezbytné výjimky. Před zavedením otestujte rozsah pravidla, aby zamýšlené omezení nepřerušilo schválený obchodní proces.
Co by měl zaměstnanec udělat po odeslání souboru nesprávné osobě?
Okamžitě to nahlaste prostřednictvím kanálu incidentů společnosti a zachovejte podrobnosti zprávy. Vedoucí incidentu může posoudit data, příjemce a dostupné možnosti omezení. Pokus o stažení může v některých prostředích pomoci, ale nedokazuje to, že zveřejnění bylo zrušeno.
Jaké důkazy pomáhají vyšetřovat podezření na porušení ochrany osobních údajů zaměstnanců?
Zachovejte relevantní identifikátory účtu a zařízení, časová razítka, podrobnosti o souborech nebo zprávách, cíle sdílení a dostupné protokoly auditu. Záznamy obrazovky a zprávy o činnosti mohou přidat kontext. Chraňte záznamy, zdokumentujte jejich shromažďování a odlište podezřelou akci od důkazu, že informace byly přeneseny.